.LOUPE: LegalTech made in Oberösterreich
Mit der Mission „focused on business integrity, Compliance made easy“ wurde .LOUPE 2018 ins Leben gerufen. Die Idee? Den Zugang zu Compliance für Unternehmen jeder Größe einfach, digital und effizient zu gestalten. Unsere Legitimation? Echte Praxiserfahrung und Expertise. Statt komplexer, ressourcenintensiver Prozesse wollten wir eine benutzerfreundliche Lösung schaffen, die Unternehmen dabei unterstützt, Compliance angemessen zu leben.
Hinter .LOUPE steht ein starkes Gründerteam mit umfassender Expertise:
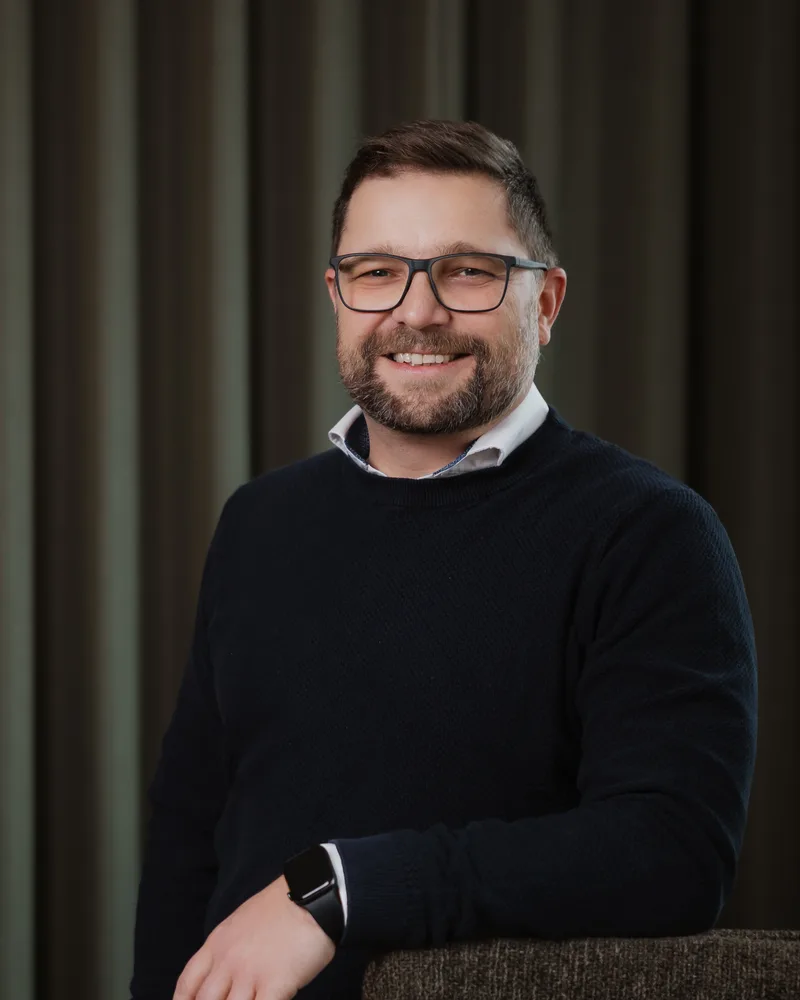
Matthias Steinbauer (CTO). Matthias ist der technologische Kopf von .LOUPE und Architekt unseres digitalen Compliance-Workspaces. Er stellt sicher, dass unsere Lösungen heutigen Anforderungen entsprechen und zukunftssicher sind. Ob KI oder Cloud-Computing: Matthias erkennt technologische Entwicklungen frühzeitig und transformiert sie in benutzerfreundliche, sichere und effiziente Compliance-Lösungen.
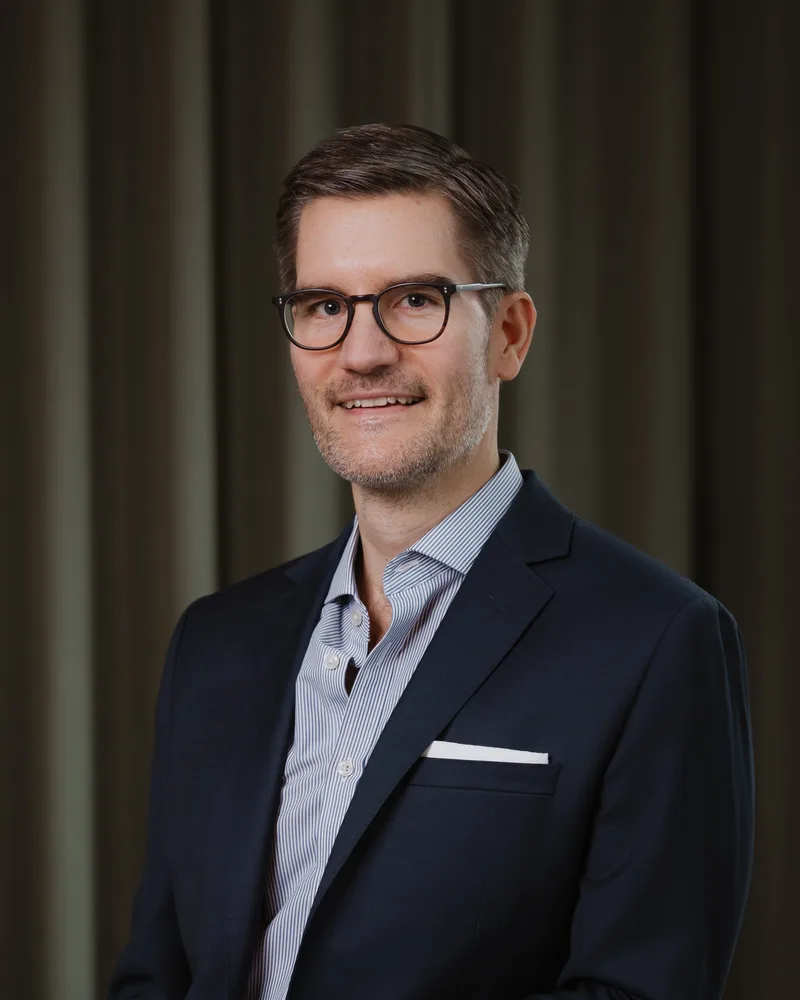
Thomas Koch (CBO). Compliance basiert auf Vertrauen und starken Beziehungen, genau Thomas’ Stärke. Als Stimme unserer Kund:innen sorgt er für ein lösungsorientiertes Beziehungsmanagement. Mit Fokus auf Marktentwicklung und Partnerschaften treibt er die Expansion voran, vernetzt sich mit Expert:innen und stellt sicher, dass unsere Lösungen optimal auf Unternehmensbedürfnisse abgestimmt sind.
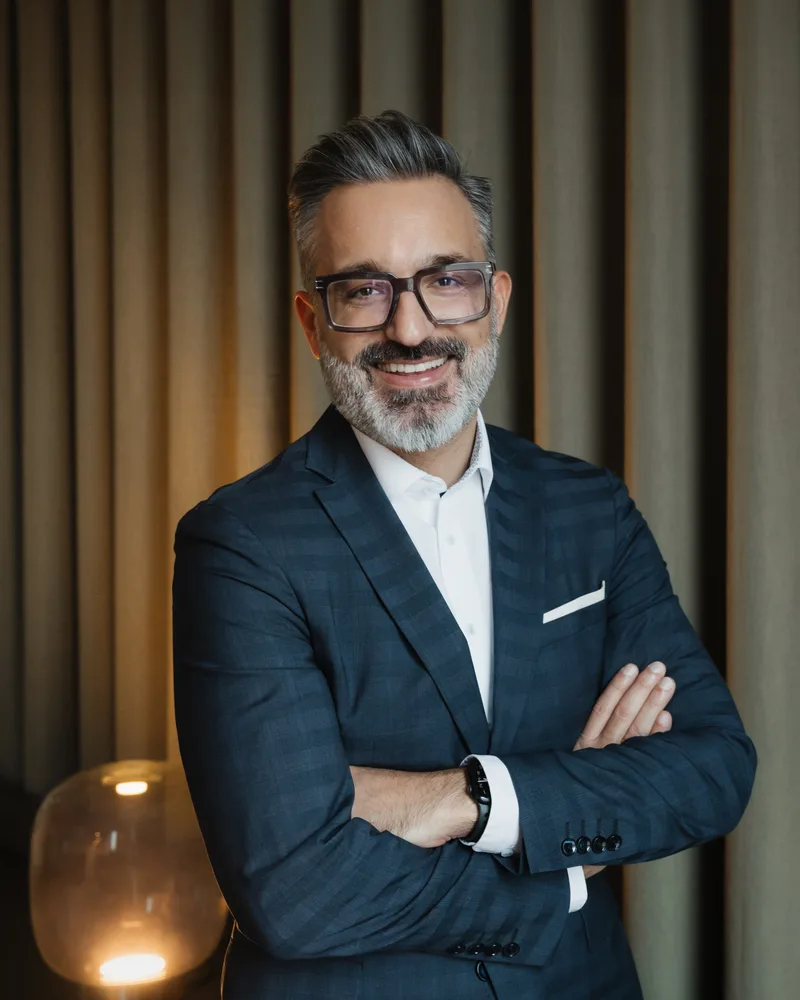
Martin Reichetseder (CEO). Als Mitgründer und CEO ist Martin die strategische Leitfigur von .LOUPE und das „Gesicht“ für Compliance. Er setzt sich leidenschaftlich für eine Compliance-Kultur ein, die über gesetzliche Vorgaben hinausgeht, und gilt als einer der führenden Köpfe in Österreich. Mit langjähriger Erfahrung in Compliance und LegalTech weiß er, worauf es ankommt: digitale Lösungen, die Unternehmen nicht bremsen, sondern stärken. Als Host von „Code of C“, dem True-Compliance-Podcast von .LOUPE, macht er Compliance greifbar und zeigt ihre Bedeutung für den Geschäftserfolg.
Heute unterstützt .LOUPE knapp 200 Unternehmen jeder Größe mit einer smarten Compliance-Infrastruktur, die Risiken minimiert, Integrität fördert und Prozesse vereinfacht.
Unser Ziel ist klar: Compliance ist kein Hindernis, sondern ein Wettbewerbsvorteil.
Neu im Portfolio: digitales Maßnahmenmanagement für Hausdurchsuchungen
Erinnern Sie sich noch an Folge 6 von „Code of C“ zum Thema „Hausdurchsuchung“? Erfolgreiche Compliance lebt von effizienten, einfachen und klaren Maßnahmen, in der Prävention und im Anlassfall.
Mit „.LOUPE Dawn Raids“ heben wir notwendige Compliance-Maßnahmen im Zusammenhang mit behördlichen Hausdurchsuchungen, sowohl in der Prävention als auch im Anlassfall, auf die nächste Stufe. Aus der Praxis. Für die Praxis.
Hausdurchsuchungen sind unvorhersehbare Herausforderungen, die Unternehmen plötzlich und vor allem auch unverschuldet treffen können. In diesen zeitkritischen Situationen zählt jede Minute:
- Alarmierung: automatisierte Alarmierung des definierten Krisenteams
- Anwält:innen-Integration: direkte Einbindung für schnelles Handeln
- Digitale Checklisten: effizientes Abarbeiten notwendiger Schritte ohne Zettelchaos
- Echtzeit-Kommunikation: Krisenchat für sofortige Abstimmung im Team
- Aufgabenmanagement und Protokollierung: digitaler Akt im Anlassfall
- Lückenlose Dokumentation: zentral gespeicherte Fotos, Videos & Protokolle
Sicherheit beginnt mit guter Vorbereitung. Mit unseren Lösungen geben wir Unternehmen die richtigen Werkzeuge an die Hand, um Compliance nicht nur umzusetzen, sondern zu leben.
Kein Chaos durch unübersichtliche Papier-Checklisten mehr: „.LOUPE Dawn Raids“ bietet ein praxiserprobtes, digitalisiertes Maßnahmenmanagement, das Unternehmen bei der Prävention und im Anlassfall unterstützt. Mehr zu „.LOUPE Dawn Raids“ erfahren Sie auf der Lösungsseite.
Compliance im Wandel: der AI Act (EU)
Compliance bedeutet immer auch Veränderung. Die Entwicklungen und der Umgang mit „künstlicher Intelligenz“ zeigen das klar. Wir sehen dabei sowohl Chancen als auch Risiken, mit denen Wirtschaft und Gesellschaft konfrontiert sind. Mit Veränderung steigt auch die Verantwortung: Der AI Act (EU) definiert rechtliche Rahmenbedingungen für den Einsatz und die Entwicklung von KI-Systemen, einschließlich Transparenz, Kompetenzaufbau und Risikomanagement. Was bedeutet das für die Compliance-Organisation?
Mensch vs. Maschine oder Mensch und Maschine?
Der AI Act basiert auf einem risikobasierten Ansatz, der entsprechende Anwendungen in verschiedene Risikokategorien einteilt. Je höher das Risiko, desto strenger die Anforderungen. Verboten sind Anwendungen, die als unannehmbares Risiko eingestuft werden, z. B. automatisierte Emotionserkennung am Arbeitsplatz oder Social Scoring.
Der neue Rechtsrahmen schützt somit Persönlichkeitsrechte und Grundfreiheiten. Im Fokus steht dabei eine sichere Symbiose von Mensch UND Maschine.
KI & Compliance: warum der AI Act Chefsache ist
Der AI Act erfordert die richtige Berücksichtigung in der Governance von Unternehmen. Wir sprechen hier sowohl vom angemessenen Risikomanagement und von Compliance, die auf Basis der festgestellten Risiken den Rahmen setzt und mittels Präventionsmaßnahmen für den entsprechenden Kompetenzaufbau sorgt. Dies, in einem Tandem mit den IT-Verantwortlichen und IT-Security. Die Governance hat das Ziel, die erfolgreiche Umsetzung der Unternehmensstrategie zu fördern und eine sichere Unternehmensführung zu gewährleisten. Beides zielt auf einen entsprechenden Tone from the Top und das Erfordernis einer klaren Strategie ab.
Fazit: Ohne eine klare Strategie für den Umgang und den Einsatz von KI für den Betrieb, die Produktentwicklung, die Leistungserbringung etc. laufen die oben genannten Maßnahmen des Risikomanagements und von Compliance ins Leere.
Compliance oder KI-Officer?
Eine jeweilige Alleinverantwortung der IT-Abteilung oder von Compliance ist wenig sinnvoll und keinesfalls zielführend. Der Erfolg der Umsetzung liegt im Bündnis. Während sich die IT um das Inventory kümmert, zeigt Compliance bei Richtlinien und Kompetenzaufbau ihre Stärken. Das Risikomanagement ist z. B. eine gemeinsame Disziplin.
Zäumen wir das Pferd von hinten auf: das „AI Act“-Dilemma
Ohne KI-Inventory und einer entsprechenden Risikoanalyse bleiben diese Maßnahmen nämlich wirkungslos, wenn die eigentlichen Risiken der Anwendungen nicht bekannt sind. Entscheidend ist, KI-Compliance in die bewährten Prozesse des Compliance Management Systems einzugliedern. Auch hier sollten die Ergebnisse der Risk Assessments die Grundlage für die Richtlinien und Schulungen darstellen.
Unsere Tipps für die Praxis
- KI-Strategie: Was ist die klare Strategie im Umgang mit und Einsatz von KI-Anwendungen? Die Vorgabe der Geschäftsleitung ist der erste Schritt.
- Zuständigkeiten: Benennen Sie einen KI-Officer oder gründen Sie ein KI-Governance-Board, um Verantwortung und Entscheidungen zu koordinieren.
- KI-Inventar: Wissen Sie, wo und wie KI in Ihrem Unternehmen eingesetzt wird? Ein vollständiges Verzeichnis ist die Grundlage für jede Compliance-Strategie.
- Risikoanalyse: Erheben Sie das Risiko der identifizierten KI-Anwendungen und nehmen Sie eine entsprechende Risikokategorisierung vor. Wie weit weichen die Ergebnisse von der Strategie ab?
- Technische und organisatorische Maßnahmen (TOMs): Setzen Sie auf Basis der festgestellten Risiken gezielte Sicherheits-, Datenschutz- und Transparenzmaßnahmen zur Risikominimierung um.
- Richtlinien & Schulungen: Verfassen Sie anhand der Risiken und der Strategie entsprechende Rahmenbedingungen und beginnen Sie mit dem Kompetenzaufbau.
Code of C: der True-Compliance-Podcast von .LOUPE
Die zweite Staffel ist in vollem Gange. Hier eine kleine Reise durch die bisherigen Folgen:
Folge 12: Compliance mit systemischem Ansatz zum Erfolg. In der Diskussion mit der bekannten Anwältin und Compliance-Expertin Erika Stark-Rittenauer wird ein gemeinsames Bild von Compliance gezeichnet. Auf einem weißen Blatt Papier wird ein neues Verständnis eines effektiven Compliance Management Systems, mit seinen Elementen und seinen Hauptaufgaben, verewigt.
Folge 13: Compliance Bootcamp, Lieferkettensorgfalt in der Praxis. Martin Reichetseder führt durch die praktische Umsetzung der Lieferkettensorgfaltspflichten und beschreibt in 5 Schritten einen angemessenen Umgang mit den rechtlichen Vorgaben in der Praxis.
Folge 14: Führen mit Werten, Leadership als gelebte Compliance. Mit Folge 14 befüllt Martin Reichetseder mit seinem Gast, Gerti Schatzdorfer, das erste Element der Skizze aus Folge 12 mit Leben. Im Fokus steht dabei Leadership: Führung mit Werten.
Willkommen an Bord
Wir freuen uns sehr über kontinuierliches Wachstum der .LOUPE-Community seit Beginn des Jahres.
Auch die DenizBank AG vertraut nun seit Februar auf .LOUPE und setzt für die Umsetzung ihrer Compliance-Maßnahmen somit auch auf digitalisierte Praxiserfahrung aus Österreich. Willkommen an Bord!
Empfehlung: COMPLIANCE kompakt
Praxisnah, verständlich und direkt anwendbar: Mag. Andrea Pilecky und Mag. Roman Sartor vermitteln die sieben Elemente eines Compliance Management Systems und bieten 35 Muster zur direkten Nutzung im Arbeitsalltag. Ein unverzichtbarer Begleiter für alle Compliance-Beauftragten!