

Interessenkonflikte, Geschenke und Einladungen: ein Dauerbrenner für Compliance
Mit Beginn der Weihnachtssaison steigt in vielen Organisationen nicht nur die Termindichte, auch Einladungen, kleine Aufmerksamkeiten und Dankesgesten nehmen zu. Was als Wertschätzung gedacht ist, kann jedoch rasch zum Risiko werden: Zwischen Höflichkeit und unzulässiger Vorteilsgewährung liegt oft ein schmaler Grat.
Gerade in dieser Zeit treten klassische Fragestellungen häufiger auf:
- Darf ich eine Einladung annehmen und bis zu welchem Wert?
- Wie gehe ich mit Geschenken um, die mehrere Mitarbeitende betreffen?
- Muss eine Einladung dokumentiert werden, auch wenn ich sie ablehne?
Viele Unternehmen verfügen zwar über entsprechende Richtlinien, doch deren konsequente Umsetzung im Alltag bleibt oft im Unklaren. Hier zeigt sich: Compliance wirkt nur dann, wenn sie klar strukturiert, nachvollziehbar und gelebter Bestandteil der Organisation ist. Transparente Freigabeprozesse schaffen Orientierung, unabhängig von Standort, Branche oder persönlicher Einschätzung.
Digital unterstützte Prüfschritte helfen, Wertgrenzen, Meldepflichten und Rollen sauber abzubilden. Damit wird aus einer potenziellen Grauzone ein reproduzierbarer, dokumentierter Prozess, der sowohl Führung als auch Mitarbeitende entlastet.
Wie wirksam ist Compliance und wie wird sie messbar?
Compliance wird zunehmend daran gemessen, welchen Beitrag sie zur Steuerung des Unternehmens leistet.
Die zentrale Frage lautet: Welche Maßnahmen wirken und wie lässt sich Integrität messbar machen?
Digitale Systeme und Daten spielen dabei eine Schlüsselrolle. Ohne klare Kennzahlen bleibt Compliance reaktiv. Mit folgenden Maßnahmen wird sie steuerbar:
- digitale Risikoanalysen,
- automatisierte Freigabeprozesse (zur Vermeidung von Interessenkonflikten),
- strukturiertes Hinweismanagement (Whistleblowing),
- Schulungen und E-Learnings,
- kontrolliertes Richtlinienmanagement und
- datenbasierte Bewertung von Maßnahmen.
Transparenz zeigt, ob ein Compliance-Management-System (CMS) in der Organisation und ihren Prozessen verankert ist. Der Nachweis, dass das CMS wirksam ist, ist eine wesentliche Managementpflicht. KPIs werden damit zum strategischen Instrument: von der Qualität der Risikoanalyse bis zur Verankerung von Compliance in Zielen, Prozessen und Führung.
Anpassungsfähigkeit aufgrund aktueller Datenwahrheit wird zur Kernkompetenz einer modernen Compliance-Funktion.
Das Ergebnis: Compliance wird messbarer, digitaler und zu einem unverzichtbaren Bestandteil guter Unternehmensführung. .LOUPE erleichtert ein einfaches und nachvollziehbares KPI-Management.
Korruption als Evergreen der Compliance: warum das Thema auch 2026 nicht an Bedeutung verliert
Korruption bleibt eines der konstantesten Risiken und zugleich eines der vielschichtigsten. 2025 zeigte bis jetzt, dass Antikorruptionsarbeit kein „alter Hut“ ist, sondern ein dauerhaftes Steuerungs- und (vor allem) Kulturthema.
Gesellschaftliche Wahrnehmung und Normalisierung
Nettigkeiten und die „kleinen Geschenke unter Freund:innen“ gelten allgemein als anerkannt. Wenn eine Hand (auch im politischen Umfeld) noch die andere Hand wäscht, dann fühlt sich selbst das noch immer richtig an.
…bis man in der Zeitung davon liest.
Compliance-Arbeit (Prävention) beginnt deshalb mit Klarheit darüber, was korruptes Verhalten tatsächlich bedeutet und warum es Organisationen und demokratische Systeme schwächt.
Der Faktor Mensch
Korruption entsteht selten allein durch fehlende Regeln, sondern durch konkrete Motive, Fehlanreize, Interessenkonflikte und organisatorische Graubereiche. Wirksame Prävention adressiert deshalb Verhalten ebenso wie Strukturen.
Was wirkt wirklich?
Nachhaltige Antikorruptionsprogramme bauen auf klaren Rollen und Verantwortlichkeiten, nachvollziehbaren Kontrollen, datenbasiertem Monitoring und Schulungen, die Kultur und Verhalten adressieren.
Ausblick 2026: wohin sich Antikorruption entwickelt
Für 2026 zeichnet sich ab, dass Antikorruption weiter an strategischer Bedeutung gewinnt:
- Die EU bestätigt Transparenz-, Governance- und Lieferkettenanforderungen.
- KI-Regulierung und Compliance wachsen stärker zusammen.
- Datenqualität, Risikoanalysen und Dokumentation werden noch stärker zum Maßstab.
- Organisationen fokussieren sich stärker auf Verhaltensprävention statt nur Regelwerke.
Antikorruption bleibt damit auch 2026 ein zentrales Element für Integrität.
Digitale Compliance-Systeme ermöglichen es, Risiken konsistent zu erfassen, Muster frühzeitig zu erkennen und Entscheidungen nachvollziehbar zu dokumentieren. Gerade im Antikorruptionsbereich zeigt sich: Je klarer Prozesse abgebildet und Daten genutzt werden, desto wirksamer lassen sich Risiken steuern, ohne den Alltag zusätzlich zu verkomplizieren.
Neu bei Code of C
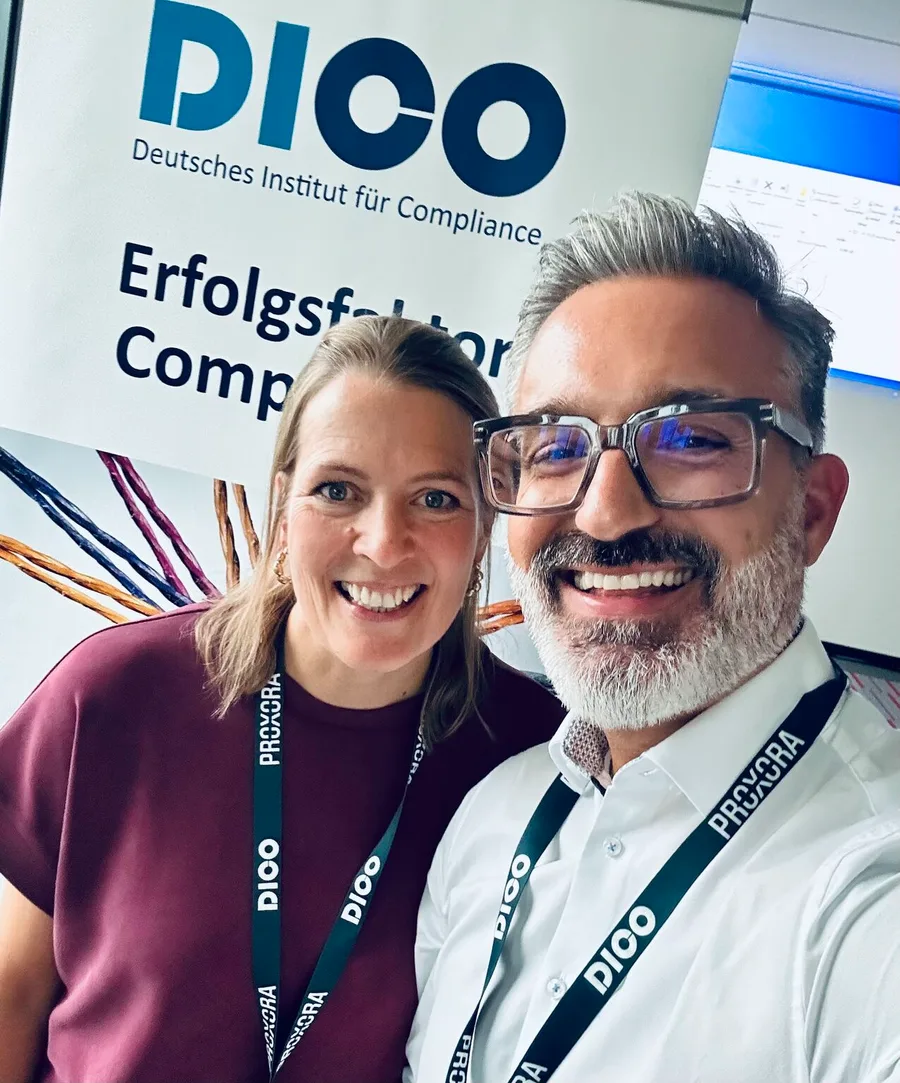
Der November stand noch im Zeichen des DICO-Specials. Martin Reichetseder führte in Berlin ein vertiefendes Gespräch mit Marie von der Groeben über die kulturellen und organisatorischen Anforderungen von KI im Rahmen moderner Compliance. Die wesentlichen Impulse und Beobachtungen aus Berlin nahm er anschließend in einer weiteren Diskussion mit Matthias Steinbauer, CTO und Mitgründer von .LOUPE, auf, diesmal mit Blick auf die technologischen Grundlagen und Risiken von KI-Systemen. Die wichtigsten Erkenntnisse aus beiden Gesprächen sind in zwei Folgen des Code of C Podcasts verfügbar.
Folge 32: KI, Kultur und Compliance, Trend-Trio oder Überlebensformel? In dieser Episode spricht Martin Reichetseder mit Marie von der Groeben, Chief Compliance Officer der Deutschen Telekom und Sprecherin des DICO-Vorstands, über die Rolle, die KI heute und künftig in der Compliance-Arbeit einnimmt. Besonders deutlich wird in der Diskussion: KI verlangt von Compliance-Organisationen eine aktive Auseinandersetzung, nicht reaktive Vorsicht. Wer die Technologien versteht, kann Leitplanken sinnvoll setzen und gleichzeitig Innovation ermöglichen.
Folge 33: Compliance by Design, Prozess- und Kulturintegration von KI. In dieser Episode spricht Martin Reichetseder mit Matthias Steinbauer, CTO und Mitgründer von .LOUPE, über die Frage, wie sich KI-Risiken strukturiert managen lassen und warum ein klassisches, rein reaktives Risikoverständnis dafür nicht ausreicht. Die Folge verdeutlicht, wie ein integrierter Ansatz aus Technologie, Prozessen und Kultur aussehen kann und warum dies zu einem zentralen Baustein moderner Compliance-Architekturen wird.
.LOUPE bei der ersten PwC Aufsichtsratskonferenz
Unser CBO Thomas Koch nahm an der ersten PwC Aufsichtsratskonferenz in Eisenstadt teil. Im Mittelpunkt standen Themen wie steigende Haftungsfragen, der Umgang mit technologischen und geopolitischen Risiken sowie die wachsende Bedeutung verlässlicher Risiko- und Compliance-Strukturen für die Arbeit von Aufsichtsräten. Die Diskussionen zeigten, wie wichtig transparente Prozesse und belastbare Informationen geworden sind, gerade auch dort, wo digitale Systeme wie .LOUPE dazu beitragen können, Risiken strukturiert abzubilden und Entscheidungen nachvollziehbar zu machen.
Mehr Informationen finden Sie dazu auf leadersnet.at: Bericht und Fotogalerie.
Herzlich willkommen, bank99 und AGES!
Wir freuen uns sehr, bank99 und die Agentur für Gesundheit und Ernährungssicherheit als neue Kunden bei .LOUPE begrüßen zu dürfen!
Mit dem Einsatz von .LOUPE erhalten bank99 und AGES die Werkzeuge, um Compliance transparent, nachvollziehbar und sicher im Unternehmensalltag zu verankern. Willkommen an Bord!

