

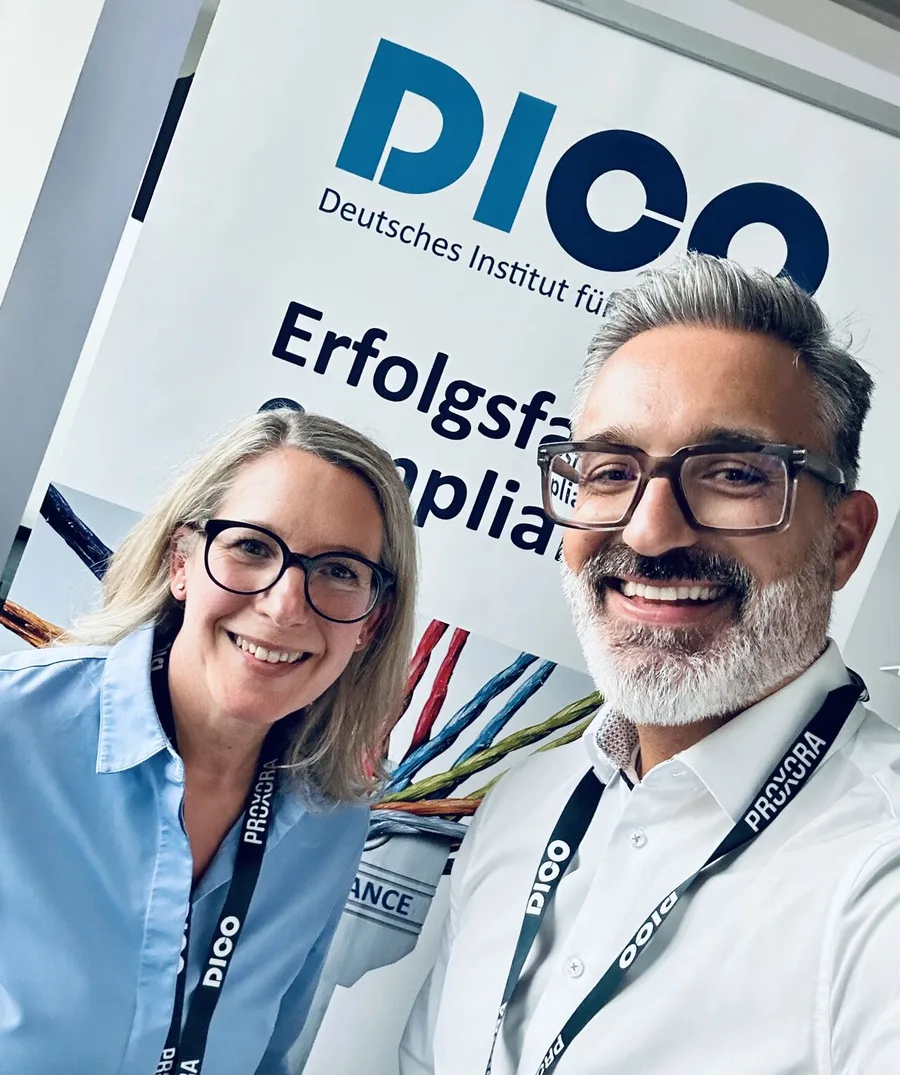
Compliance-Bootcamp: De-Regulierung als Superkraft von Compliance? mit Nina Stöckel
Shownotes
In der 2. Folge des DICO-Specials von Code of C spricht Martin Reichetseder mit Nina Stöckel, Chief Compliance Officer bei Boehringer Ingelheim, über Regeltreue und die Kraft der „De-Regulierung“.
Was passiert, wenn ein hochreguliertes Unternehmen den Mut hat, interne Richtlinien abzuschaffen? Nina berichtet, wie Boehringer Ingelheim Policies gestrichen, Trainings reduziert und dadurch tausende Arbeitsstunden eingespart hat…ohne Risiken zu erhöhen. Das Ziel: mehr Klarheit, weniger Bürokratie und mehr Vertrauen für erfolgreiches Business. Im Gespräch zwischen den beiden Experten wird deutlich: Regeltreue heißt nicht Regelwut. Compliance lebt davon, dass Regeln verstanden, sinnvoll angewendet und im Sinne des Unternehmens interpretiert werden. Echte Compliance ist businessorientiert und kein Selbstzweck.
Die beiden diskutieren über notwendige Regulierung und fokussieren sich auf die Pflicht von Compliance, auch zu ent-regulieren.
Weiterführende Links:
- LinkedIn Seite von .LOUPE)
- Link zur DICO
Folge den Social-Media-Kanälen von Code of C, um keine Updates zur zweiten Staffel zu verpassen! - LinkedIn Seite von Martin Reichetseder
- LinkedIn Seite von Code of C - Der True-Compliance-Podcast von .LOUPE
- Instagram Kanal von Code of C - Der True-Compliance-Podcast von .LOUPE
Transkript lesen
Automatisch aus der Tonspur erstellt und mit KI-Unterstützung redigiert: Hörfehler und Zeichensetzung korrigiert, der Wortlaut bleibt. Einzelne Stellen werden noch geprüft. Es gilt das gesprochene Wort.
Diese Folge ist powered by DICO, dem Deutschen Institut für Compliance. Das Was bei Compliance ist relativ langweilig. Es sind Regeln und Regularien, die wir sowieso einhalten müssen, und darüber brauchen wir eigentlich nicht diskutieren. Das ist undiskutabel, dass wir uns an Gesetze halten müssen.
Wir sollen ja die Organisation mit den Risiken beschäftigen, die wir tatsächlich haben, und die Risk Owner mit den Risiken beschäftigen, die sie haben, damit sie am Ende des Tages Geld verdienen, damit wir alle einen Job haben, weil wir in der Compliance, wir verdienen nicht das Geld für die Organisation. Wir haben ja keinen Selbstzweck.
Herzlich willkommen zu einem neuen Compliance Bootcamp von Code of C, dem True Compliance Podcast von .LOUPE. Hier sprechen wir über Compliance aus der Praxis für die Praxis. Mein Name ist Martin Reichetseder, ich bin Compliance Officer, ich bin Mitgründer von .LOUPE und für die nächsten Minuten Ihr Gastgeber. Herzlich willkommen zu einer weiteren Folge aus Berlin vom DICO-Forum. Ich nutze auch wieder eine kleine Pause für eine Aufnahme für ein sehr spannendes Compliance-Thema. Eigentlich eine kleine Grundsatzfrage in der Compliance, nämlich das Thema Regeltreue: Wo führt uns das hin? Ist das überhaupt die Basis unseres Wirkens und auch unseres Seins? Ich habe eine wunderbare Gesprächspartnerin vor mir, die Nina Stöckel. Sie ist Chief Compliance Officer bei Boehringer Ingelheim. Liebe Nina, es freut mich sehr, dass du bei mir im Podcast bist. Die Nina habe ich vorhin getroffen am Gang und habe sie ganz spontan gefragt, ob sie Lust hat, mit mir eine Folge aufzunehmen.
Warum? Weil wir eine kleine gemeinsame Leidenschaft haben, und das ist das Thema Deregulierung. Wir sind beide ... wir haben beide das gleiche Verständnis von der Kraft der Regel bzw. von der Kraft einer Richtlinie und auch der Kraft der Deregulierung, nämlich fürs Business, aber insbesondere für die Menschen. Und genau darüber werden wir jetzt in dieser Bootcamp-Folge auch sprechen. Aber, liebe Nina, bevor wir das tun, wechseln wir noch in unser erstes kleines wiederkehrendes Element, in unsere Code-of-C-Empfehlungsrunde.
In der Empfehlungsrunde ist es ja so, dass normalerweise ich eine kleine Empfehlung aus meiner eigenen Praxis als Compliance Officer gebe. In den DICO-Folgen gebührt diese Ehre und diese Freude meinen Gästen, also darf ich dich ganz kurz fragen, liebe Nina: Hast du eine kleine Empfehlung für unsere Zuhörerinnen und Zuhörer? Was sie in der Compliance-Arbeit beachten sollten, etwas, das dir geholfen hat, etwas, wo du denkst, das sollten unsere Kolleginnen und Kollegen wissen.
Also speziell im Rahmen des DICO finde ich den Arbeitskreis Compliance-Management-Systeme die Grundlage für alles, was wir tun. Das ist vielleicht etwas, wo man sich überlegen kann, sind wir da nicht schon drüber hinaus, aber ich glaube, man muss sich immer wieder auf die Kernelemente des Compliance-Management-Systems zurückbesinnen und das auch immer wieder neu evaluieren. Deswegen ist es für mich ein superwichtiger Arbeitskreis, und den kann ich wärmstens empfehlen. Vielen herzlichen Dank für deine Empfehlung. Die Informationen hierzu gibt es natürlich in den Shownotes. Wir werden die Website von DICO natürlich verlinken. Also Informationen finden Sie dort.
Liebe Nina, jetzt hast du ja in deiner Empfehlungsrunde auch gesprochen von der Relevanz des Compliance-Management-Systems, insbesondere sich darauf zu besinnen, worum geht es eigentlich, auch zu besinnen: Wo stehe ich denn gerade bei meinem Compliance-Management-System? Welche Veränderungen sind denn auch notwendig? Und wenn wir überhaupt bei der Frage der Compliance anfangen, wenn wir anfangen bei der Frage: Warum machen wir denn eigentlich Compliance? Oder warum gibt es denn Compliance? Dann kommt ja ganz oft aus dem Off so dieses Ding mit: Ja, da geht es eh nur um Regeln, wir brauchen keine Compliance, das geht ... das ist nur Regel, Regel, Regel. Ihr stülpt ein Monster über die Organisation und erstickt das Business. So, jetzt ist es natürlich so, dass wir dann auch nicht sehr klug sind in der Kommunikation oft, weil wir sagen ja dann selbst: Na, Compliance ist Regeltreue. Das ist vielleicht nicht immer die schlaueste Art, Compliance zu erklären.
Aus dem Grund gibt es ja auch diesen Podcast. So, Regeltreue, das wird uns jetzt ein bisschen noch begleiten in dem Gespräch, und zwar beim Thema Regulierung und Deregulierung. Compliance ist ja immer das, was ich selbst auch daraus mache. Also insofern habe ich sie ja auch selbst in der Hand. Und wir haben uns vor Kurzem draußen bei einem Kaffee unterhalten über auch deine Initiative bzw. auch über dein Verständnis der Regel und der Deregulierung, auch deine Herausforderungen, die du selbst in dem Unternehmen auch hast, wo du die Verantwortung für die Compliance-Organisation auch übernommen hast. Und darum wäre das jetzt ein wunderbarer Einstieg in das Thema: Warum reden wir beide eigentlich über das Thema Regel bzw. Deregulierung? Und warum ist es ein Thema, das so wichtig ist und auch eigentlich nahtlos anschließt an deine Empfehlung aus der Empfehlungsrunde, sich auch immer wieder Gedanken zu machen: Wo stehe ich denn eigentlich, und für was bin ich denn eigentlich verantwortlich?
Das ist ein super Stichwort. Ich versuche das immer so zu erklären, auch bei mir in der Organisation: Das Was bei Compliance ist relativ langweilig. Es sind Regeln und Regularien, die wir sowieso einhalten müssen. Und darüber brauchen wir eigentlich nicht diskutieren. Das ist undiskutabel, dass wir uns an Gesetze halten müssen. Aber das Wie, wie ich das im Unternehmen mache, das ist unsere Aufgabe. Nicht nur zu erklären, was bedeutet diese Regel in der praktischen Auswirkung, und das Risiko auch einzuschätzen, das tun wir. Aber mir geht es viel mehr darum, zu überlegen: Wie implementiere ich diese Regeln sinnvoll im Unternehmen, dass sie businessorientiert und aber auch risikoorientiert sind? Und da konnte ich tatsächlich bei Boehringer Ingelheim Dinge initiieren, weil wir im Pharmaunternehmen sehr, sehr regeltreu sind. Wir sind hochreguliert, die Produkte müssen supersicher sein, und das ist auch ein Bereich, der ist natürlich von der Deregulierung nicht betroffen.
Das muss man ganz klar sagen. Überall, wo es um die Produkt-Compliance geht, gibt es keine Spielräume. Weil das ist eine Regulierung, die euch von außen auch trifft. Das ist quasi die externe Regulierung, die euch auch zum Schutz der Menschen insbesondere diese Vorgaben auch gibt. Ja, für die Qualität der Produkte sind umfangreiche Regularien einschlägig, und die sind tatsächlich nicht diskutabel. Da hängt auch die Zulassung der Medikamente dran und eben dann der Schutz der Patienten. Was wir uns anschauen, sind die Compliance-Themen, die, sag ich mal, nicht das Kerngeschäft betreffen, ja, wie Antikorruption, Antitrust, Insider Trading, wir haben Conflict of Interest, aber auch die Compliance im Humanpharma-Bereich und im Animal-Health-Bereich. Und da haben wir eben festgestellt, dass wir da ... ähnlich regeltreu und ergeben waren wie bei der Produkt-Compliance. Und bei den anderen Compliance-Themen habe ich aber viel mehr Spielraum beim Wie.
Das Was ist auch relativ klar. Wir wissen alle, es gibt ein Strafgesetzbuch, es gibt vielleicht Industriekodizes, die uns den Umgang mit Stakeholdern im Healthcarebereich festlegen. Aber wie wir es dann im Unternehmen umsetzen – da haben wir viel Spielraum. Und diesen Spielraum zu nutzen und auch da Freude zu entwickeln, das ist meine Kernaufgabe. Weil diese Leichtigkeit da auch wieder reinzubringen und den Kollegen eher positiv mitzugeben: Das ist der Raum, in dem du dich sicher bewegen kannst, statt zu sagen: Und das sind die Regeln, und wenn du die verstößt, gegen die verstößt, dann können strafrechtliche Folgen drohen. Das ist nicht die Art, wie ich versuche, Compliance bei Boehringer Ingelheim umzusetzen. Und jetzt der Link zum Thema Deregulierung. Wir haben intern dereguliert. Wir haben uns wirklich angeschaut: Welche Policies, Guidelines haben wir? Wir hatten eine sehr differenzierte Policy-Landschaft mit Code of Conduct, Policies, Procedures, SOPs, sehr, sehr granular.
Magst du das kurz erklären, was das ist, mit den Abkürzungen, für die Zuhörerinnen und Zuhörer, die jetzt nicht in deiner Welt sind? Also, grundsätzlich ist der Code of Conduct, glaube ich, das Kernelement, das kennen wir, aber wir haben dann eben spezifische Policies, die Hierarchie, die anfängt mit Policies, die beschreiben high level eine Position des Unternehmens oder beschreiben ein Thema. Dann habe ich eine Procedure, die die Implementierung dieser Policy beschreibt, und dann habe ich noch eine Standard Operating Procedure, das ist noch mal eine Ebene drunter, die konkret in verschiedenen Fachbereichen die Umsetzung der Procedure und der Policy und des Code of Conduct beschreibt. Also es ist sehr komplex. Und das haben wir uns eben angeschaut und überlegt: Welche Dokumente in dieser Hierarchie können wir rausnehmen? Wir haben zum Beispiel alle Compliance-Policies abgeschafft. Das hört sich jetzt drastisch an.
Aber wir haben geschaut: Wo sind die Inhalte sowieso schon abgelegt, oder wo ergänzen wir die im Code of Conduct? Und wir haben gesagt, weil das sowieso High-Level-Aussagen sind in den Policies, die packen wir in den Code of Conduct. Wir haben keine Regelungslücke, aber wir können diese zusätzliche Ebene, zwölf Policies, können wir abschaffen. Aber was war der Trigger? Warum habt ihr euch das angeschaut? Warum? Wie kommst du auf die Idee, dass du das tust? Die Initiative finde ich großartig. Aber ist da irgendwas passiert, wo du dir denkst: Boah, und jetzt? Jetzt gehen wir dieses Projekt an, weil jetzt ist für mich genau der Zeitpunkt, genau das zu tun. Also ich hatte das Glück, natürlich neu von draußen reinzukommen, wieder bei Boehringer Ingelheim, und mir einfach den Bestand anzuschauen. Und ich habe eine Inventur gemacht und habe mir angeschaut, was gibt es denn alles, also mit meinem Team natürlich.
Und dann überlegt, okay, und was machen wir jetzt mit diesem Portfolio, das wir haben? Gibt es Prozesse, Inhalte, Richtlinien, die wir uns anschauen wollen und gegebenenfalls auch abschaffen? Wir hatten zum Beispiel auch einen sehr aufwendigen Prozess, der irgendwann mal entstanden ist, eine gewisse Compliance-Certification zu machen. Da gibt es auch keine gesetzlichen Vorgaben, dass man das tun muss. In manchen Situationen ist es tatsächlich relevant, zum Beispiel, wenn man unter Monitorship steht. Aber die Situation hatten wir bei Boehringer nicht. Wir haben das aber über Jahre gepflegt, was, wie gesagt, auch eine sinnvolle Aktivität sein kann, aber eben ohne Anlass nicht. Ja, und dann haben wir vorgeschlagen, wir lassen das einfach. Und es hat einen riesigen Subzertifizierungsprozess nach sich gezogen. Es waren Hunderttausende von Dokumenten, die wir jedes Jahr ausgefüllt haben und bestätigt haben.
Und den haben wir tatsächlich radikal erst mal pausiert, um uns zu überlegen: Brauchen wir den wirklich? Wir hätten den auch wieder ins Leben gerufen, aber da konnten wir tatsächlich dann auch noch mal mit rechtlicher Beratung zum Ergebnis kommen: Den brauchen wir so nicht. Und den haben wir dann abgeschafft. Bei den Trainings haben wir ganz klar geschaut: Welche Trainings haben wir? Welche Zielgruppe, an welche Zielgruppe richten sich die Trainings? Wie viele
Mitarbeiter bekommen diese Trainings zugewiesen, und gibt es Inhalte, die dupliziert sind in Trainings? Und da haben wir angefangen im ersten Schritt beim Code-of-Conduct-Training. Da haben wir eine sensationelle Completion Rate von fast 99 Prozent im ganzen Unternehmen. Und da haben wir gesagt, wir müssen es nur alle zwei Jahre machen. Sparen wir Arbeitszeit. Wir glauben, dass Mitarbeiter auch alle zwei Jahre sehr gut zurechtkommen, wenn wir die Inhalte wiederholen, zumal neue Mitarbeiter den Code of Conduct immer bekommen. Ja, also das ist geklärt. Aber wenn man's ausrechnet, spart uns das 800 Arbeitstage. Wahnsinn, Wahnsinn. Und das ist natürlich ein Argument, wo das Management auch wirklich was mit anfangen kann. Zahlen, Daten, Fakten. Ja. Und dann haben wir den Vorschlag gemacht, wir machen das nur noch alle zwei Jahre, sparen die Arbeitszeit und monitoren das. Wenn wir sehen, wir kriegen mehr Cases oder die Completion Rate geht runter, dann müssen wir gegensteuern.
Aber das ist bis jetzt noch nicht passiert. Aber das ist ja auch ein wunderbarer Vertrauensbeweis an und in die Organisation, dass ihr sagt, wir können mit dem Schulungsprogramm bei einem Punkt zurückfahren, weil wir euch vertrauen, dass ihr das, was ihr einmal gelesen und gelernt habt, auch richtig einsetzen könnt und wisst, wer wir sind und was wir von euch erwarten. Das ist ja auch nicht nur ein Signal mit „Wir sparen uns die Stunden ein“, im Sinne auch, und können das umlegen auf Arbeitszeit, sondern das ist ja auch ein richtig gutes Signal an die Kolleginnen und Kollegen, zu sagen: Du, ich vertraue dir, dass du das verstanden hast. Weil wir eben eine gewisse Maturity auch ablesen konnten an der Thematik: Wir haben dazu keine Audit Findings, wir haben sehr hohe Abschlussquoten, und wir haben auch keine Speak-up-Cases in diesen Bereichen. Also das war so eine holistische Betrachtung. Und ein Aspekt, der fällt mir jetzt gerade ein, als du dieses Thema Vertrauen noch mal erwähnt hast.
Wir haben auch festgestellt, dass Compliance-Trainings sehr viel Zeit in Anspruch genommen haben versus die fachspezifischen Trainings. Und wenn ich im Pharmaunternehmen bin und Medikamente herstelle für Menschen oder auch Tiere, dann ist das mein Core-Job. Und wenn ich sehr, sehr viele Trainings aus anderen Bereichen habe, dann ... bin ich abgelenkt. Ich kann teilweise meinen arbeitsrechtlichen Verpflichtungen gar nicht mehr nachkommen, mich um meinen Hauptjob zu kümmern, weil ich mit so vielen anderen Trainings belastet bin, die mir den Blick so ein bisschen fürs Wesentliche versperren. Und das war auch ein Faktor. Wir haben gesagt, wir möchten den Kollegen helfen, sich wieder auf das fokussieren zu können, was der Core-Job ist. Das ist ein wunderbares Signal. Das ist so ein tolles Signal in die Organisation, weil du ja wieder genau da anknüpfst, wo sich auch insoweit jetzt im Podcast und in meiner eigenen Vorstellung von Compliance das so durchzieht, dass Compliance die Aufgabe hat, das Business zu unterstützen.
Also wir sind ein Business-Partner. Und wenn ihr das jetzt sagt, wir räumen bei uns zusammen – weil insoweit kann man sagen, Compliance übersetzen mit Zusammenräumen, Ordnung schaffen –, insoweit da mit dem, dass du sagst, wie viele Policies ihr abgeschafft habt auf einmal. Und dann auch die Schulungen, ist das ja ein Zusammenräumen, das Klarheit schafft, und Klarheit schafft Orientierung. Und somit zahlt das unmittelbar auf das Business ein. Ja, und ich glaube, es war wichtig, auch der Organisation klarzumachen, dass wir eine sehr, sehr gute Grundlage haben. Also die Compliance-Kultur, das Verständnis und auch die Regeltreue und auch die Motivation, die war sehr hoch. Also wir hatten eine gute Ausgangsbasis. Und das war auch das Hauptargument, dass wir gesagt haben, wir sind auf so einem hohen Level der Implementierung, dass wir tatsächlich jetzt auch mal deregulieren können. Wir hatten zum Beispiel ein Training, das wurde an 40.000 Mitarbeiter ausgerollt, hat aber ein Risikogebiet betroffen, das sehr, sehr, sehr speziell ist.
Aber man hat sich die Frage nicht gestellt: Brauchen das wirklich fast alle Mitarbeiter bei Boehringer Ingelheim? Man hat das Gefühl gehabt, das ist ein wichtiges Thema, und hat es deswegen ausgerollt. Und das haben wir jetzt massiv reduziert auf 8.500 für das Basistraining. Wir haben in Deutschland eine Initiative gehabt, Trainings noch mal zu reduzieren. Und da haben wir zusätzlich zu den 800 Manntagen jetzt noch mal 4.000 Manntage nur für Deutschland eingespart. Und das ist einfach ein tolles, tolles Ergebnis, ohne Lücken zu schaffen. Das muss man dazu sagen. Und das ist ja jetzt ... das klingt jetzt vielleicht so, so hart. Und das klingt auch vielleicht drastisch, das mit Einsparen und was man dann an Stunden eingespart hat. Das klingt so in Richtung viel mehr Performance und viel mehr Arbeitszeit. Dann bleibt viel mehr Zeit für die richtige Arbeit. Aber genau das ist das, was wir tun sollen.
Das klingt vielleicht drastisch, aber das ist genau das, was wir tun sollen. Wir sollen die Organisation mit den Risiken beschäftigen, die wir tatsächlich haben, und die Risk Owner mit den Risiken beschäftigen, die sie haben, damit sie am Ende des Tages Geld verdienen, damit wir alle einen Job haben, weil wir in der Compliance, wir verdienen nicht das Geld für die Organisation.
Das kommt auch immer wieder: Wir haben ja keinen Selbstzweck. Und da besteht aber die Gefahr, dass, wenn ich Regeln schaffe, Regeln schaffe, Regeln schaffe, Regeln schaffe, dann schaffe ich die Regeln nur um der Regel selbst willen. Und das heißt, ich schaffe Regeln, weil das mein Job ist, und für mich ist meine einzige Legitimation die Regel. Und dann bin ich wieder bei der Regeltreue. Und dann, wenn ich nur da bin, um Regeln zu schaffen, verliere ich den Anschluss ans Business, ich verliere ... das Verständnis der Kolleginnen und Kollegen für das Thema Compliance. Und dann bin ich den ganzen Tag nur damit beschäftigt, Regeln zu schreiben und mich mit Regeln zu beschäftigen, die für das Business aber nicht hilfreich sind. Und das ist für mich wirklich auch eine ... das ist eine Hauptverantwortung, die ich wirklich auch spüre und versuche, in meiner Organisation weiterzutreiben, dass ich das Business nicht mit Dingen belaste, die für sie nicht relevant sind.
Das ist genau das, was du beschrieben hast, dem Business zu helfen, sich wirklich auf die Dinge zu fokussieren, die wichtig sind, ohne ihnen natürlich die wichtige Grundlage zu nehmen. Die müssen verstehen, dass es gewisse Themen gibt, die für uns als Unternehmen wichtig sind, die gesetzlich oder regulatorisch vorgegeben sind. Das Thema Deregulierung schauen wir uns auf verschiedenen Ebenen an. Wir haben jetzt gerade angefangen bei der internen Deregulierung. Da sind wir schon relativ weit gekommen, und jetzt haben wir uns die nächsten Bereiche vorgenommen. Das ist einmal, die externe Regulierung durch Gesetze mehr zu beeinflussen und zu begleiten als Unternehmen, aber auch als Teil von DICO. Ich hatte das heute Morgen kurz erwähnt. Wir haben tatsächlich ein Gespräch mit der EU-Kommission. Ein Praxisaustausch ist anberaumt, wo wir als Industrie mal erklären können, was unsere Herausforderungen auch sind mit der aktuellen Regulierung auf EU-Ebene.
Das ist die eine Ecke, die andere ist tatsächlich die Selbstregulierung in der Pharmaindustrie. Da sind wir sehr, sehr stark reguliert durch uns selbst. Wir sind immer Mitglied in diesen Industrieverbänden, sei es der internationale Verband, das ist IFPMA. Dann gibt es EFPIA, den europäischen Verband, dann gibt es den lokalen Verband. Und jeder hat einen Regelungsrahmen, der nicht unbedingt immer konsistent runterdekliniert wird. Also die IFPMA-Regeln werden nicht eins zu eins auf EFPIA umgesetzt. EFPIA wird nicht eins zu eins in Deutschland umgesetzt. Und auf EU-Ebene macht es dann auch noch jedes Land etwas anders. Und wenn man dann internationale Kongresse hat, zum Beispiel in Spanien, und lädt Healthcare-Stakeholder, also Ärzte aus verschiedenen Ländern, ein, dann muss man die Regularien aus den verschiedenen Ländern einhalten, weil es immer die Regel gibt, die man beachten muss, am Standort:
Wo kommt der Healthcare Professional her? Da gibt es jetzt schon gewisse Vereinfachungen, dass man sagt, na ja, es gilt dann die Regel am Standort der Konferenz und nicht aus Griechenland, der Türkei, Rumänien, sondern für Themen wie Hospitality, also Übernachtungspreise oder auch Verpflegung, da gilt dann der Standard an dem Ort, wo der Kongress stattfindet. Aber es gibt Dinge, die auf lokaler Ebene auch Stilblüten treiben. Wenn man sich den FSA-Kodex durchliest, den deutschen Kodex, da wird zum Beispiel diskutiert, ob Barista-Kaffee da nicht mehr zulässig ist versus Filterkaffee, oder auch ein Keks versus ein Eis oder ein Muffin versus ein warmer Muffin. Und das sind Dinge, wo ich mich oder wir uns als Unternehmen auch versuchen einzubringen, um mal wieder auf den Kern der Thematik zu kommen: Welche Risiken wollen wir denn als Industrie managen? Und wie tun wir das? Ich habe das Gefühl, da hat sich einiges ein bisschen versetzt.
Und wir glauben, dass es ein guter Zeitpunkt ist, sich mal zu besinnen. Wir wollen uns nicht aus der Verantwortung ziehen. Wir müssen Regeln schaffen, die eben die Lauterkeit im Gesundheitswesen klar festlegen, und auch einhalten. Aber ich glaube, wir haben uns über die Zeit hinweg einfach ein bisschen von dem Kernrisiko entfernt. Das ist ja jetzt kein Videopodcast. Da sieht man nicht, wie geschockt ich bin und gleichzeitig auch lache. Weil das ist jetzt ... das fühlt sich für mich ein bisschen grotesk an. Also wenn die Diskussion in die Richtung geht, ob das ein Muffin oder ein warmer Muffin ist, wie soll ich denn da Menschen für das Thema Compliance überhaupt begeistern bzw. wie soll ich denn da selbst eine Leidenschaft für das Thema entwickeln, wenn ich mich um solche Nebelgranaten kümmern muss, die ja überhaupt ... also das hat ja überhaupt keine Auswirkung auf das Risiko oder auf das Produkt, das hat keine Auswirkungen.
Also diese Frage ist ja völlig irrelevant. Das geht ja völlig am Thema vorbei. Also ich glaube, man muss tatsächlich verstehen, wo wir herkommen. Natürlich gab es in der Vergangenheit Skandale, aber das ist eben schon eine ganze Weile her, dass Ärzte ... ungebührlich hoch, luxuriös verpflegt wurden, in, sag ich mal, Wintersport- oder Sommerurlaubsgebieten Schulungen erhalten haben. Aber diese Zeiten sind vorbei. Das löse ich doch nicht mit einer Frage, ob ich jetzt einen warmen oder einen kalten Muffin ... oder ist das ein Barista-Kaffee, oder ist das ein Filterkaffee?
Das ist ja wirklich grotesk. Das Problem habe ich damit ja nicht aus der Welt geschafft. Man versucht, Grenzen zu ziehen: Wann ist es eine unzulässige Beeinflussung? Und da gibt es natürlich verschiedene Herangehensweisen. Und es wurde aus meiner Sicht immer granularer. Und was dabei auch ein Problem ist, dass natürlich Strafverfolgungsbehörden die Regelwerke heranziehen, um auch ... es gibt ja in Deutschland den Straftatbestand Korruption im Gesundheitswesen. Und wenn ich mir als Industrie Selbstregulierung auferlege, dann ist das ein Rahmen, den die Staatsanwaltschaft zugrunde legt oder gut zugrunde legen kann. Und das birgt für mich auch das Risiko, dass wir uns in einen Strafbarkeitsbereich reinmanövrieren.
Wo man tatsächlich noch mal draufschauen kann, sind wir da richtig unterwegs: Transparenzreporting. Wir sind ja verpflichtet, als Pharmaindustrie die Zahlungen an Stakeholder im Gesundheitswesen offenzulegen. Teilweise durch Gesetz, teilweise durch Industriekodizes. Und da gibt es zum Beispiel keine Thresholds oder Mindestbeträge. Wir müssen wirklich jeden Cent ... Also wenn ich jetzt einem Arzt ein Straßenbahnticket bezahle, weil er zu einer Veranstaltung gekommen ist, dann muss ich die drei Euro, so wie hier zum Beispiel in Berlin für das BVG-Ticket, muss ich öffentlich reporten.
Und das ist sehr, sehr kleinteilig. Das ist ein großer Aufwand im Unternehmen. Ich könnte zum Beispiel auch sagen, na ja, eine Zuwendung bis 50 Euro, die ist fein, weil wir glauben nicht, dass wir dadurch eine unzulässige Beeinflussung haben. Weil die unzulässige Beeinflussung hat ja immer auch eine subjektive Komponente.
Das zu objektivieren ist ja ein Irrsinn. Also das kann ich, weil ich es jetzt natürlich irgendwo messbar machen muss, und dann kann ich ja sagen, was ist denn im Durchschnitt wohl vermutlich für einen Arzt in irgendeiner Art und Weise eine unzulässige Beeinflussung oder was auch immer. Aber das Thema Beeinflussung hat immer eine subjektive Komponente. Und wenn ich mir die Fragen stelle: Ist es für die Person, ist es angemessen für die Region, ist es für die Position angemessen, ist es ... wie oft bekommt denn die Person irgendwas, wie eng ist denn die Beziehung, also wie lange gibt es denn da eine Vertragsbeziehung, dass ich sage, wie abhängig ist man denn auch voneinander? Das sind doch viel wichtigere, zumindest für mich wären das viel wichtigere Komponenten als die Frage: Hat das jetzt drei Euro fünfzig gekostet, oder hat das zehn Euro gekostet? Also das ist was ... Ich muss sagen, das ist für mich ein bisschen unverständlich, aber ich bin auch in einer wirklich nicht regulierten Welt.
Ich bin in einem Industrieunternehmen, das wirklich ganz wenig reguliert ist. Pharma ist da immer was anderes, und ich verstehe auch, dass man gerade bei so hochkritischen Unternehmen und Industriezweigen natürlich mehr Regulierung braucht, um einen einheitlich hohen Standard zu schaffen. Weil Regulierung per se ist ja nicht schlecht. Regulierung schafft ja auch immer eine gewisse Qualität, auf die ich auch vertrauen kann. Die Frage ist aber: Was muss ich alles regulieren? Weil damit verschaffe ich in Wahrheit nur ganz viel Aufwand im Unternehmen und habe aber auch da wieder den Kern des Problems und des Risikos nicht vernichtet, weil eine Person ... Ich werde Wege finden, einer Person Zuwendungen zukommen zu lassen, auch wenn es nur das Ticket ist. Wenn die Person sich dadurch sagt, ich bin jetzt beeinflusst: Meinem Kollegen hätte er das nicht bezahlt, mir hat er das schon bezahlt. Warum bezahlt er das mir?
Also sehr klar, wegen der Beziehung oder was auch immer. Also es gibt da natürlich objektive Kriterien für solche Zuwendungen. Ich muss auch sagen, eine gewisse Regelung ist auch notwendig. Gerade wenn wir über die Vergütung sprechen, da braucht man klare Kriterien: Warum bekommt denn ein Arzt einen höheren Stundenlohn für eine gewisse Aktivität als ein anderer? Weil das natürlich ein sehr profilierter Kollege ist mit einer breiten Erfahrung. Aber da wird es Kriterien geben, oder? Da gibt es Kriterien. Aber das Transparenzreporting, wenn man sich das anguckt, das gibt es mittlerweile, glaube ich, in über 60 Ländern auf der Welt mit unterschiedlichsten Regularien. Und aus meiner Sicht gibt es nirgendwo Thresholds, die Mindestbeträge abschneiden. Damit würde schon mal weniger Komplexität fürs Unternehmen bestehen. Das ist aus meiner Sicht was ... das man sich einfach anschauen sollte.
Sind wir richtig unterwegs? Glauben wir, dass wir mit diesen Regeln die Risiken überhaupt adäquat managen, oder haben wir uns einfach von diesem eigentlichen, sinnvollen Zweck entfernt? Da ist vielleicht eine Aufgabe, die externe Regulierung oder die interne Regulierung an der externen Regulierung auch zu messen und nicht One-fits-all, sondern schon zu sagen: Was habe ich denn selbst auch in der Hand von den Regelungen und von den Prozessen, die ich im Unternehmen habe, die ich dann auch entsprechend anpassen und auch weggeben und entfernen kann? Deswegen haben wir gesagt, wir fokussieren uns auf die Dinge, die wir steuern können. Und die internen Regelungen und die internen Trainings, die nicht gesetzlich vorgegeben sind, die können wir steuern. Also haben wir da angefangen. Jetzt gehen wir den nächsten Schritt, zu schauen: Wo können wir als Unternehmen oder als Industrieverband ... diese Gesetzgebungsaktivitäten begleiten mit der Perspektive der Industrie, und auch den Aspekt Selbstregulierung noch mal anzuschauen: Sind wir da wirklich noch richtig unterwegs, ohne jetzt die Vertrauensbasis zu gefährden, die einfach wichtig ist?
Die Wahrnehmung der Gesellschaft von der Pharmaindustrie ist wichtig. Wir brauchen dieses Grundvertrauen, aber da eben zu schauen: Sind die Dinge, die wir jetzt geregelt haben, überhaupt noch zeitgemäß, diese Risiken zu adressieren? Ich bin sehr dankbar und sehr froh, dass wir spontan entschieden haben, dass wir dieses Gespräch führen. Das ist so ein wunderbarer Shoutout für das Thema: Schaut's euch an, welche Regelungen und Richtlinien habt ihr im Unternehmen, ungeachtet dessen, in welchem regulierten Umfeld ihr euch befindet.
Die Aufgabe der Compliance ist es, die Themen und die Risiken so nahe wie möglich an die Kolleginnen und Kollegen zu bringen. Und eine Organisation mit Richtlinien zu überfluten, führt zu Tod durch Papier. Wenn ich mir das aber regelmäßig anschaue, ob sich da etwas verändert hat, und auch, wie wir vielleicht an der Art und Weise, wie wir kommunizieren, etwas verändern sollen, dann ist das jedenfalls immer der richtige Zeitpunkt, das zu tun. Und das zeigt auch diese Folge ganz wunderbar, und vielleicht an dieser kleinen Stelle: Es wird eine Folge geben zum Thema Legal Design. Ich bin ein ganz großer Freund vom Thema Legal Design. Das ist ein Mindset, das ich gerade bei mir in der Rechtsabteilung und der Compliance-Organisation etabliere, nämlich Recht zu entrechten, also rechtliche Sprache zu entrechten. Wir müssen es lernen, die Sprache unserer Zielgruppe zu sprechen. Und in der Compliance ist unsere Zielgruppe unsere Kolleginnen und unsere Kollegen.
Und das ist Legal Design nicht: Ich mache ein NDA neu oder ich mache eine Richtlinie neu, sondern Legal Design ist ein Mindset. Und das, was du jetzt beschrieben hast, das ist deine Deregulierungsmaßnahme im Unternehmen. Und auch das Überschwappen auf: Was kann ich denn auch extern, welchen Einfluss kann ich da geltend machen, um zu deregulieren? Das gibt sich die Hand, und das ist eine wunderbare Brücke, und darf ich das jetzt mit dem Legal Design nur ganz kurz erwähnen. Liebe Nina, also was für eine tolle Reise und was für tolle Impulse zum Thema Deregulierung. Und Regeltreue hat nicht immer etwas mit vielen Richtlinien zu tun, sondern Regeltreue ist auch in Wahrheit im besten Fall ein wunderbares Versprechen an die Kolleginnen und Kollegen, die Regeln auch so zu erklären, dass sie sie verstehen. Exakt. Einfach wunderbar. So, liebe Nina, ich lass dich noch nicht gehen. Zum Abschluss gibt es ja immer noch ein kleines wiederkehrendes Element.
Und das ist unser Code-of-C-Wort. Also das C-Wort. Compliance in einem Wort. Was ist für dich Compliance in einem Wort? Businessorientiert. Businessorientiert. Das geht runter wie Honig. Danke für dieses eine Wort. Businessorientiert beschreibt nämlich in einem Wort, was wir sehr oft jetzt besprochen haben und was ich mantraartig auch immer wieder erzähle, dass die Legitimation für Compliance das Business ist. Also vielen herzlichen Dank.
Liebe Nina, danke, es war mir ein Volksfest. So viel zum Thema Deregulierung, liebe Zuhörerinnen und Zuhörer. Wenn Ihnen die Folge gefallen hat, wenn Ihnen Code of C generell gefällt, dann freue ich mich natürlich über eine positive Bewertung auf der von Ihnen genutzten Podcast-Plattform. Aktivieren Sie doch bitte die Glocke bei Spotify. Folgen Sie dem Podcast und mir gerne auf LinkedIn und auf Instagram. Übrigens auch gerne der Nina Stöckel. Wenn Sie darüber hinaus ... Fragen zur Software von .LOUPE haben, dann einfach unter www.loupe.at Kontakt mit uns aufnehmen. Unser Versprechen ist immer: aus der Praxis für die Praxis. Die Infos gibt es natürlich dazu in den Shownotes. Folgen Sie bitte auch dem DICO, besuchen Sie die Website www.dico-ev.de, werden Sie Mitglied und engagieren Sie sich aktiv mit Gleichgesinnten im Thema Compliance, und mir bleibt nur zu sagen: Bis zur nächsten Folge. Bleiben Sie compliant, bleiben Sie vor allem ein guter Mensch. Ihr Martin Reichetseder.
Diese Folge ist powered by DICO, dem Deutschen Institut für Compliance. Dieser Podcast wurde produziert von WePod it.

