

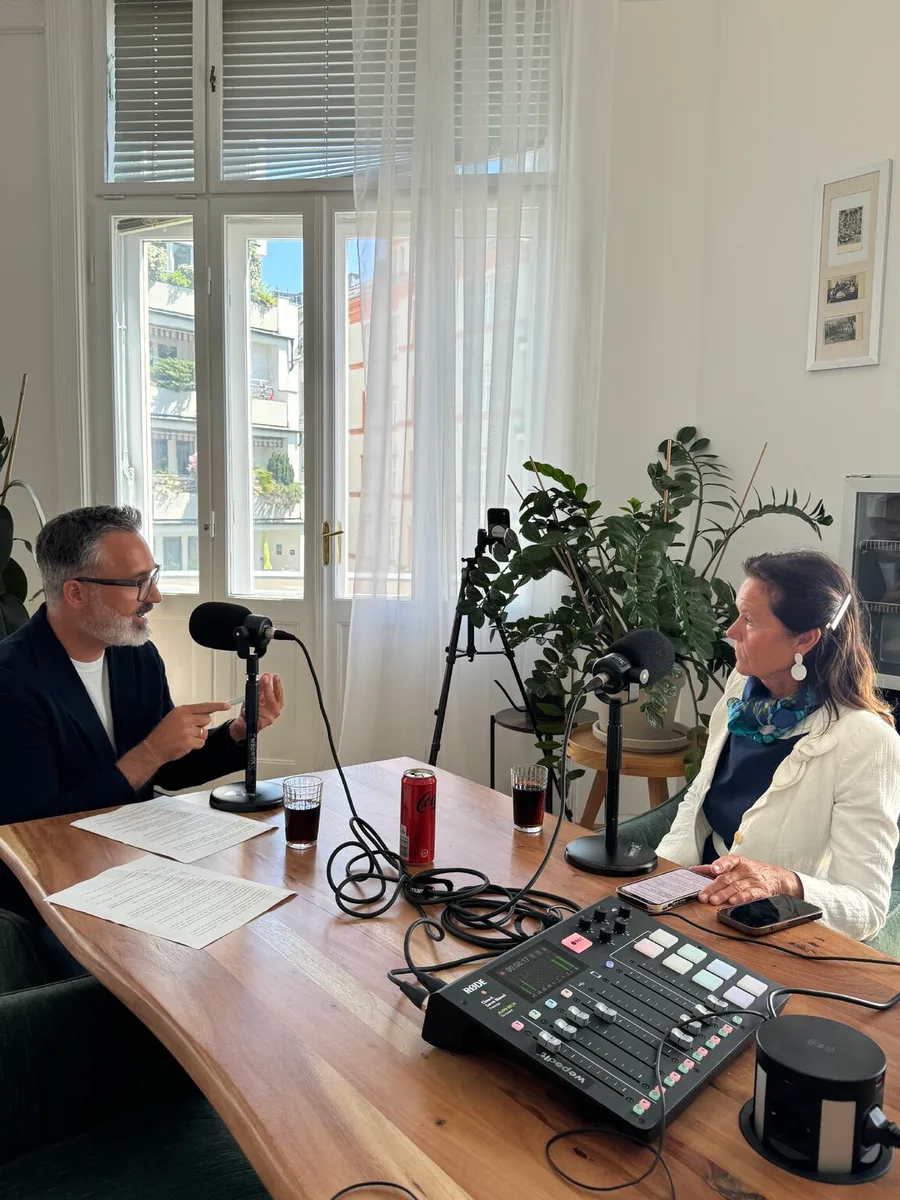
Vertrauen ist gut, Kontrolle ist besser: Erfolgspartnerschaft Revision und Compliance
Shownotes
In dieser Folge von Code of C - dem True Compliance Podcast von .LOUPE geht es um Kontrolle und die Frage, wie wichtig sie für die Wirksamkeit von Compliance-Programmen ist. Kontrolle hat nicht immer das beste Image: Sie wirkt schnell wie Misstrauen oder Bürokratie. Gleichzeitig bleibt Compliance ohne Kontrolle oft nur ein Konzept. Martin Reichetseder spricht mit Christine Catasta darüber, wann Kontrolle zum Erfolgsfaktor wird. Im besten Fall dann, wenn sie nicht bremst, sondern Transparenz schafft, Vertrauen stärkt und Orientierung gibt.
Im Gespräch wird klar, dass Compliance und Revision keine ineffizienten Doppelstrukturen sind, sondern ineinandergreifen. Compliance wirkt präventiv, Kontrolle prüft nachgelagert, ob Regeln tatsächlich gelebt werden. Am Ende steht ein Gedanke im Mittelpunkt: Compliance schafft Vertrauen – Kontrolle liefert den Nachweis.
Weiterführende Links:*
Folge den Social-Media-Kanälen von Code of C, um keine Updates zur zweiten Staffel zu verpassen!
Transkript lesen
Automatisch aus der Tonspur erstellt und mit KI-Unterstützung redigiert: Hörfehler und Zeichensetzung korrigiert, der Wortlaut bleibt. Einzelne Stellen werden noch geprüft. Es gilt das gesprochene Wort.
Gibt es diese fundierte Analyse in einem Unternehmen vielleicht nicht, und hat man sich nur, sage ich, über Generationen hinweg bestimmte Dinge in einer bestimmten Art und Weise gemacht, ist es immer gut, wenn wer von außen kommt. Und ich werde oft gefragt: Was bedeutet denn das Thema Compliance überhaupt? Und meine Antwort ist immer: sich ordentlich verhalten. Sich ordentlich verhalten, das lernen wir durch die Erziehung unserer Eltern, das lernen wir in der Schule, die Gesellschaft oder in dem Umfeld, in dem wir uns bewegen. Das heißt, ich halte mich an die Regeln und übernehme Verantwortung für das, was ich tue, und habe im besten Fall dann auch noch einen guten moralischen Kompass, um auch andere anleiten zu können.
Herzlich willkommen zu einer neuen Folge von Code of C, dem True Compliance Podcast von .LOUPE! Hier sprechen wir über Compliance aus der Praxis für die Praxis. Mein Name ist Martin Reichetseder, ich bin Compliance Officer, ich bin Mitgründer von .LOUPE und für die nächsten Minuten Ihr Gastgeber. Wir sind nun am Ende unserer Reise von der Planung, von der Implementierung und vom Betrieb eines Compliance-Management-Systems angekommen. Wir sind also bei der Kontrolle, somit beim Audit. Vertrauen ist gut, Kontrolle ist besser – das ist ein Satz, den wir alle kennen, den wir aber an sich nicht so gerne lieben. Wenn wir nämlich ehrlich sind, dann hat ja Kontrolle nicht immer ein sehr gutes Image. Kontrolle wirkt oft wie Misstrauen, sie ist oft sehr bürokratisch, Kontrolle wirkt wie Verhinderung. Aber gleichzeitig wissen wir, dass ohne Kontrolle Compliance oft nur ein Konzept auf dem Papier bleibt. Die spannende Frage beim Thema Kontrolle ist also: Wann wird Kontrolle zum Erfolgsfaktor und wann zum Selbstzweck?
Oder vielleicht sogar noch wichtiger: Wer kontrolliert eigentlich die Kontrolle? Und genau darüber spreche ich heute mit einer Frau, die alle relevanten Perspektiven kennt. Sie kennt Audit, sie kennt Wirtschaftsprüfung, und sie kennt Aufsichtsrat! Sie ist mehrfache Aufsichtsrätin. Sie war CEO einer der Big Four in Österreich. Sie ist ein Vorbild für viele junge Menschen – und sie ist heute mein Gast. Es ist mir eine große Freude, auch eine große Ehre. Heute ist Christine Catasta bei mir.
Herzlich willkommen! Vielen Dank für die Einladung! Sehr gerne! Wir haben ja immer ein wiederkehrendes Element zu Beginn, und das ist unser Code-of-C-Mutmacher. In unserem Fall trinken wir heute ein Coca-Cola light, passend zum heutigen Thema „Von Papier zur Praxis – wie Compliance-Programme wirken“. Und da springen wir schon in das nächste, zweite wiederkehrende Element, und das ist unser Code-of-C-Check-in!
Liebe Christine, ich darf dich zum Aufwärmen ersuchen, mir folgende Sätze zu vervollständigen: Aufsichtsräte unterschätzen häufig … Die Wichtigkeit der Compliance-Funktion. Vielen Dank, das geht runter wie Honig! Ein wirksames Kontrollsystem erkennt man daran, dass … Ein wirksames Kontrollsystem erkennt man daran, dass es nicht hemmt und nicht den Prozess verlangsamt, sondern einen Prozess transparent macht und Vertrauen schafft. Super, super, vielen herzlichen Dank. Und dann habe ich für dich noch einen Entweder-oder-Satz vorbereitet. Liebe Christine: Ist Kontrolle entweder ein Schutzmechanismus oder ein Signal für Misstrauen? Kontrolle ist ein Schutzmechanismus. Super. Wenn wir uns jetzt viele Organisationen anschauen und auch die Strukturen in den Organisationen anschauen, dann gibt es ja viele Kontrollinstanzen. Wir sprechen vom internen Kontrollsystem, wir sprechen von einer Compliance, wir reden vom Risikomanagement, wir sprechen von der internen Revision, und wir sprechen auch von den externen Prüferinnen und Prüfern.
Das heißt, es wird an sich sehr viel kontrolliert, und dennoch gibt's immer wieder Risiken, die sich verwirklichen, und es gibt immer wieder Themen, die verborgen bleiben. Und das ist jetzt vielleicht schon die Brücke zur ersten Frage, die ich dir gerne stellen würde: Wann wird Kontrolle zum Erfolgsfaktor? Kontrolle wird dann zum Erfolgsfaktor, wenn sie nicht eine Bremse ist, sondern wenn sie wie ein Navigationssystem im Unternehmen ist. Weil Kontrolle schafft Vertrauen und Transparenz. Kontrolle schafft Vertrauen und Transparenz. Wenn wir jetzt von Vertrauen sprechen, dann kann man ja sagen, das ist auch etwas, was die Compliance beschreibt. Also auch Compliance hat ja die Aufgabe, Vertrauen zu schaffen, und bei mir gibt es immer eine Trias, ich sage immer: Compliance steht für Vertrauen, Verantwortung übernehmen und übertragen und für ein angemessenes Risikomanagement. Jetzt gibt's aber dann immer noch die Revision, weil sie das kontrollierende Element ist. Brauchen wir in Unternehmen wirklich beides?
Und das wird jetzt vielleicht ein kleiner Aufschrei sein bei den Compliance Officern bzw. auch bei den Kolleginnen und Kollegen von der Revision: Brauchen wir beides, oder ist das eigentlich eine ineffiziente Doppelstruktur? Vielleicht wirkt es auf den ersten Blick, dass es eine Doppelfunktion ist. Aber es ist das nicht, weil die Compliance vorgelagert ist, präventiv, und die Kontrolle ist nachgelagert. Und die Kontrolle ist messbar und schafft das Vertrauen, dass die Compliance auch eingehalten wird. Also man kann nicht sagen, die Funktionen sind gleich. Sie müssen miteinander arbeiten, sie tauschen sich aus, sie müssen aber unabhängig voneinander sein. Wie schaut für dich idealerweise so eine Zusammenarbeit aus? Wie greifen diese Funktionen bestmöglich ineinander? Die Compliance-Funktion ist, wie gesagt, eine vorgelagerte Funktion. Sie schafft ein Regelwerk, und dass man sich an dieses Regelwerk hält, das ist dann die Kontrolle danach.
Warum würde es nicht ausreichen, dass ich sage, ich habe eigentlich, hab die Kultur, ich habe die Compliance-Kultur, Ethik ist für mich wichtig? Weil es passieren kann, dass Menschen unter Druck geraten, schnell Dinge machen, auf was vergessen, die Risikolandschaft nicht richtig einschätzen. Deswegen ist es wichtig, dass es diese nachgelagerte Kontrolle durch die Revision auch gibt, wenn man's nicht richtig eingehalten hat, dass man das auch aufzeigt und daraus auch lernt. Wo scheitern da deiner Meinung nach die Revisionsfunktionen in Unternehmen am meisten?
Wenn eine Revision gut aufgebaut ist, scheitert sie nicht. Als Aufsichtsrat muss man sich auch anschauen: Welche Menschen sind drin, und welche Qualifikationen haben sie? Wie gehen sie um? Haben sie ein Risikobewusstsein? Kennen sie das Business? Wenn sie das nicht sind oder strukturiert sind und nur nach Checklisten arbeiten – was manchmal heute passiert, weil Dokumentation wichtig ist und Revisionsassistenten möglichst viel dokumentieren wollen, um nichts zu vergessen, und manchmal hauptsächlich ihren Schirm sehen und nicht das dahinterstehende Business –, dann kann es scheitern. Aber gut geschulte Revisionsleute scheitern in der Regel nicht. Sie müssen ein Verständnis haben für die Risikolandschaft im Unternehmen und fürs Business im Unternehmen. Mit diesem Approach müssen sie an eine Revisionstätigkeit herangehen. Gute Schulung ist wichtig und ein Team, das von einer Suitability Matrix alles abgedeckt hat.
Also es müssen Leute sein, die sich in Zahlen auskennen, die sich in der IT auskennen. Sie müssen in Banken ein bisschen Kreditgeschäft verstehen – internationale Leute, lokale Leute. Es muss ein sehr breit gefächertes Team sein, das alle fachlichen Gebiete abdeckt. Das freut mich sehr, weil was du beschrieben hast, würde eigentlich auch für Compliance Officer gelten, und das zeigt so gut auch die Brücke, die du ja vorhin auch beschrieben hast, mit vorgelagert, nachgelagert. Das heißt, keine Doppelstruktur, sondern das eine ergänzt das andere, aber es sind in Wahrheit dieselben Kompetenzen, die sie mitbringen müssen. Und wenn ich als Compliance Officer das Business nicht verstehe, dann mache ich meine Arbeit auch nicht richtig. Und es ist so schön, was du jetzt sagst, nämlich im Zusammenhang mit der Revision: dass sie keine Organisationseinheit ist, die irgendwo in einem Elfenbeinturm sitzt und von dort auch Kontrolle ausübt,
sondern auch die müssen ganz aktiv in die Prozesse, die müssen das Business verstehen und müssen insbesondere die Risiken des Unternehmens verstehen. Und das trifft uns in der Compliance genauso. Und darum ist, ich glaube, vielleicht gibt es da auch eine Trias, die bestmöglich funktionieren sollte: die Compliance, das Risikomanagement und die Revision. Damit wir alle von denselben Risiken sprechen, weil es macht ja wohl wenig Sinn, wenn Compliance eigene Risiken erhebt und in ihrer Bubble ist, das Risikomanagement eigene Risiken erhebt, und dann die Revision zerrissen ist möglicherweise und gar nicht weiß, von welchen Risiken sprechen wir denn da? Die Risikolandschaft im Unternehmen ist für alle dieselbe, und die müssen alle kennen und von derselben Risikolandschaft ausgehen. Das ist einmal ganz wichtig und eine Voraussetzung. Und wie gesagt, die einen machen Dinge präventiv, die Compliance, und die anderen, die Revision, die kontrolliert, ob es auch eingehalten wird.
Und das schafft halt das zusätzliche Vertrauen, dass die Compliance-Vorschriften, die Risikopolicys im Unternehmen auch eingehalten werden. Wir bewegen uns jetzt raus aus dem Unternehmen und auch aus den Kontrollstrukturen des Unternehmens und schauen uns einmal an: Was sehen externe Prüferinnen und Prüfer, was man intern vielleicht nicht sieht? Der Vorteil von externen Prüfern ist, sie sind in vielen Unternehmen tätig. Und sie machen sich aus ihrer Prüfung, aus ihren Assurance-Leistungen, die sie in den unterschiedlichsten Unternehmen in den unterschiedlichen Branchen sehen, machen sie sich ein gesamtes Bild und können dieses Wissen einbringen in jedes Unternehmen, diesen Lerneffekt, den man hat, wenn man sehr viel gesehen hat. Dadurch hat man ein eigenes Bild: Was ist Risiko? Was ist das Business, und wo muss ich ansetzen? Also diese typische Betriebsblindheit, die man dann als interne Mitarbeiterin oder Mitarbeiter hat,
die hat man natürlich dann als Externer nicht, bloß zusätzlich gewinnt man auch eine gewisse Benchmark. Also man kann, und das ist sicher ein Vorteil durch Externe … Was sind denn so typische blinde Flecken, wo man intern vielleicht gerne wegschaut oder gar nicht als Risiko erkennt, wo man aber als externe Prüferin und als externer Prüfer ganz gezielt hinschaut, weil man weiß, dort können sich Risiken verwirklichen, und intern wird das gerne übersehen? Erfahrungen, die man gewonnen hat in gewissen Branchen, wo es Risiken gegeben hat, die vielleicht in der Compliance-Funktion gut dargestellt werden, aber wo man festgestellt hat bei der nachgelagerten Kontrolle, es wird so nicht eingehalten. Und dieses Wissen bringt man bereits ein, weil man bestimmte Sachverhalte bereits analysiert hat und festgestellt hat, dass es zu Mängeln gekommen ist, und die schaut man sich dann genauer an. Wo schaut man da am besten hin?
Als Externer, wo sind da so typische Fehlerquellen im Unternehmen? Fehlerquellen sind dann, wenn man bestimmte Dinge nicht sieht. Als Externer hat man vielleicht doch noch eine bessere Datenqualität oder eine Datenanalyse. Man ist eben nicht betriebsblind, was man im Unternehmen gehört hat, sondern man hat eine sehr fundierte Analyse. Gibt es diese fundierten Analysen in einem Unternehmen vielleicht nicht, und hat man sich nur, sage ich, über Generationen hinweg bestimmte Dinge in einer bestimmten Art und Weise gemacht, ist es immer gut, wenn wer von außen kommt. Das heißt, da ist das Thema Datenqualität: Wenn ich intern ordentlich zusammenräume und gut haushalte, auch mit den Informationen und den Daten, die ich im Unternehmen habe, dann verringere ich mein Risiko und kann somit eine gute Vorarbeit leisten für die externe Person. Genau. Datenqualität ist extrem wichtig, und man merkt das heute auch mit der ganzen Entwicklung von der Artificial Intelligence, dass Datenqualität, damit die Dinge dann auch richtig aufbereitet sind, sehr wichtig ist.
Und es kann sein, dass durch Merger-Funktionen oder Fusionen von Unternehmen man nicht so ein großes Augenmerk gelegt hat auf die Einheitlichkeit der Daten, aber das wird immer wichtiger mit dem technologischen Fortschritt. Wie eng arbeitet denn oder sollte denn eine externe Prüfung mit internen Funktionen zusammenarbeiten? Also mit der internen Revision und der Compliance? Gibt es da eine Best Practice, oder kommt das auf Personen drauf an, kommt das aufs Unternehmen drauf an, oder ist das gar nicht üblich? Das ist sehr wohl üblich, weil ein Teil der externen Prüfung ist auch, die Qualität der Compliance-Funktion und des Internal Audits festzustellen.
Wie risikobasiert geht das Unternehmen vor? Weil auch ein externer Prüfer muss ja stark risikoorientiert prüfen. Er kann nicht jeden Beleg prüfen, sondern man beginnt, indem man einen Risk-based Approach hat. Und da ist es wichtig, in diesem Risk-based Approach überprüft man auch: Wie ist die Compliance-Funktion? Wie ist die interne Revision aufgestellt? Inwieweit kann ich auf Daten des Unternehmens vertrauen und mich verlassen? Alles das ist Bestandteil der Risikoanalyse. Was schaut man sich bei der Compliance besonders an? Wie ist die Compliance, wie ist sie aufgebaut, die Compliance? Wer sind die dahinterstehenden Personen? Welche Kultur wird im Unternehmen gelebt? Welche ethischen Grundsätze werden den Mitarbeitern vermittelt? Also all diese, diese Dinge: Welches Regelwerk gibt es in der Compliance, und inwieweit ist das eben auch von der internen Revision geprüft? Welche Fehlermeldungen hat es hier gegeben?
Welche, welche Punkte sind hier diskutiert worden? Also all diese Dinge und diese Berichte sieht man sich mal als Basis an, bevor man als externer Prüfer einsteigt. Das ist ein wunderbarer Shout-out für die gesamten Elemente, die wir jetzt in diesem Podcast schon diskutiert haben, angefangen von der Kultur über die Organisation bis hin zum Risikomanagement, zur Strategie, den Zielen, zum Compliance-Programm mit den Richtlinien, den Schulungen. Dann haben wir das Thema Whistleblowing, weil das wird vermutlich für die Kontrolle auch relevant sein: Gibt es ein Whistleblowing-System? Wie viele Meldungen? Was sind die kritischen Meldungen in dem Zusammenhang? Weil ich glaube, gerade wenn man sich, vielleicht ein kleiner Side Step, die Nachhaltigkeitsberichterstattung ansieht, wo jetzt diese Themen der Diskriminierung und der Korruption ja zum Melde- und Reporting-Thema werden, dann, glaube ich, haben wir mit dieser Reise, die wir begonnen haben, schon eine gute Grundlage geschaffen, dass die Kontrolle dann nachweisen kann oder in Erfahrung bringen kann, ob das CMS gut funktioniert oder nicht.
Das ist wunderbar! Genau, das sind typische Fragen, die man sich als externer Prüfer stellt, und es ist immer eine Frage, die man fragt: Gibt es ein Whistleblowing-Tool? Wie viele Meldungen hat es gegeben, wie ist man mit den Meldungen umgegangen? Hat es einen Fraud-Fall gegeben? Wie war dieser Fraud-Fall, wie ist der behandelt worden? Wie hat sich der abgespielt? Hätte man da schon von der Compliance her … Ist es dort abgedeckt worden? Ist es in der internen Revision aufgedeckt worden? Also das sind alles wichtige Elemente, die man in der externen Prüfung sich ansieht, hinterfragt. Super! Dann gehen wir jetzt kurz weg von der Kontrolle, und jetzt haben wir die interne Kontrolle, haben wir gesagt, das ist wichtig, damit man einen internen Realitätscheck hat: Funktioniert das, funktioniert das nicht? Reden wir von denselben Risiken? Und was machen wir mit den Risiken? Wir haben kurz besprochen die externe Überprüfung, die dieses Risiko der Betriebsblindheit nicht hat und die dort hinschaut, wo man vielleicht intern nicht mehr hinschaut, weil das zur Gewohnheit geworden ist.
Was mich jetzt noch interessiert: Du bist ja eine der bekanntesten Aufsichtsrätinnen in Österreich. Welche Rolle spielt denn Compliance für den Aufsichtsrat? Eine ganz wesentliche Rolle! Weil man muss sagen: Wie ist das Risikomanagement und die Risikolandschaft im Unternehmen? Wie ist es präventiv aufgebaut im Unternehmen? Weil wenn es keine Compliance-Funktion vorgelagert gibt, dann gibt es keine Kultur im Unternehmen. Und für mich persönlich – ich war auch drei bis vier Jahre in der Ethikkommission für die Vereinigung der europäischen Wirtschaftsprüfer, und da ist mir bewusst geworden, wie wichtig dieses Thema ist, diese Kultur zu haben, weil auch der Beruf eines Wirtschaftsprüfers verkauft Vertrauen. Und wenn es aber diese ethischen Grundsätze nicht vorgelagert gibt, wie soll man das Vertrauen herstellen, das von einem externen Wirtschaftsprüfer gekauft wird? Vor allem ist es mir aufgefallen, wie wichtig die Dinge sind,
wie die Grenzen geöffnet wurden, Ende, sag ich, der Achtziger, Anfang der Neunzigerjahre, und ich in die CEE-Länder eingetreten bin und richtig gemerkt habe, was für ein Unterschied das ist, wo es eben diese Compliance, diese ethischen Grundsätze nicht gegeben hat und sehr viel Korruption war. Und man hat versucht, Schulungen zu machen. Es hat ja damals auch den großen Fall gegeben bei Siemens, wo die Amerikaner, die schon viel früher mit dem FCPA … gesagt haben, das darf es, diese vertraulichen Zahlungen, nicht geben. Aber das ist alles etwas, was Compliance ist, was eben erst aufgebaut werden musste im Osten, und das hat viele Jahre gedauert, und erst dann ist wieder der Wettbewerb gleich gewesen. Ich kann mich bei diesen Schulungen erinnern, dass damals die Vertriebsmitarbeiter gesagt haben: Ja, wir werden nie ein Geschäft machen im Osten, wenn wir unsere vertraulichen Zahlungen nicht mehr leisten dürfen.
Und erst wie wieder dieser Wettbewerb hergestellt wurde, dass jeder gleich behandelt wurde und dass es eben diese Korruption nicht mehr gegeben hat, konnte man wieder die vertriebliche Tätigkeit machen. Es ist natürlich gerade diese Funktion vertriebliche Tätigkeit und Compliance – das muss man auch in Einklang bringen.
Und ja, es hat sich viel entwickelt, und das hat sich in meiner beruflichen Laufbahn zu diesem Thema sehr viel entwickelt. Weil wenn man sich denkt, wie ich angefangen habe bei mir in der Wirtschaftsprüfung, da hat es steuerliche Gesetze gegeben: Vertrauliche, also Zahlungen ohne Angabe des Empfängers, sind steuerlich nicht absetzbar. Implizit hat man das damals akzeptiert. Und es hat sich in dieser … die ganze Entwicklung hat dieses Themenwerk durchgemacht, das Themenwerk Compliance und Ethik. Im Laufe der Jahre hat das Ganze das wirtschaftliche Zusammensein und das Vertrauen sehr erleichtert. Aber diese Kultur wurde über, sag ich, Jahrzehnte geschaffen, in Österreich früher, heute auch in CEE-Ländern. Und wenn jeder sich nach dieser Kultur und auf diesen Werten auch richtet, dann ist es wieder kompetitiv. Aber diese Themen, bin ich auch der Meinung, sollten bereits in der Schule gelehrt werden, weil es sind Werte.
Es müssen Kinder bereits verstehen, was Werte sind. Kinder müssen die Werte Integrität, Ethik … wissen, was eigentlich dahintersteht, warum das eigentlich so wichtig ist, dass man eben präventiv alles aufbaut und diesen Kulturaufbau, damit ein Zusammenleben erst einmal ermöglicht wird. Die Zuhörerinnen und Zuhörer von diesem Podcast werden sich jetzt in dem, was du sagst, wiederfinden. Weil ich habe die Reise begonnen … Und ich hab diesen Podcast begonnen, in der ersten Folge gibt's ein Zitat von mir. Das heißt: Integrität ist nicht verhandelbar!
Sich ordentlich verhalten. Das lernen wir durch die Erziehung unserer Eltern, das lernen wir in der Schule und durch die Gesellschaft oder im Umfeld, in dem wir uns bewegen. Ich halte mich an die Regeln, ich übernehme Verantwortung für das, was ich tue, und habe im besten Fall dann auch noch einen guten moralischen Kompass, um auch andere anleiten zu können.
Beenden wir quasi diese Reise von diesem Compliance-Management-System mit deinen Worten, wo du genau das, was wir jetzt in diesen Podcasts mit allen Gästinnen und Gästen bislang besprochen haben … endet jetzt auch mit dem, was du sagst. Und es ist so ein Full-Circle-Moment ein bisschen, weil in Wahrheit sagst du genau das, was den Podcast ausmacht, und du sagst genau das, für uns in dieser gesamten Bubble, in der wir uns bewegen, was für uns auch Compliance ist. Also vielen herzlichen Dank für dieses Thema Werte, für das Thema Kultur, und wie wichtig das ist, das Thema Ethik, das Thema Moral. Wie wichtig es ist, um auch wirklich kompetitiv zu sein, ja? Um das auch als Wettbewerbsvorteil zu verstehen. Da läufst du offene Türen ein, und ich traue mich wetten, dass sehr viele Menschen, die diese Folge jetzt anhören, sich wiederfinden und dir in Wahrheit auch applaudieren für das, was du sagst. Liebe Christine!
Ich möchte noch einmal ganz kurz zurück, und zwar zum Thema Aufsichtsrat. In eine Aufsichtsratssitzung oder überhaupt zu einem persönlichen Gespräch – ist das üblich, machst du so etwas? Oder wird es in der Regel so gemacht, dass der Vorstand oder die Geschäftsführung die Informationen von der Compliance mitnimmt und selbst präsentiert? Also brauchst du die Nähe zu dem Compliance Officer, oder sagst du, es reicht mir, wenn der Vorstand das einfach berichtet? Es gibt einen laufenden Austausch mit der Compliance Officerin und auch mit der internen Revision. Super. Und in den Ausschüssen, also gerade im Prüfungsausschuss, ist das etwas ganz Wichtiges. Die präsentieren persönlich, und es gibt einen persönlichen Dialog. Hervorragend! Gut, wir haben jetzt interne Kontrolle, externe Kontrolle, Aufsichtsrat, einen wunderbaren Shout-out für das Thema Compliance, für Werte, Integrität und für das Thema Ethik und Moral.
Wenn du jetzt Unternehmen einen Tipp mitgeben möchtest in Richtung Compliance, auch gerne in die Richtung Kontrolle und auch die Angst vor der Kontrolle zu verlieren: Was wäre dein Tipp für Unternehmen? Und was wäre vielleicht auch noch dein Tipp für Compliance Officer, um das in das eigene Unternehmen zu tragen? Die Wichtigkeit: Leadership nach Values. Das ist ganz … Ich sage, der Tone muss von the Top kommen. Es muss Leadership auf Values aufgebaut sein. Oben einem CEO noch mitgeben: Überlege dir, worauf du dein Leadership aufbaust. Ganz wichtig ist das Thema Ethik und Integrität. Das Thema: Arbeite gemeinsam, arbeite als Team. Das Thema Care.
Kümmer dich um deine Mitarbeiter, weil nur die Mitarbeiter sind der Erfolg des Unternehmens. Und versuche, deine Mitarbeiter auch zu ermutigen, wenn sie dieses Gerüst haben, dass sie sehr wertorientiert und integer arbeiten, dass sie innerhalb dessen auch einmal versuchen, ihre Komfortzone zu verlassen, die Risikolandschaft kennen, aber sich auch trauen, mal die Komfortzone zu verlassen. Und hat man aber dieses, sage ich, feste Gerüst der Ethik und Integrität, ist es auch leichter, dass man sich traut, diese Zonen zu verlassen und mutig zu sein und unternehmerische Entscheidungen zu treffen.
Das lass ich jetzt so stehen. Das ist wunderbar! Liebe Christine, ich lasse dich noch nicht gehen. Wir haben ja zum Schluss immer ein drittes wiederkehrendes Element, und das ist unser Code-of-C-C-Wort. Ich darf dich ersuchen, mir ein Wort zu nennen, das für dich für Compliance steht. Transparenz, Verlässlichkeit, Verantwortung. Nämlich alles. Vielen herzlichen Dank. Ja, wie soll ich das Gespräch jetzt zusammenfassen? Fasse das jetzt eigentlich nur so zusammen, dass man mit dem, was du gesagt hast … Eigentlich haben wir die Reise begonnen mit Leadership. Wir beenden die Reise durch die Planung, Implementierung und den Betrieb des CMS auch wieder mit Leadership. Und was ich mir jetzt extra noch aufgeschrieben habe, weil das ist in Wahrheit etwas, was ganz wichtig ist, und vielleicht ein positives Ende für diese Reise jetzt ist, nämlich: mutig sein. Auch raus aus der Komfortzone mutig sein, wohl wissend, dass wir jetzt mit dieser Reise, die wir begonnen haben und jetzt beenden, durch das CMS eine gute Struktur, ein gutes Gerüst auch geschaffen haben,
dass Menschen mutig sein können! Liebe Christine, vielen herzlichen Dank, es war mir wirklich eine große Freude. Ich darf mich sehr bedanken, und es ist ein Thema, das mir persönlich auch sehr wichtig ist. Das merkt man, ich hänge an deinen Worten. Es hat ja einen Grund gegeben, warum ich dich als Letzte bei mir im Podcast haben wollte. Liebe Zuhörerinnen und Zuhörer! Wir beenden mit dieser Folge die Reise durch das CMS. Wir sind mittlerweile – und aufmerksame Zuhörerinnen und Zuhörer haben es schon bemerkt – schon längst in der dritten Staffel, aber wir beenden jetzt diese Reise. Und die nächsten Folgen? Die Zukunft von Code of C wird wieder mehr in tagesaktuelle Themen wechseln! Wir werden viel mehr offene Gespräche führen, wir werden tolle Gesprächspartnerinnen und Gesprächspartner haben. Darauf freue ich mich, also Code of C endet nicht mit dieser Folge, sondern Code of C geht weiter, und ich freue mich auf eine wunderbare Zukunft.
Bis dahin: Bleiben Sie compliant! Vor allem bleiben Sie ein guter Mensch. Ihr Martin Reichetseder.

