

Digitale Compliance im KI-Zeitalter – Wirksamkeit statt Tod durch Papier
Shownotes
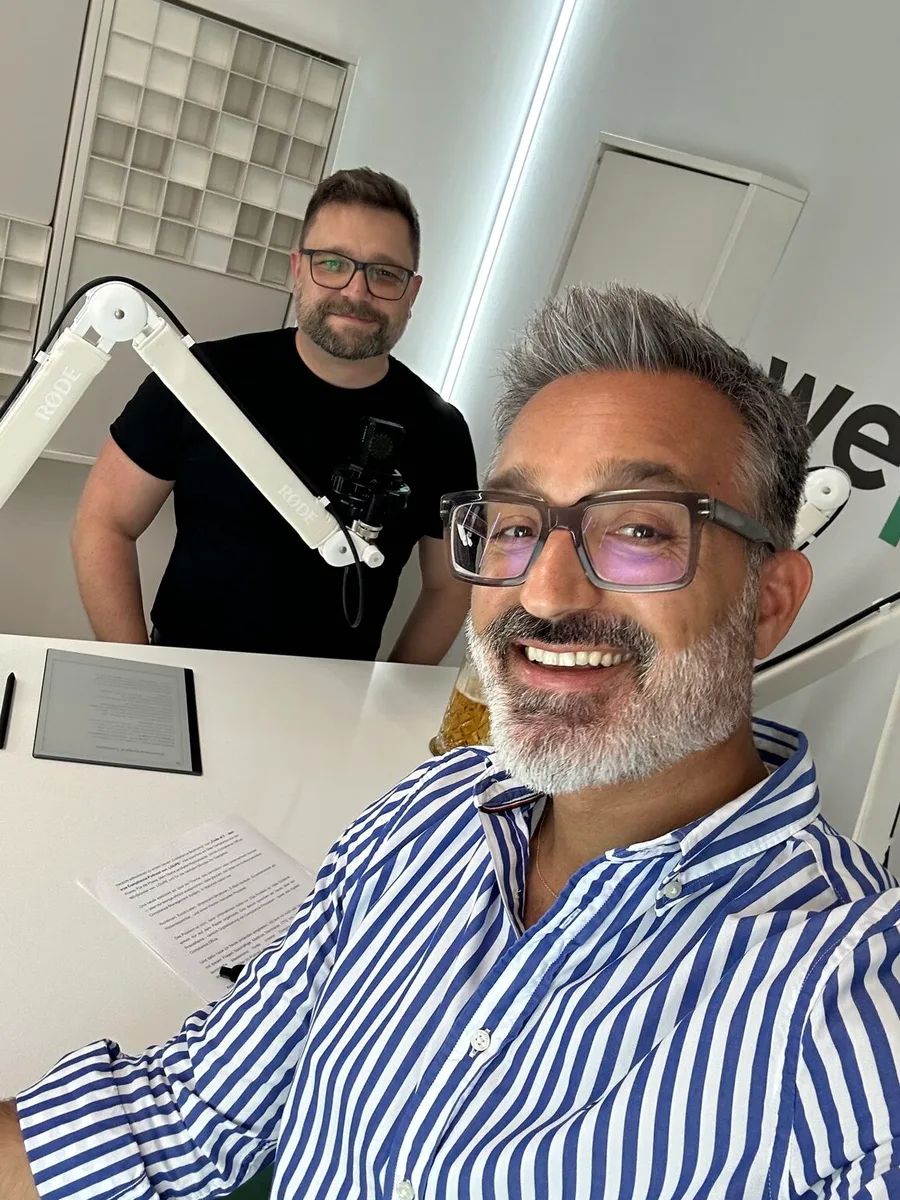
In dieser Compliance-Bootcamp-Folge von Code of C spricht Martin Reichetseder mit Matthias Steinbauer, CTO von .LOUPE, über das digitale Compliance-Office. Im Mittelpunkt steht die Frage, warum echte Digitalisierung mehr ist als PDF-Formulare, Excel-Listen und E-Mail-Prozesse. Wirksame Compliance entsteht nicht (allein) durch die Digitalisierung von Richtlinien, sondern durch klare, effiziente Prozesse.
Martin und Matthias sprechen darüber, welche Compliance-Prozesse sich besonders gut digitalisieren lassen, warum integrierte Systeme entscheidend sind und welche Rolle KI künftig spielen kann. Das Ziel ist die Vermeidung von „Tod durch Papier“. Eine praxisnahe Folge über die Chancen von digitalisierten Prozessen, über smarte Tools und über Compliance im KI-Zeitalter.
Weiterführende Links:
Folge den Social-Media-Kanälen von Code of C, um keine Updates zur zweiten Staffel zu verpassen!
Transkript lesen
Automatisch aus der Tonspur erstellt und mit KI-Unterstützung redigiert: Hörfehler und Zeichensetzung korrigiert, der Wortlaut bleibt. Einzelne Stellen werden noch geprüft. Es gilt das gesprochene Wort.
Das Wichtigste in der Compliance ist ja nicht die Perfektion. Für mich ist das Wichtigste in der Compliance die Wirksamkeit. Und wer denkt, dass man wirksam ist durch Richtlinien – und da ist es völlig egal, ob das jetzt eine Papierrichtlinie ist oder ob es ein PDF ist –, der irrt meines Erachtens, weil die Wirksamkeit erreichen wir durch effektive, effiziente Prozesse. Wenn ich ordentliches Tooling habe, dann ist der Fragebogen im Tool. Der wandert zurück in dieses Tool. Ich kann direkt aus dem Fragebogen raus Risiken anlegen. Ich kann direkt mit den Risiken verknüpft Maßnahmen anlegen. Das hat natürlich eine ganz andere Arbeitsqualität, als wenn ich das eben über mehrere Medienbrüche – auch wenn alles digital wirkt – hinweg mache.
Herzlich willkommen zu einem neuen Compliance-Bootcamp von Code of C, dem True Compliance Podcast von .LOUPE! Hier sprechen wir über Compliance aus der Praxis für die Praxis. Mein Name ist Martin Reichetseder, und ich bin Compliance Officer. Ich bin Mitgründer von .LOUPE und für die nächsten Minuten Ihr Gastgeber. Wir haben heute wieder ein Compliance-Bootcamp, das heißt eine Folge, in der wir direkt Impulse aus unserer eigenen Praxis präsentieren. Das mache ich in der Regel alleine bzw. ich mache es auch in Kooperation mit DICO. Heute ist es weder eine Solo-Folge noch ist es eine DICO-Folge. Heute ist es eine Gesprächsfolge. Und wir sprechen heute über ein Thema, das vermutlich viele Unternehmen – insbesondere, glaube ich, Kolleginnen und Kollegen – kennen. Aber nur sehr wenige sprechen tatsächlich ehrlich darüber, weil viele glauben, sie hätten ein funktionierendes Compliance-Management-System.
In Wahrheit haben wir nur Richtlinien, wir haben Excel-Listen, SharePoint-Strukturen, die Abwicklung in E-Mail-Verläufen, Einzelpersonen als Wissensspeicher und in Wahrheit einen Haufen manueller Prozesse. Und da kann ich gleich sagen, das Problem ist natürlich nicht, dass die Unternehmen nichts tun im Bereich Compliance, also das will ich damit nicht sagen. Das Problem ist nur, dass viele Compliance-Management-Systeme tatsächlich einen Tod sterben, und zwar den Tod durch Papier. Und drum spreche ich heute mit einem ganz besonderen Gast über ein Praxisthema, nämlich die Digitalisierung von Compliance-Prozessen quasi. Wir sprechen über das digitale Compliance Office, und für das habe ich einen besonderen Gast, wie ich schon gesagt habe: den lieben Matthias Steinbauer, nicht nur meinen Freund, sondern auch meinen Geschäftspartner bei .LOUPE, eigentlich das technische Hirn hinter unserer Software. Lieber Matthias, herzlich willkommen,
schön, dass du wieder, nämlich zum dritten Mal, bei uns bist! Ja, ich sag danke für die Einladung, ich freue mich auf das Thema, und ich kann nur sagen, ich glaube, das digitale Compliance Office ist gekommen, um zu bleiben. Hervorragend, hervorragend! Und es ist ein Praxisthema. Wir haben nämlich gerade … Wann war das, vor ein paar Wochen? Waren wir gemeinsam – du in deiner Rolle als CTO von .LOUPE und ich in meiner Rolle als Compliance Officer eines international agierenden Unternehmens – waren wir in Nürnberg beim DICO-Mittelstandstag und haben uns ausgetauscht mit Kolleginnen und Kollegen im Mittelstand. Und wir sind draufgekommen, dass zum einen eine große, sagen wir so, nicht Angst, aber durchaus ein bisschen Demut vor Budget besteht und auch noch nicht ganz klar ist: Was kann man denn alles digitalisieren? Macht es Sinn? Und auf jeden Fall haben wir gelernt in den Gesprächen mit den Kolleginnen und Kollegen, dass viele Prozesse noch manuell sind und man sich tatsächlich mit E-Mail und Sonstigem aushilft.
So! Wir haben ja in den Podcast-Folgen, haben wir immer wiederkehrende Elemente. Wir haben in den Interviewfolgen, haben wir immer einen Mutmacher – das heißt, ich frage meine Gäste immer, was sie trinken möchten. In der Regel gibt es in den Bootcamp-Folgen statt dem Mutmacher immer eine Empfehlungsrunde. In diesem Fall hast du heute aber einfach die Regel gebrochen und hast deinen Mutmacher mitgenommen. Wir trinken heute als Mutmacher in einem Bootcamp Club-Mate! Und das ist auch leicht erklärbar: Es kommt ein Compliance-Nerd mit einem Technologie-Nerd zusammen, und es gibt kaum ein nerdigeres Getränk als ein Club-Mate. Und das probieren wir heute noch mal. Schauen wir mal, wie es dir schmeckt? Gar nicht! So,
was an dieser Stelle ist tatsächlich schon so. Also ich kenne es nicht. Ich habe es probiert, und es schmeckt mir nicht. Es schmeckt nämlich genau nach gar nichts. Aber bevor wir beide jetzt, lieber Matthias, in das heutige Bootcamp-Motto, nämlich „Digitale Compliance im KI-Zeitalter – Wirksamkeit statt Tod durch Papier“, einsteigen, gibt es ja immer noch in den Bootcamp-Folgen unsere Code-of-C-Empfehlungsrunde.
In den Bootcamp-Folgen gibt's ja statt dem Check-in und statt dem Mutmacher immer eine persönliche Empfehlung von mir – meine heutige Empfehlung betrifft den Compliance Solutions Day von LexisNexis Österreich. Das ist eine relativ bunte Veranstaltung zum Thema Compliance, die findet statt in Wien am 24. September im Schloss Schönbrunn. Es werden viele bekannte Gesichter aus der Compliance-Bubble dort sein, wir waren letztes Jahr auch dort. Ich habe eine kleine Rolle beim Compliance Solutions Day, die nicht als … wie soll ich sagen? Nicht als Host von Code of C und auch nicht als Mitgründer, Geschäftsführer von .LOUPE, sondern durch meinen anderen Podcast, den ich mache, nämlich In-house Counsel Corner von LexisNexis. Wir werden aber über ein Compliance-Thema sprechen, lieber Matthias. Du wirst auch dort sein, aber in deiner Rolle als CTO von .LOUPE! Es ist eine Veranstaltung, die sehr bunt ist, von den Themen sehr bunt und von den Menschen sehr bunt ist, ein wunderbarer Austausch zwischen Praktikerinnen und Praktikern.
Also von meiner Seite eine große Empfehlung für den Compliance Solutions Day. Die Infos zur Veranstaltung, die hinterlegen wir selbstverständlich in den Shownotes. So, lieber Matthias. Wir beschäftigen uns ja jetzt schon seit ein paar Jahren mit der Digitalisierung von Compliance-Prozessen. Das war die Geburtsstunde von .LOUPE. Wenn du heute auf Unternehmen blickst … Was überrascht dich immer noch am meisten, wenn es um die Frage geht oder das Thema der Digitalisierung von Compliance-Prozessen?
Ja, das Überraschende ist, dass aus meiner Sicht eigentlich, obwohl man digitalisiert, noch viel Papier unterwegs ist – man bezeichnet es jetzt nicht mehr unbedingt als Papier. Es ist manchmal, ich würde es fast bezeichnen als Scheindigitalisierung, das heißt, man nimmt Prozesse, die früher auf Papier waren, macht draus ein PDF-Formular und schickt das dann per E-Mail im Kreis. Das ist das, was man an mancher Stelle schon Digitalisierung nennt. Die Dokumente werden heute, statt dass sie physisch ausgedruckt werden, auf digitalen Ablageorten gespeichert. Man arbeitet heute mit Word, Excel, PDFs auf SharePoint und hat das Gefühl, der Prozess wäre schon digital. Aber an sich ist er noch immer schleppend, und man muss sich auch vorstellen, für die Nutzerinnen ist es teilweise auch anstrengend. Also wenn man jetzt nicht technisch besonders affin ist, ist das Ausfüllen von einem PDF-Dokument nicht unbedingt viel einfacher.
Also, wir waren ja: Dokumente ausdrucken, manuell ausfüllen und dann wieder einscannen. Das heißt, das überrascht mich teilweise schon noch, dass man da auch in der heutigen Zeit sozusagen bei manchen Prozessen sehr hinterherhängt, obwohl sie zu einem gewissen Grad natürlich digital sind. Aber das heißt, PDF ist in Wahrheit auch Tod durch Papier? Ich würde es in die gleiche Kategorie einsortieren, du hast den gleichen Effekt wie auf Papier. Der Prozess ist so sperrig, dass man denkt: Jetzt muss ich da wieder ein Formular ausfüllen. Das ist eigentlich genau der Effekt, den ich beim Amt gehabt habe. Da ist noch irgendein Antrag. Muss ich jetzt auch das PDF ausfüllen? Muss es dann irgendwo hinschicken?
Ja, ich bin der Meinung, das geht besser, und wir haben es ja auch schon bewiesen an der einen oder anderen Stelle, dass es besser geht. Aber tatsächlich muss ich sagen, in sehr vielen Köpfen ist es so: Wenn ich weg bin vom haptischen Papier, mich hinbewege zu einem PDF, dass das ja schon als Digitalisierung verstanden wird. Muss ich dann trotzdem digitalisieren? Der Digitalisierung wegen … Also wenn du sagst, es ist wie Tod durch Papier, macht man's lieber anders – muss ich das dann anders machen, wenn das PDF auch ausreicht? Die Frage des Ausreichens ist natürlich eine spannende. Man muss sich natürlich anschauen, wie häufig wird denn ein Prozess durchlaufen. Wenn man jetzt sagt, keine Ahnung, ich muss einmal im Jahr von der Top-Führung ein Dokument einholen – das werde ich wahrscheinlich mit einem PDF-Formular noch ganz gut zusammenbringen. Da würde sich dieser Digitalisierungseffekt ja nicht einstellen.
Aber wir werden andere Prozesse haben, wo halt einfach sehr viele Personen in der Organisation betroffen sind. Wären jetzt wirklich so Genehmigungsprozesse, Freigabeprozesse. Bei unseren Kunden ist der Klassiker so ein Geschenkannahme- oder Geschenkfreigabe-Tool. Das kann ja potenziell jeden in der Organisation treffen, wo ich viele Hunderte, vielleicht Tausende Anträge bekomme. Dort habe ich natürlich einen ganz anderen Hebel beim Digitalisieren, und nämlich nicht nur für das Compliance-Team – man muss dann auch diese Umwegkosten in Betracht ziehen, dass es für die Nutzerinnen möglichst einfach sein sollte.
Ich sehe dann schon eine große Gefahr, wenn sozusagen der Prozess nur teil- oder scheindigitalisiert ist. Dass er halt vielleicht so mühsam ist, dass der eine oder andere sagt, na ja, das Weihnachtsgeschenk, das ich doch gekriegt hab, das meld ich jetzt mal nicht, weil das PDF ausfüllen ist anstrengend, und es schaut sich dann eh keiner an. Ich krieg auch keine Rückmeldung, ich hab keinen Überblick über das, was ich ja schon so gemeldet habe. Mach ich es wieder einfach nicht, denn jemand anderer kann den Überblick eigentlich auch nicht haben. Das ist so ein bisschen die Gefahr, die dann mitschwingt bei solchen Prozessen. Und was mir so gut gefällt mit dem, was du sagst: Du sprichst die ganze Zeit von Prozessen. Und wer diesen Podcast kennt und wer mich kennt, der weiß, dass das Wichtigste in der Compliance ja nicht die Perfektion ist. Für mich ist ja das Wichtigste in der Compliance die Wirksamkeit.
Und wer denkt, dass man wirksam ist durch Richtlinien – und da ist es völlig egal, ob das jetzt eine Papierrichtlinie ist oder ob es ein PDF ist –, der irrt meines Erachtens, weil die Wirksamkeit erreichen wir durch effektive, effiziente Prozesse, also indem wir das Umfeld, also das Environment der Zielgruppen auch verändern bzw. die Kolleginnen und Kollegen durch einen vordefinierten Prozess auch durchleiten, dass Fehlverhalten gar nicht möglich ist eigentlich. Und jetzt hast du davon gesprochen, dass gerade bei diesen Scheindigitalisierungen dann meistens der Prozess, von dem du sprichst, an dieser Stelle stoppt, weil da die Rückkoppelung nicht funktioniert. Die Rückkommunikation im Sinne von: Was passiert denn da?
Wenn das nicht passiert, fehlt dann meistens auch die entsprechende Dokumentation und auch die Transparenz des Prozesses. Wenn ich die Transparenz nicht habe, dann habe ich kein Verständnis für den Prozess. Und dann fehlen mir aber in irgendeiner Form Kontrollelemente. Also wenn das aufhört beim PDF und das PDF als Digitalisierung alleine stehen bleibt, dann habe ich in Wahrheit keinen Prozess. Und darum gefällt mir das, dass du von Prozessen sprichst. Weil ich bin der Meinung, dass wir insbesondere bei der Digitalisierung, dadurch, dass sie uns in den Prozessen hilft, eigentlich den größten Hebel haben. Ich bin kein Freund davon, dass wir digitalisieren nur der Digitalisierung wegen. Das ist auch … Darum hab ich jetzt da ein bisschen dagegengehalten bei dem Punkt, was es ist, wenn man mal mit dem PDF das Auslangen findet. Da muss ich nicht was digitalisieren, was eh gut genug ist. Aber es wird irgendwann einmal der Zeitpunkt kommen möglicherweise, wo man damit nicht mehr erfolgreich sein wird, und da sollte man sich dann tatsächlich die Gedanken darüber machen, ob nicht ein Tool besser ist.
Und das bringt mich vielleicht auch schon zur nächsten Frage: Warum scheitern denn so Digitalisierungsvorhaben im Compliance-Bereich so oft schon am Anfang? Du sprichst von Effekten, von Digitalisierungseffekten. Die stellen sich erst danach ein. Aber warum scheitern so viele Digitalisierungsprojekte schon am Anfang? Ja, bei so vielen – natürlich, aus meiner Perspektive muss man immer ein bisschen aufpassen, wie man das politisch korrekt formuliert, weil in alle Unternehmen sehe ich natürlich auch nicht rein, wir sehen ja nur dort rein, wo Kunden auf uns zukommen und wir das mitgestalten dürfen. Was man aber schon beobachten kann, ist, dass es immens wichtig ist, dass man bei der Planung des Prozesses die relevanten Stakeholder an den Tisch holt. Man darf nicht glauben, dass Compliance sozusagen eine isolierte Bubble im Unternehmen ist und die Compliance-Abteilung kann das ja schon alleine machen.
Ich habe ein Beispiel im Hinterkopf: Wenn ich zum Beispiel einen Freigabeprozess für, sagen wir mal, überlegen wir uns, Sponsorings anschaue in einem Unternehmen, dann kann man das in einer Richtlinie mal schön aufschreiben, das ist das eine. Das wird aber dann nichts – Tod durch Papier. Aber die Person, die sozusagen ein Sponsoring anfragt, die möchte in diesen Prozess transparent reinschauen, weil der hat irgendwo einen externen Stakeholder, wo er sagt, ich bin mit dir in Verhandlung darüber, ob wir das Sponsoring jetzt machen. Und dann haben wir aber auch einige interne Stakeholder, die in diesem Prozess involviert sind. Da wäre vielleicht wer in der Marketingabteilung mitbeteiligt, der auch draufschauen möchte und sagt: Ist das jetzt das Sponsoring, das überhaupt Sinn macht für unser Unternehmen? Haben wir die Außenwirkung, die wir erreichen wollen?
Wir landen eigentlich wieder beim Thema Prozesse. Und wir beobachten dort, wo unsere Kunden sehr geschickt sind, dass sie die Menschen im Unternehmen mit an den Tisch holen, um den Prozess auszusteuern. Dort sind wir dann sehr flott mit der Umsetzung und tun einfach im Prinzip einen guten Prozess digital ausgestalten. Und dann gibt es natürlich auch andere Situationen, wo wir unseren Kunden ein bisschen drüberhelfen müssen über diesen Schritt. Wo wir dann sozusagen in diese Rolle reinschlüpfen und sagen, ja, jetzt bräuchte man bitte einen IT-Ansprechpartner, und wir bräuchten dort einen Ansprechpartner, dass wir sozusagen diese Prozesse ausgestalten können. Du hast jetzt von einem guten Prozess gesprochen, weil das ist die Erfahrung, die ich aus den Gesprächen gewinne mit Kolleginnen und Kollegen. Und das ist jetzt immer … Da erzähle ich jetzt tatsächlich ja nichts Neues! Also wenn man einen … Und in diesem Podcast darf ich das sagen?
Ist ja mein Podcast oder unser Podcast. Wenn ihr einen Scheißprozess digitalisiert, bleibt ein Scheißprozess auch ein digitaler Scheißprozess. Aber dann nicht so schnell … Dann ist der Scheißprozess schnell. Also dieser Hinweis, dass es ein guter Prozess sein muss, der ist, glaube ich, gerade für die Digitalisierung so relevant, weil eins muss man schon sagen: Diese Zeit, die man investiert in die Ausgestaltung der Prozesse – und du hast gerade gesagt, Stakeholder. Also eine Stakeholder-Analyse für die Prozessanalyse – relevant, weil dann kann ich gemeinsam mit den Stakeholdern den Prozess gestalten, und wenn die das anerkennen, dann kann ich den Prozess effizienter gesteuert, effektiver gesteuert … Ich kann mit Schnittstellen arbeiten, X, Y machen und habe am Ende einen gemeinsam erarbeiteten Prozess, der funktioniert, weil er das Commitment hat von der Organisation. Und der ist dann auch noch digital, mit dem Vorteil, dass er transparent, schnell ist, dass er Risiken minimiert.
Weil ich zum Beispiel gar nicht ausscheren kann, weil mich das System auch durchleitet durch einen Prozess und ich eigentlich gar keinen Exit habe, wenn auch kein Exit vorgesehen ist. Wenn ich ja Kontrollinstanzen drinnen habe in einem Prozess, dann hab ich eigentlich genau das Richtige gewonnen mit einer Digitalisierung. Nur muss man also die Investition, diese Zeit nehmen, um sich einen Prozess auch durchzudenken mit den Stakeholdern. Das ist absolut relevant. Aus der Praxis bestätigen, das kann ich jetzt da mit dir bestätigen, weil wir das in sehr vielen gemeinsamen Projekten erleben. Also das ist definitiv keine verlorene Zeit. Und das ist aber wahrscheinlich auch die größte Gefahr am Anfang, und daran scheitern viele, dass sie bei der Digitalisierung sofort denken: Ich kaufe mir ein Tool, ja, das wird es dann schon richten. Nur die Hausaufgaben muss man tatsächlich vorher machen. Und darum ist vielleicht – und das an dieser Stelle ein Shoutout –: Compliance-Prozesse digitalisieren, das können viele Unternehmen.
Das ist jetzt keine Raketenwissenschaft. Aber Compliance-Prozesse, digitale Compliance-Prozesse, Software mit echter Praxiserfahrung verbinden, das können nicht sehr viele, und darum bitte bei der Auswahl der Partnerinnen und Partner darauf achten, ob der Softwareanbieter tatsächlich was versteht von dem, was wir in der Compliance machen. Ganz genau so, du sprichst mir da aus dem Herzen. Ich würde jetzt noch mehr unterstreichen, oder du hast es angesprochen: die Stakeholder ins Boot holen, weil man sie dann für den Prozess auch sofort an Bord hat. Das heißt, man hat dann viel weniger Friktion hinterher. Und ich wollte jetzt eigentlich nur einen positiven Take mitnehmen. Man muss jetzt, nur weil wir sagen, die Prozesse müssen sauber sein, aber keine Angst haben davor, dieses Thema anzugehen. Also erstens kann man es selber machen, wenn man die Ressourcen hat. Es gibt genug Beratungspartner, die da sehr gut aufgestellt sind, so was in die Wege zu leiten.
Entsprechend ist auch unsere Erfahrung, dass man sehr viele Prozesse schon super digitalisieren kann. Jetzt reden wir generell von der Digitalisierung von Compliance-Prozessen. Und jetzt Menschen, also Kolleginnen und Kollegen, die mit Digitalisierung noch keine Erfahrungen haben oder am Anfang stehen, eine Digitalisierungsstrategie für die Compliance-Organisation auch zu schreiben bzw. zu erarbeiten, die stehen jetzt vor einem großen Themenblock, der heißt Digitalisierung von Compliance. Vielleicht sollte man die Kolleginnen und Kollegen ein bisschen an die Hand nehmen und vielleicht durchführen durch den Compliance-Management-System-Kreislauf, den wir in dem Podcast immer wieder zeichnen. Welche Prozesse innerhalb von so einem CMS, würdest denn du meinen, eignen sich denn besonders gut für eine Digitalisierung? Ja, ist natürlich ein bisschen aufgelegt jetzt. Ist ja eine super Frage für mich. Also ich würde sagen, wenn ich es mir aussuchen könnte, würde ich anfangen mit Integritätsprüfungen, alles das, was irgendwie Freigaben braucht, überall dort, wo man vielleicht statt zwei Augen ein zweites Augenpaar haben wollen würde.
Ich würde dort ansetzen, wo ich irgendwo ein Risikomanagement aufbauen möchte. Ja, das ist was: Wenn ich Risikomanagement im Excel mache und dann verschwindet es in der Schublade, ist das noch kein Risikomanagement. Was manche vielleicht überrascht, ist, dass man Richtlinien auch sehr gut in digitale Prozesse fassen kann. Man hat dort das Thema, dass man die Richtlinie schreibt, und man muss sich dann überlegen, wie man sie in die Organisation bekommt und wie man auch das Feedback kontrolliert: Wer hat es denn gelesen? Und da ist eigentlich die ganz große Chance in den Richtlinien, dass wir die Inhalte der Richtlinien ja sehr gut digitalisieren können, teilweise entweder in einem Tool oder durch Medienänderung, dass man einfach sagt, okay, manche Teile einer Richtlinie sind in einem Video. Oder man macht ein kleines – wir nennen das auch Micro Learning, also kleine Micro-Learning-Nuggets, die im Prinzip … wo in der Organisation immer wieder auftauchen als Anker mit Aha.
Da gibt es Compliance-Themen. Der Klassiker bei uns natürlich seit Jahren: Die Hinweisgeberkanäle lassen sich super digitalisieren, und ich glaube, das wissen wir schon seit ein paar Jahren, dass der Briefkasten für Hinweisgebersysteme komplett outdated ist. Und unter diesem ganzen Thema kann man eigentlich dann zusammenfassen: Auch ein Maßnahmenmanagement lässt sich super digitalisieren, dass man irgendwo aufzeichnet, welche Maßnahmen zu welchen Bereichen haben wir denn schon getroffen, und die auch nachhält. Und eigentlich muss man stoppen, also man kann quasi alles digitalisieren. Ich würde auch immer gerne alles digitalisieren. Wir haben noch sieben andere Prozesse digitalisiert, aber es wäre ein Monolog, wenn ich jetzt so weitermachen würde. Danke dafür.
Du sprichst mir da ja aus der Seele, und ich kenne das aus meiner eigenen Erfahrung, wir arbeiten ja auch digitalisiert an dieser Stelle. Es wird keine Überraschung sein, dass wir natürlich mit .LOUPE arbeiten, aber es ist für uns wirklich eine Erleichterung für die Compliance-Organisation, dass wir unser Risk Assessment, unser Risikomanagement digitalisiert haben, nämlich auch im Prozess. Und das beginnt nicht damit, dass wir unsere Risiken eintragen und dann dort drinnen verwalten, sondern auch bei der Erstellung von Fragebögen, bei der Erstellung von Themen, also den Rahmen festlegen beim Risk Assessment, Teilnehmerinnen und Teilnehmer für ein Risk Assessment auswählen und im System hinterlegen. Wir haben tatsächlich die Erhebung der Risiken, die Identifikation. Wir haben sofort das Scoring und die Bewertung. Und natürlich, du hast es jetzt zum Schluss nämlich noch gesagt: das Maßnahmenmanagement, im Sinne auch der Konsequenz, wenn wir irgendwo Risiken identifizieren – und da sind wir ja wieder im Kreislauf des CMS –, dass sich auch diese Dinge gut digitalisieren lassen, weil wir ja die Maßnahmen nicht nur als „Ich dokumentiere eine Maßnahme“ sehen, sondern ich digitalisiere den Prozess, was mit Maßnahmen passiert.
Und da sind auch Kontrollinstanzen drinnen, und da sind Arbeitspakete drin, da sind Zuweisungen drinnen von Verantwortlichkeiten. Da ist drinnen: In welchem Status befindet sich denn eine Maßnahme? Ist sie identifiziert? Ist sie in Umsetzung? Ist sie implementiert? Das heißt, ich habe wieder den Informations- und Dokumentationscharakter, den Transparenzcharakter und den Kontrollcharakter. Also das ist was, mit dem haben wir einen enormen Effizienzgewinn, was dieses Risikomanagement betrifft, tatsächlich. Integrity Check, du hast es gesagt, also nicht nur … Du hast jetzt vorhin gesprochen von Sponsoring. Ja, bei uns ist es Spenden, Sponsorings, Geschenke, Einladungen. Es kommen Interessenkonflikte, es kommen Nebenbeschäftigungen. Es werden persönliche Beziehungen irgendwann mal bei uns auch aufschlagen. Da bin ich gerade im Austausch bei uns mit People and Culture und mit der Personalabteilung, weil das natürlich ein gewisses Risiko ist.
Weil wir da auch Themen von Interessenkonflikten und Machtgefälle haben und Machtthemen haben, die man möglicherweise beobachten sollte. Das geht ja so weit, dass wir sogar überlegen, die zustimmungspflichtigen Geschäfte, sei es jetzt vom Aufsichtsrat oder sei es jetzt von Geschäftsführungen, in diese Freigabeprozesse einzuarbeiten. Weil wir merken, dass wir unterschiedliche Medien verwenden, und das sind Compliance-Themen. Das ist genau der Punkt, also die unterschiedlichen Medien, und du hast jetzt einen Teil schon gut angesprochen: Du tust Fragebögen in Risiken überführen. Allein dort habe ich schon, also wenn ich es jetzt nicht digital in einem Tool mache, habe ich einen Medienbruch, aber da schick ich den Fragebogen als Excel raus, krieg den zurück, muss das ausarbeiten, muss das in eine andere Systematik überführen. Wenn ich ordentliches Tooling habe, dann ist der Fragebogen im Tool, der wandert zurück in das Tool, und ich kann direkt aus dem Fragebogen heraus Risiken anlegen.
Ich kann direkt mit den Risiken verknüpft Maßnahmen anlegen. Das hat natürlich eine ganz andere Arbeitsqualität, als wenn ich das über mehrere Medienbrüche – auch wenn alles digital wirkt – hinweg mache. Jetzt hast du ja vorhin vom Whistleblowing gesprochen. Bei uns ist das Whistleblowing natürlich auch digitalisiert. Jetzt ist es aber so, dass ich gerade im Austausch mit vielen Kolleginnen und Kollegen feststelle, dass sie natürlich ein Hinweisgebersystem haben, also weil es natürlich die gesetzliche Verpflichtung gibt dazu. So, jetzt haben wir von anderen Prozessen gesprochen, die man digitalisieren kann in einem CMS. Die Gefahr besteht ja dann schon, wenn ich mir ein System aussuche, dass sie dann für jeden einzelnen Prozess ein eigenes Tool nehmen. Also ist das eine Realität, die du jetzt zum Beispiel auch im Austausch mit anderen Kolleginnen oder Unternehmen erkennst? Oder ist es nur was, was ich tatsächlich in den Gesprächen feststelle?
Ja, natürlich, also wir haben natürlich auch einige Kunden, die dann eventuell auch nur ein Tool von uns gekauft haben, und das sehen wir durchaus. Unser Ansatz ist natürlich schon, dass wir da möglichst plattformoffen sind und uns auch dann in die Landschaft möglichst gut integrieren. Damit es zumindest für die Nutzerinnen so ist, dass das so wirkt, wie wenn eine Compliance aus einem Guss kommt.
In einer perfekten Welt, wenn man das wünscht als Unternehmer und das wünscht man für die Compliance-Teams, ist alles in einer Plattform drinnen. Ich habe schon eine These, warum das so ist, dass manchmal so Tool-Silos quasi entstehen. Meine These dazu ist – und das kann ich aus unserer Historie auch ein bisschen ableiten –, dass sich so einzelne Prozesse ja sehr gut erklären lassen. Also jetzt, wenn ich wieder das Whistleblowing aufgreife, das machen wir aus unserer History am längsten schon.
Da haben wir einen Prozess, den können wir innerhalb von 30 Minuten super erklären und anderen anbieten. Geht es mit anderen Prozessen natürlich ähnlich. Die sind spezialisiert, weiß ich nicht, auf Know Your Customer. Die haben natürlich ein perfektes Tool genau auf dieses Produkt hingeschnitten. Das ist sicherlich keine Ausnahme, dass es diese Tools so gibt.
Meine Empfehlung wäre trotzdem, dass man diese Dinge dann ineinanderfließen lässt, und wir springen dann eh, glaube ich, noch ein bisschen in Richtung künstliche Intelligenz und Auswertbarkeit von solchen Daten, die in dem System drinnen sind. Und da tut man sich natürlich schon sehr viel leichter, wenn man keine Brücke zwischen den Systemen hat. Also nur … Wenn man jetzt alleine wieder diesen Whistleblowing-Prozess anschaut, und man stellt sich vor – ich muss es mir nicht vorstellen, wir können das ja heute schon –, man hat zusätzlich Richtlinien, dann bin ich natürlich im Whistleblowing-Prozess auch viel schneller, wenn mir das Whistleblowing-System direkt sagt: Bei diesem Case, der gerade eingemeldet worden ist, da verletzt man diese drei Gesetze und übrigens noch die zwei Richtlinien, und das steht im PDF auf dieser Seite im fünften Absatz. Kann man natürlich alles manuell machen, keine Frage, aber schneller und zu einem gewissen Grad objektiver, glaube ich, ist es schon, weil man sich dann da unterstützen lässt.
Und wenn diese Themen ineinandergreifen? Das ist – danke, dass du das noch mal gesagt hast. Weil ich bin kein großer Freund von Silos, also das bin ich ja schon als Leiter der Rechtsabteilung nicht. Also ich denke z. B., ein Vertrag ist für mich nicht ein Dokument, sondern ein Vertrag ist für mich immer ein Prozess. Weil dann kommt immer die Frage oder dieser, wie soll ich sagen, dieser Glaube: Für den Vertrag ist die Rechtsabteilung verantwortlich? Nein. Ist sie nicht! Wir sind Berater und Beraterinnen, und wir unterstützen, aber den Vertrag trigger ja nicht ich. Also ich bin ja nicht die Abteilung, die was verkauft, ich verkauf kein Produkt. Und das Service, für Compliance sind nicht die Compliance Officer verantwortlich. Und dann fangen wir mal plötzlich an, als Compliance unterschiedliche Prozesse auch wieder in Silos zu denken und isoliert zu betrachten, auf Stakeholder zu verzichten bzw. die Chancen nicht so zu nutzen, die ein integriertes System bietet, nämlich dass das System auch miteinander spricht und quasi die Prozesse ineinandergreifen.
Und das ist, glaube ich, der größte Hebel für uns in der Compliance, wenn wir die Prozesse integriert betrachten. Das muss ich ja sowieso auch tun, wenn ich jetzt nicht digitalisiert bin, weil ich mir natürlich anschaue bei einer Investigation: Was steht in den Richtlinien drinnen? Oder dass ich mir Gedanken mache, wenn ich irgendwo ein Risiko identifiziere, dass ich dann eine Richtlinie daraus mache, dass die Richtlinie dann in einen Prozess überführt wird, wie Freigaben. Diese Gedanken muss man sowieso machen. Ja, das heißt, die Herausforderung ist es ja eigentlich, genau dieses integrierte Denken, was wir in der Compliance ja auch tun, in ein System, in ein Softwaresystem zu übertragen. So, und da scheitern wir dann plötzlich oft! Wir haben genau diese Dinge, die wir in der Compliance … Und das ist völlig irrelevant, ob es jetzt Legal ist oder Compliance oder sonst irgendwas – generell in Organisationen scheitert es ja dann daran, dass sie zwar grundsätzlich integriert denken, aber dann Silolösungen schaffen und dann natürlich einen erhöhten Aufwand haben, diese Silos auch wieder zu verbinden.
Ja, und darum bin ich auch ein großer Freund davon, dass ein gutes Compliance-Softwaresystem integriert denkt und die Prozesse verbindet. Und wenn das modular auch noch ist, nämlich so, dass ich nicht gleich alles auf einmal machen muss, sondern ich quasi stückweise auch mein Compliance-Management-System digital aufbauen kann, je nach dem Reifegrad der Organisation, dann ist es eigentlich ein Gewinn, und das sollte man vielleicht als Hinweis und als Shoutout an die Kolleginnen und Kollegen, an die Zuhörerinnen und Zuhörer noch mitgeben. Weil jetzt muss man sagen, jetzt reden wir natürlich aus der Sicht eines Praktikers, der .LOUPE verwendet. Du jetzt in deiner Rolle als CTO, der .LOUPE gegründet hat und natürlich auch das technische Hirn hinter .LOUPE ist. Das heißt, es ist in Wahrheit jetzt sehr .LOUPE-lastig. Und an dieser Stelle bitte: Es gibt für jedes Unternehmen die richtige Software, und das muss nicht immer .LOUPE sein.
Es wäre natürlich super, wenn es .LOUPE ist, aber es muss jetzt nicht immer .LOUPE sein. Also bitte, es gibt für jedes Unternehmen die richtige Lösung. Aber denkt bitte mit, integriert denken, und, und, und. Das ist vielleicht ein Shoutout und auch eine wirklich große Empfehlung von mir und von dir, ja, dass man, wenn man sich für eine Software entscheidet, dann bitte schaut euch an: Welche Prozesse können dahinter durch eine Software auch abgebildet werden? Ja, und ist das etwas, was … Gibt es tatsächlich eine Praxiserfahrung dahinter? Oder ist das jetzt ein Anbieter, der Einzellösungen zukauft und dann versucht zu verbinden? Weil da habe ich in Wahrheit auch wieder das same Thema, dass möglicherweise Oberflächen gar nicht zusammenpassen, dass die Prozesse nicht aus einem Guss sind. Also vielleicht an dieser Stelle wirklich die Empfehlung für Systeme, wo auch die Entwicklung aus einem Guss kommt und wo die Prozesse auch tatsächlich als Gesamtes gedacht werden.
Genau. Ich sehe mich ja auch immer so als ein bisschen Anwenderversteher. Und das ist vielleicht noch eine interessante Perspektive, weil du hast jetzt sehr stark beschrieben aus Sicht des Compliance-Teams, dass die Prozesse eigentlich zusammenhängen. Versetzen wir uns einmal in die Position einer Anwenderin, die heute in die Richtlinie reinschaut und sagt: Aha! Geschenke muss ich melden. So, jetzt habe ich das PDF vor mir, und dann steht dort vielleicht im Worst Case – hoffe, dass das bei vielen Unternehmen nicht mehr so ist – steht da ein Text drin, und das musst du in irgendeinem Meldesystem melden. Super! Dann kann ich ja anfangen, dass ich mir auf SharePoint das andere System zusammensuche. Und aus Sicht der Anwenderin ist es für mich alles das Compliance-System. Ich muss das als Nichtexperte nicht unterscheiden, dass das eine und das andere System, dass das eine oder das andere Modul ist, eigentlich aus Anwenderinnensicht.
Das ist ja das Compliance-System. Da finden die Richtlinien, da finden die Freigabeprozesse, da findet ihr ein Whistleblowing-System. Und im besten Fall gibt es dort ein Einstiegsportal, wo ich weiß als Anwenderin, dann gehe ich hin, wenn ich irgendwas habe, was in Richtung Compliance riecht – und da finde ich alles!
In einer perfekten Welt – wir sind schon sehr nah dran – ist es dann so, dass sie von einem System ins nächste weitergeführt werden. Wenn ich anfange, dass ich sage, in der Richtlinie habe ich festgestellt, ja, okay, Einladung über 70 Euro muss ich immer freigeben lassen, dann klicke ich dort weiter und sag, passt, dann machen wir das doch jetzt, und nicht: Ich verbringe da noch eine halbe Stunde mit einem Prozess, den ich eigentlich auch gar nicht mache, weil er mich gefühlt aufhält in meinem Business, was ich auch verstehe.
Du hast jetzt auch noch einen wichtigen Punkt gesagt, und den werde ich jetzt noch mal kurz wiederholen: Wenn die Systeme nicht miteinander sprechen – und jetzt aus Sicht von Compliance –, dann erkenne ich als Organisation ja die Zusammenhänge oft viel zu spät. Also wenn ich da nix Integriertes habe und mir das zusammenstellen muss, dann habe ich tatsächlich auch einen Nachteil bei der Identifikation von Risiken oder von Schwierigkeiten, die Prozesse eigentlich auch geben. Und das muss ich schon sagen: Unsere Rolle als Compliance ist es ja, wirksam zu sein. Und wirksam bin ich da, wenn ich ordentliche Prozesse hab, und nicht, wenn die Prozesse das Leben der Kolleginnen und Kollegen erschweren. So! Oder der Prozess das Leben erschwert. Matthias, du hast das vorhin schon gesagt, und wir kommen tatsächlich nicht umhin, über KI zu sprechen.
Der Titel der Folge ist ja „Digitale Compliance im KI-Zeitalter“. KI ist ein Thema, über das alle reden. Man hat jetzt schon fast wieder das Gefühl, dass es schon wie ein alter Hut ist. So neu und disruptiv, wie es vor zwei Jahren gewesen ist, ist es zum Teil jetzt ja nicht mehr, meine Wahrnehmung. Irgendwie habe ich das Gefühl, wenn man jetzt KI nicht mehr verwendet, dann hat man sowieso den Anschluss verloren. Und ich finde, gerade in der Compliance lässt sich durch KI viel verbessern. Jetzt bist du aber der Experte, was das Thema KI betrifft. Was kann KI tatsächlich sinnvoll verbessern, und was wird deiner Meinung nach massiv überschätzt?
Im Großen und Ganzen würde ich jetzt eigentlich nur behaupten, dass die KI noch massiv unterschätzt wird. Es geht mir selbst auch noch so, dass man immer wieder dann auf Prozesse und auf Ideen kommt, wo man sagt, da kann man doch mit KI etwas machen, oder da kann es uns wirklich weiterhelfen.
Die Erfahrungen, die wir gemacht haben: Wir haben natürlich auch ganz neu angefangen und haben gesagt, okay, irgendwie, wir müssen uns jetzt mit irgendwelchen großen KI-Modellen integrieren. Was wäre der Klassiker? Dann fangen wir mit einem Chatbot an. Chatbots sind super, das kennen die Leute. Dort liegt aber nicht der große Hebel, meiner Meinung nach. Also der große Hebel liegt eigentlich dort, wo man die KI in die Prozesse mitintegriert, wo die KI wirklich versteht, wie der Prozess funktioniert, und uns dabei hilft, den voranzutreiben. Und wenn das gut gelöst ist – und auf den Standpunkt stelle ich mich heute schon, dass ich sage, das haben wir wahrscheinlich sehr clever gelöst –, dann ist die KI so integriert, dass sie wirklich organisch im Prozess mitarbeitet.
Wie verstehen wir das zum Beispiel? Wenn man wieder das Whistleblowing hernimmt: So eine Whistleblowing-Investigation, die lauft ja nach einem bestimmten Schema ab. Unsere KI ist drauf trainiert, dass sie das versteht, wie dieses Schema funktioniert. Und die KI bietet uns dann immer wieder nächste Schritte an, die ich in einer Investigation machen kann. Das ist natürlich eine sehr sinnvolle Ergänzung, weil dort Aufgaben, die eigentlich für mich als Mensch mühsam sind, die kriege ich abgenommen. Also ich muss nicht recherchieren: In welcher Richtung kommt denn das vor? Die Maschine hat einen extrem guten Überblick über die Themen. Also gerade als Mensch haben wir alle irgendwo einen Bias oder sind in irgendwelchen Themen auch ein bisschen verhaftet, immer. D. h., wir schauen uns einen Whistleblower-Case an und denken ja trotzdem … Wir kennen ihn gar nicht aus! Wir denken in einer Schublade, und die KI öffnet uns aber dann vielleicht das Feld breiter, sagt: Aber hast du diese Perspektive mitbetrachtet? Was man auch sehen …, also genau im Whistleblowing-Kontext.
Das haben wir jetzt von ersten Kunden, die das System nutzen, erfahren, dass die KI auch in der Lage ist, zu einem gewissen Grad Emotionen rauszunehmen. Also man muss sich ja vorstellen, es gibt durchaus Whistleblowing-Anwendungen, wo halt belastende Themen daherkommen, und du kennst es sicher auch, wo halt Dinge drinnen stehen, wo man sich beim ersten Lesen dieses Dings denkt: Pfff. Das hätte ich heute noch gebraucht, ne?
Und Hinweisgeberinnen schreiben sich da was von der Seele. Und da bringt die KI eine Objektivität rein. D. h., sie kann dann relativ schnell erkennen: Um was geht's denn da? Also eine gewisse Sachlichkeit rein! Ich würde nicht sagen, ihr sollt euch dem nicht annehmen, der emotionalen Seite, trotzdem. Aber wenn es jetzt darum geht, dass man sagt, im Arbeitsalltag muss ich schnell erfassen: Um was geht's denn hier? Ist das substanziell, ja oder nein? Dann ist es super, wenn die Emotion noch mehr rausgenommen ist, wo drinnen steht: Hey, weiß ich nicht, gegen die Richtlinie wird verstoßen, müssen wir uns anschauen. Und den emotionalen Teil kannst du dann sozusagen geben, wenn du auch bereit bist dafür, oder wenn du zum Beispiel ein Interview führst dann mit dieser betroffenen Person. Du weißt, wie man das nennt? Der Human in the .LOUPE! In dem Fall nicht O-O-P, sondern O-U-P-E.
Ja, genau, der Human in the .LOUPE. Das ist sehr gut, und das ist eben der Ansatz, den ich versuche zu verfolgen, dass man wirklich die KI an die Punkte setzt, wo sie einen Prozess weiterschiebt. Ich würde das jetzt nicht im Detail dann ausbreiten, aber das kann man sich natürlich in jedem Prozess vorstellen. Jetzt kann ich bei einem Freigabeprozess machen, dass die KI einbauen und sagen: Du weißt eigentlich unsere Richtlinien, schau dir den Case an und mach uns einen Vorschlag. Das kann ich bei Richtlinien einbauen, zu sagen: Hey, wir haben da jetzt zehn Richtlinien, sag uns doch, an was wir in diesen zehn Richtlinien als Nächstes arbeiten sollen. Also genau an diesem Punkt kann man sie einbauen.
Den Chatbot würde man als Einfallstor bei sehr vielen Anwendungen immer drinnen lassen, weil er halt einfach … in Wahrheit, das ist das, was wir jetzt seit zwei, drei Jahren gelernt haben, wie man mit einer KI umgeht: nämlich indem man mit ihr chattet. Und es funktioniert auch sehr gut, gerade wenn ich jetzt die Hinweisgebung zu dem strapaziere: Bei einem sehr großen Case, eine schnelle Frage habe, die muss man aus 30 Dokumenten durchlesen – ist natürlich einfacher, wenn ich da reinschreibe und sage: Hey, ja, weiß ich nicht, wann war denn das genau? Aber du bringst jetzt einen guten Punkt auf, weil jetzt ist natürlich der Chatbot im ersten … Wenn ich jetzt so spontan daran denke und wenn ich früher daran dachte, war für mich ein Chatbot immer ja wie das zweite Google. Ich hol mir dort irgendeine Information, aber aus Sicht eines Anwenders. Das heißt, wenn ich Fragen an die Compliance hätte, dann stelle ich so eine Frage.
Wenn in einer Richtlinie etwas steht, würde ich entweder zum Compliance Officer gehen, und jetzt könnte ich z. B. den Chatbot verwenden. Jetzt hast du aber gesprochen vom Whistleblowing-System. In Wahrheit ist in der Compliance dieser Chatbot – und man darf es verraten, bei uns bei .LOUPE ist es der Olex – der Olex ist ja dann wie ein Compliance Officer,
der Teil meines Teams ist, indem er mich unterstützt bei einer Investigation und somit auch quasi mitarbeitet bei einer Investigation, wobei ich als Human in the .LOUPE die Endentscheidung habe. Und der ist aber dann in der Rolle des Compliance Officers, dass er Kommunikationstätigkeiten übernimmt und Informationstätigkeiten. Das heißt, er arbeitet für mich in meinem Team mit mir mit, unterliegt dann auch dem Need-to-know-Konzept. Das sind da drinnen die vertraulichen Elemente. Aber wenn ein Mitarbeiter oder eine Mitarbeiterin kommt und etwas wissen möchte, generell, mit: Ich würde gern dem Kunden XY ein Geschenk geben, dann springt der Olex in die Rolle des Compliance Officers, der eine Information teilt. Und somit ist es in Wahrheit – weil das ist auch eine Erkenntnis vom DICO-Mittelstandstag –, dass natürlich eine Herausforderung in der Compliance die mangelnden Ressourcen sind.
Und somit habe ich aber mit dem KI-Compliance-Officer und der Digitalisierung eigentlich ein Ressourcenproblem gelöst, weil mir tatsächlich der Olex als Compliance Officer eine 24/7-Compliance-Officer-Ressource ist. Der oder die Olex – kann ja auch weiblich sein, also völlig irrelevant –, die die Organisation mit Informationen unterstützt oder befüttert und mich aber als Compliance Officer während meiner eigenen Tätigkeit auch noch unterstützt. Bei der Erstellung von Fragebögen, bei Freigabeprozessen, bei Einschätzungen, bei der Forensik – bei was auch immer! Also insofern haben wir vielleicht sogar schon ein zusätzliches Ja für Digitalisierung, indem ich sage, bitte, ressourcentechnisch ist es definitiv ein Gewinn, wenn die Systeme dann auch mit einer integrierten KI arbeiten. Weil nur dass ich jetzt eine KI drauftue, ohne dass sie integriert mitgedacht ist, das ist auch eine Verfehlung, ja?
Das heißt, wenn sie integriert sind – und da komme ich wieder zu dem integrierten Compliance-Management-System –, dann macht das einen Sinn, und somit hätte ich das Ressourcenthema erledigt. Und budgettechnisch kann man jetzt an dieser Stelle auch sagen: So teuer ist es nicht, dass man sich das als Organisation nicht leisten kann. Der Olex wird günstiger sein als ein Mensch und ist leichter verfügbar. Das muss man sagen, weil das Recruiting natürlich in dem Bereich handelt. In Wahrheit hat der Schichten von 24 Stunden, sozusagen, also der darf nie einen Betriebsrat gründen, der Olex. Das Thema integriert, von dem du auch gesprochen hast, das ist noch sehr gut. Was natürlich eine KI in so einer Lösung drinnen auch wirklich gut macht, ist, dass diese Daten die Plattform nicht verlassen. Also es ist ja nicht so, dass die Compliance Officer heute nicht auch schon mit KI arbeiten. Hab vor Kurzem mit einem Kunden eben genau Olex demonstriert.
Der hat gesagt, er, das ist ja super, weil wir kopieren ja eh aktuell Richtlinien aus dem System raus und dann in ChatGPT oder wo auch immer hinein, lassen uns dann Sachen zusammenfassen, und dann kopieren wir das wieder zurück. Ja, du schnaufst durch. Stell dir vor, das wär keine Richtlinie, sondern es war jetzt ein Hinweis vorhin. Den haben wir übersetzen lassen. Datenschutzmäßig dann ein Wahnsinn! Und dieses ist eben auch in einer integrierten Lösung gelöst, dass man eben sagt, okay, die – erstens gibt's Verträge zwischen der Plattform und dem KI-System … und die Daten verlassen halt die Verarbeitungsregion in unserem Fall eben nicht. Darf ich ganz kurz da noch einspringen? Weil du jetzt natürlich sagst, die Daten verlassen jetzt die Plattform nicht.
Jetzt lenken wir natürlich die Compliance Officer und dann die Mitarbeiterinnen und Mitarbeiter ganz stark auf die Compliance-Plattform. Und du hast das vorhin gesagt, es ist quasi eine Landingpage, wo alle Systeme aus Sicht der Anwenderin, des Anwenders dann auch verfügbar sind, und dieser Compliance Officer steigt auch ganz normal ein. Jetzt, wenn's gerade um das Thema KI geht – weil diese Diskussion kenne ich nämlich aus meiner eigenen Praxis: Was ist, wenn die Organisation aber sagt, im Moment unser führendes KI-System im Unternehmen, mit dem die Kolleginnen und Kollegen arbeiten sollen, ist jetzt zum Beispiel Copilot? In Wahrheit wird die Organisation darauf trainiert, mit Copilot zu arbeiten, und Copilot soll ihr dann die Informationen liefern.
Wie schaffe ich denn da die Integration? Oder schaffe ich sie eh nicht? Weil dann habe ich tatsächlich einen Medienbruch wieder. Ja, da schafft man Integration auch. Dort sind halt manchmal unsere Kunden noch nicht so weit, aber wir haben innovative Kunden, mit denen wir genau an dem Thema arbeiten, dass man eben über Agents oder über MCPs die Plattform, jetzt in unserem Fall .LOUPE, wieder anbindet an die Organisation.
Das heißt, es funktioniert dann im Wesentlichen so, dass – wir können es selbst beim Namen nennen – Copilot einen Agent hat, der versteht, dass er einen Endpunkt hat, der sich mit Compliance-Prozessen auskennt. Und dann ist es eben so, dass, wenn man in Copilot Fragen stellt, die irgendwie in Richtung Compliance gehen, dann gehen die Fragen weiter, eben in unserem Fall an Olex, mit korrekter Authentifizierung. Also das heißt, wir wissen auch ganz genau, der Martin Reichetseder jetzt wieder von der Firma XY stellt jetzt eine Frage, und wir machen die Authentifizierung korrekt, und er bekommt Antworten zurück. Und wir können dann im Wesentlichen sehr ähnliche Absprungpunkte anbieten, als wie wenn sie in unserer eigenen Lösung drinnen wären.
Sprich, keine Ahnung, wenn wir ein Finding in einer Richtlinie hätten oder Copilot sagt, ja, da habe ich jetzt wirklich eine Richtlinie gefunden, dann können die Nutzerinnen abspringen in unsere Plattform und können sich dort die Richtlinie noch mal genauer anschauen. Das funktioniert natürlich analog mit Hinweisgeberprozessen, Freigabeprozessen genauso. Was man schon ein bisschen vorausschicken muss: Diese Integrationen sind noch eher neu in technologischer Hinsicht. Diese Prozesse zum Anfang brauchen wir auch in der Einlaufphase. Da muss man dann wirklich das Commitment von der IT haben, dass man sagt, da gibt es ein paar Runden an Review, wo man sich wirklich anschaut: Hat der Copilot verstanden, was der Compliance-Agent kann?
Das liegt einfach daran, dass die Terminologien in den Unternehmen teilweise ein bisschen anders sind. Also, weiß ich nicht, das Compliance-System hat einen bestimmten Namen, oder das … Ja, d. h., diese ganze Terminologie muss man irgendwie dem Copilot vorher mal ein bissel beibringen, damit er versteht, bei welchen Begriffen ist denn dieser Olex-Agent oder der .LOUPE-Agent dann interessant. Aber vom Ausblick her würde man sagen, das ist wahrscheinlich genau das, wie man in Zukunft mit Compliance-Systemen interagieren wird. Dass man nämlich eben den unternehmensweiten Copilot oder wie auch immer das Tool dann heißt verwendet und einfach dann nur abspringt in die relevanten Systeme. Wenn du jetzt Unternehmen einen Rat geben müsstest zur Digitalisierung von Compliance-Prozessen –
gibt es einen besonderen Rat, den du geben würdest? Ja, fangt's heute noch damit an. Also nicht zu digitalisieren ist keine Option, weil alle anderen werden davonlaufen. Es liegt quasi Effizienz auf der Straße, fangt's damit an. Aus meiner Perspektive habe ich das natürlich schon oft gemacht, und ich kann sagen, es braucht eigentlich dazu nicht viel. Man braucht ein bisschen Mut dazu, jetzt etwas aufzubrechen und zu verändern, weil natürlich, wenn man jetzt schon einen Prozess hat, der läuft, und da haben wir ja Herzblut reingesteckt – das verstehe ich auch, dass man das nicht immer sofort aufgeben möchte. Ein System, das schon auf dem Papier zumindest funktioniert. Aber man braucht ein bissel Mut, das aufzubrechen. Und man braucht eigentlich jemanden, der sich dann berufen fühlt, diese Compliance-Themen in technische Begriffe zu übersetzen. Also recht viel mehr braucht es dazu nicht. Und ja, beim Übersetzen kann man da entweder im Haus jemanden finden, der sich berufen fühlt.
Man kann zu Beratern gehen, die das sehr gut kennen, oder man kann auch bei uns anrufen – ich glaube, dass wir das auch recht gut können. Gibt's eigentlich dann viele Varianten, je nachdem, wie gut man halt selber aufgestellt ist. Also, was ich mir jetzt mitnehme von dieser Folge – und ich bin ja ein großer Freund von Digitalisierung. Aber was ich mir mitnehme, ist … Digitalisierung alleine und KI wird Compliance nicht retten! Aber gute Prozesse, klare Verantwortlichkeiten und natürlich intelligente, weil integrierte Systeme, die können uns in der Compliance-Organisation oder auch in unserer Tätigkeit natürlich in die Lage versetzen, dass wir unsere Compliance-Maßnahmen wirklich wirksam steuern können. Und da muss man tatsächlich über Digitalisierung nachdenken und sollte sinnvoll darüber nachdenken. Digitalisierung nur der Digitalisierung wegen machen wir bitte nicht! Bitte immer an die Prozesse denken, aufgrund der Wirksamkeit.
An integrierte Systeme denken, aufgrund der Wirksamkeit. Bitte an KI denken, wenn sie integriert ist, auch aufgrund der Wirksamkeit. Bei der Partnerauswahl bitte auch daran denken, Praktikerinnen- und Praktiker-Unternehmen zu nehmen, die eine entsprechende Erfahrung haben. Weil sie verstehen dann die Prozesse, und wenn die Prozesse verstanden werden, dann bin ich auch wieder bei der Wirksamkeit. So, lieber Matthias, das war eine gute Reise zum Thema Digitalisierung. Ja, sie war jetzt natürlich an dieser Stelle ein bisschen .LOUPE-lastig. Man darf auch sagen, dieser Podcast wird auch finanziert von .LOUPE. Insofern ist vielleicht an der einen oder anderen Stelle vielleicht damit ein Hinweis: Was machen denn wir eigentlich gar nicht so falsch? Aber wir haben zwischendurch einmal gesagt, es gibt für jedes Unternehmen die richtige Software. Zum Abschluss gibt's ja immer noch ein weiteres wiederkehrendes Element, und dieses Element ist … Das gibt's sowohl in den Interviewfolgen als auch in den Bootcamp-Folgen, mit dem einen Unterschied, dass in den Bootcamp-Folgen ich auch etwas sagen darf, und zwar gibt's unser Code-of-C-Wort, das C-Wort, Compliance
in einem Wort. Lieber Matthias, was ist dein Wort für Compliance? Heute, meins ist Olex. Das ist sehr gut, das nehme ich definitiv. Mein Wort ist Wirkung. Dann haben wir Olex und Wirkung! Ich bedanke mich recht herzlich, lieber Matthias, danke, dass du zum dritten Mal bei uns gewesen bist oder bei mir gewesen bist – weil bei uns ist er ja eh, also bei mir im Podcast gewesen bist. Wie immer ein Volksfest, mit dem einzigen Minus vielleicht, dass dieses Getränk jetzt nicht um … Das hat mir jetzt nicht so geschmeckt, und bleibt mehr für mich. Bleibt mehr für dich, völlig richtig, aber es sind Geschmäcker verschieden. Das zeigt, wie bunt die Compliance ist, wie bunt wir Menschen sind, also in diesem Zusammenhang. Aber dennoch noch mal danke! So viel generell auch noch mal dazu, und vielen lieben Dank fürs Zuhören. Wenn Ihnen die Folge jetzt gefallen hat, wenn Ihnen Code of C generell gefällt, dann freue ich mich und natürlich der Matthias auch über eine positive Bewertung auf der von Ihnen genutzten Podcast-Plattform.
Aktivieren Sie die Glocke auf Spotify. Folgen Sie dem Podcast, mir, Matthias und .LOUPE! Bitte gerne auf LinkedIn und auf Instagram. Wenn Sie darüber hinaus Fragen zur Software von .LOUPE haben, dann einfach unter www.loupe.at Kontakt mit uns aufnehmen. Unser Versprechen ist immer: aus der Praxis für die Praxis. Die Infos hierzu gibt es natürlich in den Shownotes. Und mir bleibt nur zu sagen, bis zur nächsten Folge: Bleiben Sie compliant und bleiben Sie vor allem ein guter Mensch. Ihr Martin Reichetseder.
Dieser Podcast wurde produziert von wepodit.

