

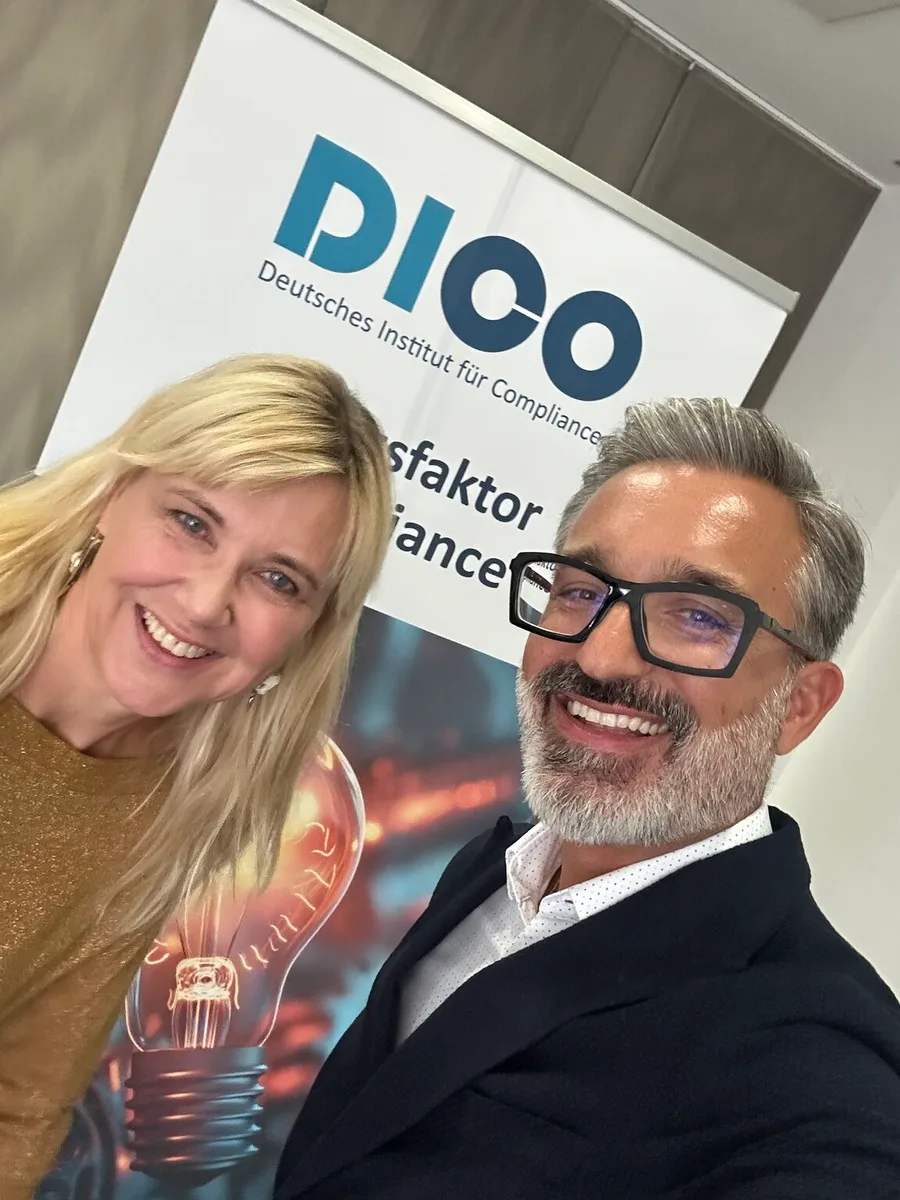
„Compliance-Bootcamp: Die Lehren hinter den Schlagzeilen“ mit Sofia Halfmann
Compliance, wie wir sie heute kennen, ist nicht vom Himmel gefallen. Viele Standards, Prozesse und Strukturen, die heute selbstverständlich erscheinen, resultieren nicht zuletzt auch aus Skandalen der Vergangenheit.
Shownotes
In dieser Bootcamp-Folge spricht Martin Reichetseder mit Dr. Sofia Halfmann, Rechtsanwältin und Of Counsel bei LUCID Compliance, über mehr als 20 Jahre Compliance-Praxis und die Entwicklung einer Disziplin, die zu Beginn noch nicht einmal einen eigenen Namen hatte. Gemeinsam blicken sie zurück auf prägende Korruptionsfälle, Hausdurchsuchungen und die ersten Compliance-Programme und darauf, wie daraus Codes of Conduct, Schulungen, Risikoanalysen und professionelle Compliance-Strukturen entstanden sind.
Dabei wird deutlich, warum Compliance-Kultur und Awareness so entscheidend sind und weshalb Unternehmen häufig erst durch konkrete Krisen beginnen, ihre Strukturen grundlegend zu hinterfragen. Sofia Halfmann gibt persönliche Einblicke in prägende Situationen ihrer Karriere und erklärt, warum gelebte Integrität nicht nur vor Risiken schützt, sondern auch einen echten unternehmerischen und gesellschaftlichen Mehrwert schaffen kann.
Weiterführende Links:
- LinkedIn Seite von .LOUPE
- Link DICO
- LinkedIn Seite von Dr. Sofia Halfmann
- American Hustle – Folgentipp von Dr. Sofia Halfmann
Folge den Social-Media-Kanälen von Code of C, um keine Updates zur zweiten Staffel zu verpassen!
Transkript lesen
Automatisch aus der Tonspur erstellt und mit KI-Unterstützung redigiert: Hörfehler und Zeichensetzung korrigiert, der Wortlaut bleibt. Einzelne Stellen werden noch geprüft. Es gilt das gesprochene Wort.
Diese Folge ist powered by DICO, dem Deutschen Institut für Compliance. Man kann wirklich die Welt verändern und auch vor Ort in ärmlichen Ländern einfach einen Unterschied machen – das ist auch was, was mich immer angetrieben hat! Ich nehme Bestechung persönlich. Wie ich immer sage: Der Code of Conduct beantwortet die Frage, wer man als Unternehmen ist und wie man als Unternehmen ist. Da stehen genau diese Integritätsgrundsätze, Verhaltensgrundsätze drinnen. Und wenn man so einen Skandal im Haus hat und noch gar nicht weiß, wer bin ich denn eigentlich im Zusammenhang mit Integrität, dann ist das sicher der logische Schritt, da mal anzufangen mit einem Code of Conduct.
Herzlich willkommen zu einem neuen Compliance-Bootcamp von Code of C, dem True Compliance Podcast. Hier spreche ich über Compliance aus der Praxis für die Praxis. Mein Name ist Martin Reichetseder, ich bin Compliance Officer und Mitgründer von .LOUPE und für die nächsten Minuten Ihr Gastgeber. In den Bootcamp-Folgen widmen wir uns ja immer konkreten Impulsen aus unserer Compliance-Praxis, und dieses Mal bin ich wieder in Berlin – und zwar beim DICO-Forum! Wir werden wie letztes Jahr wieder ein DICO-Special machen, und im Rahmen von diesem Special spreche ich mit spannenden Menschen über Themen aus der Compliance-Community. Also, das wird wieder mindestens genauso spannend wie letztes Jahr. Und normalerweise widmen wir uns ja insbesondere auch bei den Bootcamp-Folgen den Themen der Zukunft. Doch heute machen wir es ein bisschen anders. Heute schauen wir zurück! Compliance, wie wir sie nämlich heute kennen, ist ja jetzt nicht vom Himmel gefallen.
Und man muss hier sagen, viele Standards und Prozesse, insbesondere auch Strukturen, Dinge, die wir aus unserer tagtäglichen Praxis auch kennen und durchaus als selbstverständlich ansehen, die sind ja entstanden, weil irgendwas passiert ist. Also weil Unternehmen Fehler gemacht haben, weil irgendeine Behörde ermittelt hat, im schlimmsten Fall, weil es ordentlich gekracht hat. Und darum möchte ich heute mal wissen: Was können wir denn eigentlich aus der Geschichte lernen? Damit wir nicht vergessen, sondern damit wir wissen, woher es kommt und warum es so wesentlich ist, sich auch daran zu erinnern, habe ich einen wunderbaren Gast heute bei mir, und zu diesem Thema spreche ich mit Dr. Sofia Halfmann. Sie ist Rechtsanwältin und Of Counsel bei LUCID Compliance. Sofia war mehr als 25 Jahre lang in internationalen Konzernen in Deutschland und in den USA tätig – und davon über 20 Jahre in Compliance!
Liebe Sofia, herzlich willkommen, schön, dass du bei mir bist. Ja, grüß Gott, Martin, freut mich sehr, dass ich hier bin und dir ein bisschen was über die Geschichte von Compliance erzählen darf. Super, das ist mega spannend. Ich freue mich jetzt schon auf die nächsten Minuten mit dir. Bevor wir aber in unser Thema springen, nämlich „Die Lehren hinter den Schlagzeilen“, wechseln wir noch ganz kurz in unsere Code-of-C-Empfehlungsrunde.
In der Empfehlungsrunde gibt es ja normalerweise immer eine persönliche Empfehlung von mir, und bei den Folgen, wo ich Gästinnen und Gäste habe, da gebührt diese Freude und diese Ehre natürlich meinen Gästinnen und meinen Gästen. Liebe Sofia, was hast du mitgebracht? Ich habe einen Film mitgebracht, und zwar „American Hustle“ aus dem Jahr … Und der hat nicht nur die wunderbare Musik der Seventies beinhaltet, sondern auch tolle Siebzigerjahre-Styles im New York der Siebziger. Aber vor allen Dingen zeigt der Film sehr schön, wie das Anfüttern vor einem eigentlichen Bestechungstatbestand funktioniert. Also absolut empfehlenswert, ganz toller Film, tolle Schauspieler und ein super schönes Ambiente! Vielen herzlichen Dank für diese Empfehlung. Die Informationen dazu gibt es natürlich in den Shownotes, und soweit ich mich erinnern kann, war das ja auch ein Oscar-prämierter oder zumindest nominierter?
Ja! Für zehn Oscars nominiert, ist aber leider leer ausgegangen. Okay, also zumindest nominiert. Zumindest nominiert, ja. Vielen herzlichen Dank. Liebe Sofia, du … Ich habe es bei der Begrüßung schon gesagt und bei der Vorstellung von dir: Du hast ja wirklich viele Jahre Erfahrung im Bereich Compliance, nicht nur in Deutschland, sondern international. Und wenn du da jetzt an deine ersten Berufsjahre zurückdenkst, würde mich natürlich interessieren: Wie sah denn damals Compliance aus? Wie kann man sich das vorstellen? Ja, also den Begriff Compliance gab's gar nicht! Ja, also ich hatte meine erste Position bei der Pfizer GmbH in Karlsruhe, in der Rechtsabteilung, als junge Rechtsanwältin, und da gab es keine Compliance! Es gab keine Richtlinien, es gab keine Antikorruptionsgedanken … Also natürlich gab's auch Bestechungsthemen, ja, aber man hat das überhaupt nicht strukturiert irgendwie angegangen, und den Ausdruck gab es gar nicht.
Das kam einfach nicht vor. Ich habe damals in der Rechtsabteilung einen sehr, einen ganz tollen Chef gehabt, Michael Klein von der Pfizer GmbH. Der hat später auch den Verein zur Freiwilligen Selbstkontrolle für die Arzneimittelindustrie gegründet und war dann dort auch jahrelang Vorstandsvorsitzender. Und der hat sich nach dem Herzklappenskandal im Jahr 1994 – da ging es um Bestechungsvorwürfe gegenüber Medizinprodukteherstellern und Klinikärzten, und da gab es schon Ermittlungsverfahren –, da hat er sich schon mal Gedanken gemacht: Wie kann man eigentlich sicherstellen, dass solche Bestechungstatbestände eben nicht bei Pfizer passieren? Und hat schon so erste kleine Schritte in die Wege geleitet, also Verträge umgestaltet, immer die Verwaltungen der Krankenhäuser mit einbezogen in die Vertragsgestaltung, und hat da wirklich auch Pionierarbeit geleistet. Und ja, ich habe dann mit ihm zusammengearbeitet, hab da auch ein bisschen schon mitgenommen, und das hat mir dann später sehr geholfen und mich schon so erstmalig in diese Schiene gebracht, was Compliance ist, ohne dass es als bewusster
Begriff schon existierte. Also das Kind hatte damals noch keinen Namen? Nein, genau! Das gab es wirklich nicht, vielleicht bei ein paar Banken, aber das war so ein … Ja, das war sehr exotisch, und der Ausdruck war nicht bekannt. Man hat damals immer noch sich auf den ehrbaren Kaufmann verlassen und den Handschlag, und ja, wie wir alle wissen, hat das ja leider nicht ausgereicht, obwohl es sicher immer noch ehrbare Kaufleute gibt. Aber das Ganze als Profession oder als strukturierten Ansatz zur Prävention, um eben Straftatbestände zu vermeiden, das war undenkbar. Aber lag das vielleicht auch daran, weil man das damals gar nicht als konkretes Risiko wahrgenommen hat? Dass man vielleicht die Strukturen noch gar nicht schaffen musste, weil dieser Risikogedanke noch gar nicht vorhanden war? Ja, absolut. Also das war ja auch alles vor der Globalisierung. Wenn man mal Themen hatte, dann war es in Deutschland schon, und da hatte man dann schon geguckt, wenn sich jemand aus der Kasse bedient hat oder unterschlagen hat, also gab's ja schon, weil es auch da gang und gäbe war.
Ja, genau. Weil der Mensch eben auch gierig ist, und auch in der Pharmaindustrie – das war ja Wilder Westen damals noch, muss man sagen –, die Pharmaindustrie hatte viel Geld, und die wussten schon sehr gut, dass der Kontakt zu Ärzten, niedergelassenen oder auch Klinikärzten, einfach sehr wichtig ist, um eben die Verschreibung ihrer Produkte dann auch zu gewährleisten. Der ist immer noch sehr wichtig, also ich möchte es auch gar nicht irgendwie in Abrede stellen, weil man einfach zur Entwicklung von Arzneimitteln auch die Forschung braucht, man braucht auch ärztliche Mitarbeiter. Also das sind ja keine Bonbons, die man da irgendwie herstellt und auf den Markt schmeißt, sondern da ist einfach der Bezug zur Wissenschaft sehr wichtig. Und es war damals eben auch schon wichtig. Nur gibt's da eine Grenze: ob man jetzt einen Arzt einlädt mit der Concorde zum Shopping mit Frauen nach New York und dann zurück erste Klasse, oder ob man dafür Sorge trägt, dass er zum wissenschaftlichen Kongress kann, dort austauscht oder an einer Studie teilnimmt, was ja heute eigentlich … Oder was damals auch schon Praxis war.
Aber jetzt wird sich einfach mehr darauf fokussiert als auf die ganzen anderen eher Luxusvergütungen. Weil das gibt's ja heute nicht mehr! Aber das war damals Standard. Und jetzt nicht nur in der Pharmaindustrie, auch in vielen anderen Bereichen und Industrien: diese riesigen Geschäftsessen, Luxuseinladungen, wahnsinnige Besäufnisse oder auch Table-Dance-Bars … Also ich hab wirklich schon alles gesehen! Auch diverse Etablissements, die da besucht wurden. Das gab's alles, und es war damals noch Standard. Da hat niemand die Nase gerümpft.
Bestechungen waren steuerlich abzugsfähig. Bis in die Neunzigerjahre, dann wurde es ein bisschen mehr eingeschränkt, aber es war immer noch bis wirklich Ende der Neunziger teilweise noch steuerlich abzugsfähig als Werbungskosten. Und die internationalen Bestechungen waren ja erst später in den Neunzigern überhaupt strafbar. Also, wie gesagt, wenn man sich auch auf Deutschland konzentriert und die deutschen Amtsträger, da ist man schon eher gegen vorgegangen, im Herzklappenskandal auch, aber was international passiert ist, das war völlig außer Frage. Ja, da hieß es auch, das ist Standard, und man kann kein Geschäft machen in den Ländern, und dann muss man bestechen. Und das ist eben so und war auch sicher so und ist vielleicht auch heute noch so. Aber jetzt wird's halt nicht mehr akzeptiert. Also mit dem Internationalen Bestechungsgesetz, auch dem FCPA, der wirklich Anfang der Nullerjahre so konsequent dann auch verfolgt wurde.
Das war in den Neunzigern noch kein Thema! Die Dinge, die du erzählst, die würden ja heute nicht mehr so funktionieren, als wenn ich mir jetzt vorstelle … die Geschäftspartner einfliegen lässt und da in irgendwelche Etablissements einlädt. Und dann da noch Verpflegung, dort noch Hotel, und dann aber bitte mit der gesamten Familie kommen. Also jetzt kann man sich das ja eigentlich in dieser Form gar nicht vorstellen.
Jetzt haben wir gehört, wie das ist, dass es eigentlich kein wirkliches Compliance-Verständnis im Sinne von Compliance gab, weil damals hatte das Kind noch keinen Namen. Irgendwas dürfte aber trotzdem schon so in der Luft gewesen sein, denn man hat hier schon gespürt, ganz richtig ist es nicht, auch wenn man vielleicht sagen kann, das wurde damals ja noch geduldet und war auch steuerlich ja durchaus absetzbar.
Wann bist denn du tatsächlich jetzt als Person mit Compliance in Berührung gekommen, oder so: Jetzt fühlt sich das nicht mehr so richtig an, oder jetzt fühlt es sich so an, dann muss man irgendwas tun. Das ist für mich eine wirkliche Herausforderung. Ja, ja … Also das Problem war halt damals schon und ist es eigentlich heute auch noch, dass es die Gesetze schon gab. Es gab den FCPA, der ist ja schon fünfzig Jahre alt oder noch älter. Und es gab dann diese Einschränkung im Steuerrecht, dass man's nicht mehr absetzen konnte, Ende der Neunziger, dann auch dieses Internationale Bestechungsgesetz. Dann gab es auch schon … ein steuerliches Gesetz, das besagt hat, bei Betriebsprüfung: Wenn dem Betriebsprüfer irgendwelche strafrechtlich relevanten Tatbestände auffielen, dann muss er das an die Staatsanwaltschaft melden. Das gab's vorher auch nicht! Also es lief quasi alles so auf eine Katastrophe zu, die den Firmen aber noch nicht bewusst war, und ich hatte dann irgendwann das Glück oder das Pech, wirklich mal in einen Compliance-Super-GAU zu kommen.
Das war der 8. Juli, der sehr heiße Sommer. Ähnlich wie dieses Jahr. Es war ein Dienstag … Den Tag vergess ich auch wirklich nie! Ich war damals ganz junge Rechtsanwältin in der Rechtsabteilung eines japanischen Pharmaunternehmens. Das hatte seine deutsche und die europäische Firmenzentrale in München. Und es gab damals in München eine Schwerpunktstaatsanwaltschaft für Bestechungstatbestände in der Pharmaindustrie. Da gab es schon mehrfach Durchsuchungen vorher, und ich bin … morgens ins Büro gekommen, und ja, war schönes Wetter, dann hieß es plötzlich, die Polizei ist beim Geschäftsführer. Und wir dachten, jetzt hat er endlich einen umgebracht. Aber irgendwann stellte sich dann raus, nein, es geht um Vorwürfe der Bestechung. Und dann haben wir eben festgestellt, dass es ein groß angelegtes Hausdurchsuchungsverfahren ist, und zwar in beiden Gebäuden der deutschen Niederlassung und der europäischen Niederlassung, und zwar auch in ganz Deutschland.
Also man hat damals auch die Wohnungen auch der Außendienstmitarbeiter, was ja bei einer Pharmaindustrie eigentlich gängig ist, durchsucht. Ich meine, es gab 13 Staatsanwälte, deutschlandweit waren 200 Polizeibeamte, die da involviert waren, und davon 30 eben zum Teil auch bewaffnete, die dann bei uns im Haus standen. Und ich war als junge Rechtsanwältin zuständig, um dieses eine Bürogebäude oder die Kollegen dann an die Hand zu nehmen. Und dann wurden wahnsinnig viele Unterlagen eingesammelt. Damals war ja alles noch in Papierform, wir hatten ja keine Laptops, es gab keine Handys, keine Smartphones … Dann sind Spezialisten des LKA sofort in die IT-Abteilung gegangen und haben die Server runtergeladen, damals war ja noch nix in der Cloud! Da wurden die Laptops eingesammelt, die bereits der Außendienst schon hatte. Also im Büro hatte man keine, aber der Außendienst natürlich, und die waren damit auch arbeitsunfähig.
Also, das war ihr Arbeitsmittel. Die hatten nicht irgendwo was anderes. Also es war dann alles weg, und da gab's schon auch so Situationen, dass dann irgendwelche Führungskräfte in die IT-Abteilungen gegangen sind und gesagt haben, so, könnte man mein Laptop plattmachen, und wo wir dann auch einfach halt einspringen mussten und sagen: Ne, also IT-Abteilung, ihr macht hier gar nix, hier wird nichts plattgemacht. Wir haben die Staatsanwaltschaft im Haus. Jetzt ist erst mal Stunde null, ja, alle halten die Füße still. Und das war dann schon sehr dramatisch, weil sie haben die Mitarbeiter, die anrufen, heulen, weil deren Wohnung gerade durchsucht wurde oder die nicht wissen, wie es weitergeht, und die nicht mehr arbeiten können. Dann muss man halt erst mal tief durchatmen und sagen: So, ihr geht jetzt mal einen Kaffee trinken, wir helfen euch, wir haben das im Griff, wir kümmern uns. Und dann einfach das abarbeiten. Ja?
Ich stelle mir das ja ganz furchtbar vor. Weil heute ist es ja so, du bist ja darauf vorbereitet in irgendeiner … Also du bist nicht darauf vorbereitet, dass die Behörde kommt, weil im besten Fall kommt sie ja nicht. Aber zur Prävention gehört ja zumindest eine Checkliste, es gehört zur Prävention eine Schulung, es gehört zur Prävention vielleicht auch eine Dawn-Raid-Software, ein Anwalt, der im Haus ist, der das einmal durchspielt, Mitarbeiter, die Schatten sind, die schon wissen, wenn mal was passiert, dann bin ich da mit dabei und begleite die Beamten und Beamtinnen. Das gab es ja vermutlich damals alles nicht in dieser Form. Ja, also durch meine früheren Erfahrungen auch bei Pfizer, obwohl's dann natürlich nie so weit kam … Ich hatte schon ein paar kleine Schritte in die Wege geleitet. Wir hatten angefangen, Verträge umzugestalten, und ich hatte eine Schulung für die Rezeption gemacht. Ich hatte die Damen an der Rezeption instruiert: Wenn Polizei auftaucht, Rechtsabteilung anrufen.
Aber wie es so ist: Polizei zum Geschäftsführer, ja, gehen Sie gerade durch! Also das war jetzt nicht so von Erfolg gekrönt. Ich hatte damals auch schon Kontakt aufgenommen zu einem Strafrechtler in München, was sich damals wirklich als sehr gut erwiesen hat, weil der war dann gleich zur Stelle, der wusste auch, worum's ging … Weil wir eben vorher auch diese Betriebsprüfung hatten im Hause, hatte ich irgendwo eine Vorahnung. Ja, fragt mich jetzt nicht warum, aber ich war nicht ganz arglos. Ich meine, die Mitarbeiter, Kollegen komplett, ja, und natürlich ist das der Super-GAU an sich selbst. Ich glaube, du kannst dich darauf vorbereiten, wie du willst. Wenn's dann so weit ist, dann stehst du da wie der Ochs vorm Berg und schaust nur, dass du das Chaos ein bisschen in die richtigen Bahnen lenkst. Aber jetzt sagst du was ganz Interessantes. Jetzt sagst du, dass du schon irgendwie ein kleines Gefühl hattest, weil ihr ja eine Betriebsprüfung im Haus hattet.
Und da erinnere ich mich an eine Folge, die ich gemacht habe mit einem Alfred Dierlamm, der gesagt hat, es gibt gewisse … gewisse Punkte, sei es ein Mitarbeiter, der das Unternehmen verlässt, sei es eine Prüfung, sei es sonst was, irgendetwas, wo man vielleicht darauf schließen könnte, da könnte vielleicht etwas passieren. Und das ist also … Du bestätigst jetzt genau das, was Alfred gesagt hat, mit deiner eigenen Praxis? Das ist richtig spannend! Es ist wirklich so. Und natürlich merkt man schon auch, wie die Kultur im Unternehmen ist und was da los ist? Ja, ich meine, wir werden natürlich nie eingeladen als Rechtsabteilung zu irgendwelchen Events oder Veranstaltungen, was da passiert, was da rumgeht, was mit Ärzten gemacht wird und was nicht, wo Geld ausgegeben wird und wo nicht. Und auch, was da für eine Kultur im Unternehmen ist. Wobei ich jetzt eigentlich nichts sagen würde … Also das war ein japanisches Pharmaunternehmen, in Japan wird Ethik und Integrität …
Das wird schon sehr ernst genommen. Die waren wirklich ein bisschen vielleicht damals naiv oder arglos und sehr leichtgläubig, muss man schon wirklich so sagen. Aber also zur Entschuldigung: Es gab auch kein Compliance-Programm. Es hat niemand gesagt, so, wir machen jetzt mal eine Antikorruptionsrichtlinie, machen jetzt einmal einen Code of Ethics, wird man geschult – gab's ja nicht. Aber das ist vielleicht schon die beste Brücke zur nächsten Frage: Was hat sich denn nach diesem heißen Dienstag dann verändert? Da hat sich dann schon einiges getan. Natürlich war ein Riesenaufrütteln im ganzen Unternehmen, das ging natürlich auch zur Zentrale nach Japan und in andere Regionen. Und dann wurde zuerst mal ein Code of Ethics eingeführt, also ein Verhaltenskodex, und ich habe dann auch Schulungen gemacht in ganz Deutschland, wirklich mal dem Außendienst gesagt: Was kann man machen? Was kann man nicht machen?
Also da hat sich viel getan mittlerweile. Das Unternehmen wurde dann auch zusammengetan mit einem anderen Unternehmen, und die haben jetzt auch ein sehr professionelles Compliance-Programm. Aber damals waren das einfach die Anfänge, aber da hat sich dann schon viel getan, vor allen Dingen natürlich das Bewusstsein, das dann geschaffen wurde, ja? Und viele sind dann komplett vom Glauben abgefallen, die haben gedacht, was, das geht nicht! Das war verboten, und das wusste ich ja gar nicht … Also das kam dann im Nachhinein auch schon zu viel Panikreaktion. Wir hatten dann Ärzte, die nichts mehr mit uns zu tun haben wollten. Es gab auch Führungskräfte, die sich dann geweigert haben, irgendeinen Vertrag zu unterschreiben, wo man da natürlich irgendwann sagt, es geht halt nicht, ja, du hast eine Verantwortung, und man kann jetzt nicht einfach mal sagen, Sie ziehen sich da jetzt komplett zurück und raus. Man muss natürlich das Richtige unterschreiben. Aber was auch bemerkenswert war: dass alle Beschuldigten, die auf dieser Liste von der Staatsanwaltschaft waren – waren sehr viele –, die haben wirklich einfach nur Verträge unterschrieben.
Die haben das vielleicht gar nicht selber verantwortet oder in die Wege geleitet, aber haben halt unterschrieben. Das ist vielleicht auch ein gutes Learning für alle, die jetzt den Podcast hören. Auch selbst wenn man gar nicht jetzt irgendwie bestochen hat oder ja den Ansatz wollte … Was du unterschreibst, es bleibt einfach. Das sieht man, das zieht dann die Staatsanwaltschaft raus und sagt, ja, ihr habt das unterschrieben. Es ist keine Ausrede zu sagen, dass ich es blind, ohne Kenntnis unterschreibe. Das ist so wichtig, dass derjenige, der eine Genehmigung erteilt, sich wirklich völlig im Klaren ist, was das bedeutet. Weil alle, die waren auf dieser Beschuldigtenliste, und deren Wohnungen, deren Büros wurden durchsucht, genau die! Und vielleicht nicht die anderen, die … ganz andere Sachen gemacht haben. Da gibt es bei uns in Österreich einen Spruch: Jedes Schriftl ein Giftl.
Ja, genau! So ist das. Was jetzt sehr spannend ist … Auf die Frage hin, was hat sich denn da verändert, war der erste Impulssatz … Naja, wir haben einen Code of Ethics geschrieben, weil man an der Kultur etwas ändern musste. Also dass der Code of Conduct als erstes oder als wichtigstes schriftliches Dokument zur Unternehmenskultur das erste Element war, ist natürlich nicht überraschend, das man jetzt verankert hat, um zu zeigen: Wer sind wir denn? Weil, wie ich immer sage: Der Code of Conduct beantwortet die Frage, wer man als Unternehmen ist und wie man als Unternehmen ist. Da stehen genau diese Integritätsgrundsätze, Verhaltensgrundsätze drinnen. Und wenn man so einen Skandal im Haus hat und gar nicht weiß, wer bin ich denn eigentlich im Zusammenhang mit Integrität, dann ist das sicher der logische Schritt, da mal anzufangen mit einem Code of Conduct. Aber wie – wenn du dir da jetzt andere Unternehmen zu diesem Zeitpunkt anschaust, war das zu dem Zeitpunkt schon so, dass man sagt, ja, Unternehmen hatten das schon, und das musste ich nur abschreiben?
Ich konnte mich mit anderen austauschen und von deren Erfahrungen lernen, wie man da jetzt einen Code of Conduct schreibt, wie man da Schulungen macht, wie man auch Risiken erhebt? Also wie bist du denn mit den Risiken da umgegangen zu diesem Zeitpunkt? Also wie erhebt man denn, vor allem, wenn es das Thema Compliance in dieser Form noch gar nicht gibt? Wie macht man dann ein Thema zu einem Compliance-Risiko? Ja, guter Punkt. Damals hatten ganz vereinzelt mal Firmen einen Code of Ethics oder Verhaltenskodex, und wie gesagt, Internet war ja auch noch nicht so Standard. Und KI gab es auch noch nicht? Es gab keine KI. Also das war ja nicht so, dass man dann gegoogelt hat, oder was weiß ich damals, Yahoo, da irgendwas, gab's ja auch noch nicht, und gesagt hat, so, wenn wir einen Code of Ethics eingeben, dann steht er da, und alle Firmen schreiben noch voneinander ab.
Der war auch noch sehr rudimentär, und es ging vor allen Dingen wirklich erst mal darum, den Mitarbeitern überhaupt zu sagen: Okay, das ist okay, und das ist nicht okay. Und dafür stehen wir, ja. Also es fing wirklich bei den Basiselementen an, weil in der Pharmaindustrie das damals halt auch wirklich noch … Doch Standard, die haben jetzt nichts besonders Schlimmes gemacht oder irgendwas, was andere nicht gemacht haben. Vielleicht ein bisschen zu sorglos und arglos, aber das waren einfach auch noch andere Zeiten, ja? Und in anderen Industrien noch viel mehr. Ja, und man hat halt auch, was, glaube ich, ein großer Irrtum war: Man dachte immer, Klinikärzte sind keine Amtsträger! Das war halt auch im Herzklappenskandal wirklich ein Thema.
Die fanden sich ja selber auch so, die retten Leben und sind unabhängig. Und haben eine Chefprofessur oder irgendwas … Mir sagt keiner was! Ich hab keinen Chef. Wenn man ihn gefragt hat, wer kann bei euch, mein Vertreter, noch mit unterschreiben? Ich hab keinen Chef. Und überhaupt … Nee, wer soll denn, die Verwaltung … Auch die Krankenhausverwaltungen sagen, das ist doch hier der Professor. Da brauch ich doch, was soll ich da unterschreiben, weil sie gar nie was gemacht … Das war wirklich … Also das kommt nicht von ungefähr, das „Gott in Weiß“.
Ja, auf alle Fälle. Da musste man auch sehr viel Aufklärung noch bei den Ansprechpartnern, Geschäftspartnern und Ärzten selber leisten, dass man sagt, Sie nehmen öffentliche Versorgungen in Anspruch, Sie sind bei öffentlichen Trägern beschäftigt, damit sind Sie Amtsträger. Das war vielen gar nicht bewusst! Aber das ist ein guter Punkt, weil in Wahrheit jetzt haben wir als erstes Element die Kultur und dann wirklich auch diese Awareness zu schaffen: Das ist nicht in Ordnung, und ihr müsst da aufpassen, weil die Gesetze gibt's.
Da muss man ein bisschen aufmerksamer sein in diesem Zusammenhang. Also nicht nur Code of Ethics, also auch da wieder: Papier alleine reicht nicht aus, sondern Awareness schaffen. Und wenn noch niemand versteht, was Compliance ist, stelle ich mir das jetzt als ziemliche Herausforderung vor. Ja, auf alle Fälle. Also das war wirklich ein bisschen problematisch, weil man hat eben nicht nur die eigenen Kollegen und Mitarbeiter, die ja überwiegend da absolut auch dabei waren, wenn man ihnen mal das erklärt hat, wie es aussieht und wie das ist, aber dann hat man halt auf der anderen Seite noch die Geschäftspartner oder die vermeintlichen Kunden eben, die gar nicht dafür zu haben waren. Also ich hatte da auch wirklich sehr unangenehme Auftritte und Schulungen vor Klinikärzten, die mich angeguckt haben so: Was will die eigentlich?
Und warum muss ich das jetzt machen? Ich bin unabhängig, und ich bin Arzt. Und ich rette Menschenleben, und ich lass mich nicht bestechen. Ja, was sicher auch so war, ja, die waren ja auch da ein bisschen arglos, und die dann mitzunehmen, das war, das war mitunter schon schwierig, weil man an allen Fronten einfach auch ein bisschen gekämpft hat. Also ich stelle mir das wirklich, wirklich spannend vor, wenn man so zu Beginn dieser ganzen Compliance-Reise irgendwie so wertvolle Arbeit leistet, um das Thema auch zu verankern. Wo heute das Thema ja so selbstverständlich ist eigentlich und wo wir jetzt in der Compliance drüber nachdenken: Wie definieren wir denn unsere Rolle neu? Weil wir nicht mehr zufrieden sind mit dem, wie die Rolle eigentlich ist. Also wir erfinden uns neu, und das ist auch gut, weil es zeigt, dass sich das Thema natürlich weiterentwickelt. Aber jetzt so zu sagen: Wie geht man damit um, wenn es das Thema noch gar nicht gibt?
Ja, das war absolut kein Selbstläufer. Also man musste sich schon selber irgendwie seinen Platz schaffen, und es war mitunter auch nicht einfach. Das war wirklich so ein Randthema, und keiner hat richtig verstanden, worum's da geht und was es ist. Und viele haben halt auch gesagt, ja gut, dann mach mal dies jetzt! Ich verfasse halt einen Kodex, noch eine Richtlinie und eine Schulung, und dann denke ich, zu, und dann war es das. Und jetzt hat man ja immer so … Als Geburtsstunde von Compliance wurde mir bei meiner Compliance-Ausbildung, die ich gemacht habe, immer noch der Bezug zu Siemens beigebracht. Jetzt sprichst du aber ganz stark über Pharma. Das wird irgendwie … Wird das bei uns bei der Ausbildung ein bisschen ausgeklammert? Und ich finde es aber wirklich, wirklich spannend, weil das scheint ja viel früher als Siemens.
Also ich habe auch in München erstes und zweites Staatsexamen gemacht. Da war diese Wirtschaftskriminalität wirklich kein großes Thema. Das gab es als solches ja noch nicht, oder? Nee, das ist auch wirklich schade. Also Compliance sowieso nicht, das gab's ja auch als Begriff gar nicht. Aber auch dieses Thema Wirtschaftskriminalität wurde dann nicht im großen Umfang besprochen, was wirklich schade ist. Ich meine, mittlerweile gibt es ja viele Compliance-Universitäten, auch die Viadrina, und spezielle Zertifizierungskurse an der ZHAW. Da bieten ganz viele Anbieter was an, aber auch das gab's alles nicht. Und ich bin dann von diesem Pharmaunternehmen weg und hatte ein Angebot von einem anderen Pharmaunternehmen in München, einem amerikanischen Pharmaunternehmen. Und da wurde ich erstmals gefragt, in die Vollzeit-Compliance-Stelle zu gehen, und zwar unabhängig von der Rechtsabteilung. Also ich hatte mich eigentlich für die Rechtsabteilung interessiert.
Dann haben sie gesagt, warum machst du denn das nicht? Vollzeit-Compliance-Officer für uns, also auch wieder eine deutsche Niederlassung eines amerikanischen Unternehmens. Und es war 2005. Das war vor Siemens. Und ich habe dann schon gedacht: Soll ich das überhaupt machen? Hat das Zukunft? Wird das was? Gibt's den Beruf noch in zehn Jahren?
Und mein Mann, der auch Rechtsanwalt ist, hat auch gesagt, was machst du denn? Was ist das, ein Compliance Officer? Soll es sein! Ja, und die Firma, das war Schering-Plough damals, gibt's jetzt nicht mehr, wurde dann vom amerikanischen Merck oder in Deutschland MSD aufgekauft, und die hatten einen sehr prominenten FCPA-Fall, den Spendenfall oder Charitable-Contribution-Fall. Da wurde ein polnischer Direktor einer Klinik, der auch für die Beschaffung von Arzneimitteln zuständig ist, in dem Sinn bestochen, weil er gleichzeitig auch Vorstand war von einer Stiftung für die Renovierung schlesischer Schlösser. Also ein ganz prominenter Fall, und ein Vertriebsmitarbeiter von Schering-Plough in Polen hat dann Gelder an diese schlesische Stiftung für die Schlösserrenovierung geleitet. Und dann hat man über Umwege eben festgestellt, ja, da war der Klinikdirektor, hatte quasi diese Mittel zur Verfügung, und so wurde eben angefüttert, um Arzneimittel auch zu verschreiben für die Pharmaindustrie.
Der Fall, der ist eben sehr berühmt. Also da gibt es ganz viele FCPA-Schulungen, wo er vorkommt, weil das erst einmal Spenden waren, die an eine dritte Person auch gingen, also um diesen Umweg. Und die hatten damals schon einen Monitor und ein riesiges Compliance-Programm und auch schon ein sehr professionelles Compliance-Programm also. Ich würde auch sagen, das, was Schering-Plough damals aufgebaut hatte, war schon, kam schon sehr nah an das, was man heute eigentlich noch macht. Ja, also diese sieben Elemente mit Risk Assessments, Compliance-Organisation und Schulungen und Richtlinien und Monitoring und Ermittlungen. Also das gab es damals alles schon, auch wegen des Monitors eben, und die hatten wirklich eine … Compliance-Organisationen in fast jedem Land, Vollzeitmitarbeiter damals schon. Zumindest in den großen Ländern, also eine Riesenabteilung, die auch alle direkt an die Zentrale berichtet haben, was damals auch eher ungewöhnlich war, und unabhängig von der Rechtsabteilung war.
Die haben da wirklich auch Standards gesetzt. Ja, da habe ich wahnsinnig viel über Compliance gelernt. Also ich hatte auch eine tolle Chefin bei, das Sano, die damals dann noch bei Cephalon Chief Compliance Officer wurde. Die hat wirklich Standards gesetzt, und dann kam im Jahr 2006 Siemens.
Ja, ich trau's mich fast nicht zu sagen. Aber das war auch ein Geschenk für mich. Weil zu dem Zeitpunkt war der Begriff Compliance etabliert in Deutschland. Da wusste dann jeder, was es ist, und es hat so einen Aufwind bekommen in deutschen Firmen, dass seitdem, also hatte ich nie mehr Angst um meinen Job, im Gegenteil, ja? Also ab dem musste ich mir nie mehr Sorgen machen um irgendeine neue Stelle. Da ging's nur bergauf mit Compliance-Konferenzen schon, und jeder wollte wissen: Wie baue ich das auf? Und wer macht es am besten? Was ist Compliance, und was umfasst es? Das war am Anfang wirklich alles sehr auf das Korruptionsthema zugeschnitten. Jetzt sind so viele andere Themen dazugekommen. Dann kam erst Kartellrecht, dann Datenschutz, dann dieses ganze Sanktionsrecht, jetzt das ESG-Thema, Lieferkettensorgfaltspflichtengesetz. Also es kamen immer mehr Themen, und das hört auch nicht auf. Weißt du, warum?
Das gehört ein bisschen zu unserer DNA dazu, dass wir Verantwortung übernehmen bei Dingen, die sich als Risiko darstellen. Wir sind ja als Compliance Officer in unserer DNA dazu da, dass wir das Unternehmen schützen und dass wir die Mitarbeiterinnen und Mitarbeiter schützen. Und da, wo wir Risiken erkennen und Prozesse schaffen können, da hacken wir in der Regel ein. Darum nehmen wir uns auch jedes Thema, gefühlt, was daherkommt,
in sehr vielen Dingen. Das Problem, was wir haben, ist, dass wir nicht sehr viele Ressourcen haben. Also es wird irgendwann zu viel, und da müssen wir wieder abgeben und sagen: Für Compliance sind ja nicht wir Compliance Officer verantwortlich, sondern für Compliance sind ja alle verantwortlich. Und das schließt schon ein bisschen den Bogen wieder zu dem, was du gesagt hast, eigentlich das Erste war so zu Beginn von Compliance, nämlich diese Awareness schaffen: Ihr habt das alles selbst in der Hand. Ihr müsst wissen, was dürft ihr tun und was dürft ihr nicht tun, basierend auf der Frage: Wer sind wir denn als Unternehmen? Der Code of Conduct.
Das ist eine wilde Reise eigentlich! Also es ist auch super spannend, und ich bin da absolut bei dir, also die Compliance-Kultur ist das A und O und der Tone from the Top. Ich hatte auch schon mal … die Erfahrung: Wenn du irgendwo im Unternehmen arbeitest und von oben macht man nicht mit, dann kannst du auch wieder gehen. Am schlimmsten ist da noch, wenn du einen Chef hast, dem das Thema egal ist, dann würde ich keine Minute verschwenden, weil es bringt nichts. Da kommt man nicht weiter. Und ja, das Bewusstsein, die Kultur ist wirklich am wichtigsten. Aber das Gute ist halt auch mit dieser Compliance-Prävention und dieser methodischen, strukturierten Vorgehensweise, dass du das auch super auf alle anderen Themen anwenden kannst. Ja, dieses Lieferkettensorgfaltspflichtengesetz oder Kartellrecht, Sanktionsrecht, also ich würde behaupten, sogar IT-Security oder irgendwelchen Datenschutz. Das ist immer … ähnlich, ja, du brauchst eine Organisation, jemanden, der verantwortlich ist.
Du brauchst Richtlinien. Du musst Schulungen machen. Ja, du musst nachverfolgen, wenn was schiefläuft. Das ist immer dasselbe Schema. Das kannst du auf so viele Risiken anwenden. Deswegen ist auch dieser Ansatz mit Integrated Risk Assurance auch wirklich Gold wert. Das mache ich, ich verantworte ja … In dem Unternehmen, wo ich Compliance Officer bin, bin ich General Counsel, also ich verantworte die Rechtsabteilung. Ja, super! Ich verantworte die Compliance-Organisation und das Thema Versicherungen und Claim-Management, insbesondere Enterprise Risk Management, und die interne Revision gehört zu mir. Und das macht … das ist vielleicht noch ein bisschen utopisch für viele, zu sagen: Uh, nein! Weil das muss ja alles getrennt sein. Ich bin kein großer Freund von Silos, wenn ich ganz ehrlich bin, sondern viel mehr ein Freund von Synergien, und die Unabhängigkeit ist ja gewahrt, aber wir müssen zusammenarbeiten und verstehen, was unsere Aufgabe im Rahmen der Governance ist, und ich glaube, dass dieses Zusammenwirken tatsächlich ein großer Mehrwert auch fürs Unternehmen ist.
Und das ist, glaube ich, der nächste Schritt in der Evolution der Governance. Und ich glaub, dass sich Unternehmen da öffnen sollten und auch die handelnden Personen öffnen sollten. Ja, absolut! Also ich bin schon auch ein Freund davon, dass man jetzt Rechtsabteilungen und Compliance-Abteilungen zumindest in großen Unternehmen vielleicht eher trennt, weil es einfach viel ist. Ja, also ein General Counsel, um alles kümmern, und gleichzeitig Chief Compliance Officer, das ist sehr, sehr viel. Und dann ist halt die Gefahr groß, dass einem einfach was durch die Lappen geht, weil man sich nicht um alles kümmern kann. Aber auch bei der Revision, da gibt es ja dann immer so ein bisschen Interessenskonfliktthemen usw. Aber man muss schon als Unternehmen oder als Vorstand sicherstellen, dass das alles irgendwo zusammenläuft. Dass die Leute zusammenreden, dass sie ähnliche Ansätze haben, sonst verdoppelt und verdreifacht man auch Berichte.
Das ist nämlich auch zum Thema Bürokratie. Genau! Tod durch Papier. Wahnsinn, also was da auch in so großen Corporate Centern alles produziert wird und unsinnig, ineffektiv berichtet und gemacht wird. Ich weiß nicht, in wie vielen Meetings ich schon war, wo ich dachte, ich verschwende hier mein Leben, oder ich habe nur das eine.
Es ist auch wichtig, dass alle von denselben Risiken sprechen. Auch die Risiken gleich bewerten, dass das harmonisiert ist. Ansonsten hast du hier wieder einen Wildwuchs. Aber wie gesagt, das ist die nächste Evolutionsstufe! Was so spannend ist, ist das, und es macht mich fast ein bisschen traurig auch, dass Compliance eigentlich immer nur dann oder sehr oft relevant wird durch Lernen durch Schmerz, und es immer Skandale braucht, damit man wieder mal so den Finger in die Wunde legt und dann sagt: Ah, wo war denn da die Compliance? Und das ist ja … Jetzt hast du von deinen Skandalen gesprochen, aber wir brauchen gar nicht zu weit zurückblicken. Weil was ist Wirecard? Signa! Ja, also das sind ja Skandale, die jetzt gerade zurückliegen, wo man sich denkt, also wirklich. Aber ich würde aber vielleicht das Bild noch ein bisschen schöner machen und an dieser Stelle auch vielleicht positiv besetzen.
Vielleicht sind wir, wenn wir schon … Wenn die Compliance aus dem Skandal kommt, vielleicht kann man das übersetzen mit einem Phönix aus der Asche, ja, dass man sagt, da entsteht dann etwas Schönes, wenn ein Skandal ist, und in dem Fall entsteht etwas, was die Kultur in dem Unternehmen auch besser macht und was insbesondere auch einen entsprechenden Schutz bietet für die Kolleginnen und Kollegen und fürs Unternehmen, und natürlich auch – und das darf man nicht vergessen – gesellschaftspolitische Verantwortung, die wir auch haben. Da passiert ja viel mehr. Das wollte ich gerade sagen. Also das ist für mich eigentlich die große Freude, weil man wirklich einen Unterschied machen kann in Ländern, wo eben Korruption immer noch im Jahr 2026 so etabliert ist. Also ich weiß nicht, ob du schon mal in Manila warst zum Beispiel. Ja, also ich hatte das Vergnügen mehrfach. Und dann, wenn man landet oder startet mit dem Flugzeug, dann fliegt man eine halbe Stunde lang über Slums, ja, über wirklich ganz ärmliche Behausungen, und am nächsten Tag trifft man dann irgendeinen Zolldirektor, der einem erzählt, er hat in Europa für seine Frau gerade einen Flügel für 120.000 Euro gekauft.
Also da passt so viel nicht mehr zusammen. Und ich hab das aber wirklich selber erlebt, also gerade in meiner Zeit bei DHL haben wir auch so ein spezielles Zollprogramm aufgelegt, und man kann einen Unterschied machen, ja, wenn sich Firmen wirklich hinstellen und sagen: Nein! Wir machen es nicht, dafür steht DHL nicht, dann machen wir halt keine Geschäfte. Das funktioniert. Soll ich dir was sagen, warum? Weil Haltung kein flexibles Konzept ist. Nein, nein, nein, genau. Und das ist gerade heutzutage so wichtig, wo wir auch leider international Vorbilder haben, die Staaten vorstehen, die wirklich dem eher widersprechen. Da ist es so wichtig, dass man sagt: Ne, mit mir nicht, klar. Und das funktioniert. Man kann wirklich die Welt verändern und auch vor Ort in ärmlichen Ländern einfach einen Unterschied machen, und das ist auch etwas, was mich immer angetrieben hat. Weil ich nehme Bestechung persönlich!
Ich finde es echt widerlich, also ich find das eklig … Das muss man nicht haben. Wir haben alle Geld genug, und so ein Geld will man nicht. Das hat mich schon immer angetrieben, auch Compliance Officer zu werden oder zu sein. Das ist eine wunderschöne Erkenntnis und ein wunderbarer Grund, Compliance Officer zu sein!
Also für mich war das eine wunderbare, wirklich wunderbare Reise. Eine wirklich spannende Folge, also man klebt ja an dem, was du sagst, da kann man jetzt wahrscheinlich noch eine Stunde drüber sprechen. Ich möchte so diese Reise von … Es gab keine Compliance, es gab zwar die Grundidee, aber es gab noch keine Strukturen, und es gab die Skandale. Von den Skandalen der erste Schritt in die Kultur, von der Kultur in die Schulungen, in die Strukturen, Awareness, und dann größere Skandale, die dann eigentlich nur verfestigt haben, dass genau diese Verantwortung im Unternehmen auch übernommen wird, die dann auch entsprechende Strukturen schaffen. Also der Compliance Officer ist zwar geboren, vielleicht im Skandal, aber ein Phönix aus der Asche. Ich möchte diese Reise noch kurz abschließen, noch nicht mit unserem zweiten wiederkehrenden Element, sondern vielleicht hast du aufgrund deiner Erfahrung – du bist ja der Vollprofi in dem Gebiet –: Welche Lektion aus den letzten Jahren oder vielleicht Jahrzehnten würdest du denn jetzt jungen Kolleginnen und Kollegen auch mitgeben?
Irgendeine Lektion, wo du sagst, das war mein … größtes Learning, das dürfen wir nicht vergessen. Also ich glaube, was wirklich das Wichtigste ist in einem Compliance-Programm, ist, wie gesagt, die Kultur, das Bewusstsein, und dafür ist es ganz wichtig, einen Hebel zu finden, der auf die Firma passt. Also weil zum Beispiel in der Pharmaindustrie, da war das schon immer so, ja, die Reputation, und dann kommen Strafen, und die Ärzte, und also wirklich mehr ein bisschen Drohen, was dann funktioniert hat, wo alle mitgezogen sind. Am Anfang eher mit so hängenden Schultern, aber irgendwann, ja, komm, das wollen wir nicht. Aber zum Beispiel bei DHL, die haben nichts produziert, sondern das ist ein Dienstleister, da war es auch ein Wettbewerbsvorteil. Das heißt, da hatte man beides. Man hat natürlich die Angst vor Strafen, aber viel wirksamer war das: Hört mal, das erwarten eure Kunden. Und es ist ja auch so heutzutage. In der Lieferkette, da erwartet man das!
Die Behörden erwarten das. Und es ist in vielen Ländern auf der Welt einfach ein Wettbewerbsvorteil. D. h., es ist gut für dein Geschäft. Es gibt mittlerweile haufenweise Studien auch – das wäre noch mal eine neue Folge übrigens –, die belegen, dass ethische Firmen einfach besseren Geschäftserfolg auch haben, dass die viel besseren Umsatz haben. Und, und auch das habe ich mehrfach erlebt: Compliance kostet klar was, ja, aber ist letztlich ein Erfolgsfaktor. Das ist eine schöne Lektion! Bevor ich dich jetzt noch verabschiede, gibt es ja noch ein zweites wiederkehrendes Element bei uns bei Code of C, und das ist das Code-of-C-C-Wort. Compliance in einem Wort: Was ist dein Compliance-Wort?
Compliance ist für mich der Schlüssel für viele Probleme in der Menschheit. Weil ich glaube, wenn man Compliance wirklich, wenn das alle leben, wenn alle mitmachen und den Fokus drauflegen, dann würden sich viele Probleme der Menschheit auch … erledigen. Wir setzen in diesen einen Satz ganz viele Bindestriche, damit wir daraus ein Wort machen.
Oh, sorry! Der Schlüssel! Aber schau, du bist ja selbst Rechtsanwältin, und ich sag's immer wieder, wenn ich Rechtsanwältinnen und Rechtsanwälte da hab' – und jetzt bist du ja noch Compliance Officer, nebenbei erwähnt –: Wenn ich sage, es gibt ein Wort, dann passiert mir das in der Regel immer, dass gerade Rechtsanwältinnen und Anwälte mir einen Satz oder einen Absatz liefern. Aber es ist ein wunderschöner Absatz. Insofern vielen, vielen herzlichen Dank, Sofia. Also, diese Folge jetzt zusammenzufassen, ist nicht ganz so schwierig. Wir haben zwischendurch ja eh schon die ganze Zeit so ein bisschen gesagt: Wo stehen wir? Wo gehen wir hin? Für mich zeigt es aber: Compliance ist … nicht vom Himmel gefallen, also auch für dich so viel nicht. Viele Standards, die wir heute tatsächlich als selbstverständlich erachten, genau diese Elemente, von denen du gesprochen hast, sind in Wahrheit das Ergebnis einer Reise von vielen Kolleginnen und Kollegen, die damals begonnen haben, genau diese Grundlage zu schaffen, auf der wir heute aufbauen können und auf der wir heute aufsetzen.
Also an dieser Stelle vielen Dank. Und genau deshalb ist es auch so wichtig, und darum danke ich so sehr, dass du heute bei mir warst im Podcast: nämlich diese Erfahrungen auch zu teilen, damit nicht jede Generation von Compliance Officern das Rad neu erfinden muss, sondern wir auch tatsächlich aus den Skandalen, aus denen du gelernt hast, und von den Erfahrungen, von denen du gelernt hast, auch lernen – und wir auch am Ende des Tages unsere Erfahrungen weitergeben können! Also vielen Dank fürs Teilen deiner Erfahrung. Gerne. Dankeschön.
Ich bedanke mich fürs Zuhören. Wenn Ihnen die Folge gefallen hat, wenn Ihnen Code of C generell gefällt, dann freue ich mich natürlich über eine positive Bewertung auf der von Ihnen genutzten Podcast-Plattform. Aktivieren Sie die Glocke und folgen Sie dem Podcast und mir natürlich bitte gerne auf LinkedIn oder auf Instagram. Wenn Sie darüber hinaus Fragen zur Software von .LOUPE haben, dann bitte einfach unter www.loupe.at Kontakt mit uns aufnehmen. Unser Versprechen ist immer: aus der Praxis für die Praxis. Die Infos gibt es hierzu natürlich in den Shownotes. Und nicht vergessen: Folgen Sie bitte auch dem DICO, besuchen Sie die Website www.dico-ev.de, werden Sie Mitglied und engagieren Sie sich mit Gleichgesinnten im Thema Compliance. Und mir bleibt bis zur nächsten Folge zu sagen: Bleiben Sie compliant, bleiben Sie vor allem ein guter Mensch. Ihr Martin Reichetseder.

