

Compliance as a Service – Wirksamkeit ist eine Entscheidung
Shownotes
Braucht wirklich jedes Unternehmen einen eigenen Compliance Officer? Die klare Antwort dieser Bootcamp-Folge lautet: Nein. Was jedes Unternehmen jedoch braucht, ist wirksame Compliance.
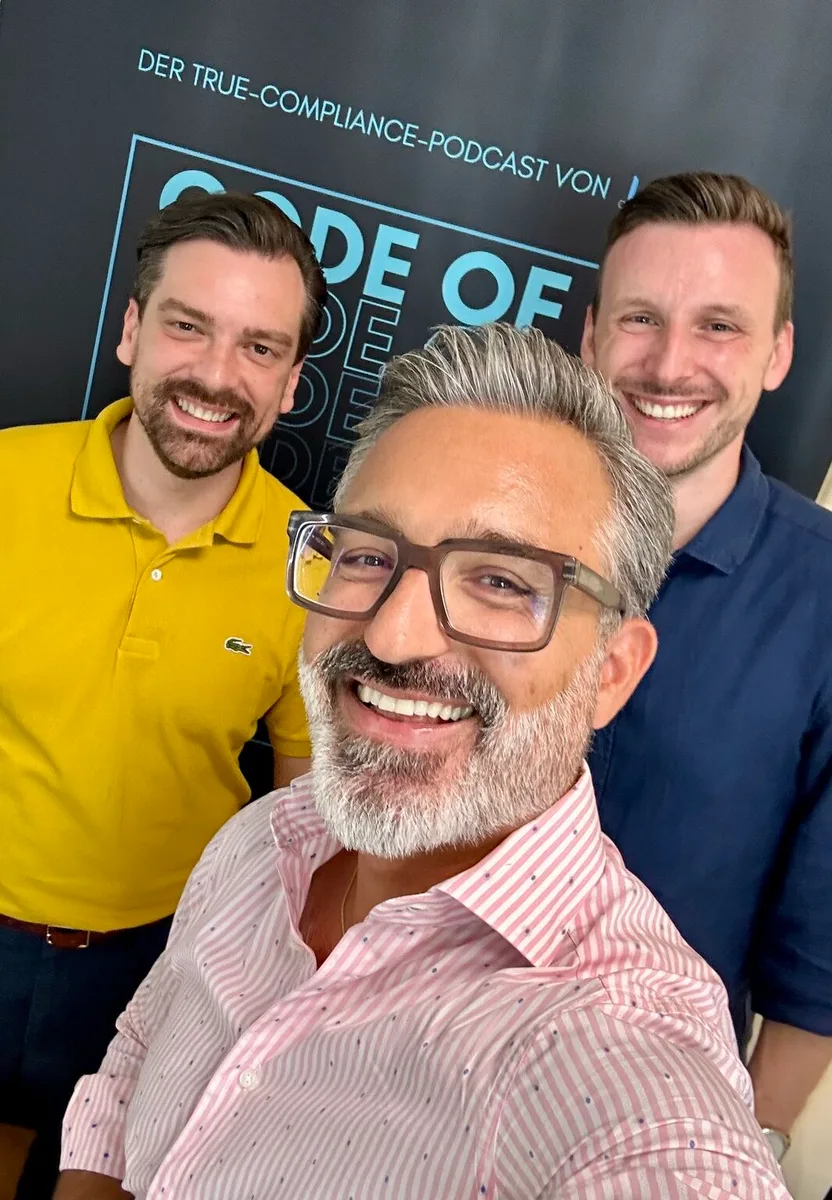
Gemeinsam mit Heinrich Raisch und Philipp Dittmann spricht Martin Reichetseder darüber, warum Compliance as a Service gerade für kleine und mittelständische Unternehmen eine echte Alternative zur eigenen Compliance-Abteilung sein kann. Dabei geht es um weit mehr als klassische externe Beratung.
Die drei diskutieren, welche Bereiche eines Compliance Management Systems sich extern abbilden lassen, von Risikoanalysen und Richtlinienmanagement über Schulungen bis hin zu Whistleblowing. Gleichzeitig wird deutlich, dass auch der beste externe Service nur funktionieren kann, wenn Vertrauen, Kommunikation und der entsprechende “Tone from the Top” vorhanden sind. Eine praxisnahe Bootcamp-Folge über Compliance ohne Elfenbeinturm, den Wert echter Praxiserfahrung und ein Prinzip, das vielleicht die beste Beschreibung für Compliance as a Service liefert.
Weiterführende Links:
- LinkedIn Seite von .LOUPE
- LinkedIn Seite von Heinrich Raisch
- LinkedIn Seite von Philipp Dittmann
- Folgentipps
- Folgentipps
Folge den Social-Media-Kanälen von Code of C, um keine Updates zur zweiten Staffel zu verpassen!
Transkript lesen
Automatisch aus der Tonspur erstellt und mit KI-Unterstützung redigiert: Hörfehler und Zeichensetzung korrigiert, der Wortlaut bleibt. Einzelne Stellen werden noch geprüft. Es gilt das gesprochene Wort.
Ich muss, um einen guten Service erbringen zu können und um genau dieses Thema Compliance in die Organisation zu bringen, muss ich Teil der Organisation werden, ohne Mitarbeiter oder Mitarbeiterin zu sein. Wenn ihr vor der Geschäftsführung steht, dann müsst ihr immer ganz genau adressieren, wer vor euch steht. So, der CFO muss hören: Das wird günstiger! Der CEO muss hören: Es gibt kein Problem. So, der Chief Regulatory Officer muss hören: Ja, das kriegen wir zusammen hin. Und der Salesman muss hören: Meine Sales-Leute müssen weniger Zeit mit Compliance-Prozessen verbringen, aber die Wirksamkeit bleibt die gleiche oder wird besser.
Herzlich willkommen zu einem neuen Compliance Bootcamp von Code of C, dem True Compliance Podcast von .LOUPE. Hier sprechen wir über Compliance aus der Praxis für die Praxis. Mein Name ist Martin Reichetseder, ich bin Compliance Officer, ich bin Mitgründer von .LOUPE und für die nächsten Minuten Ihr Gastgeber. Die heutige Folge beginnt mit einer Frage, die mir in letzter Zeit häufiger gestellt wird, nämlich die Frage: Braucht eigentlich jedes Unternehmen einen internen Compliance Officer? Und jetzt nehme ich die Antwort schon ein bisschen vorweg, und die Antwort mag viele vielleicht auch überraschen, sie ist nämlich Nein. Aber das Entscheidende ist: Jedes Unternehmen braucht wirksame Compliance. Also vielleicht nicht einen Compliance Officer, aber dennoch wirksame Compliance. Und weil es in den Bootcamp-Folgen um Impulse aus der Praxis geht, sprechen wir heute über Compliance as a Service. Und viele wissen gar nicht, dass wir als .LOUPE genau diesen Service auch anbieten.
Und das, weil ich zudem Mitgründer eines Beratungsunternehmens bin, nämlich der CoGuard Compliance as a Service GmbH, und weil es sich hierbei um ein wirklich praxisrelevantes Konzept handelt, darf ich ausnahmsweise in einem Bootcamp wieder einmal zwei Gäste begrüßen. Beide sind wie ich Praktiker, also arbeiten in einem Unternehmen, arbeiten selbst als Compliance Officer und im Legal. Und beide beschäftigen sich nebenbei mit dem Thema Compliance as a Service. Herzlich willkommen, Heinrich Raisch und Philipp Dittmann. Schön, dass ihr beide da seid und der Einladung gefolgt seid. Hallo! Vielen Dank, Martin! Bitte gerne. Ja, der Heinrich ist ja bereits zum dritten Mal bei mir. Also herzlich willkommen, Nummer drei. Ja, ich fühle mich ja schon wie zu Hause, habe mich schon eingerichtet hier, mein Schlafsack ist auch schon dabei.
Im wunderschönen Linz! Also angereist bei Todesblizzard bei der ersten Aufnahme, angereist bei Todeshitze bei der zweiten Aufnahme, und jetzt bei der dritten Aufnahme normal? Ja, ja. Also ich bin in einer Propellermaschine angereist. Das scheint hier in Österreich Usus zu sein. Es gab auch einen Thunderstorm, wie der Pilot gesagt hat. So schlimm war es dann am Ende wieder mal nicht. Aber ich hatte schon ein bisschen Angst. Du hattest ein bisschen Angst? Ich hab mich gefreut, deswegen war's okay. Die Freude überwog die Angst! Aber ich verstehe das, weil Propellerflugzeug ist eine große Angst von mir. Ich habe Flugangst, also insofern kann ich das ein bissel nachempfinden. Und wenn dann auch noch ein Thunderstorm ist, dann ist das Leben am Limit. Ja, und ich hab auch eine kleine Anekdote … Ich habe vorher geschaut, was es für ein Flugzeug ist, und da hab ich den Wikipedia-Artikel darüber gelesen. Und der Wikipedia-Artikel sagt ja, das Flugzeug hat so ein kleines Problem: Wenn alle Passagiere auf einmal nach hinten laufen, dann kippt es nach hinten.
Deswegen wird hinten ein Bock unter den Schwanz gestellt. Fand ich auch großartig. Ich kann jetzt mit der Aussage nichts anfangen, was ist ein Bock unterm Schwanz? Ein Bock unter dem Schwanz? Es wird unter den Schwanz des Flugzeugs einfach so ein Bock gestellt, damit das nicht runterfallen kann. Find ich aber auch einfach interessant, vielleicht eine Compliance-Frage, wie man darauf kommen kann, als Konstrukteur zu sagen: Ja gut, es kippt halt, wenn die Leute nach hinten gehen, und dann stell mal einfach einen Bock drunter! Ist auch ein bisschen Compliance, was sie gemacht haben. Es ist Produkt-Compliance. Also wir nehmen nicht alles … Wir nehmen nicht alles, wir nehmen nicht alles. Danke. Code of C hat ja keinen Bildungsauftrag, also zumindest keinen offiziellen Bildungsauftrag, aber wir haben jetzt schon sehr viel gelernt. Vielen herzlichen Dank! Bitte schön! Ja, also du bist ja nicht alleine hier, und Philipp ist ja auch nicht mit dem Flugzeug angereist, der Philipp ist mit dem Auto gekommen.
Vielen herzlichen Dank für die Anreise mit dem Auto. Herzlichen Dank für die Einladung, Martin. Du kommst ja auch … Du bist ein Stückchen gefahren? Du kommst vom Bodensee? Genau, richtig, ich hatte eine schöne Anreise. War in Ordnung, aber schon ein Stückchen hierher. Aber Bezug nehmend auf das, was du gerade zum Heinrich gesagt hast: Ich fühle mich auch wie zu Hause. Danke für den netten Empfang! Ja, sehr gerne, so soll das sein, ich will ja auch, dass sich meine Gäste wohlfühlen, aber vielleicht sollten wir jetzt – wir unterhalten uns jetzt schon so, als würden wir uns ja schon ewig kennen, was wir ja tun. Aber die Zuhörerinnen und Zuhörer wissen ja noch gar nicht, wer ihr seid, was schon ein Alarmzeichen ist, weil du ja schon zum dritten Mal bei mir bist. Aber es gibt immer noch Menschen, die jetzt einsteigen in den Podcast und beginnen, mit Compliance zu starten bzw. in das Thema Compliance einzusteigen, die lernen dich auch jetzt zum ersten Mal kennen.
Ich darf euch kurz ersuchen, euch kurz vorzustellen, insbesondere warum ihr heute beim Thema Compliance as a Service seid? Ja, sehr gerne! Ich bin – ich fang vorne an mit der Reise. Ich hab nach dem Studium direkt in einer Wirtschaftskanzlei angefangen als Rechtsanwalt. Hab irgendwann nach einer gewissen Zeit die Seiten gewechselt, also vom externen Berater in die interne Beratung, und bin Syndikus geworden, Legal Counsel in einem großen Industrieunternehmen bei der Geberit-Gruppe, und verantworte dort vor allem Kartellrecht und Arbeitsrecht.
Warum wir heute hier sind, ist … weil wir beide, Heinrich und ich, unabhängig voneinander festgestellt haben, dass Compliance häufig gerade aufgrund der Betrachtung von außen und von innen manchmal am Ziel vorbeischießt. Und dass gerade Compliance as a Service möglicherweise diese Lücke schließen kann. Deswegen haben wir gedacht, es ist sehr gut, dieses Bedürfnis aufzugreifen, in die Lücke zu versuchen vorzustoßen und da eine Lösung zu finden. Und vorzubereiten und anzubieten. Das heißt, ihr macht's auch Compliance as a Service? Genau! Das ist jetzt die Brücke zu dir, Heinrich. Wer bist du, und warum Compliance as a Service?
Ja, Heinrich Raisch, ich bin zum dritten Mal da, vielen Dank dafür. Bin auch sehr gerne da. Ich hab auch in der Anwaltschaft angefangen. Bin dann auch inhouse gewechselt irgendwann, zu einem japanischen Medizintechnikhersteller, Nihon Kohden, und bin dort mittlerweile Director Legal und Compliance. Das heißt, ich verantworte sowohl Legal als auch die Compliance-Abteilung. Bin dort Teil des Leadership Boards, mittlerweile auch schon seit einem Jahr, das heißt, hab dort auch Business-Verantwortung, mittlerweile auch operative Verantwortung für Business-Angelegenheiten, bisschen ungewöhnlich für Legal und Compliance auf den ersten Blick, aber auf den zweiten ist es eigentlich gar nicht so ungewöhnlich und ganz gut. Und wie der Philipp schon gesagt hat, haben wir jetzt mittlerweile auch unser eigenes Unternehmen noch gegründet, unser Compliance-as-a-Service-Unternehmen mit dem Namen Compliance Lotse, und das ist jetzt seit Kurzem operativ.
Und ja, wir freuen uns, unsere Leidenschaft, was Compliance angeht, jetzt so ein bisschen auch in die Welt tragen zu dürfen mit diesem Unternehmen, weil, so wie der Philipp gesagt hat, wir sehen einfach den Need. Also die Welt wartet hoffentlich auf uns. Die Welt wartet definitiv. Ich kann mich erinnern, dass wir beide uns vor eineinhalb Jahren ungefähr über ein Thema unterhalten haben, wo du gesagt hast, es schwebt dir eine Idee im Kopf.
Du weißt aber noch nicht, ob dieses Konzept angenommen wird oder ob's für dieses Konzept einen Bedarf gibt. Und dann haben wir uns darüber unterhalten, und das war ganz klar, dass du über Compliance as a Service sprichst. Und in dem Moment habe ich dir dann offenbart, weil du das selbst nicht wusstest, dass ich ein Beratungsunternehmen habe, nämlich die CoGuard, die genau das macht, die genau den Fokus hat auf Compliance as a Service. Und ich kann an dieser Stelle sagen: Compliance as a Service ist ein tolles Konzept, weil es insbesondere jene Unternehmen mitnimmt, die nicht die Ressourcen haben, die nicht das Budget haben, auch nicht das Personal haben, die auch nicht den Fokus darauf haben, aber dennoch Compliance brauchen. Also das heißt, es ist eine Brücke zwischen der Sicherheit und dem operativen Unternehmertum, die Compliance as a Service bauen kann. Und ich kann mich erinnern, wir haben uns unterhalten, und jetzt stehen wir eineinhalb Jahre später gemeinsam hier und sprechen über Compliance as a Service als tolles Konzept für Unternehmen, die Compliance machen wollen, müssen, aber den Fokus aufs operative Unternehmertum legen.
Und darum ist auch das heutige Motto dieser Bootcamp-Folge „Compliance as a Service – Wirksamkeit ist eine Entscheidung“. Und bevor wir in das Motto und in diese Folge einsteigen, gibt es noch unsere Code-of-C-Empfehlungsrunde. In den Bootcamp-Folgen gibt's ja statt dem Check-in immer eine persönliche Empfehlung von mir. In den Folgen, wo ich Gäste hab, gebührt diese Ehre meinen Gästen. Ich darf euch ersuchen: Was ist eure Empfehlung für unsere Zuhörerinnen und Zuhörer?
Sehr gerne. Ich habe da ein ganz spezielles Buch im Kopf, schon etwas älter, aus den Neunzigerjahren, von Deborah Tannen: „You Just Don't Understand“, und wir werden sicherlich heute in der Folge öfter drauf zu sprechen kommen. Es geht um Kommunikation, wie Kommunikation richtig funktioniert, wo Kommunikation schwierig wird und wie ein Empfänger eine Nachricht vielleicht ganz anders empfängt, als der Sender sie losgeschickt hat. Ich finde es ein hochspannendes, hochinteressantes Buch, und Kommunikation, meine ich, ist das A und O für eine wirksame Compliance. Deswegen kann ich dieses Buch, Deborah Tannen, „You Just Don't Understand“, gerne ans Herz legen. Vielen Dank für die Empfehlung.
Ja, ich habe auch eine kleine Empfehlung. Also wir wollten zwei mitbringen – wir sind ja schließlich zu zweit –, und ich kann nur einen Namen nennen, das ist Gerd Gigerenzer. Ich hab den mal gehört auf einer Veranstaltung, ich weiß ehrlich gesagt nicht mehr, welche, da hat er als Keynote gesprochen, und er hat über Entscheidungen gesprochen, wie Entscheidungen entstehen, wie gute Entscheidungen entstehen, ob man die zerdenken muss, ob es Bauchentscheidungen sind. Also ich kann euch wirklich, oder der Zuhörerschaft, nahelegen, sich mit diesem Mann zu befassen. Er hat so viele tolle Sachen über Fehlerkultur geschrieben, wie Fehlerkultur Entscheidungen im Unternehmen beeinflusst, Defensiventscheidung, Offensiventscheidung und … je schlechter die Fehlerkultur, desto höher die Defensiventscheidungsrate, desto schlechter fürs Unternehmen, oder das Unternehmen ist einfach weniger innovativ, und diese ganzen Dinge, die da zusammenhängen, da forscht er und schreibt auch sehr viele Bücher.
Es gibt viele YouTube-Videos von ihm. Ich will ja gar nicht eine konkrete Buchempfehlung geben, sondern beschäftigt euch mit diesem tollen Menschen. Danke, vielen Dank für eure beiden Empfehlungen. Also wir werden natürlich die entsprechenden Informationen in den Shownotes verlinken. Ich bin aber begeistert, weil das Thema Kommunikation ist etwas, das uns auch in dieser Podcast-Reihe oder beim Podcast Code of C generell schon beschäftigt hat. Also ich glaube, ich habe ja auch einen Gast gehabt zum Thema Kommunikation, um hier auch eine Brücke zu Heinrich zu bauen. Und das Thema Entscheidungen gefällt mir insbesondere, weil es gibt ein Bootcamp von mir zum Thema Compliance by Design, wo ich nämlich auch darüber spreche, dass wir in der Compliance eigentlich gute Entscheidungen vorbereiten sollten bzw. wir die Basis sind, damit andere gute Entscheidungen treffen können, weil Risiken verwirklichen sich nicht in Richtlinien und auch nicht in der Regulatorik, sondern dort, wo Entscheidungen getroffen werden.
Also immer dort, wo ich entscheide, habe ich die Möglichkeit, falsch abzubiegen oder richtig abzubiegen, und genau da müssen wir einhaken. Darum finde ich beide Empfehlungen großartig. Wie gesagt, die Informationen gibt es natürlich hierzu auch in den Shownotes. Und um zurückzukommen zum Thema: Es ist ja so, dass viele kleine und mittlere Unternehmen mittlerweile wissen, dass Compliance kein Nice-to-have ist.
Es kommen die Behörden, es kommen Kunden, es kommen Lieferanten, die wollen alle, dass das Unternehmen sich an die Regeln hält. Und es ist ja jetzt diese reine Regeltreue, das ist ja nicht mehr das, was ein Unternehmen noch antreibt, sondern dann kommt ja das Thema Werte dazu, da kommt das Thema Verantwortung übernehmen dazu, wenn ich da einen Verweis mache auf die Lieferketten-Sorgfaltsverpflichtungen, wenn ich jetzt den Verweis mach auf Hinweisgeberschutz, wo man wirklich auch Verantwortung übernehmen muss und das auch gefordert wird von Mitarbeiterinnen und von anderen Stakeholdern. Das heißt, Unternehmen wissen, dass das jetzt nicht etwas ist, was nice to have ist, sondern es ist schlichtweg etwas, das zu einem sorgfältigen Unternehmertum dazugehört. Und gleichzeitig höre ich aber immer wieder Unternehmen sagen, wir würden sehr gern machen. Wir würden ja gerne Compliance machen, aber wir haben weder das Budget noch das Personal für eine eigene Compliance-Organisation.
Also wir haben eigentlich keinen Compliance Officer. So, und nach meinem Verständnis beginnt genau dort der Denkfehler, denn nämlich zwischen „Ich habe einen eigenen Compliance Officer“ und „Ich mache keine Compliance“, da gibt es ja viele Möglichkeiten, und über diese Möglichkeiten wollen wir heute sprechen. So! Und darum beginnen wir doch einfach mit der Frage – und die wird uns jetzt begleiten durch die gesamte Folge: Braucht jedes Unternehmen einen internen Compliance Officer? Also muss Compliance eigentlich immer intern organisiert sein?
Ich leg das jetzt einmal so auf den Tisch. Ich meine, du hast es ja eigentlich schon gesagt, ne, also nein, natürlich nicht. Also nicht jedes Unternehmen braucht einen Compliance Officer. Jedes Unternehmen braucht aber Compliance, klar, auf jeden Fall. Und das Problem ist halt – und wir sehen uns gerade bei Compliance Lotse auch total als die Verteidiger und die Lotsen der kleinen und mittleren Unternehmen –, und für die ist es eben super schwierig, einfach Compliance inhouse vorzuhalten. Wir wissen doch, wie es läuft. Klar, Compliance ist wichtig. Kleines, mittleres Unternehmen, hier irgendjemand aus der HR macht das mal mit auf den Tisch, oder irgendwer im Einkauf macht die Lieferkette mit und so weiter. Das wird einfach verteilt, und irgendjemand macht das nebenher mit. Das ist so die Realität, die wir haben. Das heißt, man braucht zwar aus meiner Sicht keinen internen Compliance Officer, aber man braucht schon eigentlich einen Lotsen.
Deswegen nennen wir uns auch so: jemand, der einem irgendwie ein bisschen zeigt, okay, was sind denn die regulatorischen Anforderungen für mich, speziell für mein Unternehmen? Was muss ich beachten? Was sind die Mindeststandards? Das ist einfach ein wichtiges Wort im Mittelstand oder bei kleinen Unternehmen. Und wenn ich eben fehlende personelle Ressourcen hab, was einfach die Realität ist, dann muss ich mir die grundsätzlich von außen einkaufen. Aber die Frage ist halt, da spielt natürlich Geld wieder eine Rolle, ne? Wenn ich das Geld nicht habe für die internen Ressourcen, dann habe ich im Zweifel das Geld auch nicht, eine Großkanzlei dafür zu bezahlen, mich hier zu beraten. Und das Problem ist halt, ein Berater sagt halt normalerweise nur, na ja, stell mir eine Frage, und ich geb dir eine Antwort drauf. Das ist genau – da wollte ich kurz einhaken. Weil jetzt werden wahrscheinlich viele Zuhörer sagen, naja gut, also jetzt, Compliance as a Service klingt jetzt für mich wie klassische Beratung eigentlich.
Jemand sagt mir, was ist meine Regulatory? Jemand kommt und sagt, was muss ich denn tun? Jemand zeigt mir Optionen auf, wo das Unternehmen dann auch die Entscheidung treffen muss. Für mich geht nämlich Compliance as a Service noch ein bisschen weiter. Mich würde jetzt aber interessieren, Philipp, vielleicht die Frage an dich: Wo siehst du den Unterschied zwischen jetzt Compliance as a Service und diesem klassischen Beratertum? Ja, ich würde gerne aufgreifen, was Heinrich gerade noch gesagt hat, und Bezug nehmen auf unsere Überschrift des heutigen Podcasts. Ja, es geht ja im Kern erst mal um die Wirksamkeit, und die Wirksamkeit entscheidet sich zunächst mal, meine ich, nicht, ob's jemand intern macht oder extern, sondern man muss verstehen. Man muss das Unternehmen begreifen und mit dem Unternehmen, für das man den Service erbringt, eine Kooperation, eine echte Kooperation eingehen, eine Art Sparringspartner werden.
Und das ist der Link zu deiner Frage. Ein Berater hat ein individuelles Problem, ein individuelles Projekt, und dieses Projekt wird gelöst. Das Problem wird gelöst, und damit ist das Thema vorbei. Der Compliance-as-a-Service-Provider, der bietet ein umfassenderes Programm an. Ein bisschen mehr Groundwork, würde ich fast sagen. Man ist der Sparringspartner, man nimmt sozusagen das Unternehmen … ja, man hakt ein und sagt, so, jetzt lass uns mal erst mal gucken, wo sind deine Stellen, die wir vielleicht angreifen sollten? Welche sind es auch nicht? Auch ganz wichtig: um was du dich nicht kümmern musst oder vielleicht irgendwann mal kümmern kannst, wenn du bei neunzig Prozent bist. Und dann greifen wir jetzt mal von oben an. Die wichtigsten Dinge erledigen wir zuerst, oder wir geben dir Vorschläge, und ihr erledigt sie zuerst mit unserer Hilfe, und dann arbeitet man das ab und ist die ganze Zeit dabei als
Unterstützung. Und ich finde auch, dass ganz häufig in der Beratung … Es ist natürlich auch naheliegend. Der Berater kommt rein und predigt aus seinem Elfenbeinturm und sagt, so musst du es machen. Er ist ja nicht für die Implementierung zuständig! Er kann ja de facto mit Cover-your-ass-Antworten einfach sagen, so muss man das machen, ich cover mich, und mir passiert nichts. Und der Unterschied zu Compliance as a Service, wie wir es verstehen, weil wir eben beide die Berater- und die Inhouse-Erfahrung mitbringen: Wir sagen, schau, das ist eine gute, praktikable Lösung. Die kannst du auch implementieren, und wir helfen auch beim Implementieren. Und ich denke, dass es der USP von Compliance as a Service ist, zu sagen, naja, wie gesagt, nicht nur, so wie's sein soll, und der Geschäftsführer sagt dann, gut, danke, können wir leider nicht machen, sondern wir implementieren auch eine Lösung, die funktioniert. Ich denke, das ist das, was Compliance as a Service als Mehrwert bringen kann im Gegenzug zum normalen Berater in einer Kanzlei.
Vielleicht ist da auch ein entscheidender Unterschied: Für wen bereitet der Berater seine Antworten vor? Upper Management, Mittelmanagement – ja! Aber Compliance muss die ganze Organisation umfassen, und die wichtigsten Tätigkeiten finden sich nicht – ich möchte niemandem auf die Füße treten im Mittel- und Upper Management, aber es muss … Im Shopfloor muss es laufen. Da, wo die Probleme entstehen, Hinweisgeberschutzsysteme, da muss man angreifen und verstehen: Wie wird so was wirksam? Wie kommunizieren wir richtig an die Personen, dass sie eben auch vielleicht aufstehen? Wie adaptieren wir eine gute Fehlerkultur, was ist eine gute Fehlerkultur? Auch unabhängig. Die wissen ja auch genau … was schiefläuft im Unternehmen. Der CEO weiß das doch gar nicht! Aber hier die Anke aus der – jetzt hätte ich fast auf den Tisch geschlagen vor lauter Wut. Genau, die Anke aus dem Accounting, die weiß das, und Jörg aus dem Einkauf, der weiß es.
Wenn du die fragst, die erste Frage stellst: Was würdest du denn sofort anders machen, wenn du's könntest und Geld keine Rolle spielen würde? Was man da für tolle Antworten bekommt, weil die arbeitet jeden Tag am Problem. Und das mittlere Management, so wie du sagst – am Ende, die Executive Summary aus der Großkanzlei liest der nicht. Und das ist auch was, was Compliance as a Service leisten muss, gerade in einer Risikoanalyse, die man am Anfang beispielsweise macht. Das ist super wichtig, deswegen stimme ich Philipp da voll und ganz zu. Und ich stimme euch da auch zu, weil das ist ja quasi die Erfahrung, die ich jetzt auf den Tisch legen kann. Für mich ist Compliance as a Service nämlich mehr als nur die reine Beratung und das Aufzeigen von Optionen, und es ist sehr schön, dass ihr das genauso beschreibt. Und das findet sich ja auch in dem Namen eurer Firma wieder. Das findet sich jetzt auch in CoGuard wieder, es geht quasi um den Guardian, es geht um den Lotsen und Navigation, es geht um Orientierung geben, es geht um den Schutz einer Organisation, den man mitbringt und den man bieten kann, weil man im Vergleich zu einem Berater oder einer Beraterin eigentlich Teil der Organisation wird.
Dieses Thema Partnerschaft im Zusammenhang mit Wirksamkeit, das du gesagt hast, Philipp, das gefällt mir sehr gut, weil eine Partnerschaft ist keine Einbahn. Und ich muss, um einen guten Service erbringen zu können und um genau dieses Thema Compliance in die Organisation zu bringen, muss ich Teil der Organisation werden, ohne Mitarbeiter oder Mitarbeiterin zu sein. Das heißt, ich muss verstehen, wie tickt die Organisation? Und das mache ich nicht nur mit dem Top- oder Mittelmanagement, sondern ich muss die Organisation kennenlernen!
Prozesse übernehmen. Also es muss auch so sein, oder das wird auch im Service so sein, zumindest ist das bei uns so, und das ist nicht nur bei der CoGuard so, sondern das machen wir als .LOUPE genauso, dass gewisse Prozesse aus der Organisation rein in den Compliance-as-a-Service-Anbieter übergehen und wir Teile oder Teilprozesse oder Prozessschritte übernehmen. Und das ist bei einer reinen Beratung nicht so, weil der Prozess bleibt im Unternehmen. Der Berater ist wie so eine Helikopter-Mutter möglicherweise, ja, und betrachtet das Unternehmen aus einer holistischen Sichtweise und gibt da Impulse. Das ist auch okay, weil das ist halt das Business eines Beraters. Aber Compliance as a Service ist: Ich bin Teil der Prozesse. Ich übernehme auch Verantwortung für gewisse Prozesse. Ich bin Teil dieser Organisation und habe somit natürlich auch – und das wäre eigentlich eine Frage gewesen, aber wenn ich jetzt zu rede – und dann würde mich interessieren, was ihr dazu sagt.
Somit hab ich auch tatsächlich ein bisschen eine Möglichkeit, Kultur mitzugestalten in einem Unternehmen. Würdet ihr sagen, Compliance as a Service hat die Möglichkeit, Kultur mitzugestalten? Auf jeden Fall! Also es ist ja auch immer so die Sache, jeder kennt das, der für Compliance intern zuständig ist, vor allen Dingen die Leute, die ich vorhin genannt habe, die das so komisch machen: Extern wird oft mehr geglaubt als intern manchmal. Ja, da gibt es auch den Spruch: der Prophet im eigenen Land. Absolut richtig! Und wir … Also ein externer Berater oder ein externer Compliance-as-a-Service-Berater kann auch so ein bisschen die Hilfestellung sein, zu sagen: Leute, der hat recht. Und ich denke, das ist auch ein ganz, ganz großer Punkt bei dieser Sache. Also da kann ich auch, selbst wenn es nicht … Ich muss ja nicht mein eigenes Kulturverständnis in dieses Unternehmen reinbringen.
Ich sprech für Deutschland, wir kommen aus Deutschland. Ich bin ein ganz großer Fan des deutschen Mittelstandes, und ich glaube, das ist das Rückgrat unserer Wirtschaft und das Rückgrat unseres Selbstverständnisses als Deutsche auch. Und die meisten Mittelständler, mit denen ich gesprochen habe, die haben einen sehr guten Kompass innen drin. Das ist noch dieser alte Kaufmannskompass, zu sagen, ich stehe zu meinem Wort.
Wir sind sauber, wir sind ein Unternehmen, das compliant ist, und daher kommt ja auch dieses „Wozu brauchen wir denn Compliance? Hier macht doch keiner irgendwas.“ Wir haben doch dieses Selbstverständnis und so weiter, deswegen brauche ich gar nicht meine eigene Kultur da reinbringen. Ich muss einfach die Kultur aufgreifen, die es in fast jedem dieser Unternehmen schon gibt, von denen ich gesprochen habe, und sie als externer Berater noch mal multiplizieren, als Sprachrohr. Das heißt: Ja, können. Aber ich würde niemals meine eigene da reinbringen, sondern die aufnehmen, die ist dort auch gehalten. Und sie kann – Entschuldigung, wenn ich da kurz einhake – sie kann nämlich, und das ist auch die Aufgabe von Compliance, ein Katalysator für Kultur sein. Ja? Für gute Kultur, ja! Und was du sagst und was du beschreibst, was den deutschen Mittelstand betrifft: ein guter Katalysator für genau diese Art von moralischem Kompass, vom Verantwortungsbewusstsein, dem Vertrauen, das man hat in die Organisation.
Das kann Compliance fördern. Auf der anderen Seite kann Compliance jetzt natürlich schlechte Kultur auch herausfiltern und möglicherweise einen neuen Denkanstoß geben, ja? Also das wäre jetzt … Da bin ich fest davon überzeugt, dass man selbst als externer Anbieter Kultur mitgestalten kann. Natürlich als Gast in dem Fall. Absolut! Philipp, du willst noch was sagen? Ja, ich wollte gerne anknüpfen. Das, was Heinrich sagt, um die Kultur mitzugestalten, jemandem extern vielleicht manchmal ein Stück weit mehr zuzuhören als jemandem intern, ist natürlich auch ganz wichtig, dass man – komme zurück auf das, was ich am Anfang gesagt habe – Kommunikation: Vertrauen schafft man durch gute, ehrliche, einfache Kommunikation, nicht in diesem Elfenbeinturm, simpel zuhören. Ganz wichtig: zuhören, verstehen, zunächst Argumente, Sachverhalte begreifen, hinterfragen, die Bedürfnisse mit aufgreifen, um dann daraus wieder was zurückzugeben ins Unternehmen und dann die Kultur mitzugestalten.
Aber ich glaube, dieses Zuhören, diese richtige Kommunikation ist ganz entscheidend dabei. Insbesondere weil man ja in der Organisation selbst, wenn ich Teil einer Organisation bin, beginnt eine gewisse Betriebsblindheit auch. Man verlernt manchmal auch zu kommunizieren. Man ist schlichtweg Teil der Kultur, und man ist gefangen. Und man schwimmt immer in derselben Suppe. Insofern kann natürlich ein externer Impuls das auch wieder aufbrechen, ja? Und plötzlich auch Innovationen in eine Organisation bringen, also jetzt nicht nur den Schutz, sondern auch eine neue Denkweise, oder Dinge mit einer anderen Brille beobachten und durch eine andere Brille blicken, dass ich als Organisation plötzlich eine andere Sichtweise auf Dinge erhalte und plötzlich auch Innovation im Zusammenhang mit Compliance entstehen kann. Es kann dann so ein Ruck durchs Unternehmen gehen, finde ich. Man kanalisiert das so ein bisschen, und man kann ja auch wirklich mit einfacher Sprache, wie Philipp sagt, den Leuten motivierend erklären:
Schau mal, ihr seid ein total gutes Unternehmen! Ihr habt ein richtig tolles Mindset, aber kanalisiert das doch so ein bisschen. Und die Mitarbeiter lechzen danach. Also heutzutage ist Purpose ja auch super wichtig, und für mich ist es auch super wichtig. Ich arbeite für einen großen Medizintechnikhersteller mit einer japanischen Tradition. Für die ist ihre Reputation und der Purpose, und warum wir das alles machen, extrem wichtig. Die Mitarbeiter atmen das bei uns im Unternehmen. Das sehe ich auch im deutschen Mittelstand ganz viel, wird in Österreich ähnlich sein. Die Leute wollen! Die Leute arbeiten gerne, die identifizieren sich damit, die Brücke dann zu schlagen, zu sagen: Leute, aber jetzt mit diesen Werten noch mal reinzugehen, schaut mal, ihr identifiziert euch doch mit diesem tollen, großartigen Unternehmen, für das ihr arbeitet. Die sind da sehr empfänglich dafür, das wollen sie.
Ich kann sagen, bei den Unternehmen, wo wir als CoGuard und als .LOUPE die externe Compliance machen und Compliance as a Service machen, da sind wir auch schon ein bisschen in der Meldestelle. Ich will es jetzt nicht Frust nennen, aber schon, wo man sagt: Boah, ich fühle mich im eigenen Unternehmen auch nicht mehr gehört. Ich bin froh, dass es da jetzt eine Stelle gibt, wo ich auch hingehen kann, weil ich weiß, dass, wenn ich dort etwas einmelde, das wieder in die Organisation reingekippt wird. Also das bleibt dann auch nicht beim Berater, sondern das wird wieder verwendet und geht quasi in einem Kreislauf wieder in diese Organisation rein. So, jetzt haben wir darüber gesprochen, dass Compliance wichtig ist, sonst würde es den Podcast nicht geben. Aber die Frage, braucht man einen Compliance Officer intern oder interne Strukturen – nicht zwingend eine Compliance-Organisation, aber Compliance brauchen wir! Wir sind mit dieser Frage draufgekommen, und Compliance as a Service ist doch eine gute Idee.
Da gibt's Menschen, die sich damit beschäftigen. So, wir haben darüber gesprochen, was ist denn der Unterschied zwischen einer klassischen Beratung, jetzt quasi holistische Betrachtungen oder Einzelfragen, die geklärt werden, und einer Compliance-as-a-Service-Lösung, nämlich Teil der Kultur werden, Teil der Prozesse werden, das Unternehmen mitgestalten, proaktiv, und Teil des Teams sein, Partnerschaft, um wirksam sein zu können. So, ich glaube, dass das gute Impulse sind für Zuhörerinnen und Zuhörer. Wenn ich jetzt aber das Konzept noch gar nicht kenne oder meine eigene Organisation anschau, dann würde mich jetzt wahrscheinlich als Zuhörerin oder als Zuhörer noch interessieren: Na, das klingt alles wunderbar, aber welche Prozesse oder welche Leistungen oder welche Elemente auch des CMS sind denn geeignet für Compliance as a Service? Wenn wir uns jetzt zum Beispiel den Kreislauf in Erinnerung rufen mit den Elementen des CMS, ich glaube, diese Frage sollte man noch beantworten.
Was würdest du da sagen? Welche Elemente des CMS oder welche Leistungen und Prozesse sind klassisch geeignet für Compliance as a Service? Dem Grunde nach sehr viele. Die erste, der erste Layer, würde ich sagen, ist ja, dem Grund nach kann man da sehr viel als Service-Provider anbieten, sei es eine Risikoanalyse, sei es ein Hinweisgeberschutzsystem, sei's ein Richtlinienmanagement, sei es – you name it.
Die zweite Frage wird dann sein, und das ist, glaube ich, die Frage der Effektivität, der Wirksamkeit, dass man dann mit dem Unternehmen zusammen hingeht und guckt, was ist wirklich der Bedarf. Aber auf der ersten Stufe gibt es eine ganze Reihe, die man auslagern kann, worauf sich das Unternehmen intern nicht fokussieren muss,
die man dann an sich zieht und deren Ergebnis man immer wieder zurückliefert, um den Kreislauf aufrechtzuerhalten, seien es Schulungen zum Beispiel. Es gibt halt viel Kopfschmerz. Also ich merke, dass, also wenn ich diesen Podcast hören würde über Compliance als irgendein Geschäftsführer, der keine Ahnung hat von Compliance, und ich habe das diffuse Gefühl, einfach: Boah, wir müssen da was machen. Das gibt's ja ganz oft! Dann ist der Punkt halt einfach … Man muss das sehen, wie im Datenschutz, hat sich das schon etabliert, ne? Ich habe einen externen Datenschutzbeauftragten, der regelt das einfach, oder ich hab in der IT jemanden, der regelt das einfach, und genauso ist es für Compliance as a Service auch. Es gibt ganz viele Dinge, die der Philipp gerade genannt hat, Richtlinien, Schulungen und Risikoanalyse, das sind solche Worte, da kriegen manche Leute richtig Kopfweh von. Aber was einfach wichtig ist für so eine Compliance-as-a-Service-Sache, dass man einfach sagt:
Man regelt das einfach, und das ist auch so ein bisschen … Wir sind nicht die Problem-Pointer, die vielleicht ein Berater ist, sondern wir sind gleichzeitig auch die Problemsolver. Das sind die Menschen, die man im Unternehmen liebt, und ich liebe diese Menschen. Bei mir und auch bei meinen Mitarbeitern liebe ich das, das ist der beste Skill, den man haben kann. Und das ist einfach, was ich finde, was ich möchte als Vorgesetzter: dass jemand zu mir kommt und sagt, es gibt dieses Problem,
ich kümmere mich. Genau, und dann einfach aber als Sparringspartner, natürlich nicht: Ich mach das, sondern ich setze dir das vor. Sondern zusammen kriegen wir das hin. Du verlierst die Angst vor diesen Begriffen, und am Ende musst du dich um sehr wenig kümmern. Aber am Ende hast du einfach keine Kopfschmerzen oder kein schlechtes Gefühl, wenn du ins Bett gehst. Das ist unser Ziel. Da muss man vielleicht auch das Wort Service in den Vordergrund rücken. Service im Sinne auch von Support: Da kümmert sich jemand, ist wahrscheinlich die beste Beschreibung von Service. Und das ist etwas, das gefällt mir sehr gut! Wenn ich jetzt noch mal zurückgehe zu den Elementen, Risk Assessment und Risikomanagement, ja … Also wenn wir kurz vielleicht den Kreislauf durchgehen? Damit für Menschen, die sagen, CMS hab ich noch nie gehört, welche Elemente gibt's da, wo kann ich denn jetzt jemanden nehmen? Dann fangen wir vielleicht einmal ganz kurz damit an, dass man sagt, Moment:
Compliance beginnt nicht bei der Regel. Compliance beginnt immer im Business. Das heißt, wir müssen das Business verstehen, und dann schauen wir uns die Risiken an mit der Regulatorik. Wir schauen uns das Business an, und wir schauen uns an, wo werden denn Entscheidungen getroffen? Wo man vielleicht falsch abbiegen kann. Wie viel Verantwortung hat denn jemand in einem Einkauf? In einem Vertrieb? Wo muss man denn einhaken? Wo entstehen denn plötzlich Lücken? Wo entstehen denn plötzlich Grauzonen? Oder wo entstehen denn plötzlich … Blindspots, Möglichkeiten für falsche Entscheidungen. Und es ist super individuell! Genau, und das ist super, danke, dass du das sagst: One size fits all ist kein Konzept für Compliance, ja? Und darum macht das auch einen Sinn, dass man sich möglicherweise Compliance as a Service ins Haus holt, um auch die Expertise aus anderen Unternehmen mitzubekommen. Also man lernt ja auch durch Berater und durch Compliance as a Service, wie es andere machen, und kann dann auf dem auch aufsetzen.
Ja, weil Compliance as a Service kann ja temporär sein. Das muss kein dauerhaftes System sein, sondern kann auch nur temporär sein. Aber nur ganz kurz! Wir sind beim Risk Assessment – das haben wir. Bei Strategie und Zielen kann Compliance as a Service natürlich mitarbeiten. Wir haben beim Programm schon von Schulungen gesprochen, Philipp. Ja … Vom Richtlinienmanagement? Ja … Ich würde da noch die Prozesse mitnehmen. Ich würde hier die Prozesse noch mitnehmen, denn da ist, glaube ich, der größte Hebel für Compliance as a Service. Wirksam sind wir nicht durch Papier, sondern durch die Prozesse, die wir schaffen. Und wenn wir so Prozesse über den Provider auch leiten, wie zum Beispiel, wenn wir ins nächste Element springen, nämlich in das Whistleblowing, wenn plötzlich eine erste Einschätzung stattfindet über den Compliance-as-a-Service-Anbieter. Das ist ein super Beispiel! Wenn ich sage, der Prozess startet im Unternehmen, aber leitet sich um, um auch Vertrauen aufzubauen, zu meinem Anbieter und wieder zurück in die Organisation, dann ist das etwas, wo man ansetzen kann.
Dann haben wir das Thema Maßnahmen, also auch das Maßnahmenmanagement im Sinne eines externen Audits. Was passiert denn mit den Maßnahmen, die man festgelegt hat? Das kann auch Compliance as a Service machen! Also wenn wir jetzt diesen Kreislauf anschauen, ich würde sagen, da sind schon ganz viele Elemente, die man abdecken kann durch den Compliance-as-a-Service-Gedanken: Da kümmert sich jemand darum. Also danke, dass ihr beide das gesagt habt. Das ist eigentlich die schönste Beschreibung für Compliance as a Service: Es kümmert sich jemand, und kümmern bedeutet, es ist auch jemand da! Der Berater verschwindet ja. Aber Compliance as a Service ist da! Das ist auch das Ziel einer Partnerschaft, dass schlichtweg jemand da ist. Ja, gerade beim Whistleblowing ist das doch so. Beim Whistleblowing kriege ich irgendwas rein. Ich versetz mich jetzt … Ich mache das jetzt die ganze Zeit, aber das ist so meine, unsere Philosophie, glaube ich.
Ich versetz mich wieder in den Unternehmer. Der hat keine Rechts- und Compliance-Abteilung. Der hat jetzt ein schönes Whistleblowing-Tool eingekauft. Da hat der Berater gesagt, das brauchst du, und dann gehe ich in das Whistleblowing-Tool, da kriege ich zum ersten Mal eine Nachricht … So! Dann stehe ich davor und denk so, hm, ja, und jetzt? Ist das relevant, oder ist es nicht relevant? In welche Richtung kann das relevant sein? Und genau da, was du gesagt hast, dann kann man die Ersteinschätzung machen, dann ist das auch viel besser den Mitarbeitern gegenüber zu kommunizieren und zu sagen, die erste Einschätzung machen Externe. Das ist dann anonym, du guckst dir das an usw., das ist ganz anders. Also diese Hilfestellung, immer die Hand zu geben, zu lotsen, ich denke, das ist … Weil das ist ja etwas, was bietet ihr auch an, oder, Philipp? Das ist ja konkret etwas, das wirklich ein Teil eures Portfolios ist.
Diese externe Beratung bei Whistleblowing zum Beispiel. Absolut, ganz wichtig, und gerade anknüpfend an das, was wir jetzt schon ein paar Mal angesprochen haben: Wenn man das Unternehmen verstanden hat zu dem Zeitpunkt, und dann kommt so eine Nachricht rein, dann kann man natürlich auch eine viel bessere Einschätzung geben und sagen, schau mal, der Hinweis kommt aus dem und dem Bereich. Da kamen jetzt schon mehrere Hinweise, oder vielleicht auch nicht, bestenfalls nicht. Aber da kamen schon mehrere Hinweise. Wir würden vorschlagen, hier mal genau dorthin zu schauen. Vielleicht diese Maßnahme zu ergreifen. Lass uns das zusammen angucken, gezielter eine Rückmeldung geben. Das heißt, man überführt in Wahrheit dann eine Hinweisgebermeldung direkt in das Risk Assessment, um sie einzuspielen? Absolut! Also sagen wir so, viele denken ja, dass, wenn vielleicht Grenzübertretungen immer an einer Stelle vorkommen, dann ist das Problem die Grenzübertretung, und aus meiner Sicht ist es vielleicht die Richtlinie oder der Prozess.
Naja, weil wenn eine Häufung von Grenzübertretungen stattfindet an einer bestimmten Prozessstelle, gegen eine bestimmte Richtlinienpassage, dann sollte ich mir vielleicht den Prozess anschauen und vielleicht die Richtlinie und nicht immer dagegen wettern, dass dagegen verstoßen wird. Dann ist da das Problem! Ja, weil
viele Leute denken, das ist super. Aber da muss ich als Compliance-as-a-Service-Anbieter vielleicht auch einmal anklopfen und sagen, du, ihr bezieht einen Service bei mir, den offensichtlich niemand verwendet? Und woran liegt denn das? Weil also dann müssen wir vielleicht intern noch mal schauen in der Organisation, wo man vielleicht das besser adressiert oder noch mal bekannt macht.
Das Wichtigste daran: Auch das Problem ist ja da, es kommt nur nicht an die Oberfläche, man deckt das ja dann irgendwie zu, aber es ist weiterhin da. Vielen Dank für den Hinweis, weil zu denken, dass es Unternehmen gibt, wo's tatsächlich keine Probleme und Risiken gibt: Das ist eine Utopie, und das ist völliger Quatsch. So, wir haben jetzt, wenn man über das Thema Whistleblowing spricht, dann ist das in Wahrheit das Klassische, die Ombudslösung. Das ist Teil von Compliance as a Service. Also Ombudslösungen sind Teil von Compliance as a Service, aber es ist ja viel mehr. Also dieses externe Compliance-Officer-Sein umfasst ja den gesamten Kreislauf, das haben wir gerade besprochen.
Interimsmanagement kann auch Compliance. Also ich setz mich ins Unternehmen, um das dort auch aufzubauen. Die Königsdisziplin? Absolut! Aber das ist etwas, das gehört auch zu Compliance as a Service. Und dann haben wir noch die klassische Projektbegleitung. Was mich jetzt natürlich noch interessieren würde: Wir haben jetzt einmal einen super Shoutout gemacht für Compliance as a Service. Wir haben festgestellt, dass es natürlich jetzt für Unternehmen, die sagen, ich will, ich muss, ich habe kein Geld, keine Ressourcen – die können aber mit dem Service, den wir anbieten, alle Elemente schön abbilden. Wir können Prozesse in den Service-Provider überführen und wieder zurückführen in die Organisation, um so auch wirklich die Partnerschaft wirksam gestalten zu können.
Somit habe ich zumindest das Ressourcenproblem erledigt. Was aber übrig bleibt, ist die Frage des Budgets. Und jetzt hab ich natürlich für .LOUPE eine Lösung. Wie seht ihr das? Und wie löst man als Anbieter dieses Thema „Ich habe dafür kein Geld“? Magst du da drüber was sagen? Ja, sehr gerne! Also selbstverständlich ist es natürlich ein Thema, mit dem wir uns auch intensiv auseinandergesetzt haben und das wir uns auch angeschaut haben. Aber ich will ein Stück weiter vorne anfangen. Die entscheidende Frage ist ja: Was wird gebraucht? Das lässt sich nicht wegdiskutieren. Und dafür ist unsere Idee, über eine Art Subscription-Modell das Ganze so zu gestalten, dass da eine Transparenz da ist. Dass eine Einfachheit für ein Unternehmen da ist, sich damit mit einem verlässlichen Budgetumfang eine Sicherheit an Bord zu holen und auch umzusetzen und zu wissen, für eine gewisse Fixed Fee kann ich hier meine Compliance-Abteilung extern, externalisieren und hab da die Sicherheit, die ich brauche, zu einem überschaubaren Preis.
Wenn man so will, je nachdem, was für einen Umfang ich brauche. Genau. Ich meine, kommt natürlich alles immer drauf an: Wie reguliert bin ich? Wie groß ist denn mein Unternehmen? Und so weiter. Aber grundsätzlich ist unsere Idee einfach zu sagen, wir lassen die Unternehmen nicht alleine, nachdem wir ein Compliance-Management-System implementiert haben. Für uns ist wichtig, erst mal gerade für die kleinen und mittelständischen Unternehmen zu sagen, was braucht ihr? Und nicht irgendwie Sachen zu verkaufen und zu sagen, das braucht ihr auch noch. Das sind dann die Kirschen auf der Torte. Nee! Wir backen zuerst den Tortenboden, und dann gucken wir weiter. Das heißt, das, was das Unternehmen wirklich braucht. Und das macht man über eine Risikoanalyse usw. Wenn man dann mal fertig ist und gesagt hat, so implementieren wir das, machen wir das, muss es ja weitergehen, weil sonst würde man das Unternehmen wieder – wird es nicht gepflegt, und in drei Jahren ist man wieder an der gleichen Stelle.
Heinrich, das wäre auch, wenn wir mit der ganzen Torte gleich vor der Tür stehen. Das wär schlicht nicht wirksam. Wenn ich mit allem auf einmal in der Tür stehe, kümmert sich am Schluss um gar nichts. Ihr lauft da offene Türen ein bei mir! Aber es ist doch de facto so! Wenn wir uns noch viele sprechen, wenn man total sophisticated drüber ist … Quatsch!
Ich hab vor Kurzem eine Keynote gehalten auf einer Veranstaltung in München, und ich beende in Wahrheit jeden Vortrag, den ich halte, immer damit, dass die Aufgabe von Compliance – sondern die Aufgabe von Compliance ist Wirksamkeit. Und das ist genau das mit der Kirsche auf der Torte, und das ist ja nur die logische Konsequenz, dass ihr jetzt bei mir steht, sehr, weil wir ja dieselbe Meinung haben. Aber etwas sollte sich in der Compliance auch etablieren, und die Unternehmen sollten das auch verstehen: dass Compliance nicht bedeutet eine hundertprozentige Risikofreiheit.
Das Unternehmertum, das Business muss im Vordergrund stehen, und wir geben in Wahrheit nur das Sicherheitsnetz, und wir ermöglichen, dass du ordentlich wirtschaften kannst. Die Unternehmen müssen Geld verdienen, und das sehen wir auch, und wir ziehen da mit, und damit sie das können, müssen sie eben, nachdem der Prozess einmal implementiert war, auch dafür sorgen können, dass er implementiert und upgedatet wird. Und das ist unsere Subscription-Lösung, wo wir am Ende sagen, okay, für, wie der Philipp gesagt hat, einen bestimmten Betrag X kümmern wir uns darum. Wieder da, wieder das Wort: Wir kümmern uns! Das machen wir übrigens auch so. Also bei uns ist es auch so, dass wir mit Pauschalen arbeiten. Ja, also bei uns ist es auch eine Pauschale. Je nachdem, welche Leistung der Kunde auch abgreift, bekommt, zahlt er eine Pauschale, die aber in erster Linie fair ist. Pauschalen sind nach meinem Verständnis in der Regel fairer als Stundensatzabrechnungen, weil ich damit auch immer eine Einladung ausspreche an den Kunden, zu fragen.
Es nutzt mir ja nix, einen Service anzubieten, wenn der Kunde die Hemmung hat – zu fragen! Ja, also dann verdiene ich irgendwann zwar Geld, aber bin frustriert. Und wenn ich nur Stunden verrechne, dann verdiene ich am Ende auch kein Geld, weil dann fragt kein Mensch mehr, und dann führt sich mein Konzept ad absurdum. Und dann führt sich auch das Service ad absurdum. Weil welches Service erbringe ich, wenn das niemand abgreift? Und darum ist quasi eine Pauschale oder ein Fixum wahrscheinlich die bessere Lösung.
Planbar, kalkulierbar. Es ist planbar, genau! Ich weiß ganz genau, was mich das kosten wird, grundsätzlich. Und ihr habt beide gerade einen wichtigen Punkt angesprochen, ja, es ist ja ein Dauerprozess, der sich immer wiederholt. Compliance ist nicht eine One-off-Show, ich fange einmal an, mach's fertig und gehe wieder, sondern es ist ein sich wiederholender Prozess – und das ist mir auch sehr wichtig zu sagen, Heinrich, und mir ist das ganz wichtig. Ist kein Selbstzweck, ja? Ich mach's nicht, um mich immer wieder was vorzubringen, nein! Sondern es ist ein selbst … sich überprüfendes System, zu schauen. Übrigens auch ein Vorteil von Compliance as a Service, ja: Auch der Service-Provider erfindet sich ja dauernd neu durch neues Feedback aus verschiedenen Industrien, in verschiedenen Größenordnungen von Unternehmen, um sich selber zu verbessern und das wieder in die Unternehmen hereinzutragen.
Und Sachen vielleicht zu vereinfachen, zu verschlanken, Sachen neu aufzudecken, die vorher kein Thema waren, und dafür ist es, glaube ich, ganz wichtig zu verstehen: Es gibt diesen Anfang, diesen Start, aber dann ist das ein kontinuierlicher Prozess. Was braucht man, oder was brauchen wir? Was braucht ihr von den Organisationen, damit Compliance as a Service tatsächlich erfolgreich oder wirksam ist?
Awareness, Verständnis auch! Das ist eine Managementaufgabe. Die Kooperationswilligkeit, find ich, die ist ganz wichtig. Dass da gesagt wird, okay, ich greif's jetzt an! Ich vertraue euch, lass uns das zusammen, diese Reise, angehen, und das sehe ich sehr gern, dass man so eine Awareness auf der Führungsebene hat und … der Wille da ist, es umzusetzen. Danke, weil das ist … Also von allen Elementen, die wir vorhin besprochen haben, haben wir nämlich, oder hab ich auch bewusst eines ausgelassen, und das ist das Element der Kultur, nämlich Tone from and at the Top. Also wenn dieser Tone from the Top nicht gegeben ist und der Wille für Compliance nicht da ist, dann nutzt mir auch Compliance as a Service nix. Also dann, weil die Organisation das auch nicht ernst nimmt. Ich bin froh, dass du das auch so siehst oder ihr das auch so seht. Also Compliance as a Service ist auch nur dann erfolgreich, wenn es tatsächlich von der Unternehmensleitung, von der Unternehmensführung mitgetragen wird und auch tatsächlich als Mehrwert verstanden wird.
Ansonsten macht es ja überhaupt keinen Sinn, denn dann ist es auch nur Geld, das verblasen wird. Aber auch Vertrauen auf der Ebene von Anke und von Jörg. Natürlich! Weil die müssen uns natürlich auch vertrauen, aber die vertrauen mir nicht, wenn das Unternehmen sagt … Wir haben jetzt ein paar Leute hier, die checken das so ein bisschen, ganz ehrlich, müssen halt machen. Er weiß das komplett. Wenn das der Ton ist, dann ist für Anke oder Jörg dieser Weg … Die haben andere Sachen zu tun, und dann vertrauen die einem auch nicht. Aber, Martin, Heinrich, da ist ja unsere Aufgabe als Service-Provider, zu vermitteln, warum es von Vorteil ist für das Management. Das ist unsere Aufgabe im Kern, von Anfang an zu zeigen: Es macht Sinn, diesen Aufwand zu betreiben. Weil es sich am Schluss auszahlt für euch! Und jetzt muss man natürlich noch sagen … Jetzt bringen wir alle drei etwas mit, das viele ja nicht haben, und das ist diese Praxiserfahrung.
Also das, was wir mitbringen, indem wir selbst in der Compliance arbeiten, dass wir selbst in großen Organisationen auch tätig sind und es tagtäglich selbst erleben. Heinrich ist im Management, ich bin im Management. Wir leben das ja jeden Tag. Ich glaube, dass das schon der USP ist, den man als Compliance-as-a-Service-Provider auch bringen kann, wenn da echte Praxiserfahrung drinnen ist. Ja! Ich habe tatsächlich immer ein bisschen, oder ich kriege immer ein bissel einen Ausschlag, wenn mir insbesondere – das ist kein Bashing – insbesondere Anwältinnen und Anwälte erklären, wie Compliance funktioniert, ohne jemals in ihrem Leben ein Compliance-Management-System aufgebaut zu haben? Oder auch tatsächlich implementiert und gelebt zu haben. Ja, also das ist immer gut, wenn die Konzepte kommen. Aber wenn mir dann jemand erklärt, wie Compliance funktioniert, ohne jemals in einem Industrieunternehmen Compliance gemacht zu haben und dann wirklich diese Herausforderungen einmal durchlebt zu haben, diese Diskussionen, die man führt mit den Peers, die Diskussionen, die man führt mit Menschen, die ein Tagesgeschäft haben, die nicht verstehen, warum sie jetzt gewisse Dinge nicht machen dürfen. Also da kriege ich einen Ausschlag, wenn jemand erklärt, wie man Compliance macht, ohne jemals Compliance gemacht zu haben.
Und das ist definitiv klar der USP, den Compliance Lotse mitbringt, also durch euch beide, die tatsächlich aktiv sind und auch echte Praxiserfahrung mitbringen. Und ich würde jetzt einmal behaupten, dass es auch ein USP von .LOUPE ist, dass wir bei .LOUPE auch das digitalisieren, was wir in der Praxis erleben, ja, und natürlich bei CoGuard, wo auch echte Praktiker drinnen sind.
Was ich noch – weil wir jetzt gerade über .LOUPE auch gesprochen haben: Also ist Digitalisierung, oder welche Bedeutung hat denn eigentlich Digitalisierung für das Konzept Compliance as a Service? Super elementar! Also da hatten wir auch über Digitalisierung beim ersten Mal gesprochen, als ich da war, glaube ich, und ich würde es gleich einfach noch mal unterstreichen: Kein Weg dran vorbei, und jeder, der mir was anderes erzählt, ja, der versteht es einfach nicht. Es muss digitalisiert werden! Warum muss digitalisiert werden? Das macht das Ganze auch einfacher für den Anwender, und das ist ja unser Ziel. Wir müssen … einfach für die Leute machen, so einfach wie möglich. Es braucht einen Business Impact, den der Geschäftsführer spürt, und er sagt, ich kriege Prozesse viel schneller hin. Das ist auch das, was ich den Leuten, ganz jungen Anwälten oder jungen Legal Counsels, die bei mir anfangen, immer sage.
Wenn ihr vor der Geschäftsführung steht, dann müsst ihr immer genau adressieren, wer vor euch steht. Der CFO muss hören, es wird günstiger. Der CEO muss hören: Es gibt kein Problem. So, der Chief Regulatory Officer: Kriegen wir zusammen hin. Und der Salesmann muss hören, meine Sales-Leute müssen weniger Zeit mit Compliance-Prozessen verbringen, aber die Wirksamkeit bleibt die gleiche oder wird besser. Und das ist unser Ziel! Wir verdienen kein Geld in der Compliance. Wir müssen aber das Business so enablen, dass sie besser und schneller Geld verdienen können.
Und da end ich jetzt auch mit meiner kleinen Tirade, weil ich genau das Gleiche denke. Ich kriege auch immer Pickel davon, vor allen Dingen wenn unsere Zunft der Rechtsanwälte – wir waren ja alle mal welche – in Kanzleien mir so was erzählen, wo ich dann immer denke: Dankeschön für diesen wohldurchdachten Monolog aus dem Minarett. Jetzt können wir bitte wieder … Also wenn ich dann mit einem Ingenieur bei uns im Unternehmen spreche und so sprechen würde und keine Ahnung vom Produkt habe, weil es ist ja meistens korreliert, sehr viel theoretisches Wissen ohne Ahnung von der Praxis, dann wird er niemals mitziehen. Weil er merken wird, der hat keine Ahnung und hat sich damit nicht beschäftigt, und er kennt meinen Alltag nicht. Damit ende ich
unter Anerkennung. Und daran erkennt man, dass es schon eine gewisse Spannung gibt bei dem Thema … Ich bin da emotionaler. … und da gibt es tatsächlich Emotion. Ja? Und das muss ich jetzt bitte sagen: Das ist kein Bashing von Anwältinnen und Anwälten generell. Es gibt auch sehr gute Anwälte und Anwältinnen, die auch tatsächlich das Business aus der Praxis verstehen, weil sie verstanden haben, sie müssen auch Teil von gewissen Organisationen sein. Partnerschaft ist keine Einbahn. Wir haben total gute Anwälte! Ich möchte noch mal sagen an die Anwältinnen, mit denen ich zusammenarbeite: Ihr seid sehr toll, und ich liebe euch, aber die anderen nicht. Und alle Anwältinnen und Anwälte, die bei mir im Podcast schon waren, sind wunderbar, ja. Und denen vertraue ich nämlich selbst, und die beschäftige ich auch selbst. Ja? Also insofern bitte kein generelles Bashing. Ich wollte dich bei dem Blutdruck nicht unterbrechen,
aber ich will wieder runter. Die Skalierbarkeit ist natürlich durch die Digitalisierung auch darstellbar. Also du warst jetzt in deinem Element … Digitalisierung haben wir jetzt ein bisschen … Bin ein bisschen weggaloppiert. Genau! Bitte filmen! Das ist das Schöne daran, wenn man sich schon sehr lange kennt. Ich weiß auch dann, dass ich ihn laufen lasse. Nein, also die Skalierbarkeit ist natürlich ein super Vorteil von der Digitalisierung. Und da brauchen wir auch Digitalisierung nicht als Angstbegriff nehmen. Es macht die Sache einfacher, handhabbarer, visualisierbarer, skalierbar. Es macht die Dinge einfach simpler umsetzbar, ganz klar. Und im besten Fall ist es nämlich eh so, dass Compliance-as-a-Service-Anbieter mit einer Lösung oder einem Portfolio an Lösungen in die Organisation mitgehen und sagen, ich kann dir jetzt nicht nur meine Expertise auf den Tisch legen und Teil deiner Kultur werden, indem ich mich selbst in die Prozesse hineinreklamiere,
sondern im besten Fall nehme ich ja schon eine gewisse Digitalisierungskompetenz auch mit und auch vielleicht das eine oder andere Tool, wo ich sage, du, ich vertraue darauf. Das verwende ich selbst, oder das habe ich mir gut angeschaut, und ich glaube, dass wir mit dem deine Compliance auch viel wirksamer machen können. Das ist zum Beispiel etwas, was wir mit der CoGuard machen, die CoGuard ist ja ganz eng vernetzt mit .LOUPE, weil die Digitalisierungsprozesse über .LOUPE abgehandelt werden. Ja, und insofern macht für mich bei Compliance as a Service die Digitalisierung immer Sinn.
Also kleiner Werbeblock hier: Das mit .LOUPE ist auch einfach ein super Programm, muss man sagen. Es ist einfach eingängig, und es macht die Dinge visualisierbar. Das ist einfach nur ein Vorteil. Vielen herzlichen Dank! Das war nicht abgesprochen. Aber das können wir bestätigen. Also das ist einfach ein tolles Unternehmen, und ihr seid doch alle einfach super nett und eben nicht aus dem Elfenbeinturm raus.
Wie schon gesagt, sonst würden wir hier nicht stehen. Weil wir sonst nicht die gleiche Philosophie von Compliance teilen würden. Die wir teilen! Danke, danke. Also das lasse ich jetzt einmal so stehen, und ich bin jetzt ein bisschen stolz. Vielen herzlichen Dank. So, ich habe noch eine Frage vorbereitet.
Welche Qualifikationen sind für Compliance-as-a-Service-Anbieter relevant? Wir haben jetzt die Praxis schon angesprochen, aber gibt es etwas, wo ihr sagt, das sollten Anbieter tatsächlich noch mitbringen? Ja, ich würde da jetzt mal außen vor lassen die fachliche Expertise. Ich meine, das ist, glaube ich, klar, die muss da sein.
Darf ich da kurz einhaken? Weil fachliche Expertise würdest du voraussetzen. Meinst du rechtlicher Natur? Meinst du technischer Natur? Also da kann man nämlich kurz darüber diskutieren, weil ich hätte jetzt nicht vorausgesetzt, dass jeder Compliance-as-a-Service-Anbieter auch gleich über Expertise verfügt. Also das ist für mich schon der erste Punkt, also der zweite Praxiserfahrung und tatsächlich Expertise in unterschiedlichen Feldern. In Ordnung, ja, verstehe ich, aber ich finde, dass es einfach ein wahnsinniges Qualitätsmerkmal ist, und wenn ich was qualitativ Hochwertiges aussuche, würde ich das voraussetzen in fachlicher Hinsicht, so wie du sie gerade genannt hast, die Voraussetzung.
Wir haben es jetzt immer mal wieder angesprochen. Welche Punkte ich für ganz wichtig halte? Ich komme da immer wieder darauf zurück, ich habe eingangs schon gesagt: Kommunikation und Praktikabilität. Heinrich meinte es vorhin: Ich kann viel empfehlen, wenn's nicht umsetzbar ist. Pragmatismus, ein gewisser Pragmatismus, sonst läuft das Business nicht. Man muss einfach verstehen, manche Dinge sind nicht umsetzbar, auch wenn man's gerne hätte. Das betrifft den Ingenieur genauso wie den Rechtsanwalt und den CEO. Manche Dinge … sind eben nicht zu hundert Prozent so, oder wahrscheinlich die meisten nicht zu hundert Prozent umgesetzt worden. Man muss einfach gute Wege finden. Diese drei Elemente finde ich ganz, ganz zentral. Wenn ich da ergänze: Für mich ist immer ganz wichtig und Qualitätsmerkmal für jemanden, der muss oft genug mal gegen die Wand gelaufen sein. Absolut! Weil, also wir hatten auch das Thema – ich möchte wieder auf unseren ersten Podcast gehen – Try and Error.
Das ist für mich einfach so wichtig, weil ich kann nicht gut beraten, wenn ich nicht die Praxiserfahrung habe, was funktioniert und was nicht funktioniert. Und viel wichtiger, als zu wissen, was funktioniert, gerade am Anfang, ist zu wissen, was nicht funktioniert, und das kann ich doch nur machen … eben nicht nur – wir haben vorhin das Anwaltsbashing ein bisschen gemacht. Aber es ist einfach klar, als ich Rechtsanwalt war, wusste ich viele Dinge einfach nicht. Ich wusste zwar theoretisch, wie's funktioniert – ich bin aber noch nicht genug gegen Wände gelaufen im Unternehmen, um zu verstehen, was funktioniert und was nicht! Und diese Lotsenfunktion, die wir mittlerweile einnehmen können durch unsere Expertise, sowohl Anwälte gewesen zu sein und viele Unternehmen gesehen zu haben als auch im Unternehmen gearbeitet zu haben, so zu wissen, was funktioniert und was nicht. Das würde ich noch mal sagen, und das ersetzt nichts.
Also praktische Erfahrung absolut ist für mich essenziell, und deswegen würde ich immer nur gerne von jemandem beraten werden, der tatsächlich das durchlebt hat, was ich gerade durchlebe, und das kann nichts ersetzen. Unterschreibe alles. Mir gefällt das Thema Kommunikation tatsächlich sehr gut, also zu dem, was Philipp gesagt hat, aber ich möchte das noch mal rausnehmen. Weil Kommunikation erfordert, dass ich den Menschen ins Zentrum meiner Tätigkeiten stelle. Das heißt, wenn ich da eine gute Kompetenz habe beim Thema Kommunikation, dann ist vieles einfacher. Ich würde vielleicht noch zwei Themen dazutun, nämlich eine Kompetenz im Change-Management, weil Compliance natürlich auch immer bedeutet, Veränderungen auch anzustoßen und zu begleiten, insbesondere bei Compliance as a Service, und natürlich unternehmerisches Verständnis. Also Unternehmertum. Also wenn ich kein Verständnis habe, wie ein Unternehmen funktioniert, dann kann ich auch nie einen guten Service erbringen.
Also insofern, das würde ich definitiv mit drauflegen, und ich glaube, dann haben wir ein gutes Profil für einen erfolgreichen und auch einen wirksamen Compliance-as-a-Service-Anbieter, für jemanden, den ich wahrscheinlich als Unternehmen, wenn es keine Compliance hat, beauftragen werde. Also ich würde sagen, wir haben eine runde Reise gemacht durch Compliance as a Service. Gibt es irgendwas, was ihr da noch ergänzen möchtet? Irgendwas, wo ihr sagt, boah, das haben wir jetzt nicht besprochen, oder seid ihr meiner Meinung, dass das ein rundes Bild ist? Absolut! Ich glaube, wir haben alle wichtigen Themen abgehandelt, ja.
Und wir sind uns auch einig. Wir haben alles gemacht, ich hatte meinen kleinen Wutausbruch. Es ist eigentlich genauso gelaufen wie immer. Das heißt, wir haben alle schon mal dieselben Fehler gemacht, und deswegen haben wir jetzt dieselben Ergebnisse. Aber das passiert schon. Wenn wir keinen Mutmacher haben, dann haben wir scheinbar, wenn wir dir nur Wasser hinstellen, einen Wutmacher.
Ich bin einfach wirklich – und ich muss das noch mal in aller Ernsthaftigkeit sagen – … ich bin einfach sehr emotional bei diesem Thema, weil ich bin, es ist mein Herzensthema. Ich bin sehr gerne in der Position, in der ich gerade bin. Das, was wir mit Philipp zusammen machen, das ist unser Herzensthema. Wir kennen uns tatsächlich wirklich seit der Schule, sind lange Zeit Freunde. Und das ist einfach was, da werde ich auch emotional, weil ich es einfach so extrem wichtig finde und weil ich es in der Praxis oft falsch sehe.
Ich finde schon, dass eine gewisse Emotionalität auch dazugehört. Wenn man etwas gerne macht, wie ich meinen Beruf liebe, dann möchte ich da auch keinen Filter davorsetzen und authentisch sein. Und das ist einfach so, wie ich bin … Ich glaube, du hast gerade etwas ganz Wichtiges bei den Voraussetzungen gesagt: Authentizität. Das ist natürlich auch extrem wichtig! Ja, absolut. Stehst du dahinter, was du erzählst? Ja, voll. Und dann gebe ich noch was dazu: Leidenschaft. Leidenschaft, ja klar. Ah, Leidenschaft. Der Blumenstrauß wird immer bunter. So, wenn ich euch beide jetzt anschaue, also für diejenigen, die euch in diesem Doppelpack noch nicht erlebt haben … Pack, und ich sehe euch ja auch regelmäßig. Das ist ein sehr schönes Bild, weil da wirklich ganz viel Harmonie ist und weil da auch ganz viel Expertise, Kompetenz vor mir steht, die auch Compliance richtig lenkt, die vor allem auch Compliance richtig versteht. Dann freut es mich ganz besonders, dass ihr beide heute da wart, und darum auch dieser besondere Shoutout für euch beide.
Also wirklich großartig. So, ich lass euch aber noch nicht gehen. Es gibt ja immer noch ein abschließendes, wiederkehrendes Element, und dieses wiederkehrende Element ist unser Code-of-C-Wort, Compliance in einem Wort. Heinrich, du bist da ja schon ein bisschen geübter. Lieber Philipp, was ist dein C-Wort? Dein Wort für Compliance? Ja, sehr gerne! Und es hat sich heute wie ein roter Faden durch den Podcast gezogen und spiegelt sich in unserem Namen. Für mich ist das C-Wort der Lotse. Ja, Vertrauen schaffen. Jemanden an die Hand nehmen, Linien zeigen, Grenzen, mögliche Grenzen zeigen, mögliche Optionen zeigen, jemandem vertrauensvoll zur Seite stehen.
Sich darum kümmern. Ich hab dem nix hinzuzufügen, ist auch mein C-Wort. Ich finde das ein total tolles Wort dafür, was wir tun, und dafür, für was Compliance im Allgemeinen steht. Also bei den Bootcamp-Folgen darf ich auch immer ein C-Wort sagen. Auch meines zieht sich durch, und habe ich von euch gelernt. Mein C-Wort für heute ist Kümmern!
Sehr gut, sehr gut. Nehmen wir. Wunderbar, also vielen herzlichen Dank, dass ihr beide aus Deutschland angereist seid. Danke noch mal fürs Dasein. Und danke für die Einladung. Vielen Dank. Vielen lieben Dank fürs Zuhören. Wenn Ihnen die Folge gefallen hat, wenn Ihnen Code of C generell gefällt, dann freue ich mich natürlich über eine positive Bewertung auf der von Ihnen genutzten Podcast-Plattform. Aktivieren Sie bitte die Glocke, folgen Sie dem Podcast und mir und gerne auch dem Heinrich und dem Philipp auf LinkedIn und auf Instagram. Wenn Sie darüber hinaus Fragen zur Software von .LOUPE haben, dann bitte einfach unter www.loupe.at Kontakt mit uns aufnehmen. Unser Versprechen ist immer: aus der Praxis für die Praxis. Die Infos gibt's hierzu in den Shownotes. Und mir bleibt nur noch zu sagen, bis zur nächsten Folge: Bleiben Sie compliant und bleiben Sie bitte vor allem ein guter Mensch. Ihr Martin
Reichetseder.

