

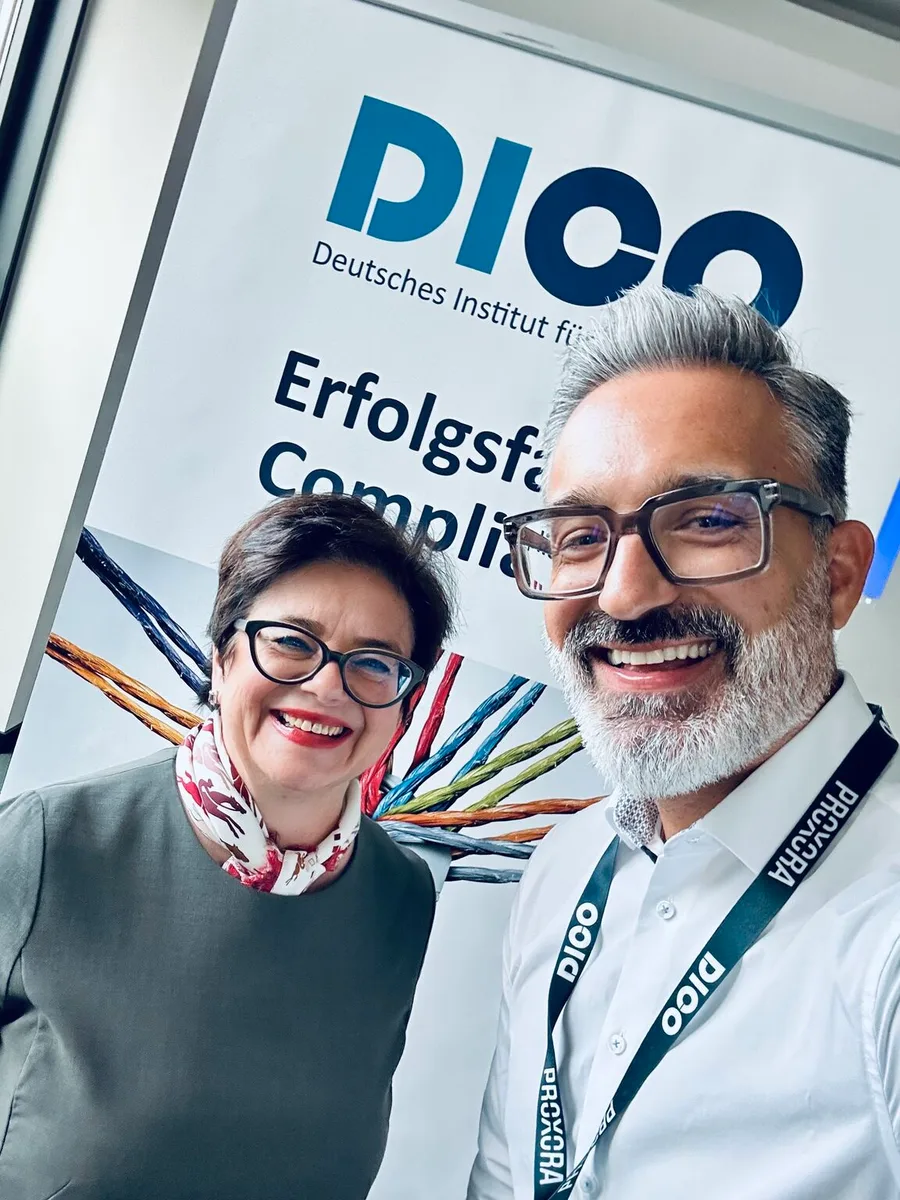
Compliance-Bootcamp: Integrität ist nicht verhandelbar - Vom Wert zur Wirkung
Shownotes
In dieser Bootcamp-Folge des DICO-Specials von Code of C – Der True Compliance Podcast von .LOUPE spricht Martin Reichetseder mit Rita Pikó, Rechtsanwältin in der Schweiz und in Deutschland, Fachautorin und Expertin für Compliance und Governance. Gemeinsam beleuchten Martin und Rita den Kern jeder Compliance-Arbeit: Integrität.
Ausgehend vom bekannten „Nestlé-Fall“ und dem fragwürdigen Management-Verhalten diskutieren sie, wie sich ein mangelhafter Tone from und at the Top auf die Glaubwürdigkeit von Organisationen und ihrer Organe auswirkt. Rita zeigt auf, welche Lehren aus dem Fall gezogen werden können. Es geht um klare Prozesse, unabhängige Untersuchungen und die Stärkung der Governance-Strukturen sind, um Vertrauen und Erfolg zu sichern.
Im Gespräch wird deutlich: Compliance braucht Haltung. Nicht Angst, sondern Klarheit ist der beste Berater. Integritätsmanagement bedeutet, Werte zu leben, Dilemmata bewusst zu adressieren und Mitarbeitende zu befähigen, ihren moralischen Kompass im Alltag anzuwenden.
Weiterführende Links:
- LinkedIn Seite von .LOUPE
- Link zum DICO
- Link zum Handbuch Corporate Compliance in der Schweiz:
- Link zum Handbuch Corporate Compliance in Deutschland:
Folge den Social-Media-Kanälen von Code of C, um keine Updates zur zweiten Staffel zu verpassen!
Transkript lesen
Automatisch aus der Tonspur erstellt und mit KI-Unterstützung redigiert: Hörfehler und Zeichensetzung korrigiert, der Wortlaut bleibt. Einzelne Stellen werden noch geprüft. Es gilt das gesprochene Wort.
Diese Folge ist powered by DICO, dem Deutschen Institut für Compliance. Es braucht klare Prozesse, es braucht klare Zuständigkeiten. Es muss natürlich untersucht werden, und es muss unabhängig untersucht werden. Es ist natürlich die Frage, wie wir als Compliance mit den Werten auch umgehen, weil ich verwehre mich dagegen, zu sagen, ich bin eine Wertepolizei. Das bin ich nämlich nicht. Ich bin ein Wertebotschafter.
Es ist meine Aufgabe in der Compliance, anzuleiten, Orientierung zu geben, wer wir sind. Herzlich willkommen zu einem neuen Compliance-Bootcamp von Code of C, dem True Compliance Podcast von .LOUPE. Hier sprechen wir über Compliance aus der Praxis für die Praxis. Mein Name ist Martin Reichetseder, ich bin Compliance Officer, ich bin Mitgründer von .LOUPE und für die nächsten Minuten Ihr Gastgeber. Und heute sprechen wir über ein Thema, das uns bzw. mich seit der ersten Folge von Code of C eigentlich laufend begleitet, nämlich das Thema Integrität. Und wer den Podcast kennt und wer auch mich kennt, der kennt auch den Spruch aus der Premierenfolge: Integrität ist nicht verhandelbar. Und dieser Spruch ist jetzt mittlerweile eigentlich auch schon zu einem kleinen Fixum, also auch zu einem kleinen Anker für alles geworden, für was ich in der Compliance stehe und was ich auch mit Compliance verbinde.
Und weil mir dieses Thema Integrität wirklich eine Herzensangelegenheit ist, habe ich heute eine wunderbare Kollegin für ein paar Impulse zum Integritätsmanagement eingeladen. Es freut mich ganz besonders, sondern es ist mir wirklich eine ganz große Freude, Rita Pikó bei mir begrüßen zu dürfen. Sie ist Rechtsanwältin in der Schweiz und in Deutschland. Sie ist Fachautorin und Vortragende mit Schwerpunkt Compliance und Governance. Es freut mich sehr, dass sie hier ist. Herzlich willkommen, Rita. Danke fürs Dasein. Martin, vielen Dank für diese nette Einladung. Ich freue mich sehr. Sehr gerne. Ehre, wem Ehre gebührt. Liebe Rita, bevor wir in das heutige Thema … „Integrität ist nicht verhandelbar – vom Wert zur Wirkung“ einsteigen, wechseln wir noch ganz kurz in die Code-of-C-Empfehlungsrunde.
In der Empfehlungsrunde gibt es in der Regel immer eine persönliche Empfehlung von mir, also eine Empfehlung aus meiner eigenen Praxis, die ich den Zuhörerinnen und Zuhörern gerne immer mitgebe. Bei den DICO-Folgen ist es so, dass diese Ehre und diese Freude meinen Gästen gebührt, und darum darf ich dir den Ball zuwerfen und dich ersuchen, uns eine kleine Empfehlung für die Zuhörerinnen und Zuhörer zu geben. Was hast du mitgebracht? Ich habe zwei Empfehlungen mitgebracht. Einmal … ein Arbeitspapier, das wir im DICO-Arbeitskreis Integrity geschrieben haben und entwickelt haben. Ich war bis Februar dort Co-Leiterin dieses Arbeitskreises Integrity: über Interessenkonflikte und Dilemmata bei Compliance Officern selber. Wie gehst du damit um? Und wir haben dafür auch eine Checkliste entwickelt, und das ist so meine erste Empfehlung, die, wer Mitglied ist bei DICO, gerne natürlich herunterladen kann, oder wer noch nicht Mitglied sein sollte, dann werden kann bei der Geschäftsstelle.
Die andere Empfehlung liegt mir natürlich auch sehr am Herzen, klar. Das ist ein Handbuch Corporate Compliance, wo ich auch ein Kapitel geschrieben habe, Interessenkonflikte, sowie auch ein Kapitel geschrieben habe: Was ist denn eigentlich wertebasierte Compliance und Integrity? Dieses Handbuch, das durchaus ein stattliches Buch ist, mit 2.200 Seiten, das würde ich sehr als Nachlektüre vielleicht zu dem, über was wir heute besprechen … Vielen herzlichen Dank. Das klingt nach ganz tollen Empfehlungen. Also bitte hier auch ein Shoutout für den Arbeitskreis und ein Shoutout vor allem für dein Handbuch. Die Infos dazu gibt es natürlich in den Shownotes.
Für die heutige Folge Integritätsmanagement, das Thema Integrität: Wenn ich für die heutige Folge vier Wörter auf den Tisch lege – Coldplay, Kiss-Cam, Nestlé und Marketing –, dann bin ich davon überzeugt, dass mindestens … unserer Zuhörerinnen und Zuhörer sofort Schlagzeilen im Kopf haben und sofort im Kopf haben ein fragwürdiges Managementverhalten. Ich selbst habe sie nämlich noch im Kopf, und ich sehe auch noch diese Schockmomente, und ich sehe auch noch die Gespräche, und ich höre auch noch die Gespräche bei mir am Gang im Unternehmen mit: Hast du nicht gehört? Hast du nicht gelesen? Wie wäre das bei uns? Und vielleicht konzentrieren wir uns jetzt nicht auf alle beide Fälle, sondern vielleicht nehmen wir den Nestlé-Fall, weil der ja sehr … sehr prominent jetzt bei uns ist, auch in unserem Kulturkreis, insbesondere im DACH-Raum. Liebe Rita, warum ist der aktuelle Nestlé-Fall … Warum ist der in den Medien,
und vor allem, warum ist denn der für Compliance so relevant? Lieber Martin, also ich bin mir sicher, dass du den Fall auf deinem Schreibtisch nicht haben willst, wie alle anderen Compliance Officer sich mit so einem Fall wirklich nicht gerne befassen würden. Warum ist dieser Nestlé-Fall so bedeutend? Erstens mal ist Nestlé … eines der Schweizer Unternehmen. Es ist das bedeutendste Unternehmen oder mit das bedeutendste Unternehmen an der Schweizer Börse. Es ist international bekannt, und dadurch ist es natürlich auch ein Symbolunternehmen in der Schweiz. Also es repräsentiert auch irgendwie die Schweiz. Und dann haben wir einen Laurent Freixe, der 40 Jahre lang Mitarbeiter bei Nestlé war und dann CEO wurde, August '24. Nun unterhielt er eine nicht offengelegte Beziehung mit einer Mitarbeiterin, die direkt an ihn berichtete, und diese Beziehung wurde aber nicht offengelegt.
Es ist jetzt so, dass über die unternehmensinterne Speak-up-Line Mitarbeiterinnen gemeldet haben, dass es hier eine nicht offengelegte Beziehung gibt und dass diese Mitarbeiterin eben, wie du gesagt hast, aus dem Marketingbereich, begünstigt, gefördert wurde von dem CEO. Und das ist natürlich nicht gut angekommen. Jetzt entschied also der VRP, also der Verwaltungsratspräsident Paul Bulcke, diesen Vorfall oder diese Meldung intern durch eine nicht unabhängige Untersuchung zu klären. Freixe hat das natürlich abgestritten in diesen internen Untersuchungsinterviews, sodass der VRP die Sache für abgeschlossen gehalten hat, und das hat aber dazu geführt im Unternehmen, dass es so wahrgenommen wurde, als ob dieser Vorfall unter den Teppich gekehrt wird. Aber hat er abgestritten, eine Beziehung zu haben, oder hat er abgestritten, gefördert zu haben? Na, es ging, also soweit ich das aus den Medien natürlich nur lesen kann, es ging um die Beziehung an sich.
Okay, okay. So, und daraufhin hat dann der VRP eine externe Kanzlei, also für eine interne Untersuchung, aber extern beauftragt, das zu untersuchen. In diesen internen Untersuchungen wurden die Gerüchte bestätigt, mit der Konsequenz, dass Laurent Freixe nicht mehr CEO war. Nun sind wir aber eine Stufe weiter, weil das Handling von diesem ganzen Fall durch den VRP sehr kritisiert wurde, und zwar von den Shareholdern. Und das ist natürlich etwas, was diesen ganzen Vorfall noch größer gemacht hat und noch medienwirksamer begleitet wurde. Mit dem Endergebnis, dass der VRP-Präsident vorzeitig sein Amt niedergelegt hat und heute eben ein Philipp Navratil zum September neuer CEO wurde und Pablo Isla seit dem heutigen Tag, 1. Oktober, neuer Verwaltungsratspräsident ist. Und das ist natürlich für ein Unternehmen, das börsennotiert ist und das natürlich so sichtbar auch diese Symbolfigur natürlich darstellt,
alles andere als gut. Und die Frage ist natürlich jetzt: Was lernen wir daraus? Das Erste, was mir da nämlich einfällt – und die Frage kann ich mir jetzt beantworten, mit: Warum ist das relevant für Compliance? –: Weil wir in der Compliance ja immer, wir leben ja von einem ausgeprägten Tone from and at the top, von einer Vorbildwirkung. Ich spreche jetzt nicht davon, dass eine Beziehung nicht offengelegt wird, das ist ein Thema für sich. Und das ist auch compliancerelevant, da kommen wir noch dazu, warum. Aber wenn ich mir jetzt anschaue, dass der CEO … es abstreitet und hier auch nicht die notwendige Transparenz auf den Tisch legt, obwohl er schon damit konfrontiert wird – das ist eigentlich ein verheerendes Bild in die Organisation und natürlich ein verheerendes Bild aus meiner Sicht eines entsprechenden Tone at the top. Also die Vorbildwirkung ist da nicht gegeben in dem Zusammenhang. Wenn ich schon konfrontiert bin und da nicht ehrlich genug bin, ist das für mich kein gutes Signal als oberste Führungskraft im Unternehmen.
Das sehe ich kritisch. Und das ist genau der Punkt, was du hier auch ansprichst. Wir haben einen Code of Conduct bei Nestlé, der diesen Fall absolut klar regelt. Also es gibt eine Regelung, diesen Nestlé Code of Conduct, der klar besagt, dass, wenn jemand eine Beziehung hat, also einen Ehepartner hat oder eine Beziehung hat im Unternehmen, eine direkte Berichtslinie an diese Person verboten ist. Es regelt auch eindeutig, dass solche Beziehungen offenzulegen sind. Das heißt, wir haben mehrere Aspekte hier, wo der CEO eindeutig gegen den eigenen, von der Geschäftsleitung ja verabschiedeten Code of Conduct selbst verstößt. Und damit fehlt es natürlich an diesem Walk the Talk, ja, an dieser Vorbildfunktion, an diesem Tone from the top, was wir ja immer sagen. Und wenn das nicht gegeben ist, wenn der CEO sich nicht dran hält, warum sollte sich dann ein Mitarbeiter daran halten? Absolut. Das heißt, das ist aus Compliance-Sicht natürlich eine Katastrophe, weil wir können auch so viel schulen, aber wenn eben das Management das nicht vorlebt und sich nicht dran hält und auch nicht dieses Verhalten zeigt, dann braucht es uns ja eigentlich gar nicht, kann man das alles einstampfen.
Aber ungeachtet dessen, ob es da jetzt in diesem Code of Conduct drinsteht oder nicht – also ganz ehrlich, so etwas muss für mich gar nicht im Code of Conduct stehen, weil mein Hausverstand, mein Bauchgefühl und auch mein moralischer Kompass sagt mir, dass, wenn ich eine Beziehung, ein Verhältnis zu einer Person habe und eine Beziehung pflege zu einer Person, die direkt an mich berichtet, dann kann ich nicht objektiv genug sein. Und dann habe ich hier ein Machtgefälle, und dann habe ich hier insbesondere ein sehr ausgeprägtes, sehr hohes Risiko eines Interessenkonflikts. Das muss ich noch nicht einmal irgendwo niederschreiben, sondern das sagt mir eigentlich meine Erziehung. Also das sagt mir eigentlich das, was mich als Mensch auch ausmacht, dass das nicht stimmen kann. Und jetzt stellt sich für mich auch dann immer die Qualifikation einer Person für eine Führungsposition infrage, weil ich muss als Führungsposition so viele Risiken managen.
Und ich muss diese Risiken managen. Ich muss Entscheidungen treffen, kritische Entscheidungen treffen, und diese Entscheidungen … Wieso fällt es so schwer, das offenzulegen oder hier eine andere Entscheidung zu treffen, einen anderen Berichtsweg zu finden? Also das erschließt sich mir tatsächlich, diese Logik erschließt sich mir nicht. Und da muss ich sagen, also bei dem einen würde es funktionieren, bei den großen Risiken, bei diesem Risiko, das nämlich auch ein Riesenrisiko ist und ein persönliches Risiko ist, da funktioniert dann plötzlich der Verstand nicht. Das erschließt sich mir tatsächlich nicht. Aber es zeigt mir, es zeigt mir, warum solche Beispiele für die Compliance dann doch sehr relevant sind. Und insbesondere würde mich jetzt noch interessieren, warum sie für dich als Expertin so interessant sind und warum sich diese Beispiele auch eignen, um über das Thema Corporate Governance und über das Thema Integrität auch generell zu sprechen.
Jetzt haben wir beim Tone at the top … und jetzt, wie kommen wir dann jetzt in das Thema Governance damit? Bevor ich darauf antworte, noch vielleicht ein klarer Satz: Das ist natürlich die Kernfrage. Wenn sich ein CEO nicht an diese Elemente des Code of Conduct hält, was macht er sonst? Das schwingt mit.
Das schwingt natürlich mit. Und wenn er sich nicht an diese internen Regeln hält, fragt man sich natürlich, wie ist seine Haltung im Übrigen? Und noch mal, das weiterzuspinnen: Also was wir absolut daraus lernen aus diesem Fall – deswegen ist der auch so wichtig für uns, und deswegen ist es auch so wichtig, darüber jetzt hier zu reden –: Es zeigt eben nicht nur die Haltung und die Handlung des CEO, sondern auch, wie mit diesem Vorfall umgegangen wurde. Und das zeigt einfach: Es braucht klare Prozesse, es braucht klare Zuständigkeiten. Dazu gehört eben, dass man sagt, ich bekomme eine Meldung über meine Speak-up-Line. Was passiert dann? Jetzt habe ich hier also eine Meldung, wo der CEO involviert ist. Das ist, wenn ich von Triage spreche, eindeutig ein Prio-1-Fall. Das heißt, ich brauche hier sofort jemanden, der sich darum kümmert. Ich brauche ganz klare Regelungen, wo ich sage, okay, das muss natürlich untersucht werden, und das muss unabhängig untersucht werden.
Man muss sich das also vorstellen, dass irgendein Mitarbeitender aus Compliance oder HR jetzt das Interview mit dem CEO führt. Das ist unwirklich. Das heißt, ich brauch eine unabhängige, externe Person, die das hochprofessionell so untersucht, dass das Unternehmen nach außen hin auch signalisieren kann: Wir haben das sehr ernst genommen, wir haben das untersucht, und die Person ist unabhängig. Das heißt, wir haben keinen Einfluss darauf genommen. Darauf kommen wir vielleicht später noch mal. Diese Einflussnahme, dieser Schutz des CEO, das spielt hier natürlich auch eine ganz große Rolle. Und dann braucht es natürlich ganz klare Governance-Regeln. Also eine Regelung dahingehend: Wer entscheidet dann, wenn ich das Ergebnis schwarz auf weiß habe, darüber? Ist es jetzt ein VRP alleine, also ein Verwaltungsratspräsident oder Aufsichtsratsvorsitzender alleine, oder nehme ich mich selber raus als … Präsident oder Vorsitzender dieses Gremiums und sage, wir haben hier ein spezielles Gremium, und wir entscheiden zum Beispiel, es tritt ein Ausschuss zusammen oder so etwas.
Also diese Prozesse, die muss man vorher klar regeln, damit es nicht zu einem Schlamassel kommt. Und eine weitere Konsequenz, die ich hier noch, glaube ich, erwähnen sollte, ist: Wir sind ja hier in der Kernarbeit von der Compliance-Abteilung. Das ist jetzt ein Fall, wo jeder zuschaut, jeder beobachtet, auf dem Flur der Flurfunk auf höchster Alarmstufe ist. Und jetzt ist eben die Frage: Wenn ich in diese Geschichte, in dieser Art und Weise Compliance hineinziehe, was hat das für eine Auswirkung auf die Mitarbeitenden? Das heißt, wie steht Compliance danach da? Das heißt, ich muss auch durch klare Prozesse und klare Zuständigkeiten auch meine interne Compliance-Abteilung schützen, damit sie nicht diskreditiert wird. Das ist so ein wichtiger Punkt, den du da sagst. Ich hatte dieselbe Situation – also nicht dieselbe Situation, weil der Vorfall gleich gelagert ist –, aber ich hatte eine Situation, wo ich während einer Investigation mit einem damaligen CFO einen Konflikt hatte, weil ich ganz klar protokolliert hatte, was gesprochen wurde, welche Anweisungen ich erhalten habe für die Investigation, die aber gegen alles sprachen, was wir in unseren Prozessen festgelegt hatten, und die auch ein Risiko eines Interessenkonfliktes beinhalteten.
Ich hatte das protokolliert, ich habe das auch mitgeteilt, dass ich das protokolliere. Das kam wie ein Bumerang zurück, weil das natürlich kein schöner Moment für den CFO gewesen ist zum damaligen Zeitpunkt. Hat mir aber gezeigt, dass, wenn von der Geschäft…, also wenn zumindest aus der Geschäftsführung Impulse kommen für die Investigation, die nicht unterstützend sind, sondern die mir eigentlich in den Prozess reingrätschen, nämlich so, dass sie nicht prozesskonform sind, und ich die Gefahr eines Risikos verspüre, nämlich auch für die Führungskraft, auch für den CFO und für das Unternehmen, dann muss ich mich als Compliance-Organisation aus eigenem Schutz – und darum ist das, was du sagst, mit dem Schutz der Compliance-Organisation so wichtig –, dann muss ich auch entscheiden: Wie gehe ich denn damit um? Und ich habe mich dazu entschieden, mich selbst zurückzunehmen. Und bei der Handlungsempfehlung … also ich wurde dann quasi das Instrument einer externen Anwaltskanzlei. Die externe Anwaltskanzlei übernahm den Lead, hat die Investigation strukturiert, hat mich beauftragt, in deren Auftrag gewisse Interviews zu führen und gewisse Maßnahmen vorzubereiten, den Sachverhalt aufzubereiten.
Da hat mir die Anwaltskanzlei geholfen. Die Handlungsempfehlung und die rechtliche Würdigung dessen, was passiert ist – also das, wo ich dann quasi würdigen würde, was da passiert –, das hat die Anwaltskanzlei gemacht. Um mich selbst zu schützen und die Wirkung, nämlich – und ich fühle das so, was du sagst, weil die Wirkung in die Organisation bei diesem Vorfall war: nicht nur, dass die Compliance-Organisation erkennt, wenn ein Risiko stattfindet, sondern dass das größte Gut bei der Investigation, auch für die Compliance, die Unabhängigkeit und die Objektivität ist. So ist es. Und leider wird das nicht konsequent durchgehalten, aus welchen Gründen auch immer, ob Sparmaßnahmen, oder man glaubt, das auch selber intern regeln zu können. Das ist wirklich gefährlich, weil man darf auch nicht vergessen, das sind besondere interne Untersuchungen. Das ist nicht vergleichbar mit irgendeiner Betrugsuntersuchung oder so was, sondern es geht hier um Menschen, es geht hier um sehr, sehr viele Emotionen, es geht hier um Schicksale, es geht hier um einen privaten Background auch.
Und diese internen Untersuchungen muss man auch anders führen. Und hier spielt auch die Vertraulichkeit eine unglaublich wichtige Rolle, weil, wenn hier an Informationen etwas raussickert, kann man das nicht reparieren. Und da werden Schicksale zerstört. Und deswegen ist wirklich auch mein sozusagen Hinweis in diesem Aspekt, dass man hier mit großer Professionalität vorgehen muss. Absolut. Die Ursache dafür ist aber immer noch ein Regelbruch und ein fragwürdiges Verhalten von Menschen, die Vorbilder sein müssen im Unternehmen. Und jetzt reden wir natürlich in der Compliance immer wieder von der Regeltreue. Es freut mich sehr, dass du jetzt auch immer den Aspekt … Mensch ins Gespräch einbringst, weil das ist ja genau das, von dem ich in der Compliance immer spreche. Unsere Kernaufgabe in der Compliance ist es, den Menschen ins Zentrum unserer Tätigkeiten zu stellen, weil der Mensch ist das Risiko, der Mensch ist die Lösung, die Compliance ist die Brücke.
Und wenn ich mir das jetzt ansehe mit den Aufgaben, die wir haben, mit der Prävention, dem Erkennen von Risiken, dem Reagieren auf Risiken, ist aber immer noch genügend Platz, und eigentlich das Zentrum aller das Beziehungsmanagement und das Einwirken auf menschliches Verhalten. Also, Mensch, ich freue mich, dass du den Menschen als Anker nimmst und auch sagst, dass da menschliche Schicksale dahinterstehen und darum auch sehr sorgsam damit umgegangen werden muss, weil das ist schlichtweg auch das, was wir in der Compliance berücksichtigen müssen. Empathie ist – und das sage ich einmal – eine Superkraft der Compliance im besten Fall, weil dann können wir auch richtig einschätzen: Wo steht denn wer, und wie muss ich mich denn auch richtig verhalten, auch zu meinem eigenen Schutz als Compliance Officer? So, wir reden ja jetzt sehr viel über Regeltreue und über menschliches Verhalten. Mich würde jetzt interessieren und wahrscheinlich auch sehr viele Zuhörerinnen und Zuhörer, wo denn da auch die Grenze verläuft zwischen Regeltreue und Integrität.
Also was ist eigentlich Integrität in deinem Verständnis und Integritätsmanagement? Wie kann man das einordnen? Was gehört da alles dazu? Also fangen wir vielleicht damit an, dass die große Frage dahinter, die erste große Frage dahinter ist: Welche Unternehmenskultur will ich überhaupt haben? Das heißt, es gibt durchaus Situationen, die noch im rechtlich grünen Bereich sein können, wo wir sagen, da ist zum Beispiel im Falle eines Mobbings die rechtliche Grenze noch nicht erreicht. Nichtsdestotrotz will ich ein solches Verhalten in meinem Unternehmen nicht tolerieren. Ich will, dass Mitarbeitende untereinander respektvoll miteinander umgehen. Und möglicherweise habe ich da schon die gesetzlichen Rahmenbedingungen dafür noch nicht erreicht. Ein solches Verhalten wird nicht toleriert. Und das ist eben die Frage der Unternehmenskultur: Was will ich in meinem Unternehmen haben? Und da, finde ich, können wir auch sehr stark steuern, indem wir die Mitarbeitenden dahin fördern, dahin bringen, dass sie selbstverantwortlich Situationen analysieren, und ihnen Tools geben.
Durchkunft eins, dass, wenn sie in den Spiegel gucken, sie durchaus als erwachsene Menschen auch erkennen können: Ist das etwas, was richtig ist, oder falsch? Und ich bin auch deswegen mittlerweile der Überzeugung, dass wir nicht diese fünfzigseitigen Code of Conducts brauchen, die mit Acht-Punkt-Schrift geschrieben sind, sondern wir brauchen Hilfsmittel, wie sie sich verhalten sollen. Und dieser Kompass, den wir ihnen geben, das, wo ich selbstverantwortungsvolle Menschen in einem Unternehmen sehe und klar selber auch in der Lage sehe, Situationen zu analysieren und entscheiden zu können. Und zwar in jeder einzelnen Entscheidung: Ist das ein Vertrag, den ich so wichtig finde? Ist das ein … Preis, den ich vertreten kann? Ist das ein Verhalten, wie mit Mitarbeitenden umgegangen wird, mit Lehrlingen umgegangen wird und so weiter, wo ich dahinterstehe? Und wenn wir das erreichen, dann habe ich auch nicht die Schlange vor meiner Tür als Compliance Officer, weil ich habe es geschafft, dass jeder sein Hirn einschaltet und auch seinen Wertekompass und genau weiß, in welche Richtung es gehen sollte.
Und du hast jetzt ganz was Wesentliches gesagt, ich hab es mir bei deinen Ausführungen nämlich notiert, weil es ja an sich logisch ist, wenn man darüber nachdenkt. Wir reden in der Compliance von den Regeln, und da sagst du, da kann es rechtlich noch ein Go sein, weil das Gesetz uns ganz klar sagt, da haben wir einen Spielraum, also Recht im Sinne von das normierte, niedergeschriebene Recht. Aber der Unterschied zum Thema Integrität und Integritätsmanagement ist dann, dass wir als Compliance die Brücke bauen.
Mit Werten. Also das Thema Werte spielt bei der Integrität natürlich eine große Rolle. Jetzt ist natürlich die Frage, wie wir als Compliance mit den Werten auch umgehen, weil ich verwehre mich dagegen, zu sagen, ich bin eine Wertepolizei. Das bin ich nämlich nicht. Ich bin ein Wertebotschafter. Das ist meine Aufgabe in der Compliance. Also ich laufe nicht herum und sage, das ist jetzt ein Compliance …, weil du nicht freundlich genug gewesen bist, sondern es ist meine Aufgabe in der Compliance, anzuleiten, Orientierung zu geben, wer wir sind. Und da bist du mit dem Wertekompass, diese Ausrichtung: Wer wollen wir denn sein? Das unterstützen wir als Compliance, weil wer wir sein wollen, das sagt uns ja die Geschäftsführung. Und da schließt sich ja wieder der Kreis zu diesem Fall auch. Weil man sagt, die Geschäftsleitung sagt uns, wer wir sind und wer wir sein wollen. Auch durch den Code of Conduct.
Weil der Code of Conduct ist die Antwort auf die Frage: Wer bist du? Und die Frage „Wer bist du?“, die beantworte ich mit dem Code of Conduct. So, wenn ich mich aber nicht daran halte, führt sich das gesamte Konzept ad absurdum. Und somit ist das … Jetzt die Frage mit: Was versteht man denn unter Integrität? Das ist die Regel plus Werte im Verbund mit den Menschen und diesen drei Aspekten: Hausverstand, Bauchgefühl und moralischer Kompass. Und dieser Nordstern für das Integritätsmanagement, würde ich jetzt behaupten, ist tatsächlich der Code of Conduct, weil der ja auch eine Kultur beschreibt, wie das Unternehmen es auch leben sollte. Und da steht ja nicht das Gesetz drin, da steht drin: Wir halten uns an die Gesetze. Aber da steht vor allem drinnen: Wie verhalten wir uns, und was erwarten wir von den Menschen im Unternehmen, aber auch von den Menschen, die im Verbund mit uns wirken?
Dann gibt es ja viele Unternehmen mit einem Code of Conduct, wir haben zum Beispiel zwei Code of Conducts, einen für Lieferanten und einen für Mitarbeiter, weil die Zielgruppe eine andere ist. Aber ich glaube, dass gerade deine Ausführungen dazu jetzt schon sehr wertvoll sind, um auch hier mal zu verstehen, wo der Unterschied ist, und dass Compliance nicht rein die Regeltreue im Fokus haben muss, sondern das Thema Integrität als Gesamtes. Und da läufst du bei mir natürlich offene Türen ein, weil ich verstehe mich als Wertebotschafter, weil ich … Ich bin quasi so ein Werte-Superspreader, um jetzt in einer pandemischen Sprache zu sprechen. Und das ist so gut, weil ich bin ja jemand, der eigentlich übersetzen sollte, was die Geschäftsführung sich wünscht. Ich bin ein Übersetzer dessen, was die sagen: Wer sind wir denn eigentlich? Und darum ist natürlich dieser Fall … zeigt so schön, was passiert, wenn da oben was gesagt wird, aber gar nicht
gelebt wird. Und warum hat das eine Relevanz für die Organisation? Und warum ist es relevant, hier auch Prozesse ins Leben zu rufen, damit genau diese Objektivität, diese Transparenz auch gelebt wird, zum Schutz der Organisation, zum Schutz der Menschen, die in diesem Unternehmen auch arbeiten? Und vor allem ist das auch Teil des Reputationsmanagements, weil natürlich, man sieht jetzt in den Medien, was da passiert, wenn man sich nicht an sein eigenes Wort hält. Jetzt stellt sich bei mir noch die Frage – was du mir da jetzt noch mitteilst, wo Integritätsmanagement … Weil du hast gesagt, also wie fördert man das? Denn so ein Erfolgsfaktor sind natürlich Prozesse, Tools und Sonstiges, da bin ich völlig bei dir. Aber wo stößt man denn jetzt mit dem Integritätsmanagement an seine Grenzen? Ich hätte eine kleine Antwort für mich, aber mich würde interessieren, was du sagst, wo quasi Integritätsmanagement an seine Grenzen gerät.
Und dann kommen wir zu Dilemmata, genau der Punkt. Das ist einer der ganz wichtigen Aspekte. Wenn wir zurückkehren zu unserem Anfangsfall, dem Nestlé-Fall, und den noch mal betrachten, dann haben wir dort mindestens zwei Dilemmata. Das eine ist beim Verwaltungsratspräsidenten Paul Bulcke, der natürlich seinen Protegé, den er endlich zum CEO gemacht hat, schützen will. Und auch sieht, dass er natürlich nach einem Jahr nicht das Gesicht verlieren möchte. Und auf der anderen Seite haben wir das Unternehmen, das börsennotiert ist, das Anfragen von den Shareholdern bekommt und das natürlich diese negative Publizität in den Medien nicht sehen will. Und deswegen muss ich natürlich überlegen: Wie kann ich das sehr diskret und außerhalb der Medien irgendwie schnell regeln, ohne dass das so sichtbar ist in den Medien? Diese Dilemmata, die haben, weil sie nicht sauber gelöst wurden, die ganze Situation um Wochen mehr verschlimmert.
Und da spielt natürlich … Compliance und auch die Stärke von Compliance eine sehr große Rolle, dass man aus diesen Dilemmata Lösungen erarbeitet, die das Unternehmen natürlich dann auch schützen. Und das ist die Hochkunst. Also das ist tatsächlich eine Hochkunst. Und ich glaube, also für mich, meine Antwort mit oder die Antwort, die ich mir geben würde, mit „Wo stößt man da auch an seine Grenzen?“, ist auch genau da, wo du auch jetzt gerade angedockt hast, nämlich bei der Spitze. Also wenn das von der Spitze schlichtweg nicht mitgetragen wird oder wenn da oben Maßnahmen nicht umgesetzt werden oder wenn Prozesse nicht gelebt werden, wenn auch das Vertrauen in die Organisation nicht gegeben wird oder wenn man versucht, wenn man den Anschein erweckt, etwas verstecken zu wollen, wenn Haltung plötzlich ein flexibles Konzept wird, dann ist das schwierig, und dann stößt natürlich dieses „Wer sind wir?“ an die Grenzen, weil man natürlich damit Verunsicherung schürt.
Also als Organisation, auch als Compliance-Organisation, bin ich ja verunsichert, wenn das, für das ich tagtäglich auch eintrete, plötzlich keine Geltung mehr hat. Also insofern wäre das jetzt meine Antwort. Gibt es jetzt für dich irgendwie doch einen Tipp, wo du sagst, wie geht das Unternehmen damit um? Oder was ist dein Rat auch an die Compliance-Organisation? Wenn ich beauftragt werde, eine Untersuchung durchzuführen, ohne dass man mir jetzt – und das wollen wir jetzt Nestlé nicht unterstellen, aber das ist ja –, ich bekomme auch keine Mittel, das mit Externen zu bearbeiten, sondern ich muss das intern machen, natürlich mit dem Risiko, dass ich aufgrund eines Machtgefälles natürlich sehr wohlwollend gegenüber der Geschäftsführung investigiere. Wie gehe ich damit um als Compliance-Organisation? Was tue ich da im besten Fall? Ja, also ich würde ein erstes Gespräch zu dieser Thematik intern dann noch mal führen und wirklich die Konsequenzen aufzeigen und auch sagen, dass Angst in diesem Fall kein guter Berater ist, sondern ich lieber Berater hole, die natürlich etwas kosten werden, aber auch nach außen hin die Ernsthaftigkeit signalisieren, die Unabhängigkeit dadurch auch signalisieren.
Und hier geht es um den Schutz des Unternehmens oder der Organisation und der betroffenen Personen. Es kann ja auch durchaus sein, dass sich herausstellt, dass der Hinweis unbegründet ist. Und das muss ich dann aber auch dokumentieren können und auch zeigen, dass es eben nicht intern gemacht wurde, um ihn bildlich zu kennen, sondern wir hier handfeste, saubere Untersuchungen durchgeführt haben, die das belegen. Und damit habe ich ja dann auch sozusagen erfüllt, was meine Aufgabe ist. Und das kann ich natürlich viel besser machen, wenn ich eine unabhängige Untersuchung durchführe. Absolut. Und mir gefällt das, was du sagst, mit Ansprechen. In diesem Fall gibt es vielleicht drei Wörter dazu: Klarheit vor Harmonie.
Insofern zum eigenen Schutz für die Compliance-Organisation. Liebe Rita, das war eine wunderbare Reise durch das Integritätsmanagement. Das war ein spannender Aufhänger mit dem Nestlé-Fall. Aber ich kann mir da so viel mitnehmen, und wie gesagt, du läufst da offene Türen bei mir ein. Vielen herzlichen Dank, dass du dir da die Zeit genommen hast. Ich lass dich noch nicht gehen. Es gibt ja immer noch ein zweites wiederkehrendes Element in meinem Podcast, und das ist das Code-of-C-Wort, das C-Wort, Compliance in einem Wort.
Wenn ich dich jetzt frage, beschreibe mir Compliance mit einem Wort – was wäre das für ein Wort? Haltung. Ach, Haltung, großartig, großartig, das nehme ich. Vielen herzlichen Dank. Liebe Rita, es war mir ein Volksfest. Danke, dass du dir die Zeit genommen hast, während des DICO-Forums mit mir in einer Pause ganz kurz über das Thema Integritätsmanagement zu sprechen. Es war mir wirklich eine große Freude. Dankeschön. Martin, ich danke dir. Es war auch eine große Freude für mich. Dankeschön. Meine Lieben, so, vielen lieben Dank fürs Zuhören. Wenn Ihnen die Folge gefallen hat, wenn Ihnen Code of C generell gefällt, dann freue ich mich natürlich über eine positive Bewertung auf der von Ihnen genutzten Podcast-Plattform. Aktivieren Sie doch bitte die Glocke bei Spotify. Folgen Sie dem Podcast und mir gerne auf LinkedIn und auf Instagram. Wenn Sie darüber hinaus Fragen haben zur Software von .LOUPE, dann einfach unter www.loupe.at Kontakt mit uns aufnehmen.
Unser Versprechen ist immer: aus der Praxis für die Praxis. Die Infos gibt es hierzu natürlich in den Shownotes. Und folgen Sie auch dem DICO. Besuchen Sie die Website www.dico-ev.de, werden Sie Mitglied und engagieren Sie sich aktiv mit Gleichgesinnten im Thema Compliance. Und mir bleibt bis zum nächsten Mal nur zu sagen: Bleiben Sie compliant und bleiben Sie vor allem ein guter Mensch. Ihr Martin Reichetseder.
Diese Folge ist powered by DICO, dem Deutschen Institut für Compliance.

