

Compliance-Bootcamp: Scope und Ziele - CMS zwischen Anspruch und Wirklichkeit
Shownotes
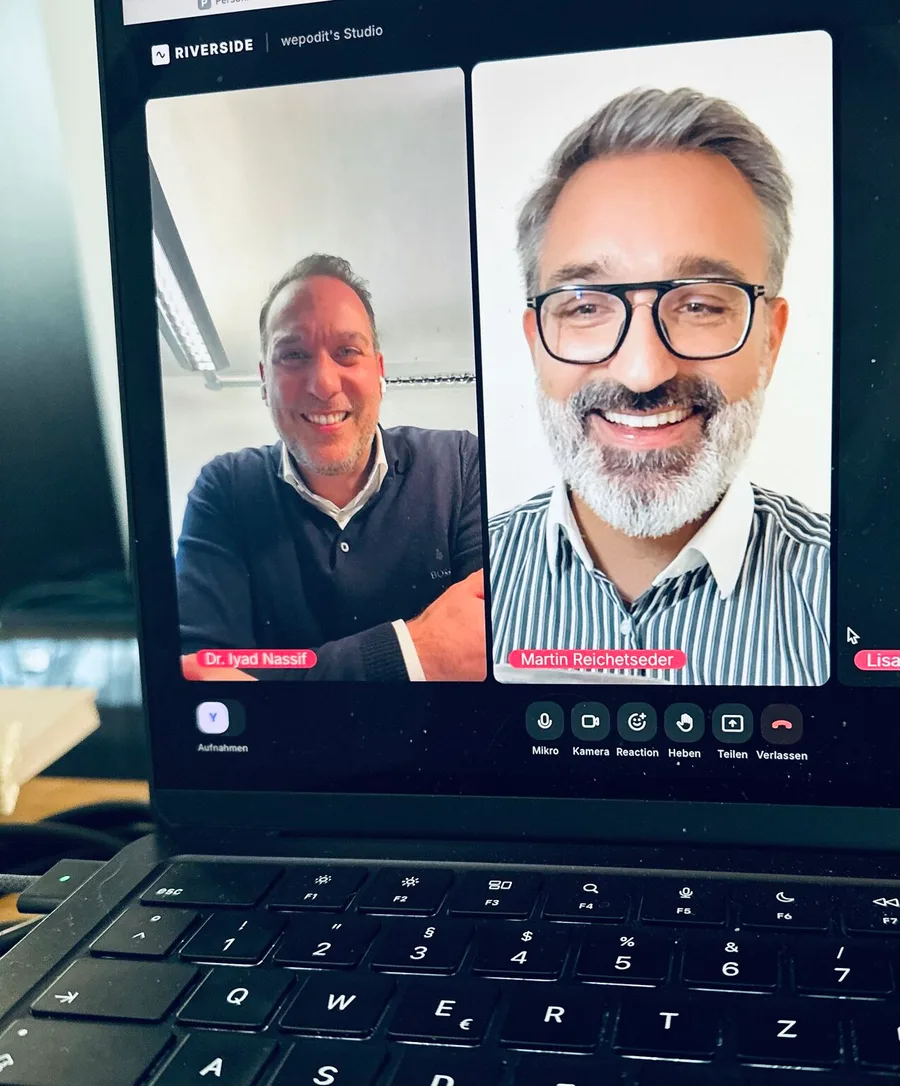
In der neuen DICO-Folge von Code of C geht es um den Scope, die Ziele und die Frage der Wirksamkeit eines Compliance Management Systems. Host Martin Reichetseder spricht mit Iyad Nassif, Syndikusrechtsanwalt bei E.ON, Co-Leiter des DICO-Arbeitskreises Strafrecht und Mitglied des Verwaltungsrats, über echte Effizienz und Glaubwürdigkeit.
Was braucht es, um Compliance wirklich wirksam zu machen? Und woran misst man Wirksamkeit überhaupt? Die beiden Experten diskutieren über Standardisierung vs. Individualisierung, den Unterschied zwischen Rechts- und Kulturschulungen, die Macht des „Tone from the Middle“ und warum KPI-Denken allein oft in die Irre führt. Statt Checklisten plädieren sie für ein System, das sich an echten Risiken orientiert, Vertrauen schafft und dabei hilft, kein kriminelles Unternehmen zu werden.
Weiterführende Links:
Folge den Social-Media-Kanälen von Code of C, um keine Updates zur zweiten Staffel zu verpassen!
Transkript lesen
Automatisch aus der Tonspur erstellt und mit KI-Unterstützung redigiert: Hörfehler und Zeichensetzung korrigiert, der Wortlaut bleibt. Einzelne Stellen werden noch geprüft. Es gilt das gesprochene Wort.
Diese Folge ist powered by DICO, dem Deutschen Institut für Compliance. Und das ist vielleicht die einzige Wissensvermittlung, die man ihnen noch zutragen soll: Wo sollst du hingehen, wenn du Zweifel hast? Und das in der Tat … Da bin ich ganz bei dir, und deswegen unterscheiden wir ja auch zwischen Regelkunde, Rechtsschulungen und Kulturschulungen. Es gibt Rechtsschulungen. Ich glaube, dass die Hälfte der Mitarbeiter überwiegend nicht weiß, was eine kartellrechtswidrige Absprache ist. Das ist etwas sehr Juristisches. Das muss man ihnen erst mal beibringen.
Das sind Rechtsschulungen. Die müssen sein – ich glaub, sie sind auch notwendig! –, können wir aber auf ein Minimum reduzieren. Wenn der Betriebsrat hingeht und sagt: „Wenn euch das auffällt, dann kommt zu uns“, den Menschen, die Meldung erstatten, weil sie wissen, wie das bei uns ausgeht – ist das ein ganz anderer Hebel. Und das ist keine Rechtsschulung! Das ist Arbeit an der Kultur, und darum ist es … Ich glaube, dass das sogar noch der größere Hebel ist, wenn wir genau in diese Dinge investieren.
Herzlich willkommen zu einem neuen Compliance-Bootcamp von Code of C, dem True Compliance Podcast von .LOUPE. Hier sprechen wir über Compliance aus der Praxis für die Praxis. Mein Name ist Martin Reichetseder, ich bin Compliance Officer, und ich bin Mitgründer von .LOUPE und für die nächsten Minuten Ihr Gastgeber! In den Bootcamp-Folgen weichen wir ja von unserer Reise durch das CMS immer ein wenig ab, und wir fokussieren uns insbesondere auf Impulse aus unserer eigenen Praxis, und in den DICO-Folgen fokussieren wir auch auf Impulse von unseren Kolleginnen und Kollegen vom DICO. Das tun wir heute, und zwar sprechen wir über das Thema „Scope und Ziele – CMS zwischen Anspruch und Wirklichkeit“. Und hierfür habe ich einen ganz wunderbaren Gast. Es freut mich sehr, Iyad Nassif, Syndikusrechtsanwalt in der Rechts- und Compliance-Abteilung der E.ON SE, Co-Leiter des DICO-Arbeitskreises Strafrecht und Mitglied des Verwaltungsrats, bei mir begrüßen zu dürfen.
Lieber Iyad, herzlich willkommen, schön, dass du da bist. Martin, ich danke dir für die Einladung. Freue mich auch. Sehr gern! Bevor wir in das heutige Thema einsteigen, wechseln wir noch ganz kurz in unsere Code-of-C-Empfehlungsrunde. In der Empfehlungsrunde gibt es ja in der Regel immer eine persönliche Empfehlung von mir, in den DICO-Folgen ist es aber so, dass diese Ehre und diese Freude meinen Gästen gebührt. Lieber Iyad, hast du etwas mitgenommen? Und wenn ja, was hast du unseren Zuhörerinnen als Tipp, als Empfehlung mitgebracht?
Ich habe eine Leseempfehlung mitgebracht. Mein lieber Kollege Markus Jüttner war damals mein Vorgesetzter bei E.ON und hat ein Buch geschrieben, das ich mitbegleiten durfte – zumindest ihn auch moralisch unterstützen durfte! Das lege ich jedem wärmstens ans Herz: „Die Kunst erfolgreicher Compliance – Eine realistische Sicht auf wirksames Compliance-Management“, wie gesagt von Markus Jüttner, kommt in der Zweitauflage. Wer sozusagen noch ein bisschen Geduld hat, dem kann ich das wirklich empfehlen. Herzlichen Dank, vielen herzlichen Dank! Wir werden deine Empfehlung selbstverständlich auch in den Shownotes verlinken.
Wer mich kennt, der weiß ja, dass Compliance für mich immer auch Orientierung bedeutet. Und das heißt, wir müssen nicht nur in unserer Sprache und in unseren Handlungen klar sein, sondern wir brauchen in Wahrheit auch die Klarheit im Verantwortungsbereich. Aus dem Grund ist für mich auch der Scope, und aus dem Grund sind vor allem auch die Ziele des Compliance-Management-Systems so wichtig. Für mich, beides herauszufinden – und da spreche ich aus der eigenen Erfahrung –, das ist durchaus eine Kunst, also das ist jetzt nicht ganz so trivial. Und das ist auch schon meine erste Frage und vielleicht auch schon der beste Einstieg in unser Gespräch, lieber Iyad: Wie definiert man denn den richtigen Scope für das CMS? Genau! Ich muss ein bisschen schmunzeln. Ich bin jetzt seit über fünfzehn Jahren in der Compliance, und es ist erstaunlich, wie sich dieser Scope doch wirklich immer wieder entwickelt hat. Zu Beginn – und da muss ich jetzt mal ganz selbstkritisch auch sein – war der Scope darin, einen wunderbaren Verhaltenskodex zu entwerfen.
Das war's! Da muss man sich mal überlegen, heute würde man zu Recht darüber lachen. Also man hat sich zu Beginn der Compliance gar keine wirklichen Gedanken gemacht, wo der Scope ist, sondern es war wirklich so, dass man auf dem Papier alles richtig machen wollte, ohne sich überhaupt Gedanken darüber zu machen, ob das wirksam ist. Das hat … dieser Scope hat sich Gott sei Dank verschoben und verlagert. Und ich muss ganz ehrlich sagen, wir bei E.ON haben einen Scope, den ich für richtig halte, ja, klar, aber den ich vor allen Dingen auch präferiere. Und zwar, wenn wir uns einmal überlegen – und das ist ja auch ganz wichtig –, es geht um Haftungsfragen. Es geht doch eigentlich immer nur darum, dass wir entweder den Vorstand oder das Unternehmen aus der Haftung bringen. Insofern kann der Scope doch nur der sein, was Gerichte oder Behörden an Anforderungen haben, damit die Haftung entfällt.
Und wenn das der Anspruch ist, dann fragt man sich doch: Was ist da notwendig dafür, dass wir diesen Scope einhalten? Und wir haben uns etwas sozusagen in die Karten gelegt und haben einen Satz für E.ON entwickelt, von dem ich glaube, dass er eigentlich sehr gut die Definition des Scopes berührt. Und zwar: das Hinwirken auf das Einhalten von gesetzlichen und unternehmensinternen Regeln, das Verhindern sowie das Aufdecken und unverzügliche Abstellen von Regelverstößen im Unternehmen.
Das ist der Scope! Und wie wir da hinkommen, darüber unterhalten wir uns, glaube ich, heute im Rahmen des Podcasts, aber es ist auf jeden Fall eine Bemühung, mal eine Definition zu finden, wie wir Compliance im Unternehmen verstehen. Und du hast es vor allem … du hast den Satz begonnen mit einem ganz wesentlichen Wort für mich, das in der Compliance nicht wegzudenken ist, und das ist Wirkung. Unabhängig davon, was nämlich der Scope ist in den unterschiedlichen Unternehmen, ist ein Compliance-Management-System ja nur dann effektiv, wenn es auch tatsächlich wirkt.
Den Satz zu beginnen mit Wirkung ist vermutlich der beste Einstieg für genau das heutige Thema. Jetzt ist es so, du hast jetzt einen wunderbaren Scope beschrieben, den ihr bei der E.ON SE habt, wo auch interne Regeln, Gesetze, Verordnungen, was auch immer, mit umfasst sind, und du sagst, es geht darum, diesen Scope auch – ich würde das jetzt übersetzen – zum Leben zu erwecken.
Ich würde sagen, durch ein System oder zumindest Prozesse, Mechanismen, Maßnahmen. Jetzt ist ja der Scope in eurem Haus … der ist sehr umfangreich! Es gibt immer diese Befürchtung, gerade wenn man mit Kolleginnen und Kollegen oder Menschen spricht, die nicht in der Compliance arbeiten. Die haben immer eine Befürchtung, dass man sagt, das ist immer ein Monster, Compliance, das erschlägt uns mit reiner Bürokratie. Darum ist vielleicht schon meine nächste Frage – mit der Wirkung und dem System, deiner Meinung nach –: Welche Faktoren bestimmen denn, ob ich jetzt ein schlankes System brauche, um genügend Wirkung zu erzielen, oder ob ich ein umfassendes Programm habe? Wo sind da die Faktoren? Oder wie würdest du selbst die Faktoren sehen? Ich würde sie nicht darin sehen, dass ich es davon abhängig mache, wie groß ein Unternehmen ist. Oh, danke!
Das ist nämlich aus meiner Sicht der größte Trugschluss. Ja, absolut! Also ein DAX-40-Konzern mit entsprechenden Ressourcen und Kapazitäten hat nicht den Anspruch, einen Riesenapparat hinzustellen, ja? Das … das ist wirklich fatal. Und im gleichen Atemzug können sich die kleineren Unternehmen auch nicht darauf zurückziehen, dass sie sagen … Ich nenne das so eine Schaufenster-Compliance: Ich habe einen Verhaltenskodex, den hab ich mir von einem externen Dienstleister aufsetzen lassen. Der hat das sozusagen über die KI einmal kopiert. Ich hab eine Richtlinie, und dann benennen wir noch jemanden. Das war's! So, damit sind wir in den Liefer… allgemeinen Geschäftsbedingungen bei unseren Lieferanten, können Haken machen, dass wir compliant sind. Das mal vorausgesetzt, muss ich ein bisschen schmunzeln: Die Literatur und die Entwicklung, die wir heute feststellen im Rahmen dieses gesamten Spektrums der Entbürokratisierung, hat einen interessanten Gesichtspunkt aufgeworfen, den wir bei E.ON noch nicht verfolgen.
Ich kann gleich gerne erzählen, wie wir oder was wir darunter verstehen, aber ich möchte ihnen einmal … Den Gedanken möchte ich einmal hier präsentieren, weil ich ihn gar nicht so verkehrt finde. Wenn wir mal davon ausgehen, dass sich die Wirkung eines CMS ehrlich gesagt kaum oder gar nicht messen lässt – ist mal die These –, dann wäre doch der Umkehrschluss zu sagen: Nicht für jedes Unternehmen passt ein Compliance-Management-System. Also mit der Folge, dass wir auf eine verschwindende Minderheit von Fällen immer mehr Geld ausgeben, ohne dass wir wirklich wissen, ob die vielen Programme eigentlich wirksam sind.
Also müssen wir uns darüber klar werden, ob das CMS wirksam ist und wie man die Wirksamkeit misst. Und wie viel Wirksamkeit ist eigentlich notwendig? So! Jetzt kommt die These eines Professors. Er sagt, eine Organisation, die einerseits auf der Intuition der Geschäftsleitung und andererseits auf dem Vertrauensgrundsatz beruht, sei aus seiner Sicht nicht nur eine First Line of Defense. Das heißt, dass es besser ist, wenn die Organe sich zu den individuellen Compliance-Risiken ihres Unternehmens Gedanken machen und beim Umgang mit ihnen ihrer eigenen Intuition folgen, anstatt Standards abzuarbeiten. Das sei aus seiner Sicht ja die reale Enthaftung gegenüber dem Gericht. Also mit anderen Worten, er sagt: Holt euch nicht das CMS von der Stange, damit ihr am Ende glaubt, dass ihr wirksam seid, sondern löst euch von all den IDW-Standards und möglichen Zertifizierungen. Und überlegt doch mal, ob ihr nicht zum Zwecke der Entbürokratisierung – das wird natürlich viele Berater, auch im DICO, jetzt vielleicht nicht ganz so erfreuen –, aber besinnt euch auf das Wesentliche, ausgehend von eurem Unternehmen!
Das finde ich einen wirklich guten Gedanken, den ich hier wirklich gerne mittragen möchte. Ich liebe, was du sagst. Vor allem, weil das … also wer mich ein bisschen kennt und wer auch den Podcast ein bisschen kennt, der weiß, dass ich sage: Für die Compliance oder für Compliance an sich brauche ich eine gewisse Trias.
Und diese Trias ist Hausverstand, ein gutes Bauchgefühl und ein richtig eingenordeter moralischer Kompass. Das reicht in der Regel schon, um zu wissen, ob ich mich ordentlich verhalte oder nicht. Im Sinne auch: Ich verhalte mich richtig! Also insofern, das zahlt ja jetzt in Wahrheit auch in das ein, was du sagst. Und ich möchte da noch kurz einhaken, wo du gesagt hast: Nicht jedes Unternehmen braucht ein Compliance-Management-System.
Ähm … Ich bin der Meinung, dass jeder … ich sehe das sicher ein bisschen anders. Also ich glaube, dass jedes Unternehmen das schon braucht, aber es kommt immer darauf an, was ich darunter verstehe und was ich auch mache. Compliance ist auch immer das, was ich selbst daraus mache! Und wenn ich über eine kleine Organisation ein Monster stülpe, dann bin ich nicht erfolgreich. Aber Kontroll-, also Risikoidentifikationsprozesse, Kontrollprozesse, Risikominimierungsprozesse, Maßnahmen, dass man Fehlverhalten und Risiken ansprechen kann … Dass ich irgendwann noch einmal eine Kontrolle habe durch irgendjemanden. Das sind simple, simplere Elemente, die in Summe ein System ergeben. Das ist kein One-fits-all, das entspricht vielleicht auch nicht zu hundert Prozent einem IDW-Standard oder einem ISO-Standard, aber es ist trotzdem ein systemischer Ansatz, der für jede Größe, für jede unterschiedliche Größe eines Unternehmens wohl passend ist, wenn das Unternehmen das auch als Compliance-Management-System versteht und dadurch die Risiken identifizieren kann, bewerten kann, minimieren kann und daraus auch eine Kultur der Integrität beziehungsweise auch eine Fehlerkultur und eine Feedback-Kultur schafft.
Also insofern bin ich da völlig bei dir, was dieses Thema betrifft: kein One-fits-all. Und ich bin auch völlig bei dir, dass es nicht nur dieses institutionalisierte Compliance-Management-System braucht. Aber ich glaube, dass wir das Thema Compliance-Management-System vielleicht auch unterschiedlich diskutieren sollen und auch können, dass ich auch zu einem kleinen Unternehmen, einem Schlossereibetrieb oder zu einem, was auch immer, auch sagen kann: Du hast ja Prozesse, um Risiken und Fehlerquellen zu minimieren und zu entdecken. Das ist schon … das zahlt schon ein in ein CMS eigentlich.
Genau, ich möchte mal ein praktisches Beispiel nennen. Wir im Konzern – das bedeutet ja, ein Konzern bedeutet, wir haben viele, also viele Beteiligungsgesellschaften, und diese Beteiligungsgesellschaften, da reden wir ja nicht von großen Mitarbeiterzahlen. Also das sind zwischen drei- und fünftausend Mitarbeiter. Das sind dann also für uns gefühlte, ja, Mittelständler, so. Und dann fragt man sich ja für uns … Dann fragt man sich auch für uns, das war ganz aus der Idee herkommend: Sagt ein Geschäftsführer: Ihr wollt doch nicht ernsthaft, dass ich dieses Risk Assessment, was ihr da aufsetzt, wirklich bei mir in dem Unternehmen ausrolle. Dann sind wir mit nichts anderem beschäftigt. Und er hat recht. Er hat vollkommen recht, und deswegen haben wir ein Produkt entwickelt, das ich bis heute jedem, jedem kleinen und Mittelständler an die Hand geben würde, um zu sagen: Wenn ihr das habt, dann seid ihr wirklich auf einem guten Wege.
Wir nennen es die sogenannte Business Heatmap. Ich weiß nicht, ob der Begriff schon mal irgendwo gefallen ist. Der Gedanke ist folgender: Wenn ich mir die Krisen der Unternehmen einmal anschaue, dann sind das meistens immer Krisen, bei denen wir einen, sagen wir mal, bei den Geschädigten nicht … Also der Mitarbeiter schädigt nicht das Unternehmen, das sind keine Krisen, die die Unternehmen ins Wanken bringen. Es sind die Krisen, bei denen die Unternehmen Dritte schädigen – den Staat, den Kunden – durch Betrug, durch Korruption und durch Kartellverstöße. Wenn ich jetzt mal überlege, es gibt einige Abteilungen, die stehen so hart im Fokus. Dass ich glaube, dass, wenn wir uns nur auf diese Abteilungen konzentrieren würden, weil sie natürlich prädestiniert sind dafür, mögliche Compliance-Regelverstöße hervorzuheben oder hervorzurufen, um dadurch das Unternehmen ins Wanken zu bringen,
dann schaffe ich es wirklich, ganz fokussiert, mich nur der Risiken anzunehmen, auf die es wirklich ankommt. Anstatt – und das ärgert mich ja immer – dieses: Ich mache ein E-Learning für alle achtzigtausend Mitarbeiter, und da sagen wir beim Vorstand, dass wir das zu hundert Prozent … kannst du sowieso nicht. Aber so wird's dann immer kommuniziert: Ich habe zu hundert Prozent abgehakt, und alle wiegen sich in Sicherheit. Und ich frage mich dann immer: Erstens würde mich mal interessieren, wie schnell die durchgeklickt haben, und zweitens, keiner, keiner testet, ob die das so verinnerlicht haben. Also was ich damit sagen will, um auf Wirksamkeit wieder zurückzukommen: Passende Produkte zu entwickeln für das eigene Unternehmen unter Berücksichtigung der Ressourcen und auch der Wichtigkeit, ist das Elementarste. Und dann kann man sich natürlich immer noch die Frage stellen: Ist das, was ich tue, wirklich wichtig, also effizient und effektiv?
Das ist ja eine der Definitionen für Wirksamkeit. Also das ist nicht unsere Definition, aber es gibt eine Definition, die sagt, Wirksamkeit heißt, es ist effizient und effektiv. Im Grunde ist vielleicht auch das gleich, wie wir es verstehen. Wir verstehen die Wirksamkeit als Ernsthaftigkeit und Glaubwürdigkeit. Nur wenn du ernsthaft und glaubwürdig Compliance lebst, bist du wirklich in deiner Compliance … Und innerhalb der Ernsthaftigkeit und Glaubwürdigkeit gibt's natürlich auch einige Abstufungen, von denen wir sagen, die sind zwingend erforderlich, damit wir wirklich ein wirksames CMS haben. Und deswegen, also diese Business Heatmap ist für mich ein Paradebeispiel, zu sagen: Es bedarf nicht des Risk Assessments von der Stange, und es bedarf insbesondere nicht des Risk Assessments, wie man es von den großen Firmen so kennt und auch so schätzt, sondern es muss eine individuelle, klarere Fokussierung auf die Abteilungen geben, die, wenn sie Scheiße bauen, im großen Ganzen
ein Unternehmen ins Wanken geraten lassen, und dafür ist dieses Produkt aus meiner Sicht hervorragend geeignet. Das ist ein wunderbarer Shoutout, nämlich auch in Richtung: Was ist die Legitimation von Compliance? Die Legitimation von Compliance ist nämlich nicht die Regel. Die Legitimation von Compliance ist das Business! Und wenn ich das verstanden habe, dann verliere ich mich nämlich auch nicht in einem Selbstzweck im Sinne von „Ich mache nur Regeln der Regel wegen“, sondern dann fokussiere ich mich nämlich genau auf diese Risiko… also auf die, die wirklich das Risiko bilden, wo es auch entsprechend geschädigt werden kann. Und da bin ich völlig dankbar für diesen wunderbaren Shoutout, und genau das, weil aus eigener Praxis weiß ich, dass, wenn man sich auf diese Bereiche fokussiert, wo die Risiken tatsächlich tagtäglich stattfinden, wo Menschen in den Risiken leben und arbeiten, wenn ich Schulungen dort auch gezielt anbiete, wenn ich Regelungen schaffe und einen Rahmen schaffe für genau diese Handlungen, die die tagtäglich erbringen,
dann bin ich viel wirksamer, als würde ich eine Regel für alle machen – auch für Personen, die das gar nicht betrifft! Weil dann habe ich vielleicht eine Abteilung wunderbar abgeholt … 25 Abteilungen hab ich beim Thema Compliance aber völlig verloren, weil sich die die Frage stellen: Warum mache ich das? Das hat mit meiner Realität gar nichts zu tun. Wir kümmern uns um Risiken, die wir gar nicht haben – weil sie möglicherweise nicht verstehen, dass eine andere Abteilung genau diese Risiken aber hat. Und, Iyad, das ist ein wunderbarer Shoutout, den du da machst. Also da kann ich zu hundert Prozent bestätigen! Das ist ganz, ganz großartig. Jetzt wird mir nur … Ich glaube, mein … Bitte.
Mein schönstes Beispiel, was ich mal gebracht habe, war: Da war ein Kollege von mir, der hat im Controlling zum Thema Einladungen und Geschenke geschult. Und dann gucken die Kollegen ihn an und sagten: Dass wir eigentlich vorsichtig sind? Wir haben keinen Kundenkontakt. Warum erzählen Sie uns jetzt hier, was die Wertgrenzen für die Zulässigkeit von Zuwendungen sind? Das ist natürlich peinlich. Ja, voll. Es ist natürlich megapeinlich! Und trifft es auf den Nagel. Was für eine Ressourcenverschwendung. Also wirklich …
Und dann, dann zum Thema Glaubwürdigkeit: Dann verlierst du die Leute, wenn es ums Thema Compliance geht. Weil die verstehen nicht, was das soll. Na, vor allem ist das Problem, wenn wir uns nämlich dann hinstellen als Compliance Officer und sagen: Wir als Compliance sind Businesspartner. Wir unterstützen das Business. Wir sind dafür da, dass das Unternehmen erfolgreich ist, und wir sind dafür da, dass wir die kritischen Risiken identifizieren. Genau! Dann glaubt uns das niemand. Also das ist richtig gut. Da bin ich eh schon bei der Frage eigentlich, weil ich wollte dich auch fragen: Welche Fehler passieren denn am häufigsten bei der Festlegung des Scopes? Da sind wir ja jetzt ein bisschen schon tatsächlich vorbeigekommen, jetzt genau mit dem.
Genau, und das ist das, was ich meine! Der größte Fehler, den, glaube ich … Ich will es auch gleich kleinreden. Ich glaube auch, dass wir für unsere Stakeholder eine gewisse Schaufenster-Compliance bewahren müssen. Wir werden nicht so innovativ, wenn am Ende unsere Investoren eigentlich verschiedene Checklisten abgearbeitet haben wollen für die Frage: Investiere ich in das Unternehmen oder nicht? Oder beziehungsweise: Steigt die Aktie? Da sind die … Das ist auch legitim! Deswegen gibt es und wird's auch immer geben … Es wird einen Verhaltenskodex geben, und wir beide sind uns doch einig: Der Verhaltenskodex wird niemals verhindern, dass Unternehmen in eine Krise geraten. Das ist abwegig.
Also da bin ich fest von überzeugt. Und das ist gleich schon vielleicht auch der größte Fehler, dass wir uns davon leiten lassen, diejenigen zu befrieden, von denen wir glauben, dass es auf sie ankommt. Also wenn ich mal überlege, wie die Vorstandssitzungen so sind, dann ist das eine Abarbeitung von Themen, bei der man nicht wirklich das Gefühl hat, man durchdringt überhaupt die Compliance an sich, sondern es sind wirklich: Was gab's für Fälle? Ist alles in Ordnung? Gibt's irgendwelche Probleme? Und man denkt sich so: Ja, ja, das ist alles wunderbar, aber dass … Was die Vorstellung beruhigt, ist zu wissen, es gibt ein System, und das arbeitet man ab, und dann gibt's keine Krise. Aber das ist doch ein Trugschluss! Also ich erinnere mich noch sehr gut daran, wie wir nach Volkswagen, also auch an andere Unternehmen, gestaunt haben, was sie für wunderbare CMS haben, und auch bei Siemens. Und feststellen mussten, dass das alleine reicht
nicht mehr. Richtig! Das ist also doch wirklich zu wenig, oder im Umkehrschluss: Es ist vielleicht der falsche Ansatz, zu glauben, dass, wenn ich mich zertifizieren lasse, wenn ich dem IDW-Standard folge und wenn ich am Ende ein CMS habe, dann war es das, dann bleibe ich stehen. Also der erste Fehler ist, zu glauben, ein System, wenn ich es implementiert habe, verhindert per se alles, was im Unternehmen an Krisen entstehen kann. Das ist der erste Trugschluss. Daran sollte man niemals festhalten. Und das ist auch der Trugschluss der Zertifizierung. Wenn ich das mal ehrlich sage: E.ON ist nicht zertifiziert, und ich sträube mich auch immer dagegen, weil's aus meiner Sicht Geldrausschmeißerei ist, wie dann die DICO-Berater …
Aber ich glaube auch, ganz ehrlich, es gibt einem das falsche Signal. Es gibt dann das Signal in dem Moment X bei einer Zertifizierung, bei der am Ende nur noch jemand guckt: Da gibt's eine Antikorruptionsrichtlinie, ja, Haken gerade. Kommt der Trugschluss: Es ist alles gut! Und wenn der Glaube entsteht, dann fehlt es an der Innovation. Dann fehlt es am Weiterdenken. Und dann kommen wir in ein Fahrwasser, wo wir uns wirklich gemütlich machen und denken: Es läuft doch ganz gut. Und das ist der erste Trugschluss. Also einer der ersten Fehler, wo ich sagen würde … Ich würde mich nicht auf das beruhigen oder zurückziehen, was wir haben, sondern ich würde auf das weiter arbeiten und fokussieren, was wir brauchen.
Das sehe ich bei vielen nicht ganz klar, die sich an das CMS halten und dabei vielleicht auch vergessen, dass ein System nicht ein Selbstzweck ist. Wenn man dann vergisst, dass wir es ja nicht der Regel wegen machen, sondern dass wir das in Wahrheit wegen der Menschen machen. Und darum unterschreibe ich ja das, was du gesagt hast, dass eine Richtlinie oder auch ein Code of Conduct nicht verhindert, dass doch etwas passiert, weil sich schlichtweg die Risiken verwirklichen. Die einen verstehen, wer wir als Unternehmen sein wollen und sind, und manche Menschen nicht, weil Menschen schlichtweg unterschiedlich sind. Wir müssen identifizieren, wer die Menschen sind, die es nicht verstehen, denn mit denen müssen wir schlichtweg etwas tun. Darum ist das Compliance-Management-System ja eigentlich menschfokussiert – weniger regelfokussiert! Das ist die Basis, aber die Arbeit fließt zu hundert Prozent in den Menschen.
Passieren da Dinge? Weil der Mensch schlichtweg so ist. Der Mensch hat einen Vorteil, dass er grundsätzlich die Möglichkeit einer Lernkurve hat. Also das ist ja der Grund, warum man auch nicht immer sagt, ich habe jetzt was implementiert, und das passt. Insbesondere, wo sich ja gerade unser Business, also das Business in der Compliance, laufend ändert, aufgrund von … weil sich das Business ändert, weil sich die Risiken ändern und weil sich die Regulatorien ändern. Weil sich auch die Menschen im Unternehmen ändern, weil es unterschiedliche Generationen gibt. Ich glaube, dass dieser Generationenkonflikt nicht so groß ist, wie man ihn auch darstellt mit einer Gen Z und was weiß ich. Also das glaub ich nicht! Aber man merkt, dass sich schlichtweg auch Ansichten ändern, dass sich die Gesellschaft verändert, und dann muss ich als Compliance schlichtweg mitgehen. Da wird es nicht ausreichen, dass ich einen Code of Conduct habe und eine Richtlinie hab.
Sondern da wird es nur ausreichend sein, wenn ich mich auch tatsächlich mit den Menschen beschäftige, die bei mir im Unternehmen sind. Ich wollte da vorhin noch einhaken. Jetzt hast du natürlich von eurem Scope gesprochen … und von der Wirksamkeit gesprochen! Ich messe das ja immer auch ein bisschen an Zielen.
Habe ich Ziele erreicht? Welche Ziele setze ich mir denn? Und ich glaube, dass für viele Zuhörerinnen und Zuhörer das Thema Scope vielleicht noch die leichtere Übung ist. Zu sagen: In welchem Business bin ich? Welche Regelungen gelten für mich? Welche Risiken habe ich denn da? Was sind meine Aufgaben? Was ist mein Purpose eigentlich als Compliance-Organisation? Also Scope, Purpose – vielleicht, dass man das so ein bisschen definieren kann – wird nicht die große Übung sein manchmal! Aber daraus konkrete Ziele abzuleiten, die wirklich auch in das Thema Effektivität, Effizienz einzahlen, Glaubwürdigkeit …
Das ist dann schon ein bisschen schwieriger, weil das auch immer was mit einer Priorität zu tun hat, und da ist natürlich … da bin ich bei dir: Diese, die ISO-Zertifizierungen sind dann auch ein Trugschluss, weil ich dann einfach ein Programm abarbeite. Und viele haben aber nur das Programm als Anleitung. Wie definiere ich meine Ziele? Also wie macht ihr das? Was sind eure Ziele genau? Ich zitiere da immer Frau Hui Chen, ich glaube, die ist in der Compliance ziemlich bekannt. Sie kommt vom DOJ, und sie hat das einmal ganz konkret formuliert. Sie sagt einfach: Werdet einfach kein kriminelles Unternehmen! Das muss euer Ziel sein! Ja, voll gut, ja!
Und das finde ich einfach sensationell. Wenn du dann mal drüber nachdenkst – ich will kein kriminelles Unternehmen werden –, dann impliziert es ja auch schon den Weg, den wir bei E.ON eingeschlagen haben, dass wir uns gerade abgrenzen und sagen: Es gibt die kriminellen Unternehmen, und es gibt die Unternehmen mit kriminellen Mitarbeitern. Gibt's da auch einen Unterschied? Genau! Das heißt also, alles, wo der Mitarbeiter das Unternehmen schädigt … das fällt gar nicht in die Compliance. Das ist ein Thema der Revision.
Aber alles, wo wir Dritte schädigen, und deswegen sage ich … wo wir ein kriminelles Unternehmen werden können … Das ist das Entscheidende für uns in der Compliance. Und alles, was wir an Produkten … alles, was wir an Produkten entwickeln, zahlt darauf ein, und das ist das, was du am Anfang gesagt hast.
Wenn ich den Mitarbeitern das Gefühl gebe, oder ich geb mal ein Beispiel: neue Führungskräfte. Neue Führungskräfte bei uns haben natürlich eine Menge zu tun und sind dann auch gefordert, in ihrem Team sich irgendwo einzufühlen und anzukommen. Aber eine Aufgabe ist, uns kennenzulernen. Das heißt, binnen der ersten hundert Tage wird eine Führungskraft gebeten, mit uns ein Gespräch zu führen.
So, warum zahlt das ein? Wir wollen kein kriminelles Unternehmen werden. Das heißt, wir holen uns die jungen Führungskräfte jetzt schon an Bord und sensibilisieren sie dazu, was uns vorschwebt, wie sie als Führungskraft zu sein haben. Und wenn das der Multiplikator ist und das Vorbild für ihre Mitarbeiter, dann brauche ich keinen Tone from the Top, dann interessiert mich das schon gar nicht mehr.
Dann bin ich beim Tone from the Middle genau richtig, und das ist zum Beispiel ein schönes Beispiel, wo wir sagen: Das sind dann … so definieren wir unsere Ziele, also wirklich, und das machen wir wirklich. Unser Ziel ist: Wir wollen kein kriminelles Unternehmen werden, und jedes Produkt, das wir anbieten, was wir entwickeln und was wir dann auch ausrollen, zahlt immer darauf ein, ob das am Ende dazu führt, dass wir keins werden oder nicht. Und deswegen war ich so selbstkritisch, zu sagen: ein E-Learning! Ein Verhaltenskodex. Alles, was so relativ abstrakt ist und von dem wir am Ende nicht wissen, ob es wirklich ankommt, zahlt darauf eigentlich nicht ein. Und ich habe ein anderes Beispiel. Ich musste schmunzeln, wo mir ein Compliance Officer mitteilte: Lieber Iyad, ich wollte dir erfreulicherweise mitteilen, dass ich alle meine Mitarbeiter geschult habe.
Sag ich: Gratuliere dir. Du hast also 95 Prozent der Mitarbeiter, die sowieso rechtskonform arbeiten, erzählt, was sie sowieso schon sind, und hast also jetzt ein halbes Jahr damit verschwendet, Termine zu vereinbaren und dich in die Jour fixes zu setzen. Und die Leute zusammengenommen. Was für eine Zeitverschwendung! Tut mir wirklich leid.
Anstatt sich um die fünf Prozent zu kümmern, auf die es wirklich ankommt. Denn die anderen arbeiten sowieso regelkonform. Was für 'ne Zeitverschwendung. Tat mir ein bisschen leid, aber er fühlte sich gut dabei, denn er hat am Ende etwas erreicht. Ein Ziel. Aber es war … Das tut weh, vielleicht an der einen oder anderen Stelle. Weil was man zugutehalten sollte, ist die intrinsische Motivation, weil die Absicht war ja gut! Aber du hast recht, das ist Zeitverschwendung.
Das wäre, als würde ich mich um jedes Risiko gleich kümmern, nur weil es ein Risiko ist. Aber es gibt halt unterschiedliche Risiken, kritische und weniger kritische. Und um die kritischen muss ich mich kümmern, mit den anderen muss ich schlichtweg lernen zu leben manchmal. Das ist auch dann Zeitverschwendung, würde ich das mit allem tun. Dieses wunderbare Beispiel: Hätte ich Führungskräfte bei uns im Unternehmen, die zu mir kommen und sagen: Natürlich hab ich jetzt alle in der Compliance geschult, ich habe Zeit aufgewendet dafür – ich würde mich ehrlich gesagt … ich würde mich freuen. Weil ich das fühle, dass sie das Thema ernst nehmen. Da gibt es ja intrinsische Motivation, und da will man zumindest das Thema in die Organisation bringen. Aber ich fühle, was du sagst …
Genau! Ich bin auch bei dir. Ich nehme jedes Engagement dankend an, aber dann darf er auch nicht kommen und sagen: Ich bin überfordert. Ja, voll! Und ich komme mit den Aufgaben, auf die ich eigentlich primär den Fokus richten sollte, dem komme ich nicht mehr nach. Dann muss ich sagen: Ne, dann hast du einen falschen Fokus. Und deswegen musste ich damals so schmunzeln, fand das auch nicht so schön, dass ich ihn da so kritisiert habe, aber es hat bei ihm gewirkt.
Es ist ein schöner Spiegel eigentlich. Also konzentrieren wir uns nicht auf die, die sowieso immer regelkonform arbeiten. Was soll ich denen noch erzählen? Das ist Zeitverschwendung, und davon haben wir in jedem Unternehmen eine ganze Menge loyaler und kollegialer Kollegen, wie du selber sagtest am Anfang, die auf ihr Bauchgefühl hören, aus Menschenkenntnis heraus anwenden und aus dem Verstand heraus auch das Richtige tun. Und wenn sie das nicht wissen … Und das ist vielleicht die einzige Wissensvermittlung, die man ihnen noch zutragen soll: Wo sollst du hingehen, wenn du Zweifel hast? Richtig, in der Tat! Da bin ich ganz bei dir, und deswegen unterscheiden wir ja auch zwischen Regelkunde, Rechtsschulungen und Kulturschulungen. Es gibt … Da bin ich ganz bei dir, es gibt Rechtsschulungen. Also ich glaube, dass die Hälfte der Mitarbeiter überwiegend nicht weiß, was eine kartellrechtswidrige Absprache ist.
Das ist etwas sehr Juristisches. Das muss man ihnen erst mal beibringen. Das ist es dann aber auch, ja? Das sind Rechtsschulungen. Die müssen sein … Ich glaube, die sind auch notwendig. Können wir aber auf ein Minimum reduzieren, und insbesondere nicht im Controlling für alle Bereiche. Ja, das ist wichtig! Und was man aber Kulturschulung anbetrifft: Also ich mache gerade eine Kulturschulung, wo ich wirklich mal … die nennt sich „Compliance jetzt mal im Ernst“, wo ich bei den Kolleginnen und Kollegen um ein Verständnis dafür werben will: Warum melden sich Kolleginnen und Kollegen nicht bei uns? Obwohl sie einen Verstoß sehen, oder bei einem Kollegen, in einer Abteilung. Und ihnen einfach mal auch die Angst zu nehmen, zu sagen: Ihr werdet nicht an den Pranger gestellt, denn normalerweise, so soziologisch oder organisationsstrukturell, macht ihr ja eigentlich alles richtig! Ihr seid da keine Nestbeschmutzer, weil das im Menschsein nicht … Das gehört nicht dazu.
Es muss erlernt werden. Die Schulungen schaffen einen Aha-Effekt dahingehend, dass die Kolleginnen und Kollegen sagen: Jetzt weiß ich auch endlich, dass ich mir kein schlechtes Gewissen machen muss. Aber das ist doch eine total wichtige Schulung! Also ich kann dir sagen, dass ich … ich hatte gerade vor zwei Wochen wirklich das große Vergnügen, dass ich mit meiner Geschäftsführung … also ich bin Compliance Officer, ich bin Leiter Rechtsabteilung, Leiter Compliance in einem Industrie- und Anlagenbauunternehmen in Österreich mit viereinhalbtausend Mitarbeiterinnen und Mitarbeitern weltweit. So, und ich hatte vor zwei Wochen die große Freude, mit meiner Geschäftsführung, also mit meinem Vorstand, mit allen dreien einen Workshop zu machen zu den Fragen: Wer sind wir denn eigentlich? Wer wollen wir denn sein? Ausgehend von den Werten, aber zu unterschiedlichen Themen, die wir ja jetzt schon in unserem Code of Conduct drinnen stehen haben, zu fragen: Wer sind wir denn, wer wollen wir denn sein?
Was glaubt ihr denn, wo eine Grenze überschritten ist und wo nicht? Meine Erwartungshaltung war nicht, dass wir gemeinsam Verhaltensgrundsätze abarbeiten. Meine Intention war – und das war wunderbar –, eine Diskussion zu fördern und mitzubekommen, wie meine Geschäftsführung über unterschiedliche Themen, Situationen denkt und wo sie sich selbst auch sehen und wie sie sich auch untereinander kalibrieren. Und wir als Compliance-Organisation haben genau nur dokumentiert. Und aus dem werden wir einen völlig neuen Code of Conduct schreiben, weil das, was wir vorher oder jetzt als Code of Conduct haben, das hatte ja im Grunde ich geschrieben, auf Basis von dem, was wir im Unternehmen halt haben und was State of the Art ist, und die Geschäftsführung, die damalige Geschäftsführung, hat den halt unterschrieben und hat sich den gelesen und gesagt: Das passt schon. Aber jetzt habe ich die Möglichkeit, im Rahmen eines Kulturworkshops auch wirklich den Tone from the Top zu verschriftlichen!
Ich hab mir jetzt einen zweiten Superspreader geholt, nämlich den Betriebsrat, das Betriebsratsgremium. Mit denen hatte ich jetzt auch einen Workshop zum Thema: Was ist denn Compliance eigentlich? Diese Woche einen Termin, wo ich mit ihnen einen Meldevorgang durchgegangen bin. Von „Wie meldet man?“ bis hin zu „So sieht das bei uns aus, und das machen dann wir“, um auch zu erkennen: Wo könnte denn das Betriebsratsgremium oder der Betriebsrat eventuell ein Brückenbauer sein? Oder ein Superspreader sein oder eine Unterstützung sein, dass Menschen, die bei uns in der Produktion arbeiten, zu denen ich ja nicht hinkomme – nicht, weil ich nicht hingehe, aber weil die natürlich zu mir keinen Bezug haben. Und wenn ich hingehe und sage: Nutzt das Hinweisgebersystem!, ist die erste Frage: Wer bist du? Wenn der Betriebsrat hinkommt und sagt: Wenn euch was auffällt, dann kommt zu uns! Und wenn die dann gemeinsam mit den Menschen die Meldung erstatten, weil sie wissen, wie das bei uns ausgeht, ist das ein ganz anderer Hebel.
Das ist keine Rechtsschulung, das ist Arbeit an der Kultur. Ich glaube, dass das sogar noch der größere Hebel ist, wenn wir genau in diese Dinge investieren. Genau! Das sehe ich auch so, ne? Ohne das andere kleinreden zu wollen. Wie gesagt, es gibt Rechtsschulungen, die müssen sein, sagen wir, weil wir können sie einfach von dem Mitarbeiter nicht erwarten. Aber da jetzt den Fokus zu setzen, halte ich auch, ehrlich gesagt, für ziemlich kurzsichtig. Ja, absolut. Absolut. Ich wollte dich eigentlich nur fragen: Welche KPIs sind in der Praxis relevant? Also du hast es jetzt vorhin gesagt, da gibt es diese Kolleginnen und Kollegen, die sagen: Ich hab aber eine Schulungsquote von 95 Prozent und Menzils in Hunderburg. Aber ist das die richtige Kennzahl, die wir haben wollen? Ich glaube nicht!
Nee, ich glaube auch nicht. Wenn wir uns mal wirklich die KPIs angucken … Gehen wir noch mal einen Schritt zurück, vielleicht sind wir beide auch ein bisschen zu schnell, und weil ich will ja auch, dass einige Kollegen, die neu in der Compliance sind, uns folgen können. Gehen wir nochmal den Schritt zurück zu der Definition, also zumindest, wie wir sie verstehen, dass wir sagen: Ein wirksames CMS ist dann wirksam, wenn es ernsthaft und glaubwürdig gelebt wird, oder effizient und effektiv. Ich glaube, es macht sich nichts, so.
Wir haben unter der Ernsthaftigkeit und unter der Glaubwürdigkeit jeweils noch mal vier Elemente, von denen wir ausgehen, dass sie diese auch teilweise unbestimmten Rechtsbegriffe noch etwas konkretisieren. Und bei der Ernsthaftigkeit sind das natürlich die Aktivitäten wie Qualität, die Steuerung oder Überwachung und die Ressourcen. Und bei dem Letzteren, bei den Ressourcen, ist es ein ganz wesentlicher Hebel. Denn am Ende des Tages, so auch meine Erfahrung, ist die Staatsanwaltschaft schon gewillt, sich bei einem Skandal das Organigramm zu nehmen, um das Unternehmen zu verstehen. Und wenn in einem Organigramm erkennbar ist, dass ein Complianceverantwortlicher die letzte Kette eines, quasi eines Mitarbeiters ist, der weder die Ausbildung noch die Kenntnis noch die Befähigung hat, also quasi das Mandat, dann kann kein Unternehmen bei Gericht oder bei den Behörden ernsthaft vertreten, dass sie ernsthafte Compliance machen.
Also das ist etwas, wo ich sage, da sind die KPIs, die mit uns nicht verhandelbar sind. Was bedeutet das im Umkehrschluss? Das bedeutet im Umkehrschluss, was wir gesagt haben: Wir möchten ein FTE für zweitausend Mitarbeiter, einen Complianceverantwortlichen für zweitausend Mitarbeiter. Wir haben damals in den DAX 40 so eine Umfrage gemacht, das passt auch so weit.
Da schließen sich viele andere Unternehmen an. Das ist also nicht verhandelbar, und das sind aus meiner Sicht die KPIs, auf die es unter anderem ankommt. Ich glaube, wir werden das ein bisschen reißen, wenn wir das ja alles im Detail besprechen. Aber kommen wir noch mal zur Glaubwürdigkeit. Da sind Geschäftsrisiken, darüber sprachen wir gerade.
Es sind die Kultur- und die Rechtskundeschulungen der Mitarbeiter. Es ist die Kultur an sich, und es sind die Prozesse und Kontrollen. Und bei den Kontrollen leben wir einen Ansatz, der auch ein bisschen vom Markus Jüttner auch … Deswegen kann ich dieses Buch, das ich am Anfang in meiner Empfehlung erwähnt habe, wirklich nur jedem empfehlen: wie wir arbeiten mit der sogenannten Verhältnisprävention statt der Verhaltensprävention. Das ist etwas sehr Provokatives, aber vielleicht lässt du dich mal kurz darauf ein. Wenn du unterstellst, dass du einen Menschen – und wenn du jetzt ehrlich zu dir bist – nicht ändern kannst … Ja, vielleicht, also meine Frau kann mich ändern, das glaube ich schon, aber ich glaube nicht, dass jemand anders mich ändern kann. Also wenn du davon ausgehst: Der Mitarbeiter, wie er ist, ist er, wie er ist. Er ist entweder ein kleiner Schweinehund, oder er ist ein ganz loyaler Mensch. Kannst du selbstverständlich, sagtest du vorhin?
Dann kannst du selbstverständlich dich bemühen, aus dem kleinen Schweinehund jemanden zu machen, der zumindest das Unternehmen nicht schädigt. Oder du sagst dir – und das ist die Verhältnisprävention. Die Verhaltensprävention ist ja: Ich schule, ich mache Intranet, ich bilde die Kultur. Was ist aber, wenn ich bei diesen Personen die Verhältnisse so verändere? Deswegen komme ich zur Kontrolle. Ich verändere die Verhältnisse so, dass es ihnen gar nicht ermöglicht wird, etwas falsch zu machen, in Anführungsstrichen, was dem Unternehmen schadet. Obwohl es in seiner Natur liegt, weil er Narzisst ist. Weil er glaubt, er könne sowieso alles und ihm gehört der Laden. Also jeder, der jetzt zuhört, müsste irgendwie ein Gesicht vor Augen haben?
Genau! Und das ist ein … wir finden das einen sehr interessanten Ansatz, zu sagen, ich konzentriere mich mehr auf die Verhältnisse um jemanden rum als auf das Verhalten. Und das schönste Beispiel, was mir damals zugetragen wurde, als ich das nicht so ganz verstanden habe, war: Wenn wir unsere Mitbürger mit Migrationshintergrund hier haben, und die kommen zu uns und sehen einen Zaun um ein Grundstück, dann wissen wir doch beide, dass sie nicht Eigentum und Besitz im Sinne des Bürgerlichen Gesetzbuches kennen. Woher sollen sie es kennen? Aber die wissen: Wenn der Zaun da steht, ist das irgendeine Hürde. Da kann ich vermutlich nicht drauf, einfach so. Und diese Analogie mal zu schaffen für die Compliance, ich glaube, das ist eine tolle Herausforderung, die es gilt, wodurch ich dann vielleicht auch, wenn es um Ressourcen geht, vielleicht die eine oder andere Schulung mir auch, ehrlich gesagt, skippen kann, denn … Ich werde vielleicht den einen oder anderen nicht überzeugen können, selbst wenn ich noch den charmantesten Vortrag halte.
Ja, ich finde das super spannend! Ich finde das tatsächlich super spannend. Und das zahlt vielleicht auch ein bisschen ein in das Thema, was ich mit Nina Stöckel diskutiert habe – die Deregulierung: Die hat ja auch weniger Schulungen gemacht und ihre Dokumente reduziert. Das ist überhaupt nicht zielgruppengerecht! Und es ist damit gar nicht zu erreichen, dass ich nicht genau das möchte. Und ich muss mir immer anschauen: Wo stehe ich denn gerade?
Wo stehen denn eigentlich die Menschen im Unternehmen, die meine Risiken oder die die Risiken auch verwirklichen? Und dann nicht … Dann kann ich ja probieren, auf das Verhalten einzuwirken. Aber ich finde es anders. Also diese Verhältnisprävention, das find ich schon einen sehr spannenden Ansatz.
Dem gehen wir möglichst auch nach, versuchen es systematisch, und es ist … Ich geb mal ein ganz kleines Beispiel. Wir haben uns entschieden, dass wir keine Parteien … dass wir an keine Partei spenden. Das ist eine unternehmerische Entscheidung, gesetzlich wäre das ja durchaus zulässig. Aber wir wollen das nicht, wir wollen da die Neutralität wahren. Passiert bei uns dasselbe? So. Wir haben uns gefragt: Wie kriegt man das eigentlich kontrolliert? Und entscheidend ist doch, dass am Ende des Tages jemand auf den Knopf drückt und die Zahlung geht frei. Also setze ich doch da an, im Rechnungswesen, und sage: Pass mal auf, ihr neben… wenn ihr in den Rechnungen die folgenden KPIs seht … dann ist das ein Stopp! Und das war für uns der Hintergrund, zu sagen: Es wäre mir völlig egal, ob der eine oder andere eine gewisse Partei präferiert und versucht, mit unserem Unternehmensvermögen diese Partei zu unterstützen. Es gelingt nämlich nicht, weil wir die Kontrollen und damit die Verhältnisse um ihn herum so konstruiert haben, dass da kein Geld rausgeht.
Das machen wir jetzt beim Sponsoring! Weil das war bei uns genau dieselbe Diskussion. Also drum, den Ansatz finde ich wahnsinnig spannend, weil ich hier weiß, dass er funktioniert. Bei uns war es ja früher so, dass wir das digital machen. Wir haben einen automatisierten Freigabeprozess, wo das früher so war, dass die Einladung, das Sponsoring, das Geschenk eingemeldet wurde, und das System hat das abgeprüft, ob das mit den Richtlinien zusammenpasst, dann wurde automatisch abgelehnt, freigegeben. Und wenn's unklar war, ist das zu uns in die Compliance gekommen, und ich habe dann freigegeben, abgelehnt oder was auch immer.
Das war okay, aber in meiner Welt habe ich damit keinen Lerneffekt, und ich stärke dadurch auch überhaupt nicht das mittlere Management. Nämlich eigentlich die, die auch eine Vorbildwirkung haben sollen! Und jetzt haben wir gesagt, wir schlagen quasi zwei Fliegen mit einer Klappe, indem wir jetzt den Prozess geändert haben und gesagt haben: jedes Sponsorship, jedes Geschenk, jede Einladung … Wenn es, also wenn die Einladung, ein Geschenk, gibt so ein paar Bagatellgrenzen, dann muss man nicht einmelden. Aber gerade beim Sponsorship haben wir das jetzt so geändert, dass Sponsorship nicht vom Marketing bezahlt wird, sondern von der Kostenstelle. Und wenn die Kostenstelle die Verantwortung trägt, dann muss auch die Führungskraft zustimmen: Sponsern wir das, oder sponsern wir das nicht? Was heißt, sie ist auch am Ende des Tages verantwortlich dafür, was von der Kostenstelle weggeht. Weil sie ja im Forecast berichten muss, was denn da für Zahlungen rausgehen.
Also sie muss sich auch damit beschäftigen: Habe ich das vorher überhaupt budgetiert, und passt das überhaupt zu unserer Strategie im Sponsorship? Wenn die Führungskraft das freigibt, dann haben wir eine zusätzliche Kontrolle, weil bei uns schaut da noch das Marketing drüber und kontrolliert, ob auch tatsächlich, ob auch tatsächlich die Strategie eingehalten wird. Marketing überprüft nicht, ob das auch in der Kostenstelle verankert ist, also ob das Budget da ist, sie überprüfen aber, ob das in der Strategie ist. Und wenn die Führungskraft ablehnt, endet der Prozess. Wenn Marketing ablehnt, endet der Prozess, und dann kommt es erst zu uns in die Compliance, und wir schauen dann drauf und sagen: Ist ja irgendwas, wo man vielleicht, wo beide drüber gefallen sind, so. Weil die Kontrolle hinsichtlich der Kostenstelle und des Budgets erfolgt in einem anderen Prozess, da muss die Compliance gar nicht drinnen sein.
Weil ich weiß, dass genau dieser Prozess funktioniert. Und wir haben auch den Prozess geändert, wir haben auch die Umstände geändert. Das Hervorragende ist, dass sich die Menschen plötzlich damit beschäftigen und plötzlich auch diskutieren und dass man plötzlich über diese Dinge spricht und eine Führungskraft dann plötzlich sagt: Will ich nicht. Ich habe es nicht im Budget, und das sind wir nicht, und das wollen wir nicht. Und dann verlagere ich diese Diskussion nämlich dorthin, wo sie hingehört! Gehört die ja jetzt zu mir in die Compliance, diese Diskussion, ob wir einen Ball sponsern oder nicht? Das gehört ja dorthin, wo es auch passiert. Und das ist so ein wunderbares Beispiel und ist in Wahrheit genau dasselbe, was du sagst. Schön zu hören, Martin, dass auch du den Job nicht von anderen machen lässt. Das freut mich sehr! Ja, einer dran. Mega, mega. Du, ich glaub, also wir sind am Ende der Reise angelangt.
Du, das war wirklich großartig. Ich lass dich noch nicht ganz gehen, lieber Iyad, und zwar: Wir haben ja noch ein zweites wiederkehrendes Element, und das ist immer unser Code-of-C-Wort, also Compliance in einem Wort. Wenn ich dich jetzt frage: Was ist dein Wort für Compliance? Was kommt da? Mut. Das ist sehr gut. Ja, vielen herzlichen Dank! Du wolltest nur ein Wort. Ich hätte gerne „Mut zur Veränderung“, aber du wolltest nur ein Wort. Also ich habe ja auch bei der Vorstellung von dir gesagt, dass du Syndikusrechtsanwalt bist. Ich bin's ja von den Rechtsanwälten schon gewohnt, dass, wenn man sagt „ein Wort“, dann meistens drei oder vier oder ganze Sätze kommen. Also insofern wäre es keine Überraschung gewesen, aber vielen herzlichen Dank für deine Disziplin!
Vielen herzlichen Dank! Ich muss das nicht zusammenfassen, was wir da jetzt gesprochen haben. Der Scope ist klar, die Legitimation durch das Business, Ziele, haben wir auch darüber gesprochen. Wir haben drüber gesprochen, um was es geht, nämlich kein kriminelles Unternehmen zu sein und alles darauf auszurichten. Also das ist in Wahrheit die beste Zusammenfassung dessen, was wir jetzt besprochen haben und was du Wunderbares alles gesagt hast. Also es war mir wirklich ein Volksfest!
Vielen herzlichen Dank, Iyad! Das war ganz großartig! Vielen Dank! Herzlichen Dank, und danke, dass ich da bin! Selbstverständlich, gerne wieder! Vielen lieben Dank fürs Zuhören. Wenn Ihnen die Folge gefallen hat, wenn Ihnen Code of C generell gefällt, dann freue ich mich natürlich über eine positive Bewertung auf der von Ihnen genutzten Podcast-Plattform. Aktivieren Sie doch bitte gerne die Glocke auf Spotify, folgen Sie dem Podcast und mir gerne auf LinkedIn und auf Instagram. Wenn Sie darüber hinaus Fragen haben zur Software von .LOUPE, dann einfach unter www.loupe.at Kontakt mit uns aufnehmen. Unser Versprechen ist immer: aus der Praxis für die Praxis. Die Infos gibt es natürlich …
Diese Folge ist powered by DICO, dem Deutschen Institut für Compliance.

