

Tod durch Papier: Wirksamkeit ist eine Entscheidung
Shownotes
In der neuen Folge von Code of C spricht Martin Reichetseder mit Heinrich Raisch, Director Legal & Compliance bei NIHON KOHDEN Europe, über die Wirksamkeit des „Compliance-Programms“. Im Fokus stehen die eigenen Erfahrungen und Entwicklungen von Papier zur Anschlussfähigkeit. „Fuck-up“ ist Teil der Kommunikation und somit Basis für Lernen.
Gemeinsam diskutieren Martin und Heinrich, wie Programme Orientierung geben können. Dabei behandeln sie Kommunikation, Richtlinien, Schulungen und Maßnahmen für Effizienz und sprechen darüber, warum Prozesse oft wirkungsvoller sind als zusätzliche Policies. Immer wieder wird deutlich: Vertrauen ist der entscheidende Faktor für funktionierende Programme, für wirksame Prävention und für eine Compliance, die als Unterstützung und nicht als Kontrolle wahrgenommen wird. Eine Folge über Programme mit Wirkung und darüber, warum Compliance dann erfolgreich ist, wenn Menschen Lust haben, aktiv daran mitzuwirken.
Weiterführende Links:
Folge den Social-Media-Kanälen von Code of C, um keine Updates zur zweiten Staffel zu verpassen!
Transkript lesen
Automatisch aus der Tonspur erstellt und mit KI-Unterstützung redigiert: Hörfehler und Zeichensetzung korrigiert, der Wortlaut bleibt. Einzelne Stellen werden noch geprüft. Es gilt das gesprochene Wort.
Das ist eigentlich ein richtig guter Gedanke, weil einen langen Brief kann jeder schreiben. Eine lange Richtlinie auch. Aber eine kurze, in der trotzdem alles drin ist – das braucht Zeit, und das braucht auch Skills! So, und das habe ich mir mal in den letzten Jahren gelernt im Haus. Eine gute Richtlinie ist kurz und verständlich. Es ist nämlich besser, fünf gute Regeln zu haben, die den Leuten einleuchten und die die Leute kennen, als hundert, die keiner kennt.
Und wenn wir das Thema Schulungen, das Thema Kommunikation, das Thema Richtlinien so verstehen als Anleitung, wie man den Unterschied macht, dann, glaube ich, haben wir für die Compliance und für das Unternehmen etwas gewonnen? Auf jeden Fall! Herzlich willkommen zu einer neuen Folge von Code of C, dem True Compliance Podcast von .LOUPE. Hier sprechen wir über Compliance aus der Praxis für die Praxis. Mein Name ist Martin Reichetseder, ich bin Compliance Officer, ich bin Mitgründer von .LOUPE und für die nächsten Minuten Ihr Gastgeber. Nachdem wir mit dem letzten Gespräch mit Norbert Wess das Thema bzw. das Element der Risiken bereits abgeschlossen haben, wechseln wir heute in das nächste Element. Wir kümmern uns ab heute um das Element Programm, und dabei fokussieren wir uns auf Informationen, auf Schulungen, auf Richtlinien und insbesondere auf konkrete Maßnahmen zur Umsetzung. Und das mache ich heute mit einem ganz besonderen Gast, nachdem wir uns vor einem Jahr in Frankfurt auf der Compliance Now Germany kennengelernt, in Málaga und Berlin wieder getroffen haben.
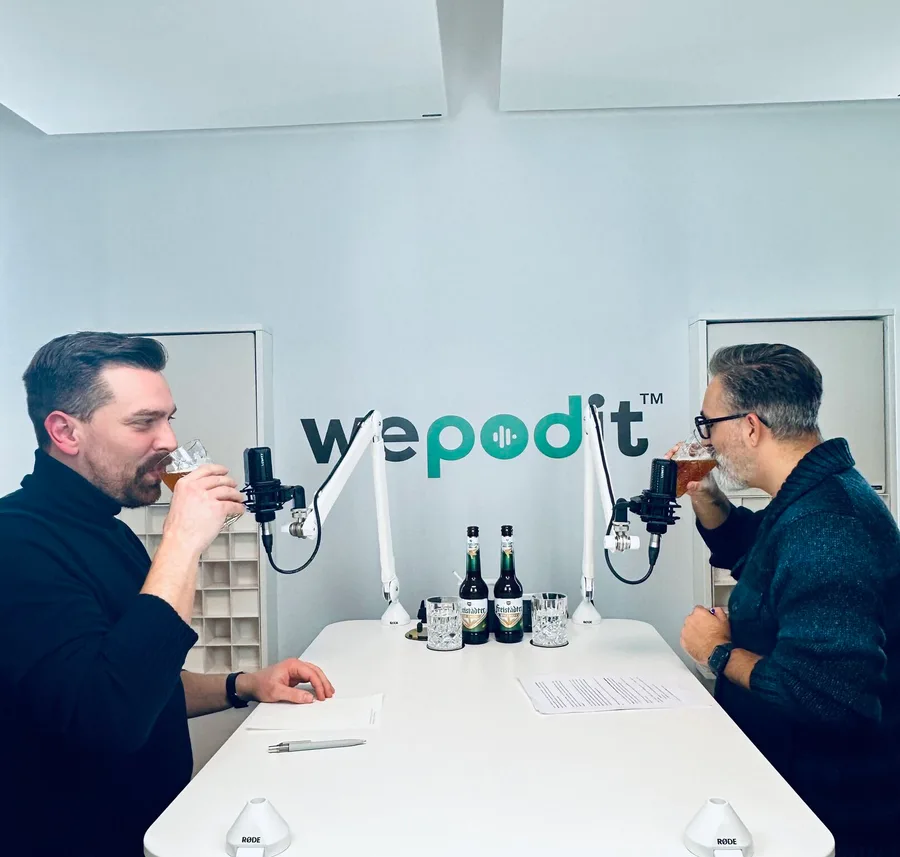
Und sich mittlerweile eine kleine Freundschaft entwickelt hat – freut es mich ganz besonders, dass Heinrich Raisch, Director Legal & Compliance beim europäischen Ableger des japanischen Medizintechnikkonzerns NIHON KOHDEN, Keynote-Speaker und Impulsgeber für Leadership & Compliance, bei mir ist! Herzlich willkommen, Heinrich. Schön, dass du da bist! Hi, Martin. So, bevor wir in das heutige Thema „Von Papier zur Praxis: Wie Compliance-Programme wirken“ einsteigen, gibt es ja bei uns immer noch ein wiederkehrendes Element. Und das erste wiederkehrende Element ist unser Mutmacher! Und nachdem der Heinrich extra aus Frankfurt angereist ist, hat er sich einen eigenen ... einen für sich persönlichen Mutmacher aussuchen dürfen. Der Heinrich wollte unbedingt auch witterungsbedingt, weil wir nehmen jetzt auf, wo der Blizzard in Deutschland ist. Ein lebensgefährlicher Blizzard, also mit dem Heinrich Leben am Limit, hat sich ein österreichisches Bier gewünscht, und wir trinken heute Zwickl, einen Bio-Zwickl von Freistädter.
Das machen wir, um unsere Kehle ein bisschen anzufeuchten und unsere Stimme ein bisschen zu lockern. Also lass uns gleich anstoßen! Lieber Heinrich, vielen herzlichen Dank fürs Kommen, es ist wirklich schön, dass du da bist. Vielen Dank für die Einladung. Sehr gerne hergekommen. Lebensgefährlich.
Bei Bier muss man immer ein bissel aufpassen, oder muss ich immer ein bisschen aufpassen? Erhöht die Gefahr von einem Zungenschlag. Ich werde drauf aufpassen! Du wirst darauf aufpassen, und ansonsten in der Postproduktion schneiden wir das einfach raus. So, das ist auch schon die Überleitung jetzt in die Podcast-Aufnahme, und zwar haben wir ja noch ein zweites wiederkehrendes Element nach dem Mutmacher, und unser zweites wiederkehrendes Element ist unser Code-of-C-Check-in.
Lieber Heinrich, ich darf dich zum Aufwärmen ersuchen. Du kennst das ja? Ich darf dich ersuchen, mir folgende Sätze zu vervollständigen. Der Heinrich kennt übrigens die Sätze nicht! Ein Compliance-Management-System ist meiner Meinung nach wirksam, wenn ... Wenn es nicht nur auf dem Papier besteht, sondern auch gelebt wird. Das nehme ich, das ist wunderbar. Dein zweiter Satz: Eine gute Richtlinie erkenne ich durch ... Kürze.
Wie die Antwort. Super, gefällt mir! Und ich habe für dich noch einen Entweder-oder-Satz vorbereitet. Lieber Heinrich, Compliance-Schulungen: entweder Pflicht oder freiwilliges Lernangebot? Da muss ich als Jurist antworten, glaube ich, weil es ist beides. Es ist natürlich im besten Fall ein freiwilliges Lernangebot, aber es ist natürlich in vielen Fällen auch Pflicht. Also das ist auch ganz wichtig, dass manche Schulungen Pflichtschulungen sind. Andere Schulungen sind vielleicht keine Pflichtschulung und dann ein freiwilliges Angebot, das hoffentlich gerne angenommen wird. Im besten Fall ist es natürlich immer beides. Da bin ich bei dir, und dem stimme ich zu. Wir werden über das heute sprechen, nämlich wie wir Schulungen so attraktiv gestalten können, dass sie als freiwilliges Lernangebot auch tatsächlich angenommen und genutzt werden.
So, nachdem wir beide uns ja jetzt schon ein Jahr kennen, und wir haben uns ja auch schon mehrfach über das Thema Compliance unterhalten, wir haben uns über das Thema Leadership unterhalten, wir haben uns über das Thema auch Leitung einer Rechtsabteilung unterhalten, habe ich ja bemerkt, dass wir beide dieselbe Sprache sprechen. Das ist ja jetzt kein Geheimnis, also für diejenigen, die uns beide kennen, die wissen, dass wir beide dieselbe Sprache sprechen. Absolut! Das ist mitunter der Grund, warum du heute da bist, weil dieses Element, das Element der Programme, damit steht für mich oder es fällt für mich nämlich auch der Erfolg des Compliance-Management-Systems. Und darum wollte ich mit jemandem darüber sprechen, der vielleicht nicht ganz kontroversiell ist bei dem Thema und der jetzt vielleicht im Widerspruch zu dem steht, wie ich Compliance verstehe, sondern durchaus dieselbe Sprache spricht bei diesem Thema.
Was denkst du jetzt? Ich würde mich wundern, wenn's anders wäre! Warum sprechen wir über das Thema Programme jetzt in der nächsten Stunde ungefähr? Weil das Thema Programme, mit dem kann man ganz viel richtig machen, mit dem können wir ganz viel falsch machen. Wenn ich immer von der Compliance spreche, von der Gefahr eines bürokratischen Monsters, dann bewegen wir uns nämlich genau bei diesem Monster und auch bei dieser Angst vor einem Monster, da bewegen wir uns genau in diesem Element. Es geht um die Information, es geht um die Richtlinien, es geht um die Schulungen, und es geht um die konkreten Maßnahmen. Und da ist immer so die Frage: Was machen wir denn selbst aus dem Thema Compliance? Und Compliance ist das, was wir selbst daraus machen, und wenn wir ein Monster gestalten wollen, dann machen wir das. Wenn nicht, dann hoffentlich nicht! Daher auch schon meine erste Frage an dich – wann wird ein Programm aus deiner Sicht
zu viel oder sogar zu einem Monster, und wann wird es zu wenig? Ich hab schon bei der Vorbesprechung gesagt, dass ich das eigentlich eine recht gute Frage finde. Das ist 'ne tolle Frage, weil es sehr viel aufmacht. Also ich find, wann ist das zu wenig? Wenn's keine Guidance gibt. Und wann ist es zu viel? Wenn es wiederum keine Guidance gibt. Also ein Programm kann ja zu wenig sein, und Mitarbeiter wissen dann nicht: Was soll ich denn jetzt machen? Das führt dann zur Unsicherheit. Und grundsätzlich ist meine feste Überzeugung, dass die meisten Mitarbeiter eben nicht deswegen irgendwas gegen unseren Compliance Code of Conduct machen oder irgendwie gegen Regeln verstoßen, weil sie es möchten, sondern weil sie's nicht besser wissen. Und wenn ich keine Guidance gebe, dann fangen die an zu schwimmen, und dann werden Fehler gemacht. Wenn ich jetzt aber die Mitarbeiter mit so viel Guidance flute, mit Richtlinien ... Und die Richtlinien, ich hab ja vorhin gesagt, die müssen kurz sein, ne?
Wenn das 30 Seiten sind, die nächste ist 40 Seiten, dann kommen 50 Seiten on top. Nach der nächsten Schulung kommt die nächste Schulung, dann ist das zu viel. Und zu viel bewirkt genau das Gleiche wie zu wenig, nämlich keine Guidance. Absolut! Deswegen finde ich, das macht ja sehr viel auf. Das macht doch tatsächlich sehr viel auf, und ich glaube, dass sich sehr viele Kolleginnen und Kollegen da jetzt wiederfinden. Nämlich bei der Frage oder bei der Einschätzung vermutlich: Wie ausgeprägt ist denn bei mir das Programm? Und ist es denn vor allem auch gesund? Also vielleicht kann man davon sprechen, dass es gesund oder ungesund ist. Weil wenn ein Compliance-Programm keine Orientierung gibt, dann ist das in Wahrheit, dann verfehlt man das Ziel von Compliance. Jetzt, glaube ich, tun wir uns leichter, wenn wir das Gespräch unterteilen in die Themen des Programms, nämlich in Kommunikation, Richtlinien, Schulungen und Maßnahmen, und wie wir sagen, wir fangen mit der Kommunikation an.
Kommunikation wird nämlich sehr oft vernachlässigt und auch unterschätzt, und darum würde es mich interessieren: Ist Kommunikation für dich Teil des Compliance-Programms, also ein fester Bestandteil des Compliance-Programms, oder ist es für dich eine Begleitmaßnahme? Ich würde sagen, das ist mit das wichtigste Thema für mich. Also großes Fokusthema! Absolutes Fokusthema. Also kann ich wirklich ganz fest sagen, weil gleichzeitig ist es aber auch schwer. Wenn Kommunikation einfach wäre, dann würden nicht alle über die Kommunikation sprechen.
Der Punkt ist ja, alles, worüber wir heute sprechen, außer die Kommunikation, oder sehr viel, das steht in irgendwelchen Lehrbüchern drin, in Leitfäden. Aber da steht dann auch drin, ja, Kommunikation ist ganz wichtig. Ich habe aber selten einen Leitfaden gelesen oder vielleicht auch einen, ich sag mal, Compliance-Ratgeber oder Compliance-Lehrbuch oder irgendwas, was wirklich auf Compliance abzielt, das mir erklärt, wie ich kommunizieren muss. Das ist völlig richtig! Vielleicht schafft man das mit dem Podcast, dass wir ein bisschen einen Impuls geben, wie wir richtig kommunizieren können oder wie wir sinnvollerweise kommunizieren. Jetzt sagst du, Kommunikation ist ein wichtiges Fokusthema im Element des Programms. Wie viel kommuniziere ich denn, oder was soll es denn dafür geben? Weil zu wenig kommunizieren, aber vielleicht zielgerichteter kommunizieren, ist vielleicht effektiver, als ganz viel über Compliance zu sprechen und in Wahrheit nichts zu sagen.
Also das kann ja passieren. Wo ist da der Mittelweg? Gibt's einen Mittelweg? Was machst du? Ich glaube, dass wir so viele ... Erst mal muss man das austarieren mit der Zeit. Also ich glaube, das ist auch so eine Karrierefrage: Wo steht man gerade? Wenn man Anfänger ist, dann weiß man das noch nicht genau. Wie macht man das? Mit ein bisschen mehr Erfahrung fängt man an zu wissen, okay, das hat funktioniert und das nicht funktioniert. Und durch dieses Trial and Error, finde ich ... Und natürlich, da muss man auch mal sagen, Fokus ist auch wichtig! Also ich muss mir schon vorher überlegen, auf was setze ich denn meinen Fokus. Oder wie du schon sagst, Überflutung bringt nie was. Weil es ist auch in unserer gesellschaftspolitischen Debatte oft so, wenn ich zu viele Warnungen kriege. Auch heute vor dem Blizzard. Wenn das immer wieder kommt mit Lebensgefahr und so, Achtung!
Das ist eigentlich ein Superbeispiel. Dann sagt irgendwann jeder, so wie ich heute herkomme: Was soll da schon passieren? Und heute war es ja schon wieder so, ne. War ja auch nicht so schlimm. Und ich glaube, wenn man inflationär kommuniziert und vielleicht doch inflationär den Teufel an die Wand malt, dann sagen die Leute irgendwann ... also dann kriegst du die Leute nicht mal eingefangen, wenn wirklich die Hütte brennt, dann sagen sie: Na ja, der ist ja immer so aufgeregt und sagt ja immer „Achtung, Achtung, Achtung, es kommt jemand ins Gefängnis“ oder so was. Und deswegen, ich denke, das ist eine Sache, die wohl dosiert sein muss. Aber wenn ich sie dosiere, dann muss ich es richtig machen und mit einer richtigen Ansprache die Leute auch so treffen. Tailor-made für jede Abteilung, damit sie auch verstehen, was ich meine. Ich muss mit einem Lagermitarbeiter anders sprechen als mit der Sales-Mitarbeiterin. So!
Ähm ... ich glaube, dass das wahnsinnig schwierig ist. Ich habe dann nämlich, also ganz ehrlich, selbst das Erfolgsrezept dafür noch nicht gefunden. Also jetzt rede ich sehr gern, und ich kommuniziere sehr gerne, und das ist auch der Grund, warum ich den Podcast mache, weil ich sehr gerne rede und weil ich sehr gern auch Informationen mitteile und weil ich sehr gern einfach eben in den Austausch gehe mit anderen Kolleginnen und Kollegen. Das mache ich bei mir im Unternehmen auch. Ich kommuniziere auch sehr gern, aber ich habe noch nicht das Rezept gefunden, richtig zu kommunizieren! Wir sind wahnsinnig gut bei den Richtlinien, unter Anführungszeichen. Ich glaube, dass wir wahnsinnig gut sind bei den Richtlinien. Und was die Schulungen betrifft, ist es nicht so schlecht. Was die Maßnahmen betrifft, brauchen wir uns auch nicht verstecken. Kommunikation? Wir haben einen Contentplan erstellt.
Da hinken wir nach. Wir wissen nicht, oder wir tun uns schwer herauszufinden, wann kommunizieren wir denn welches Thema? Also obwohl wir Schwerpunktthemen haben bei uns in der Compliance, tun wir uns schwer, auch die richtige Sprache zu finden und auch die richtigen Informationen mitzuteilen. Also weil man nämlich genau dann in die Gefahr läuft, dass das inflationär wird, wenn ich immer ... Wenn ich weiß, ich kriege alle zwei Wochen eine Info von der Compliance, dann lese ich sie nicht mehr! Wenn ich sie einmal im halben Jahr krieg, ignoriere ich sie möglicherweise auch, weil dann ist es nicht wichtig genug. Wir hätten jetzt versucht, einmal im Quartal, aber das ist auch schwierig. Vor allem stellt sich bei uns nämlich die nächste Frage: Vorfälle. Ja, also Menschen interessieren sich sehr gerne für Vorfälle. Sie interessieren sich jetzt weniger für Kartellrecht, sie interessieren sich weniger für Geschenke und Einladungen, aber sie interessieren sich für Vorfälle.
Das ist vielleicht dieses Thema Neugier und dieses Thema auch „Hast du gehört?“ und „Hast du gesehen?“. Wir kommunizieren im Moment nicht über Vorfälle. Sollten wir aber möglicherweise tun? Ich habe aber keine Ahnung, in welcher Form ich das tun sollte. Kommuniziert ihr über Fälle bzw. über was kommuniziert ihr denn eigentlich?
Auch sehr guter Punkt und für uns sehr aktueller Punkt. Also ich versuch immer in Schulungen, meine eigenen Fuck-up-Storys zu bringen. Das heißt, wenn ich über Fehlerkultur spreche in der Führungskräfteschulung, dann sag ich denen auch: Pass mal auf ... Ich mach auch Fehler! Ich hab in meiner Vergangenheit auch Fehler gemacht. Aber ihr müsst die Leute, wenn ihr sie empowern wollt, müsst ihr Fehler zulassen, ja? Und wenn man dann sagt: Guck mal, ich habe hier einen Fehler gemacht, und das war wirklich, wirklich scheiße, und ich hab mich danach auch sehr schlecht gefühlt, aber die Führungskraft, die ich damals hatte, hat mich dann aufgebaut – dann ist das für mich ein Fehler, aus dem ich sehr viel lernen kann. Aber wenn diese Fehlerkultur eben nicht da ist und die Führungskraft dann noch mal drauf haut und dich noch mal unten in den Boden reintritt, dann denke ich nicht, dass du da viel draus lernst, sondern du hast einfach nur Angst und tendierst dann zu so einer Art Defensiventscheidungen jedes Mal.
Und wenn wir was nicht wollen, wenn wir über Bürokratieabbau sprechen und die Leute müssen mehr in die Hand kriegen, dann ist das jemand, der ausschließlich defensive Entscheidungen trifft, denn dann verdienen wir alle kein Geld mehr. Das heißt, wir brauchen Leute, die offensive Entscheidungen treffen, und die kriegen wir eben nur so, indem wir ihnen die Fehlerkultur mitgeben, bei der es heißt: Hey, ein Fehler ist okay. Und wenn du was daraus gelernt hast und das nächste Mal nicht mehr passiert, dann ist das völlig in Ordnung. Mach dir keine Sorgen, das passiert, ja. Und das müssen wir schaffen, und das kriegt man nur hin, wenn man Nähe schafft, auch als Compliance Officer auch erzählt: Ich mach ständig Fehler, ständig mache ich Fehler. Genau, und das finde ich gut.
Wir haben jetzt bis jetzt noch kein Programm, bei dem ich immer erzähle, okay, das ist im Unternehmen passiert. Wenn ich Präsenzschulungen habe, vor allen Dingen, dann lass ich das einfließen. Was wir aber nächste Woche machen wollen: Ich bin nächste Woche bei unseren Tochtergesellschaften in Italien. Wir haben ein paar Themen, die wir dort absprechen müssen. In Bergamo, Florenz und Mailand, in ganz schönen Städten, sitzen unsere Töchter. Dort will ich zum ersten Mal versuchen, so eine Fuck-up-Story-Geschichte zu machen. Das heißt, dass ich denen dann dort im Face-to-Face, in Präsenz erkläre: Schau mal! Das und das ist passiert, damit man denen auch irgendwie den Zahn ziehen kann. Was halt oft ist, es ist immer ... Na ja, da kommt die Compliance wieder vorbei, ne? Da haben sie wieder irgendein theoretisches Gespenst an die Wand gemalt. Aber viele kriegen einfach nicht mit, was tatsächlich im Unternehmen vielleicht irgendwo in einer anderen Tochtergesellschaft passiert ist.
Und das ist, glaube ich, ganz gut. Also wir versuchen das mal, mal schauen, wie's funktioniert. Bei deinen Fuck-up-Storys gibst du Informationen über Vorfälle. Also das wären ja nicht nur deine eigenen Fuck-ups, sondern die Fuck-ups beziehen sich dann auf Vorfälle und auf Incidents bei euch im Unternehmen. Ja, also wir wollen wirklich auch Details geben, aber natürlich dosiert. Also ich werde jetzt nicht die Namen nennen, ich werde jetzt nicht sagen, der und der hat das gemacht usw., sondern: Hier in der Tochtergesellschaft in Spanien hatten wir einen Vorfall, dass das passiert ist, und das ist dabei rausgekommen. So haben wir's verhindern können usw., das ist ja natürlich case by case.
Deswegen will ich es aber auch in Präsenz erst mal machen. Ich möchte das nicht im Training haben, das bei uns für alle verfügbar ist, sondern ich möchte das erst mal ausprobieren. Und da kommen wir wieder zurück zum Anfang mit Kommunikation austarieren. Ich möcht erst mal gucken, so einen kleinen Testballon starten jetzt und schauen: Was macht Sinn? Was macht keinen Sinn, und was macht das auf? Das stelle ich mir wahnsinnig intensiv vor!
Wenn du zielgruppengerecht kommunizieren willst, persönlich kommunizieren willst, dann bist du ja nur noch unterwegs und erzählst den Leuten Fuck-up-Storys aus dem Unternehmen. Also du hast nämlich vorhin was gesagt hinsichtlich der Führungskräfte. Und es ist nicht in die Richtung gegangen, die ich jetzt aber aufgreifen möchte, weil was mir sofort einfällt, ist: Warum muss denn auch die Compliance kommunizieren? Also natürlich müssen wir kommunizieren, aber vielleicht sollten eigentlich die kommunizieren, die viel näher an den Kolleginnen und Kollegen dran sind, nämlich die Führungskräfte. Wir reden immer vom Tone from the Top, aber dieser Tone from the Top sollte viel mehr auch ein Tone from the Middle sein. Und vielleicht sollten wir andere befähigen, im Sinne der Compliance zu kommunizieren? Weil dann wird das erträglicher für deine Ressourcen als auch für meine Ressourcen – und wir schaffen es, dass das Thema tatsächlich in die Abteilungen kommt!
Ich verstehe, was du sagst, und ich höre, was du sagst. Wenn ich das jetzt ummünzen würde auf mich und auf meine Struktur – wir sind ein Unternehmen mit 4.600 Mitarbeiterinnen und Mitarbeitern. Wenn ich da zielgruppengerecht persönlich kommunizieren müsste, dann wäre das unmöglich! Ich könnte es nicht. Also das heißt ... In Wahrheit, und der Ansatz gefällt mir ja an sich schon, ich müsste mir die kritischsten Abteilungen suchen, dort mit den Führungskräften oder an die Führungskräfte kommunizieren, aber im Sinne eines Train-the-Trainer-Konzepts möglicherweise dann die auffordern und verpflichten, weiter zu kommunizieren. Ja, du hast vollkommen recht, das muss das Ziel sein! Aber ich denke, dass ich es zuerst selber ausprobieren muss. Erstens muss ich erst mal ausprobieren, aus meiner Sicht einfach. Warum mache ich das jetzt hier? Wir gehen wegen dem anderen Thema dahin, aber ich versuche das jetzt irgendwie einzuspielen, weil es für mich wichtig ist.
Ich möchte mal ausprobieren. So, wenn ich's ausprobiert hab, dann weiß ich, okay, da sind die Fallstricke, so weit kann ich nicht gehen, das hat funktioniert, das hat nicht funktioniert. Das kann ich dann wieder im Train-the-Trainer später machen und sagen: So, jetzt haben wir es probiert, das war gut, das war schlecht, macht es so. Und zweitens sollen diese Führungskräfte mit da drin sitzen, damit sie sehen können, es ist okay, darüber zu sprechen. Weil das ist ja ... Absolut. Absolut. Viele sagen halt einfach: Oh, das ist mir jetzt passiert, und es ist ein bisschen peinlich, und das erzählen wir unseren Mitarbeitern nicht, weil was denken die dann von dem ganzen Laden und keine Ahnung was? Es besteht sehr viel Hemmnis. Wenn ich da jetzt hinfahre und erst mal vom Leder ziehe darüber, wie viele Fehler ich mache, wie viele Fehler unsere Abteilung vielleicht immer wieder macht, dann, glaube ich, öffne ich etwas in den Leuten, zu sagen: Okay, wenn er das macht in seiner Position.
Ja, dann kann ich das auch machen, und dann ist das für uns im Unternehmen okay? Und da kommen wir wieder zum Thema Fehlerkultur. Ist es okay, darüber zu sprechen, und keiner reißt einem den Kopf ab? Absolut! Jetzt stellt sich mir nur die Frage, in welcher Regelmäßigkeit man das macht. Bei Kommunikation – also wir sind ja immer noch dabei, das richtige Maß zu finden oder die richtige Balance zu finden. Also wir haben jetzt festgestellt, dass Kommunikation das A und O ist. Wir haben festgestellt, dass persönliche Kommunikation super ist und über Fehler und Fuck-ups sprechen notwendig ist. Das heißt, ich mache bei mir jetzt den Haken hinsichtlich der Vorfälle. In welcher Regelmäßigkeit kommuniziere ich? Und auch in welchem Format kommunizier ich? Wie habe ich gesagt, wir hätten versucht jetzt einmal alle zwei Wochen, haben wir gesagt, genau, alle zwei Wochen machen wir nicht. Einmal im halben Jahr machen wir auch nicht, zu wenig.
Themenspezifisch, okay, da laufen wir aber auch dem Tagesgeschäft hinterher, und vor allem tun wir uns schwer mit den Formaten. Wir haben ein Intranet, wir haben jetzt mal versucht, Intranetbeiträge zu machen. Ja, Intranet ist so was wie die Tageszeitung, wo die Kolleginnen und Kollegen nachlesen, wenn sie Informationen kriegen. Will ich dann aber Kommentarfunktionen zulassen? Also will ich denn das, dass die gesamte Organisation darüber diskutiert, ob Compliance notwendig ist oder nicht? Oder ob das super ist, dass man Geschenke nur bis 100 Euro annehmen darf oder sollte – weil bei uns ist das keine strenge Grenze, sondern das ist bei uns ein bisschen flexibler. Das heißt doch, man hat das richtige Rezept gefunden? Wir hätten jetzt probiert oder zumindest die Idee gehabt, einen eigenen Podcast zu machen, im Unternehmen aus der Rechtsabteilung heraus getrieben. Würden wir das auch für Compliance machen?
Also ich bin ein großer Fan von Compliance-Podcasts, und wir haben einmal im Jahr bei der Weihnachtsfeier, dass die Geschäftsführung möglicherweise was sagt. Na ja, bei der Weihnachtsfeier will ich da tatsächlich etwas über Compliance hören? Es wäre ein wichtiger Hebel, und ich würde nicht kommunizieren, sondern die Geschäftsführung würde kommunizieren. Aber hört da auch jemand zu? Will ich E-Mails ausschicken? Wir hatten schon die Idee gehabt, dass wir so ein Compliance-Breakfast machen, also wie ein Stammtisch, ein Compliance-Stammtisch. Ja, das Thema ist vielleicht nicht sexy genug. Aber vielleicht hast du irgendwelche anderen Formate jetzt, außer deine persönlichen Trainings oder deine persönlichen Gespräche, die du hast mit den Kolleginnen und Kollegen, um zu kommunizieren? Also ich arbeite sehr viel mit dem Prinzip Trial and Error, muss ja ganz ehrlich sagen, das ist vielleicht auch dem geschuldet, also du hast es ja eingeleitet.
Also ich komme aus einem großen Konzern, aus einem großen japanischen Konzern. Er ist ein in Japan gelisteter Riesenkonzern, aber wir sind eben die europäische Tochter. Wir sind eher vergleichbar mit dem deutschen Mittelstand, können vielleicht mehr ausprobieren, als es jetzt vielleicht große Dickschiffe könnten. Ich kann mehr Trial and Error zulassen, und deswegen finde ich's eigentlich ganz nett, einfach Sachen auszuprobieren und zu merken, auch zum Thema Fehler wieder: Ja, hat nicht geklappt, ja, machen wir nicht mehr. Oder was ich jetzt auch wieder plane, ist so etwas wie, ey, wenn ich wieder in Italien bin – jetzt haben wir zwei Dinge geplant: zum einen diese Fuck-up-Storys und zum anderen mich mal irgendwo 90 Minuten reinzusetzen im Büro und zu sagen, jeder kann reinkommen, der will, und jede Frage fragen. Guck mal, wie es läuft. Wenn keiner kommt, mach ich's nicht mehr! Wenn zehn Leute kommen, mache ich das nächste Mal noch einmal.
Und so machen wir auch unsere Trainings. Wir probieren viel aus. Ich finde, Face-to-Face-Training ist ... das Beste, da kommt nie was dran vorbei. Da können mir Leute erzählen, was sie wollen, aber ... Was wir jetzt machen? Wir haben jetzt beispielsweise ein Compliance-Training mit einem KI-Bot aufgesetzt. Das heißt, wir haben ein Programm benutzt, und also es ist völlig irre, was ja heutzutage einfach geht. Es sind KI-generierte Personen, die es gar nicht gibt, die dann den Text vorlesen, oder auch Schauspieler, denen ich hier was vorgebe. Und wenn ich das in Spanisch hören möchte, höre ich das auf Spanisch. Wenn ich das auf Niederländisch hören möchte, höre ich das auf Niederländisch, und selbst unsere Japaner haben das automatisch auf Japanisch übersetzt gehabt. Die Person spricht Japanisch, die sagen, das ist sehr gutes Japanisch, und das kam bei uns super an. Was wir auch gemacht haben, war: Wir haben Snippets gemacht.
Das heißt, dass oft das Feedback kam: Na ja, eure Compliance-Schulungen sind zu lang. Ich habe keine Lust oder keine Zeit, mich 40 Minuten hinzusetzen, um die Compliance-Schulung zu machen. Gerade die Sales-Leute, die sind ständig unterwegs bei uns, die sind ständig in ganz Deutschland oder den Ländern unterwegs. Da haben wir gesagt, gut, da machen wir fünf- bis zehn-Minuten-Portionen, das sind dann trotzdem am Ende 45 Minuten. Aber die können sie über unser Programm, über unser Lernprogramm auch als Podcast anhören. Das heißt, du kannst im Auto fahren, kannst dir zehn Minuten anhören und hast genug von Compliance, dann machst du dein Business weiter, auf der Rückfahrt hörst du dir noch mal zehn Minuten an, bei der nächsten Fahrt noch mal zehn, und dann hast du das Training gemacht. Da kommt natürlich viel dazu. Dann kannst du natürlich nicht sagen, in zwei Wochen ist das Training ... In drei Monaten ist das Training durch, dann hast du alle Videos angeschaut oder alle Videos angehört.
Das heißt, ich finde, man muss viel ausprobieren, um zu verstehen, was funktioniert bei mir und was funktioniert nicht. Und vor allen Dingen ist jedes Unternehmen da auch anders. Was bei mir funktioniert, muss bei dir nicht funktionieren. Was bei dir funktioniert, funktioniert bei mir vielleicht gar nicht. Und das ist von Branche zu Branche verschieden. Deswegen bin ich ein großer Fan von Trial and Error. Man kriegt irgendwann ein Gefühl für seine Organisation. Das kriegt man sehr gut. Wenn du von „wir“ sprichst, wie viele Mitarbeiterinnen und Mitarbeiter hast du in der Compliance? Ja, also ich bin ja zuständig bei uns für Legal, für Compliance, deswegen Mittelstand. Bei uns ist das nicht getrennt mittlerweile. Es war früher getrennt. Ich habe das dann zusammengezogen unter mir, Legal, Compliance und ESG, und sehr viel landet einfach bei uns. Wir unterstützen auch in der Produktcompliance sehr viel. Wir können das natürlich alles rechtlich.
Also wir schauen uns natürlich die Richtlinien an und können dann eine rechtliche Stellungnahme dazu geben. Aber wir unterstützen nur, ja? Weil ich bin kein Ingenieur! Ich kann das nicht einschätzen bis ins Detail. Das geht einfach nicht ... Aber wir sind ja hochreguliert, medizintechnisch. Wir haben eine eigene Regulatory-Abteilung. Da sitzt ein Elektroingenieur, der weiß genau, wovon er spricht, aber wir unterstützen, weil es einfach eine Crossborder-Aufgabe ist.
Und ich schick das deswegen voraus, weil jetzt, sagen wir, wir sind zu dritt. Und momentan, wir waren vor Kurzem zu viert. Wir hatten noch einen Werkstudenten, der ist jetzt gegangen. Vielleicht haben wir bald wieder einen, vielleicht nicht, müssen mal schauen. Aber grundsätzlich sind wir immer drei Volljuristen und ein Werkstudent oder eine Werkstudentin und haben fünf Tochtergesellschaften in Europa, sind hochreguliert, und das ist schon anstrengend und anspruchsvoll. Ich finde es aber durchaus spannend. Aber hast du in den lokalen Niederlassungen so Botschafterinnen und Botschafter, die dir das Thema ein bisschen abnehmen, oder sind diese drei schon verteilt überall? Also wir haben für viele Themen Zuständigkeiten. Also ich habe zum Beispiel jemanden, der jetzt kein Datenschutzbeauftragter in dem Sinne ist, sondern jemand, der intern für Datenschutz zuständig ist, ja, guckt, wird das alles gemacht, und er unsere Order, wenn wir sagen, z. B., dass man das ... muss eingeführt werden.
Das muss gemacht werden – der darauf achtet oder die darauf achtet, dass das auch passiert. Also ein Point of Contact. So ein bisschen für allgemeine Compliance haben wir auch jemanden immer. Also es ist quasi ein Point of Contact, dem wir sagen: Pass auf, das und das. Kannst du uns da Infos geben? Wie können wir das zusammen machen? Aber das sind jetzt keine ... das ist kein Compliance Officer, der da sitzt, sondern das sind Leute, die ... Genau, manchmal sitzen die in HR, manchmal im Einkauf oder in der IT. Gerade für Datenschutz sind das auch prädestinierte Leute. Da muss man mit arbeiten, was man kriegt, ne? Budgetdruck ist da. Aber ich denke, wir haben ein tolles Team. Ich habe zwei tolle Frauen, und du kennst eine davon, glaube ich, in meinem Team. Die sind super, und wir ergänzen uns da sehr gut charakterlich, und es funktioniert. Aber es ist anspruchsvoll. Willkommen in meiner Welt. Also ich verantworte ja jetzt Legal, Compliance, Contract- und Claim-Management, Risk, Versicherungen und Internal Audit.
Das sind sechs große Themen, die ich verantworte. Und ich hab in Summe ein Team jetzt von sieben Personen global, also Affiliate. In der Compliance ist es ein bisschen anders, weil in der Compliance gibt es tatsächlich lokal verantwortliche Compliance Officer, die auch nicht in der Rechtsabteilung sind, also auch HR, IT oder Finanz. Ich habe tatsächlich Personen, die intrinsische Motivation haben, Compliance vor Ort zu machen, und übernehmen oft dann auch die Kommunikation. Also wir leben in derselben Welt, ja? Wir sprechen auch dieselbe Sprache beim Thema Kommunikation. Ich würde jetzt nur ganz kurz ... also Kommunikation ist wichtig. Das richtige Format finden durch Trial and Error. Nichts auslassen. Also schriftlich kommunizieren, persönlich kommunizieren, Breakfast machen, Stammtisch machen, Open Door machen, Comics machen, fertige Podcasts machen, also kommunizieren. An sich muss man bei der Kommunikation nämlich wirklich sagen, da sind einem keine Grenzen gesetzt.
Das, was hilft, und das, was wirkt, sollte man machen. Aber man soll es jetzt ausprobieren! Vielleicht ist das schon der größte Shoutout für das Thema Kommunikation? Ja. Kommuniziert's einfach in jeder Form, die euch möglich ist. Also vielleicht sollten wir das in dieser Form jetzt einfach einmal so stehen lassen. Und Kommunikation schafft Vertrauen? Absolut! In Wahrheit muss man auch sagen – und das habe ich gelernt von unserer ehemaligen Marketingchefin, die bei Austrian Airlines ist, weil die hat einmal zu mir gesagt ... Auch Nicht-Kommunikation ist Kommunikation. Man kann nicht nicht kommunizieren. Und wenn ich das jetzt ummünze darauf, wie oft kommuniziert man denn über Compliance, ist auch das Thema, nicht darüber zu kommunizieren, eigentlich auch schon eine Form der Kommunikation, und somit auch wieder beim Finden der Balance vielleicht an der einen oder anderen Stelle mal was anderes ausprobieren?
Ich würde sagen, wir machen da jetzt einen Haken unter die Kommunikation. Aber ich würde gerne eine Brücke bauen, und zwar hast du gesagt, du redest gerne über Fuck-ups und über deine eigenen Fuck-ups. Und ja! Wir als Compliance Officer sind nicht perfekt. Das muss man vielleicht an dieser Stelle sagen. Compliance bedeutet ja auch nicht Perfektion, also die Compliance strebt nicht nach der Perfektion, sondern die Compliance strebt danach, die größten Risiken zu identifizieren, mit denen etwas zu machen, und mit den übrigen Risiken müssen wir lernen zu leben, und um die kümmern wir uns dann später. Wenn wir nämlich jetzt darüber sprechen, über eigene Fehler und über eigenes Fehlverhalten möglicherweise zu sprechen und das auch zu kommunizieren, ist das Erste, was mir da einfällt, das Thema Richtlinien. Weil wir sind ein Unternehmen, das ganz stark gewachsen ist. Und ich kann dir keine Zahl nennen, wie viele Richtlinien wir haben, und ich kenne sie nicht alle.
Ich weiß nicht, ob es der Anspruch ist, dass man als Mitarbeiterin oder Mitarbeiter alle Richtlinien kennen muss. Ich weiß nicht, ob das mein Anspruch auch an die Belegschaft ist. Dass, wenn ein Fehlverhalten kommt und man dann doch irgendwo eine Richtlinie hervorgräbt und sagt, ah, aber da wäre es doch eigentlich gestanden. Wir werden doch sehr oft wieder als Organisation versagt haben, nämlich wir haben es als Organisation nicht geschafft, ordentlich zu kommunizieren. Ja, und wo ich die Brücke hinbauen will: Mein eigenes Fehlverhalten liegt darin, nicht jede Richtlinie zu kennen, noch gar nicht zu wissen, ob ich mich tagtäglich an die Richtlinien des Unternehmens auch wirklich halte. So, und die Brücke bauen wir jetzt zu den Richtlinien. Du hast vorhin schon gesagt, die Richtlinien sind ja ein wesentlicher Bestandteil des Compliance-Programms, und du hast gesagt, die Richtlinie ist dann effizient und effektiv, wenn sie kurz ist.
Wie viele Richtlinien aus der Compliance habt ihr? Weniger als noch vor ein paar Jahren. Ist das eine gute Antwort? Das heißt, Raum für Interpretation! Genau, genau, also vielleicht auch mal mit einer kleinen Story von mir, was ich falsch gemacht habe in der Vergangenheit. Ich bin früher rangegangen an diese Sache, als ich aus der Kanzlei In-house gewechselt bin, Perspektivwechsel, und du denkst dann, okay, ich brauche für alles eine Richtlinie! Ich muss gucken, hier ist ein Risiko, ich brauch eine Richtlinie, hier ist ein Risiko ... und du weißt ja gut, 'ne lange, komplizierte Richtlinie kriegen wir Juristen immer hin. Absolut, das lernen wir. Das schüttel ich dir aus dem Ärmel so. Ja, genau. Aber, und das habe ich irgendwann gemerkt, das liest niemand. Da guckt keiner drauf, und eine lange Richtlinie ist genauso gut wie keine Richtlinie.
Deswegen ... Das ist super schwer! Ich weiß gar nicht, wer es gesagt hat ... Mir fällt es wirklich nicht ein, aber es ist auch völlig egal, dass jemand mal einen Brief geschrieben hat und sagt: Sorry, dass der Brief so lang ist, ich hatte keine Zeit. Es ist eigentlich ein richtig guter Gedanke, weil einen langen Brief kann jeder schreiben, eine lange Richtlinie, aber eine kurze, in der trotzdem alles drin ist, braucht Zeit, und das braucht auch Skills. So, und das habe ich in den letzten Jahren gelernt im Haus: Eine gute Richtlinie ist kurz und verständlich. Es ist nämlich besser, fünf gute Regeln zu haben, die den Leuten einleuchten und die die Leute kennen, als hundert, die keiner kennt. So, und nach diesem Kompass gehen wir vor, aber es ist natürlich schwierig. Wir sind hoch reguliert. Medizintechnik ist ähnlich wie Pharma.
Wir verkaufen keine Pommes. Ich muss trotzdem darauf achten, dass wir auch ein Produkt an den Markt bringen, das ein gutes Produkt ist. Das ist ein Produkt ... Auch wir haben ... Wir sind sehr hoch reguliert. Regulatory muss funktionieren, und Legal muss funktionieren. Am Ende machen wir Beatmungsgeräte, die Leute am Leben erhalten. Und auch da ist einfach wichtig, dass jeder seinen Job kennt. Und da ist es auch wichtig, dass jeder die Regeln kennt. Aber die Regeln – und das empfinde ich als meine Aufgabe –, es den Leuten so zu transportieren, dass sie's ja auch verstehen.
Vielleicht noch ein ganz kurzer Schlenker, weil es ja einfach auffällt, wenn ich so darüber spreche, zum Thema Richtlinien. Wo ich wirklich gegroundet wurde, war, als eine Mitarbeiterin von mir eine Schulung gehalten hat fürs Lager. Und dann sprach sie die ganze Zeit von Integrität, und dann hat sich ein Lagermitarbeiter gemeldet und gesagt: Was ist eine Integrität?
Wahnsinn, oder?! Und dann steht man da und denkt: Definier das mal! Definiere das mal, was ist Integrität? So, und so musst du es runterbrechen bis zu diesem Punkt. Und das hat so viel aufgemacht bei uns in der Abteilung, auch zu sagen, wir müssen selbst ... Man fängt an, ja, selbst, das muss ich jetzt erklären. Und dann denkt man, ne, ich kann's gar nicht erklären. Wenn ich drüber nachdenke, dann habe ich so ein Gefühl, was Integrität ist. Aber lass es uns mal kurz definieren. Eine Stunde hat es gedauert, bis wir dann eine Definition gefunden haben, mit der wir alle zufrieden waren, und deswegen denke ich, in der Kürze liegt die Würze. Aber man darf natürlich nicht vorauseilen im Gehorsam gegenüber den Leuten, die alle immer sagen, die Bürokratie muss weg, alles streichen, was auch sinnvoll ist, denn es gibt ja auch ... Bürokratie ist ja grundsätzlich nicht schlecht, sondern eher sinnvoll, ne? Aber überbordende Bürokratie ist schlecht.
Und Richtlinien geben uns ja auch Freiheit. Ja, also das muss man ja sagen. Bürokratie gibt uns ja auch Freiheit, wenn wir wissen, was wir tun dürfen und was nicht. Und ich habe dir die Frage ja bewusst gestellt, weil ich ja weiß, dass du selbst aus der Anwaltschaft kommst. Und eine Tendenz, die wir haben in der Compliance, insbesondere dann, wenn wir einen rechtlichen Hintergrund haben, ist, schnell Richtlinien zu schreiben. Warum? Weil das ist etwas, da kann man ganz schnell was vorweisen und kann sagen, ich habe mich um das Thema gekümmert. Ich habe eine wunderbare Richtlinie geschrieben. Das ist das, wo du sagst, da sind wir Meister, das haben wir gelernt. Und darum auch die Frage, wie viele Richtlinien habt ihr. Wir haben bei uns beschlossen, nicht viele Richtlinien zu machen. Ich hab das irgendwann einmal verstanden, als dieses Thema Legal Design bei mir am Tisch gelandet ist. Ich habe eine wunderbare Person kennengelernt, die Lina Krawietz aus Berlin von This is Legal Design.
Die mit mir über das Thema Legal Design gesprochen hat und über das Thema: Ihr müsst lernen, die Sprache eurer Zielgruppe zu sprechen, und ihr müsst lernen, dass eine Richtlinie ein Kommunikationsmittel ist, ja? Und dass man sich auch die Frage stellen muss: Brauche ich denn diese Richtlinien, wenn ganz klar ist, wer man als Unternehmen eigentlich ist und wer man als Unternehmen ist? Das legt man fest mit dem Code of Conduct. Da steht eigentlich schon alles darin. Eigentlich alles Relevante steht da schon drinnen. Und dann gibt es bei uns, also es gibt den Code of Conduct für Mitarbeiter und Mitarbeiterinnen, Code of Conduct für Lieferanten, dann gibt's eine Richtlinie zur Vermeidung von Wirtschaftskriminalität oder quasi die Anti-Bribery-Richtlinie, und dann gibt's eine Richtlinie zur Sorgfalt in der Wertschöpfung. Das ist unsere Lieferketten-Sorgfaltsverpflichtung. Dann gibt's eine Richtlinie, die festlegt, was und wer die Compliance-Organisation ist.
Welche Aufgaben hat die Compliance-Organisation, welche Aufgaben hat der Compliance Officer? Und wie ist das? Welche Elemente verantwortet denn die Compliance, also welche rechtlichen Themen? Und vor allem, welche Fokusthemen sind dann für die Compliance relevant? Das sind fünf Dokumente, die wir haben. Und damit regle ich in Wahrheit das gesamte CMS. Ich bin der Meinung, es ist absolut ausreichend! So, jetzt lernen wir aber immer wieder, dass natürlich mit der Regulatorik immer auch da dran kommt, sehr viel plötzlich dann wieder zu verschriftlichen im Unternehmen, um zu sagen, wir haben das Thema erledigt. So, und ich bin ... Ich möchte jetzt was auf den Tisch legen, und ich weiß nicht, ob du damit einverstanden bist. Wir haben nämlich für uns im Unternehmen zwei Dinge beschlossen. Zum einen ist ein Fokusthema im nächsten Wirtschaftsjahr die Deregulierung. Das ist ein Impuls, den mir die Nina Stöckel gegeben hat, wo ich am DICO-Forum mit ihr eine Podcastfolge aufgenommen habe.
Deregulierung ist eigentlich auch ein Fokusthema der Compliance, weil es Orientierung schafft. Und das zweite Thema ist: Wir sollten in der Compliance weniger in Richtlinien und mehr in Prozessen denken. Weil bei einem Prozess, da kommt jeder und jede vorbei, und wenn ich einen Prozess klar definiere und visualisiere, dann brauche ich keine Richtlinie, sondern wenn ich es schaffe in einem Prozess, dann habe ich eigentlich schon alles erreicht. Und darum ist jetzt bei uns der Ansatz: weniger in Richtlinien, mehr in Prozessen, und dafür die Richtlinien auch abzuschaffen, wenn sie keinen Sinn ergeben und wenn wir eigentlich aus einer Richtlinie viel besser einen Prozess machen können. Stimmst du mir bei beiden Punkten zu? Ja, also wirklich, weil genau zum Thema Prozess, genau das machen wir bei uns. Ich finde nämlich ... Also es ist natürlich bei einem sehr großen Unternehmen, und für die ist das natürlich eine sehr, sehr große Aufgabe, das zu machen.
Aber auch für den Mittelstand. Auch sehr mutig! Die Nina Stöckel sagt beim Unternehmen, wo sie Compliance Officer ist: Mein Thema ist Deregulierung. Das ist so mutig, und das ist so stark, dass wir eigentlich alle von ihr nur lernen können und sagen können, das ist ein wunderbarer Ansatz, um auch die Compliance neu zu denken. Absolut. Und was wir versuchen: dass wir schauen, okay, welche Policies kann ich denn gut in einem digitalen Tool auch abbilden? Also zum Beispiel ... Zum Beispiel. Also wir haben beispielsweise ein Approval-Tool, ne? So, die Richtlinie dazu ist ganz kurz, da steht einfach nur drin: Für was brauche ich ein Approval? Und dann gehe ich und hole mir das Approval, und im Approval-Prozess merke ich, auf was ich achten muss. Dann brauche ich ja gar keine Richtlinien. Oder beispielsweise unsere Due Diligence. Wir müssen natürlich wissen: Wer sind unsere Abnehmer, wer sind unsere Distributoren? Business auch in Hochrisikoländern unterwegs.
Also ich sage immer, wir sind Mittelstand, unser Vertriebsgebiet reicht von Lissabon bis Wladiwostok, und deswegen ... Das ist bei uns ein sehr großes Thema, das haben wir auch mit dem Tool gelöst. Also früher die ganze Zettelwirtschaft, ja, wer ist denn dein Owner? usw., und das Screening haben wir alles ins Tool genommen, und die Sales-Mitarbeiter, die merken einfach, okay, früher Stunden gebraucht, um alles auszufüllen. Und ein Onboarding eines neuen Distributors dauerte eben zwei Monate. Heute, wenn es keine Probleme gibt und wir haben einen Low- oder Medium-Risk-Distributor, dann boarden wir den in einer Woche an. Und deswegen, also das sieht man ja auch, die Leute vorne, die sehen ja auch, okay, gut, es funktioniert, ich muss weniger Zeit für Papierkram verwenden, bin gleichzeitig noch abgesichert, weil ich muss es mir nicht alles merken, das Tool fragt mich ab. Und es ist auch sicherer, weil ich natürlich alles immer sehen kann und nicht irgendeinen Zettel raussuchen muss aus irgendeinem Ordner, der in irgendeinem Büro liegt seit zehn Jahren.
Auch zum Thema Datenschutz, dann kann ich auch den Datenschutz regeln. Also das ist schon was, was total unterstützt. Es ist nicht immer einfach, gerade mit Budgetdruck. Gerade im Mittelstand, also ich spreche hier für den Mittelstand, so empfinde ich das. Ich höre sehr oft aus dem DAX-Elfenbeinturm Dinge, wo ich denke ... Aber hier muss ich wirklich sagen, das kann auch der Mittelstand schaffen mit den begrenzten Ressourcen, die wir haben. Wir müssen einfach nur schauen, dass wir sie richtig einsetzen. Und zum Thema Deregulierung haben wir auch gerade ein Projekt bei uns, das läuft schon sehr lange, und es läuft immer noch. Und es wird im nächsten Fiskaljahr noch laufen. Das ist ein Deregulierungs-, Debürokratisierungsprojekt. Das liegt mir sehr am Herzen. Ich habe das übertragen gekriegt von unserem Geschäftsführer, was auch komisch klingt eigentlich. Ein Compliance Officer oder ein Rechtsabteilungsleiter soll jetzt plötzlich Deregulierung machen.
Aber das ist genau das richtige Feld für jemanden wie uns, weil wir ganz genau wissen, wo's überreguliert ist. Und wenn man sich mal mit seinen eigenen Richtlinien befasst hat und sieht, das ist zu viel, das war zu viel, dann kann man das auch mit anderen Richtlinien machen. Dann kann man auch in die Finance gehen oder ins Lager gehen und sagen: So, wie funktioniert denn das jetzt, wenn ihr ein Serviceteil braucht? Man muss natürlich offen sein dafür, neue Dinge zu lernen. Man lernt das Business von der Pike auf. Das ist ja auch gut! Das müssen wir sowieso ... Also wenn wir unser Business nicht verstehen, können wir nie erfolgreich Compliance machen. Aber du lernst es da noch in einer ganz anderen Detailtiefe. Ich weiß jetzt zum Beispiel, was passiert, wenn ein Service-Mitarbeiter ein Teil bei uns in einem Beatmungsgerät austauschen muss. Ich weiß ganz genau, wie das passiert, ne? Früher dachte ich immer, ja, okay, er muss das und das machen, und dann kriegt er ... Nee, aber jetzt weiß ich exakt jeden Schritt!
Und das ist etwas, was mir hilft als Compliance Officer, auch die Risiken zu erkennen in diesen Prozessen. Aber gleichzeitig auch so zu sagen: Leute, dieses doppelte Fangnetz, das brauchen wir nicht. Oder dieses Risiko gibt's doch gar nicht mehr! Das gab es vor 20 Jahren und so weiter. Es ist ja in einem Unternehmen, desto länger ein Unternehmen besteht, desto mehr wird immer oben draufgepackt. Aber es gibt ja so viele Dinge, wo das Risiko weg ist oder es hat sich verändert ... Und man weiß gar nicht mal, es gibt Sechs-Augen-Prinzipien, und man weiß gar nicht mal, warum man Vier-Augen-Prinzipien hat in bestimmten Feldern, obwohl es gar nicht notwendig wäre. Da gibt's so viele Kleinigkeiten, die dann kumuliert eben zu so viel auch Freude seitens der Mitarbeiter führen, wenn die merken: Oh wow, da hat jemand verstanden, was ich tue, und hat ein Problem gesehen, er hat es abgeschafft. Und das führt wiederum zu Vertrauen.
Und wenn ich dann als Compliance Officer sage: Hey! Das ist jetzt aber wichtig? Dann kriege ich auch das Vertrauen, weil die Mitarbeiter wissen, auf der anderen Seite hat der ihr Leben leichter gemacht, weil er gesagt hat, das ist jetzt völliger Blödsinn. Und somit wird Compliance nämlich auch erlebbar, also nämlich für die Kolleginnen und Kollegen. Wenn sie dann die Tools verwenden und wenn sie verstehen, dass die Compliance in Wahrheit ein wunderbarer Verbündeter ist. Das ist bei uns zum Beispiel, merk ich selbst ganz stark, weil wir unsere Compliance-Dokumente auch so geschrieben haben und auch so aufbereitet haben, dass sie Vertriebsdokumente sind. Also die nehmen das als Vertriebsdokument, um zu sagen: Hey, wir sind so, damit erklären wir, wer wir sind, in einer einfachen Sprache. Und bitte, einfach heißt nicht banal. Also auch wenn wir über Legal Design sprechen: Etwas zu vereinfachen ist nicht banalisieren, sondern vor allem die Sprache der Zielgruppe zu sprechen, und das sind die Mitarbeiterinnen und Mitarbeiter, das kann aber auch ein Kunde sein.
Das kann ein Mensch sein, der im Einkauf beim Kunden sitzt und dort plötzlich Dokumente versteht zum Thema Compliance und dann durchwinkt und sagt: Na, jetzt habe ich das Thema vielleicht verstanden, oder wie innovativ sind die eigentlich? Das ist ein richtig gutes Thema. Da komme ich auch mal zu unseren Salesleuten und sag euch: Wir sind in einem hoch regulierten Bereich. Wenn ihr in einem Krankenhaus irgendwas verkaufen wollt, da guckt ja der Compliance Officer drauf, dann guckt der Datenschutzbeauftragte drauf, dann schaut aller Orten jemand darauf ... Und wenn du was präsentieren kannst, das kurz, knapp und gut ist, und sagst: Wir sind hier compliant! Wir sind jetzt hier und hier, und du kannst auf jede Frage zumindest rudimentär antworten – die sind so dankbar, weil die nämlich ihre eigenen Obstacles im Unternehmen umschiffen können und schneller den Deal kriegen, den der Einkauf genauso will wie du.
Genau. Und es freut mich sehr, dass du das mit den Prozessen begrüßt, insbesondere wo ihr das selbst auch so macht. Bei uns ist es nämlich auch bei der Kommunikation so. Also wir haben auch ein Tool, wo Freigaben für Geschenke, für Einladungen, Sponsorship ... Wir werden das jetzt noch ein bisschen erweitern, weil es ein sehr mächtiges Tool ist, wo wir sehr viel Mitarbeit und sehr viel Commitment aus der Belegschaft, von den Kolleginnen und Kollegen erhalten.
Wir werden in diesem Prozess, wo die Kolleginnen und Kollegen einmelden, oder zu dem Zeitpunkt, wo der Podcast veröffentlicht wird, ist es dann schon so: Es ist das Hinweisgebersystem im selben Dashboard. Und wir arbeiten mit KI, also wir arbeiten ... mit einem Chatbot, wo alle Richtlinien der Compliance oder generell Richtlinien, die relevant sind oder die wir als Compliance als relevant erachten – das müssen nicht nur Compliance-Richtlinien sein –, dort eingespielt werden, und der Chatbot lernt aus den Richtlinien, gibt aus den Richtlinien Antworten, wenn die Fragen gestellt werden. Und es wird parallel am Dashboard der Kolleginnen und Kollegen werden Microlearning-Elemente ausgespielt. Das heißt, wenn sie einen Prozess einmelden, dann kommt sofort ein „Hey, hast du das gewusst?“. Dann wird aus einer Richtlinie eine Information gespielt, die dann weiterführend in eine Schulung überspielt wird oder auch ins Dokument überspielt.
Das heißt, man wird über dieses Dashboard angeleitet in die relevanten Richtlinien, zu den relevanten Informationen, insbesondere aber zu den relevanten Prozessen. Und das ist etwas, da müssen wir uns als Compliance hin entwickeln, und das ist, glaube ich, die Zukunft: auch das Thema Richtlinie und Kommunikation als eines zu denken und nicht in Silos. Und darum war es mir so wichtig, auch diese Brücke zu bauen von dem einen Thema zum anderen. Weil beim Thema Richtlinien, da kann man ganz viel falsch machen. Da kann man aber ganz viel richtig machen. Insbesondere dann, wenn man versteht, dass das ein ... dass auch wir als Compliance unsere Leistung verkaufen müssen. Wir sind auch in Wahrheit da ein Dienstleister, und das machen wir mit guten Dokumenten, nämlich den richtigen Dokumenten. Mit Dokumenten, die tatsächliche Risiken abbilden, und nicht Richtlinien schreiben für Risiken, die das Unternehmen gar nicht hat, weil da hat man sowieso die Kolleginnen und Kollegen gleich verloren.
So, das Thema Schulungen, der dritte Punkt. Jetzt hast du vorhin schon gesagt, dass persönliche Schulungen dir ein sehr hohes oder großes Anliegen sind, dass du sagst, persönliche Schulungen immer vor Online-Schulungen. Ihr habt aber Online-Schulungen, also ihr habt ja E-Learnings.
Wenn es jetzt rein um Compliance geht – und wie viele Schulungen, sprechen wir da? Auf das Jahr gesehen haben wir eine verschiedene Anzahl von Schulungen für verschiedene Mitarbeiter. Weil ihr das zielgruppengerecht macht! Genau. Das ist richtig gut. Also ein Sales-Mitarbeiter muss mehr und andere Schulungen machen als die Lagermitarbeiter, als ein Finance-Mitarbeiter, als ein Admin-Mitarbeiter, you name it!
Grundsätzlich haben wir drei große Schulungen, die in abgewandelter Form von allen gemacht werden müssen. Das ist eine große Compliance-Schulung einmal im Jahr, das ist einmal im Jahr eine Datenschutzschulung. Ist auch sehr wichtig. Und jetzt, ist es dann E-Learning? Nicht immer! Also wir versuchen, das alternierend zu machen. Wir haben, wie gesagt, diese Compliance-Schulungen und Datenschutzschulungen, da kriegen wir vom Mutterkonzern meistens noch 'ne Schulung on top, die wir machen müssen. Aber wir versuchen das alternierend zu machen, d. h., ich versuche es immer einmal im Jahr als E-Learning zu machen und im nächsten Jahr face to face. Das ist natürlich ein ... ein immenser Aufwand, weil das bindet uns drei Leute für zwei Monate.
Aber ich finde, es ist wichtig, und es gibt nichts Wichtigeres, als wenn jemand aus einer Schulung rausgeht und verstanden hat, okay, was ist der Newspaper-Test? Also für die, die es nicht kennen vielleicht, den Newspaper-Test benutze ich sehr oft, das ist: Möchte ich das in einer Zeitung auf der Headline sehen, was ich gerade mache? Nein, dann mach's nicht! Ja, dann mach's so. Und also aus meiner Sicht sind 80 Prozent der Probleme damit gelöst, ja, für die meisten Leute unserer Organisation. Jetzt gibt's natürlich Dinge, die sind damit nicht gelöst, klar. Die sind einfach komplizierter und bei uns ganz gut aufgehoben. Aber vieles wird damit gelöst. Und wenn ich das erreiche mit den Schulungen, haben sich diese zwei Monate gelohnt. Das heißt, wir versuchen sie immer alternierend zu machen. Dann gibt es noch Kleinschulungen.
Wir haben eine Schulung zur Exportkontrolle, eine kleine. Das muss natürlich nicht jeder machen! Aber da, wo es wichtig ist: in der Auftragsabwicklung und in der Exportkontrollabteilung. Aber wie oft machst du die? Einmal im Jahr oder alle zwei Jahre? Oder wie oft machst du solche Schulungen? Also wir versuchen, diese Schulungen schon einmal im Jahr zu machen ... Aber wie gesagt, wir alternieren. Einmal mache ich es technisch, irgendwie digital mit einem KI-Bot oder durch unser E-Learning-Programm, und einmal mach ich sie oder jemand aus meinem Team direkt vor Ort. Das ist natürlich schwierig. Die im Headquarter, die kann man schnell schulen. Die, die in den Tochterunternehmen sitzen in Europa, die kriegen wir auch ... die Sales-Mitarbeiter, ein Riesenproblem, weil bei uns sind die klassisch ... Wir machen Box-Selling, die sind überall! Und das ist schwierig, aber auch das kriegt man hin.
Dann muss man sich eben aktiv einladen. Ja, die haben ein Sales-Kick-off-Meeting? Alles klar, bin da. Es gibt ein großes Kick-off für alle Distributoren? Gar kein Problem, ich komme da auch vorbei. Dann kriegen die Distributorinnen auch noch mal eine kostenlose Schulung, wie Compliance funktioniert, und es ist einfach ... Man muss sich aktiv drum kümmern. Und ich denke, wenn die auch merken, das ist wichtig, ich mach das zur Chefsache, ich komm dann selber auch angereist, mach selber die Schulung, dann funktioniert es auch. Aber es ist schwer, das ist super schwierig, weil die Ressourcen sind halt endlich. Und aber ich empfinde Schulungen als fast das Wichtigste, was wir im Unternehmen machen können. Und wenn sie funktionieren, haben wir sehr viel schon abgefangen, dass wir später nicht mit mehr Zeit drauf werfen, irgendwie flicken müssen oder die Brände löschen müssen.
Das mit den persönlichen Schulungen habe ich noch nicht in der Form geschafft, wie ich es eigentlich gerne möchte, meinen eingeschränkten Ressourcen geschuldet. Aber ich bin bei dir, dass es die Kombination ist aus persönlichen Schulungen, aus zielgruppengerechten Schulungen. Also wenn du sagst Exportkontrolle, das ist eine Schulung, die nur Personen kriegen, die auch in dem Bereich arbeiten. Das ist bei uns auch. Einkauf kriegt auch gezielte Schulungen. Es gibt bei uns selbst gezielte Schulungen und das E-Learning. Also bei uns das E-Learning: Wir haben ein E-Learning für Compliance, wo wir das gesamte CMS und auch die gesamten Aufgaben erklären. Und jetzt muss ich schon sagen, das hat schon 45 Minuten. Das ist eine gute Schulung, ja?
Aber die ist nur gut, wenn man sie das erste Mal macht! Wenn man sie das zweite Mal macht, dann ist sie schon nicht mehr so gut, weil dann stiehlt man in Wahrheit 45 Minuten mit derselben Schulung. Ja, also das muss ich schon sagen, da sind wir unserem eigenen Anspruch noch nicht gerecht geworden, dass wir da eine Möglichkeit finden, da vielleicht noch ein bisschen effizienter zu schulen. Also wir arbeiten gerade daran, jetzt aus der Hauptschulung so kleine themenspezifische Schulungen zu machen, die man, so wie du jetzt sagst oder du hast das vorhin gesagt, nicht sofort abschließt, sondern in drei Monaten, weil man sie stückchenweise dann zum Beispiel absolvieren kann. Und wir haben neben dem E-Learning die themenspezifischen, fach- oder abteilungsspezifischen Schulungen. Was wir auch noch haben, ist das Thema Hausdurchsuchung.
Das ist eine Pflichtschulung, die ist persönlich, aber toolunterstützt, weil wir das Dawn-Raid-Tool-unterstützt machen. Da haben wir die Möglichkeit, einen Probealarm durchzuspielen und dann quasi den gesamten Dawn Raid einmal durchzuspielen mit den Kolleginnen und Kollegen. Es ist ein .LOUPE-Tool. Da sehen die Kolleginnen und Kollegen auch tatsächlich, was passiert, wie das vonstattengeht. Und seitdem ich das Thema verantworte, veranstalte ich einmal im Jahr Legal & Compliance Days. Das sind drei Tage, wo es um das Thema Legal & Compliance geht. Heuer gibt es drei Tage nur Compliance, weil wir es verbinden mit einem Risk-Assessment.
An diesen drei Tagen gibt es wirklich themenspezifische Workshops. Also das ist keine Schulung, sondern das sind echte Workshops mit externen Beraterinnen und Beratern im Verbund mit den Compliance Officern. Und diese Schulungen und Workshops sind für die Risk Owner. Das heißt, wir sitzen drinnen, wir gestalten das als Compliance, aber da sitzt die Produktentwicklung, da sitzt die Finance, da sitzt Einkauf, da sitzt Sales. Also da sitzen Personen, die auch mit dem Risiko arbeiten, nicht in einer Schulung verpackt, sondern in einem Workshop verpackt unter dem Dach der Legal & Compliance.
Da haben wir ein Format entwickelt, wo unsere Anwältinnen und Anwälte gerne kommen, um auch Teil der Organisation zu werden. Also die verstehen dann unsere Risiken, was uns natürlich hilft im Nachgang, wenn es wirklich mal irgendwo brennt, viel zielgerichteter und effizienter auf die Probleme, Herausforderungen oder darauf einzuwirken oder dagegen zu wirken, weil die Anwältinnen und Anwälte von der Belegschaft schon gelernt haben, wo denn eigentlich die Probleme sind. Und im Workshop das quasi gemeinsam erarbeitet haben. Das ist ein Konzept oder ein Format. Das machen wir einmal im Jahr.
Das werden wir auch weiterhin so machen. Aber das Thema Schulungen als solches ist bei uns, glaube ich, nur ausbaufähig. Ja, also bei jedem. Also sagen wir so: Ich habe noch nie einen Schulungsplan erstellt, den ich nicht irgendwann umgeworfen habe. Das ist bei uns mit dem Contentplan für die Kommunikation, das ist beim Schulungsplan ...
Wir gehen jedes Jahr, jedes Fiskaljahr neu rein mit einem Schulungsplan, den wir erstellen, und dann ... Ah nee, das müssen wir verschieben! Das passt jetzt nicht wirklich, da haben wir länger gebraucht. Es ist einfach so, ja? Man kommt ... es ist normal, oder ich denke, es ist normal. Und also ich find die Idee super mit diesen drei Tagen. Ich bin begeistert, dass man das so organisieren kann. Macht ihr das mit allen Mitarbeitern oder nur mit ausgewählten Risk Ownern? Ausgewählte Risk Owner. Es sind jedes Jahr auch immer andere, ja, und es ist vor allem ein ... Das klingt jetzt vielleicht ein bisschen blöd, und das ist ja nicht despektierlich gemeint, aber es ist ein kleines Schaulaufen der Compliance in Wahrheit. Vor allem ist es eine ... es hat so was wie Teambuilding der Compliance-Organisation. Die Geschäftsführung, also der verantwortliche Geschäftsführer für meinen Bereich, für mein Ressort oder in dessen Ressort ich bin, so muss ich sagen.
Der kommt und erzählt dann auch vor den Compliance Officern, wie wichtig Compliance ist. Weil wer den Podcast kennt, weiß, dass ich sehr glücklich bin mit der Geschäftsführung, die wir haben, weil der Tone from the Top sehr gut ist. Und wenn sich der dann hinstellt vor der Compliance-Organisation, vor den Risk Ownern, mit den Anwälten, und davon erzählt, wie wichtig Compliance ist – das ist bei uns immer der Auftakt, und das ist meine Legitimation für die kommenden drei Tage. Und somit wird das Thema ernst genommen. Wenn wir einladen zu den Legal & Compliance Days, dann gibt es kein „Nein, ich habe keine Zeit“ oder sonst was, sondern da werden Menschen dorthin entsandt. Kolleginnen und Kollegen werden von Führungskräften dorthin entsandt. Wir hatten letztes Jahr das Thema Diskriminierung und haben auch die Betriebsräte eingeladen und haben gemeinsam zum Thema Diskriminierung Maßnahmen erarbeitet oder einfach darüber gesprochen, wie wir glauben, dass das Risiko bei uns im Unternehmen ist, wo wir ansetzen können.
Das heißt, wir holen auch die Kolleginnen und Kollegen in dieses Format, um zu lernen: Was bewegt denn gerade die Organisation? Ja, und dadurch schafft ihr natürlich auch Vertrauen. Absolut! Und das ist was, bei dem ich sage, Training ist auch wichtig für Vertrauensschaffung. Ich habe vorhin gesagt, na ja, ich erzähle meine eigenen Fuck-up-Storys. Das schafft ja Vertrauen. Ich begebe mich also in eine Position, in der ich angreifbar werde.
Und ich glaube, Vertrauen ist für mich wirklich auch ein Wort, das so wichtig ist. Kommunikation, Richtlinien, Trainings – alles gut und schön, aber ohne Vertrauen ist alles nichts. Weil zum Beispiel bei mir, also ich habe eine interne KPI bei mir – das ist natürlich jetzt nichts, was man irgendwie präsentieren kann. Aber ich freue mich jedes Mal, wenn ein Mitarbeiter zu mir kommt und Whistleblowing direkt bei mir macht, anstatt es über den Kanal zu machen. Wir haben einen Kanal! Und der ist auch wichtig, keine Frage. Ich freue mich trotzdem. Weil, was bedeutet das? Es bedeutet, dass sie mir vertrauen. Es bedeutet, dass sie der Compliance-Organisation vertrauen, es bedeutet, dass sie mir vertrauen, dass ich diesen Fall objektiv betrachte. Dass ich ihre Rolle in diesem Fall objektiv betrachte, dass sie keine negativen Konsequenzen von mir zu fürchten haben, dass ich mich schützend vor sie stellen werde. Und jedes Mal, wenn jemand kommt und mir das anvertraut, freue ich mich drüber, weil ich denke: Yes, schon wieder einer, der nicht ins Hinweisgebersystem geht.
Es hat, wie gesagt, seine Berechtigung. Es gibt viele Fälle, da verstehe ich das total. Aber es ist einfach toll. Ich mag das, um das Vertrauen, und das schafft man eben nur mit guter Kommunikation, mit nicht einfach inflationären Richtlinien, sondern den Leuten auch, alle zu empowern, die First Line of Defense zu empowern und nicht einfach Compliance im luftleeren Raum zu machen. Und das schafft man eben auch, indem man Trainings macht, in denen man den Leuten erklärt: Ja, wir alle machen Fehler. Das führt zu Vertrauen, und das führt dann zu diesem einen Mitarbeiter, der zu mir kommt anstatt in die Hinweisgeber-Hotline. Das ist für mich jedes Mal ein persönlicher Sieg. Also ich stehe jetzt da und grinse, weil du mich an etwas erinnerst.
Das Thema Whistleblowing ist das nächste Element, um das wir uns kümmern. Aber das Thema Whistleblowing ist bei uns nämlich auch eine Schulung, also auch wir zeigen den Kolleginnen und Kollegen, den Abteilungen, wie man richtig Meldungen erstattet. Und in Wahrheit muss man, wenn ... und das war auch immer mein Ansatz, insbesondere mit der Schulung zum Whistleblowing, die Kolleginnen und Kollegen so weit zu befähigen und aufzugleisen mit Information, dass sie erkennen, wie sie nämlich aktiv am Thema Compliance partizipieren und teilnehmen können. Und da ist Whistleblowing eigentlich der größte Hebel oder einer der größten Hebel, weil sie da – wenn man Whistleblowing richtig versteht, nämlich als die Möglichkeit zum Aufzeigen von Risiken, dann lernen Kolleginnen und Kollegen durch die Schulung, wie sie aktiv am Thema teilnehmen können und auch mitarbeiten können bei der Compliance, ja? Und diese Schulung hätte ich fast vergessen.
Aber jetzt, wo du das Thema Whistleblowing sagst, erklärt das auch eigentlich den Ansatz, den man in der Compliance verfolgen sollte, wenn es um Schulungen geht. Nämlich nicht im Sinne eines Frontalvortrags – und da ist es völlig wurscht, ob das E-Learning ist oder ob das ein Vortrag ist –, im Sinne eines Frontalvortrages zu erklären, was ist Recht und was ist Unrecht. Wir sollten in der Compliance lernen, das so zu formulieren und so zu gestalten, dass die Menschen, denen wir das erklären, verstehen, wie sie aktiv da einen Beitrag leisten können. Und was es bedeutet, wenn sie das nicht tun? Ich glaube, wenn wir die Mitarbeit einfordern, dann vervollständigt sich meine kleine Trias ein bisschen, die ich im Zusammenhang mit der Compliance immer habe, und du hast das erste Element meiner Trias jetzt schon einmal gesagt, das ist das Thema Vertrauen. Also Compliance erfordert Vertrauen, Compliance erfordert Verantwortung.
Also Verantwortung übernehmen und auch Verantwortung übertragen, also Compliance bedeutet ja auch zu befähigen und jemand anderem eine Verantwortung zu übertragen. Und auch ein angemessenes Risikomanagement. Ja? Und wenn wir das Thema Schulungen, das Thema Kommunikation, das Thema Richtlinien so verstehen als Anleitung, wie man den Unterschied macht, dann, glaube ich, haben wir für die Compliance und für das Unternehmen etwas gewonnen.
Auf jeden Fall! Und dann müssen wir halt liefern. Wenn die Leute uns so weit vertrauen, dass sie zu uns kommen und das machen, was wir ihnen sagen, das Risk-Assessment zu uns tragen! Dann muss man halt auch liefern, ne? Weil wenn zwei, drei Leute ... Also es gibt in Unternehmen ganz oft, das kenne ich noch aus meiner Praxis als Rechtsanwalt – ich war ja schon als Rechtsanwalt Compliance-Anwalt –, das kenn ich ganz oft, ist ... Ne, ich hab's zwei-, dreimal gesagt, da kam nix, dann hab ich aufgehört. Deswegen muss man ganz klar aufpassen, man muss auch liefern und immer Informationen geben. Das finde ich gut, dass das Hinweisgeberschutzgesetz sagt, du musst später sagen, was passiert ist. Und das ist super wichtig! Weil die Leute merken, mein Hinweis, für den sich die meisten Leute aktiv vorbereiten ... Was schreibe ich denn da rein? Die nehmen sich richtig Zeit dafür. Der hat auch den Unterschied gemacht und dann auch dazu geführt, dass das System jetzt besser geht als vorher.
Und da ist vielleicht ... Das ist völlig richtig! Vielleicht schließt das so ein bisschen auch den Kreis, warum das Programm so wichtig ist? Warum das Thema Vertrauen so wichtig ist? Und warum wir den Fokus auf das Thema Programm legen sollten, weil es geht nicht um den eigenen Zweck, also die Compliance hat keinen Selbstzweck. Es geht aber wohl um Sichtbarkeit, Sichtbarkeit aber mit dem Ziel der Wirkung. Und wenn wir Wirkung verstehen als Einladung und Anleitung zur Mitarbeit, dann haben wir Vertrauen, Verantwortung und ein angemessenes Risikomanagement. Also das ist für mich ganz viel von dem, was irgendwo in mir schon schlummert und was ich immer wieder irgendwo erzähle, wird jetzt durch das Gespräch mit dir wieder an die Oberfläche geholt. Das ist schön, weil das so ein kleines ... ich habe so viele Aha-Momente, und das ist so schön, denn du hast in Wahrheit, ich hab's eingangs schon gesagt, dieselbe Sprache gesprochen wie ich.
Und Compliance, man ist als Compliance Officer schon gut, wenn man intrinsische Motivation hat für das Thema. Ja, total! Und wenn man schlichtweg Bock hat, mit Menschen zu arbeiten? Genau. Weil das ist das, wofür das Thema oder das Element Programm auch steht: Bock, mit Menschen zu arbeiten. Deswegen fahre ich auch sechs Stunden aus Frankfurt im todbringenden Blizzard nach Linz. Absolut, ja. Und bei mir im Podcast über das Thema zu sprechen. Noch einmal vielen herzlichen Dank! Wir haben noch das Thema Maßnahmen, wir haben jetzt zwischendurch schon mal über das Thema Maßnahmen gesprochen, also mit den Freigabeprozessen für Geschenke, Einladungen, ihr beim Onboarding von Distributoren. Wir haben keine Distributoren, aber wir kennen das bei den Lieferanten auch mit den Schulungen. Also wir haben dasselbe Thema.
Wo ich bei den Maßnahmen noch hin will, ist: Toolunterstützt, ja oder nein? Also das ist immer eine wesentliche Nachfrage. Digitalisierung in der Compliance als Teil des Programms sinnvoll oder nicht sinnvoll? Na klar! Also da gibt's keine zwei Meinungen dazu. Jeder, der sagt, das ist nicht sinnvoll, hat nicht verstanden, in welcher Welt wir leben. Also ich ... Also erstens ist es so: Ein schlechter analoger Prozess wird niemals zu einem guten digitalen. Das muss man sagen, so.
Also wie bei uns ja unser SAP-Verantwortlicher sagt: Shit in, shit out. Absolut! Also bei uns: Garbage in, garbage out. Aber man kann auch Shit sagen ... Der Japaner sagt Shit. Aber es ist, ähm ... Man muss am Anfang schauen, okay, funktioniert dieser Prozess analog, und wenn der analog ganz gut funktioniert, aber einfach langwierig ist und nicht auditierbar und so weiter, man vergisst immer was, dann kann man den sehr gut übertragen. Also man muss ihn vorher sauber machen; nachdem man ihn aufgesetzt hat, kann man ihn gut digitalisieren. Und dann ist ein digitaler Prozess ein guter Prozess, wenn er zwei Dinge macht: entweder wenn er unser Leben besser macht oder sicherer macht. Also habe ich ein Risiko, hab ich einen digitalen Prozess draufgelegt, und der macht das Risiko kleiner – alles klar, haben wir gewonnen! Habe ich ein Risiko? Oder eine große Zeitersparnis? Durch diesen Prozess haben auch alle
gewonnen?! Im besten Fall beides! Ich bin ein sehr fauler Mensch, weil ich schon in der Schule ... Und wenn ich ein Improvement sehe und denke, ach, dann muss ich das nicht händisch reinschreiben, ja, natürlich mache ich das! Das ist bei mir dasselbe. Ja, darum ist für mich KI, also unser Chatbot, also in Wahrheit ist unser Chatbot ja nicht ein Chatbot, sondern unser Chatbot ist ja ... Also er nennt sich Olex, und der Olex ist ein Compliance-Mitarbeiter. Weil der Olex ist nämlich nicht nur für die Kolleginnen und Kollegen eine Informationsquelle und in Wahrheit der Compliance Officer, der ganz kurz Fragen beantwortet, wenn sie hier reinschreiben: Wo finde ich denn das? Und der sie dann in die richtigen Prozesse leitet, sondern er ist auch für mich eine Unterstützung, weil er mir Sachverhalte zusammenfasst, zum Beispiel bei der Datenanalyse hilft, weil er mir hilft bei der Ersteinschätzung.
Weil er mich als Compliance Officer menschlich ... ja? Compliance Officer, weil er mich schlichtweg unterstützt. Und da war auch die Frage: Nehmen wir oder integrieren wir KI in die Compliance-Arbeit? Natürlich, es ist ... ich habe kein, wie soll ich sagen, also nicht so viel Möglichkeiten, Ressourcen aufzubauen. Ich habe aber die Möglichkeit, durch Digitalisierung Ressourcen zu gewinnen, die ich sonst nicht hätte. Macht das Sinn, was ich sage? Absolut! Also auch da wieder ... ich bin total dabei. Es stellt sich natürlich immer wieder die Geldfrage. Natürlich kostet ein Tool erst mal Geld, aber on the long run amortisiert sich das ja immer. Absolut! Also nicht immer, aber dann ist es auch kein gutes Tool. Dann ist es kein gutes Tool. Danke. Wenn's ein gutes Tool ist, kann man das dem CFO verkaufen? Absolut. Der weiß ja auch, wie's funktioniert, wenn man sagt: Pass auf, das investiere ich, und das ist das, was dabei rumkommt, und da sind die Alternativkosten so.
Ich kann gerne so weitermachen, aber dann brauche ich mehr Leute. Das versteht jeder. Wie gesagt, ich kann gar nicht verstehen, wenn jemand sagt, nee, das brauche ich nicht. Aber was ich verstehen kann, ist, gerade noch mal, ich komme aus dem Mittelstand, da herrscht Budgetdruck. Klar, also ich brauch auch nicht jede Digitalisierung. Also ganz oft denke ich, so ein Contract-Management-System, das ist, glaube ich, für mich das beste Beispiel für: Weiß ich nicht, ob das jeder braucht? Ja, sag das jetzt nicht, wir haben gerade ein Projekt, wo wir genau das analysieren und auch machen wollen. Aber braucht es eine Fünfzig-Mann-Bude? Nein! Braucht das 'ne Hundert-Mann-Bude? Nein! Das wird suggeriert. Aber 4.600 Mitarbeiter brauchen das schon?! Absolut richtig, da geb ich dir recht. Aber ich sag mal, dieser typische deutsche Mittelstand, von dem wir sprechen, der die meisten Arbeitsplätze in unserem Land schafft, ich spreche jetzt von Deutschland.
Ich denke, in Österreich wird's ähnlich sein. Da reden wir von einer Range von vielleicht 50 Mitarbeitern bis 200 Mitarbeitern. Diese Unternehmen brauchen ein solches Tool nicht grundsätzlich mal, ich würde das nie ausschließen, aber aus meiner Sicht macht so ein Tool das Leben meist schwerer, als es vorher war. Wenn es kein gutes Tool ist? Wenn es nämlich ein gutes Tool ist, dann brauchen diese Unternehmen nämlich auch das Tool, weil sie Ressourcen dadurch generieren, die sie sonst mit Menschen besetzen müssten, was am Ende des Tages mehr Geld kostet und auch am Ziel vorbeigeht. Das ist richtig, aber wenn ich 50 Verträge habe, dann hab ich immer noch eine Excel-Liste. Also schon ... Ich denke, in der Compliance – du denkst ja jetzt quasi im Contract. Jaaa! Ich bin jetzt ein bisschen weiter. Ich mach natürlich auch Legal und Compliance, aber es gibt einfach Tools, wo ich weiß, okay, wenn ich 50 Verträge habe, ich hab B2B-Business nur, ne?
Ich hab 50 Distributoren, hab kein B2C-Business. Brauche ich ein Contract-Management-Tool? Nein, das brauche ich nicht. Und es wird aber vielen suggeriert. Da kommen viele und sagen, da muss man digitalisieren, und viele denken, ja, das digitalisier mal. Da kauft man sich dann ein Problem ein, das man nicht gehabt hätte, hätten wir eine Excel-Liste gemacht. Ich bin kein Excel-Freund! Ich auch nicht. Aber manchmal ist eine gute Excel-Liste besser als so ein schlecht digitalisiertes Tool? Dann will ich zur Klarstellung jetzt noch mal kurz sagen, wir unterscheiden hier Contract-Management-Tool und Compliance-Tool, weil ein Compliance-Tool macht für kleinere Unternehmen absolut Sinn. Ja, das stimmt! Das ist nur zur Klarstellung. Und es zeigt so schön, weil wir nämlich vorhin gesprochen haben über das Thema Prozesse, also Richtlinien in den Prozess überführen, weil Prozesse viel erlebbarer sind als Richtlinien.
Und wenn wir jetzt über Digitalisierung sprechen, dann ist in Wahrheit der nächste Schritt, genau diese Prozesse in Systeme zu überführen, die uns das Leben leichter machen. Also ich bin auch der Meinung, dass wir – und das sage ich nicht, weil ich ein Software-Unternehmen habe – und das sage ich jetzt nicht, weil wir Compliance-Software verkaufen. Aber Compliance ohne ein digitales Tool – und es ist völlig unerheblich, welches Tool es ist – wird man nicht erfolgreich umsetzen können. Ich glaube, da ist der Zug abgefahren. Compliance ist prädestiniert dafür, digitalisiert zu werden? Absolut! Es gibt ein paar Fälle eher aus der Legal-Richtung, bei denen man sagen muss, aber bei Compliance stimme ich dir voll und ganz zu. Dann kommen wir zur letzten Frage. Wir haben jetzt fertig die Kommunikation, die Richtlinien, die Schulungen und die Maßnahmen mit digitaler Unterstützung.
Es gibt ja sehr viele Kolleginnen und Kollegen, die gerade in der Ausbildung sind, oder Menschen, die alleine in einem Unternehmen die Verantwortung tragen für das Thema Compliance. Menschen, die vielleicht jetzt gerade in das Thema auch einsteigen. Welchen Rat würdest du diesen Menschen geben, die frisch in die Compliance kommen?
Wie sie ihr Programm starten, weiterentwickeln, verbessern können, wenn sie sich jetzt zum Beispiel nicht die ganze Stunde anhören wollen, was sie tun müssen, weil diese Frage zum Schluss kommt. Sich bilden erst mal. Also ganz, ganz wichtig ist, also gerade für vielleicht Kollegen, die vielleicht sofort In-house wechseln, aber auch für Leute, die aus der Anwaltschaft kommen. Gerade die müssen lernen: Aha! Wie arbeite ich denn In-house? Was ist denn Compliance In-house? Wie mache ich das dann genau? Was ist das denn für mich hier genau? Also Bildung ist ja sehr wichtig, also dass man wirklich alles aufsaugt, was man aufsaugen kann. Da gibt es ja sehr viel. Ich meine, du arbeitest ja mit DICO zusammen. Die haben mir auch sehr viele ... also bin ich auch Mitglied, oder NIHON KOHDEN ist auch Mitglied. Wir haben uns daher auch gesehen bei der letzten Veranstaltung. Die haben auch sehr, sehr viel. Also wenn man da auf die Seite geht, dann findet man auch schon sehr viel.
Es ist ein guter Anfang. Das heißt, man muss sich erst mal bilden! Das ist für mich sehr wichtig, und dann kommunizieren und offen sein. Die ersten Tage sind ja super wichtig im Unternehmen – die ersten Wochen, die ersten Monate. Und dann, denke ich ... ist es einfach wichtig, mit offenem Herzen und offenem Verstand durch das Unternehmen zu laufen. Also auf der einen Seite, natürlich, nur ein guter Kommunikator, nur ein Vertrauensbildner in den Maßnahmen wird nicht funktionieren, wenn du das Skillset nicht hast. Du brauchst die Hard Facts, du brauchst das Skillset. Nur jemand, der wirklich weiß, wovon er redet, kann Sachverhalte so aufbereiten, dass es ganz einfach ist für jemanden, der ihn versteht. Das heißt, das Skillset ist wichtig, Skillset aufbauen, vielleicht über Zertifizierung auch nachdenken, gerade für Leute, die vielleicht Quereinsteiger sind, die auch nicht aus der Anwaltschaft kommen. Obwohl man sagen muss, Leute, die aus der Anwaltschaft kommen, sind auch nicht für Compliance geboren, ne?
Es ist einfach so. Aber ... Ja, nee, überhaupt nicht! Bin ich auch der Meinung. Aber Skillset aufbauen und mit offenen Augen und offenem Herzen durchs Unternehmen laufen, zuhören, ganz viel. Erst mal lernen, erst mal vielleicht auch den Mund halten am Anfang. Und ich denke, dann wird das schon mit der Zeit. Man muss einfach, glaube ich, so wie du sagst, Menschen mögen, den Kontakt zum Menschen mögen, aber gleichzeitig niemals vergessen, dass mein Skillset das ist, was mich denn dazu auch befähigt, Sachen einfach darzustellen und auch gut kommunizieren zu können. Und du hast das wunderbar gesagt: Es gibt Vereine, es gibt Vereinigungen, es gibt Bücher, es gibt Podcasts, es gibt Menschen, die bereit sind, Webinare zu machen, oder die man ansprechen kann, die bereit sind, da vielleicht den einen oder anderen Impuls zu geben. Also das Thema sich bilden ist definitiv ein Punkt, der dazu führt, dass man das richtige Programm aufsetzt und vielleicht sein Programm auch weiterentwickeln kann.
Und du hast vorhin was gesagt, was zum Thema Bildung eigentlich perfekt dazu passt und auch die Brücke dazu schlagt oder schlägt: wie das Programm, oder was die Legitimation auch ist für das Programm, und das ist das Business. Ja! Mit offenem Herz und mit offenen Augen durchs Unternehmen, um das Business kennenzulernen. Denn kennt man das Business, kennt man die Risiken. Kennt man die Risiken, hat man die Grundlage für sein Programm. Absolut richtig. Und auch da noch mal vielleicht eine Sache für den neuen Kollegen: Wenn ich mein Business nicht versuche zu verstehen, dann werde ich niemals das Vertrauen der Kollegen kriegen. Weil wenn ich mit einem Sales- oder Techniker spreche, der seit 20 Jahren in diesem Unternehmen ist, der kennt jede Schraube im Gerät und merkt, dass ich absolut keine Ahnung habe, wovon ich spreche, und auch keine Lust habe, es zu lernen – das Zweite ist noch wichtiger –, da werde ich den niemals kriegen.
Und man muss sich reinknien, man muss das Business verstehen. Man muss versuchen, es zu verstehen. Es ist nicht immer einfach, aber das ist immens wichtig. Und am Ende, wie du schon sagtest vorhin, Compliance funktioniert nicht im luftleeren Raum. Wir sind kein Selbstzweck! Wir sind die Unterstützer und Enabler des Businesses. Ich habe für unser Unternehmen noch nicht so viel Geld verdient.
Vielleicht verhindert manchmal, dass Geld ausgegeben wurde oder gezahlt werden musste. Aber wir sind dafür da, für unsere Kunden, unsere Mandanten und unsere Mitarbeiter. Und die müssen das Geld verdienen! Am Ende des Tages müssen wir alle Geld verdienen, damit unsere Brötchen bezahlt werden, damit unsere Gesellschaft gut funktioniert. Da müssen die Unternehmen ... Geld verdienen. Und wir sind dafür da, die Guidance und die Leitplanken zu geben, damit das so gut wie möglich klappt, aber eben die Risiken so gut wie möglich vermieden werden. Das ist ein wunderbarer Schlusssatz eigentlich, ich darf ihn noch ergänzen darum, dass das Compliance-Programm dann wirksam ist, wenn die Menschen Bock haben, aktiv am Thema Compliance auch teilzunehmen. Sehr gut! Lieber Heinrich, also ich weiß gar nicht, was ich da jetzt zusammenfassen soll von diesem Feuerwerk an Inspiration und wunderbaren Dingen, die wir da jetzt diskutiert haben.
Vielleicht ganz kurz: Compliance ist kein Selbstzweck! Wir müssen unsere Dienstleistung und den Grund, warum es uns als Compliance gibt, auch verkaufen. Sichtbarkeit schafft Wirkung. Kommunikation in jeder Form, die möglich ist, jede Form, die erlaubt ist, jede Form, die Spaß macht. Richtlinien kurz, nicht banalisiert, einfach, aber nicht banalisiert. Schulungen zielgruppengerecht, alles ausprobieren, was Spaß macht, von persönlich bis E-Learning, unbedingt den Kontakt zu den Menschen suchen. Richtlinien oder vielleicht weniger in Richtlinien, mehr in Prozessen zu denken und diese Prozesse dann in konkrete, auch digitalisierte Maßnahmen zu übertragen. Und dann packt man noch dein Schlusswort, dein wunderbares, drauf! Dann haben wir eigentlich eine wunderbare Reise gehabt durch das Programm, mit dem einen oder anderen Zungenschlag. Ich merke, dieses Bier ... ich soll kein Bier trinken.
Zum Abschluss gibt es – ich lasse dich ja noch nicht gehen –, es gibt jetzt zum Abschluss immer noch ein drittes wiederkehrendes Element, und das dritte wiederkehrende Element ist unser C-Wort. Compliance in einem Wort! Was ist für dich Compliance in einem Wort? Vertrauen. Das ist auch der Grund, warum du heute bei mir sitzt, weil das mein Wort wäre. Lieber Heinrich, vielen herzlichen Dank noch einmal für deine lebensgefährliche Anreise und dafür, dass du dir die Zeit genommen hast. Danke, dass du ... so offen über die Themen gesprochen hast.
Danke, dass wir uns heute da wieder treffen konnten ... Ja? Dass du extra nach Linz gekommen bist. Also es hat schon einen Grund, warum wir uns kennengelernt haben, glaube ich. In diesem Sinne vielen herzlichen Dank! Vielen Dank für die Einladung, Martin, und wie gesagt, wir kennen uns noch nicht so lange, aber ich habe wirklich das Gefühl, dass wir sehr viele Sachen schon geteilt haben, als wir uns noch nie kannten. Absolut! It's a match, würde ich sagen!
In diesem Sinne: Wir wandern bei der nächsten Folge in das Thema Whistleblowing, also das nächste Element, und wir kommen somit auch so ein klein wenig zum Ende unserer Reise durch das CMS. Aber bis dahin bleiben Sie noch ein bisschen compliant. Bleiben Sie vor allem ein guter Mensch. Ihr Martin Reichetseder!

