

Praxis auf dem Prüfstein – 25 Fragen aus der Community
Shownotes
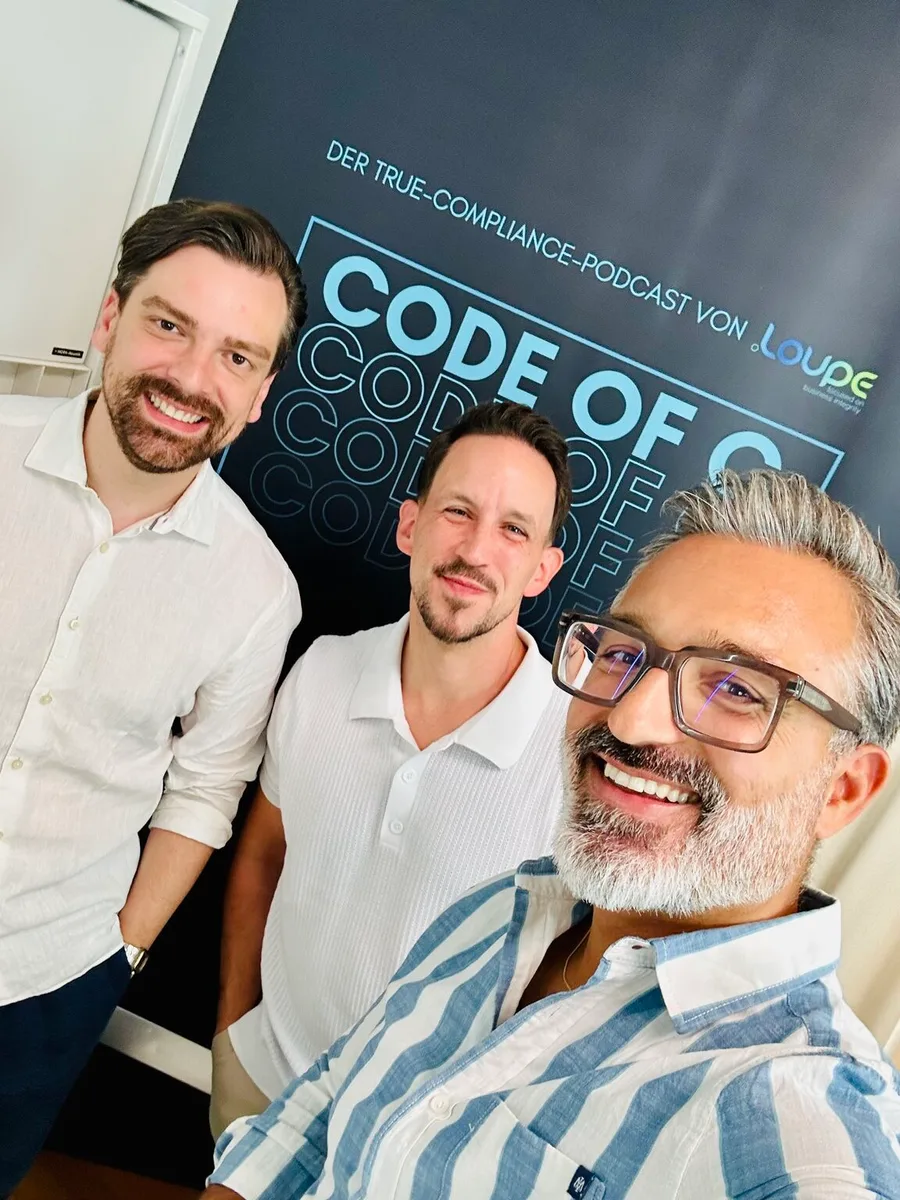
In dieser besonderen Folge von Code of C stellt Martin Reichetseder gemeinsam mit Max Schmiechen, Head of Compliance bei Hornbach und Heinrich Raisch, Director Legal & Compliance bei Nihon Kohden, den Compliance-Alltag auf den Prüfstand (oder Prüfstein). Diesmal gibt es kein vorbereitetes Fachthema, sondern Antworten auf Fragen direkt aus der Community. Braucht wirklich jedes Unternehmen einen Compliance Officer? Wie wird Compliance vom Business ernst genommen? Was tun, wenn ein Compliance Management System zwar existiert, im Alltag aber niemanden interessiert? Und was ist eigentlich gefährlicher: Angst oder Gleichgültigkeit?
Im Gespräch wird schnell klar, dass wirksame Compliance weit über Richtlinien und Prozesse hinausgeht. Die drei sprechen darüber, warum Vertrauen, psychologische Sicherheit und eine gelebte Fehlerkultur entscheidend sind, weshalb „Tod durch Papier“ kein funktionierendes CMS schafft und warum Compliance das Business verstehen und dessen Sprache sprechen muss. Dabei geht es auch um persönliche Fehlentscheidungen, unbequeme Situationen, den richtigen Umgang mit Verstößen und die Frage, welche Eigenschaften gute Compliance Officer wirklich brauchen.
Eine offene, persönliche und vor allem praxisnahe Folge über 25 Fragen, auf die es nicht immer nur eine richtige Antwort gibt, dafür aber jede Menge Erfahrungen von 3 führenden Köpfen im DACH-Raum, unterschiedliche Perspektiven und konkrete Impulse für den Compliance-Alltag.
Weiterführende Links:
Folge den Social-Media-Kanälen von Code of C, um keine Updates zur zweiten Staffel zu verpassen!
Transkript lesen
Automatisch aus der Tonspur erstellt und mit KI-Unterstützung redigiert: Hörfehler und Zeichensetzung korrigiert, der Wortlaut bleibt. Einzelne Stellen werden noch geprüft. Es gilt das gesprochene Wort.
Weil diese Feedback- und Fehlerkultur heißt nicht, wir packen jetzt den Menschen, der Fehler gemacht hat, in Watte. Und es hat keine Konsequenz. Also dieses „Wir kümmern uns um den Fehler und vergessen dann aber, dass du einen Fehler gemacht hast“ – das darf nicht passieren! Weil das führt dazu, dass Menschen dann sagen: Wenn ihr einen Fehler gemacht habt, geh hin, ist passiert, man eh nix. Wenn ich wie eine Kuhglocke rumlaufe im Unternehmen und jedes Mal bimmle, wenn die kleinste Kleinigkeit passiert, und sage „Gefahr, Gefahr, Gefahr“, werde ich irgendwann nicht mehr ernst genommen. Das heißt, ich muss schon auch wissen, wann ich die Bombe zünde und wann ich mahne. Und wann ich es nicht tue.
Herzlich willkommen zu einer neuen Folge von Code of C, dem True Compliance Podcast von .LOUPE. Hier sprechen wir über Compliance aus der Praxis für die Praxis. Mein Name ist Martin Reichetseder, ich bin Compliance Officer, ich bin Mitgründer von .LOUPE und für die nächsten Minuten Ihr Gastgeber.
So, in den vergangenen Monaten ist etwas sehr Spannendes passiert. Es ist nämlich nicht nur der Podcast gewachsen, sondern tatsächlich auch eine Community, und ich darf kurz verraten, dass mich nach jeder Folge sehr viele Fragen erreichen. Also ich mache ja immer auf LinkedIn, mache immer Beiträge zu den jeweiligen Folgen, ich bin auch durchaus ein bisschen aktiv, und es erreichen mich nach den Folgen immer wieder Fragen! Manche Fragen beginnen mit „Ich hätte dann noch eine Frage“ und andere mit „Wie würdest du denn in folgender Situation auch entscheiden?“. Und tatsächlich ist es so, dass mich manche dieser Fragen ehrlich gesagt selbst zum Nachdenken bringen.
Da ist jetzt die Brücke zu dieser Folge. Es ist nämlich so, dass die spannendsten Compliance-Themen nicht im Seminarraum entstehen oder auf Konferenzen, sondern tatsächlich in unserer eigenen Praxis. Und jetzt lebt dieser Podcast von Praxis, und jetzt leben auch diese Fragen scheinbar von der Praxis der Zuhörerinnen und Zuhörer. Das ist ja ein Grund, warum es diesen Podcast gibt, und warum natürlich – und der Shoutout muss sein – .LOUPE als Softwarelösung tatsächlich im Zusammenhang mit dieser Praxis so erfolgreich ist! Und wir machen heute etwas anderes. Es gibt heute kein vorbereitetes Fachthema, also es gibt heute kein Thema, wo wir sagen, das zieht sich durch wie ein roter Faden, sondern wir beantworten heute Fragen, die uns als Community beschäftigen, ja, Fragen, die sich viele Compliance Officer stellen, Fragen, die zum Beispiel auch Geschäftsführer beschäftigen, und auch Fragen, die wahrscheinlich schon jeder mal gedacht hat, aber vielleicht noch nie laut ausgesprochen hat. Also Fragen, die ich gesammelt habe über Monate und jetzt über die Jahre, wo ich den Podcast mache.
Und für diese besondere Folge habe ich mir natürlich zwei Kollegen eingeladen, die Compliance genauso leidenschaftlich leben und auch lieben wie ich und die den Alltag genauso aus eigener Erfahrung kennen. Beide sind Freunde von mir. Ich liebe sie beide. Wir dich auch. Und beide waren auch schon bei mir zu Gast. Es freut mich ganz besonders, euch beide begrüßen zu dürfen.
von Hornbach, und Heinrich Raisch, Director Legal & Compliance bei Nihon Kohden. Meine Lieben, herzlich willkommen, schön, dass ihr wieder bei mir seid! Danke für die Einladung! Danke, dass wir da sein dürfen! Na selbstverständlich. Wer, wenn nicht ihr? Wer, wenn nicht ihr?! Ich freue mich tatsächlich auf diese Folge sehr, weil sie ein bisschen unkonventioneller ist. Also ich habe jetzt schon ein bissel eingeführt in das Thema, aber wir machen heute mal ganz was anderes. Ich kenne diese Fragen im Detail auch nicht. Ich hab sie immer nur gesammelt und habe sie irgendwo abgespeichert. Ich habe sie einfach nur kopiert, mir auf meinen Zettel mitgenommen und mir nicht angeschaut, welche Fragen da sind. Ja, also ich bin maximal überrascht wie ihr. Weil ihr kennt die Fragen auch nicht!
Bevor wir jetzt aber in dieses Thema einsteigen, nämlich „Praxis auf dem Prüfstein – Fragen aus der Community“, gibt es bei Code of C immer ein wiederkehrendes Element, insbesondere dann, wenn es eine Interviewfolge ist, und das ist unser Code-of-C-Mutmacher! Was trinken wir heute? Wir trinken heute Gin Tonic.
Genau, das ist irgendwie auch so ein wiederkehrendes Element, dieser Gin Tonic, immer wieder. Aber ich kann mich erinnern, mit Heinrich habe ich Bio-Zwickl von Freistädter getrunken. Und wir haben getrunken einen Weißwein, einen Sauvignon Blanc aus der Steiermark. Insofern ist das auch für euch eine kleine Weiterentwicklung, was den Mutmacher betrifft, also ein Gin Tonic. Irgendwann kommen wir mit 'ner Krone wieder.
Du, ihr seid natürlich immer wieder herzlich willkommen, ja? Also ihr seid sicher nicht das letzte Mal bei mir! Es gibt ein zweites wiederkehrendes Element. Jetzt haben wir quasi den Mutmacher abgehandelt, und zwar: Lieber Max und lieber Heinrich, ich darf euch zum Aufwärmen ersuchen, mir jeweils einen Satz zu vervollständigen. Ihr kennt das Prozedere! Ich fange mit dir an, Max. Compliance macht mir dann am meisten Freude, wenn … … ich mit Menschen zusammenarbeiten kann.
Heinrich? Diese Frage, diese Frage tatsächlich. Da muss man ja richtig drüber nachdenken, dass es nicht irgendwie ein No-Brainer ist, immer kurz mal raus. Also sagen wir so, Max hat halt schon mal die einfache Frage. Da sieht man manchmal schon, wie die Präferenzen uns gegenüberstehen. Das wird jetzt ein bisschen gemein!
Nee, also, aber ich würde sagen … Die größte Überraschung, die ich je erlebt habe, ist, welchen Impact wir auf Menschen haben können, glaube ich. Also das war mir vorher nicht so klar. Dass in manchen Situationen das richtige Wort oder die richtige Handlung an der richtigen Stelle einfach einen Riesen-Impact auf Menschen haben kann. Ich nehme beides! Weil in Wahrheit, und für diejenigen, die jetzt den Podcast zum ersten Mal hören vielleicht: Compliance stellt nicht die Regel ins Zentrum, sondern Compliance stellt den Menschen ins Zentrum. So, und darum gefallen mir natürlich jetzt eure beiden … Oder darum finde ich eure Antworten auch so großartig, weil das natürlich genau das widerspiegelt. Es gibt noch einen Entweder-oder-Satz für euch beide. Lieber Max: Quick Wins oder perfekte Prozesse?
Den perfekten Prozess anzustreben, ist schon mal das ganz falsche Denken, wie man mit seinen Ressourcen umgehen sollte. Es gibt gute Quick Wins, und manche Quick Wins, davon hatten wir's vorher, da bezahlt man dann hinterher vielleicht doppelt, weil es halt nur so ein Pyrrhussieg war. Okay, das nehmen wir. Lieber Heinrich, jetzt ist es nicht so schwer, ja: Lieber unbequemer Compliance Officer oder beliebter Ja-Sager? Ja gut, jetzt kommen wir wieder in die Richtung. Da muss ich nicht drüber nachdenken. Ja, also ganz klar, also unbequem. Unbequem! Lieber unbequem, und ich finde, unbequem als Compliance Officer kann man … Also es ist eine Definitionsfrage, was denn für wen unbequem bedeutet. Aber ich denke, an der einen oder anderen Stelle sollte man auch unbequem sein. Und unbequem kann ja auch sein: hartnäckig. Genau. Und hartnäckig ist jetzt nicht per se schlecht. Absolut richtig, ja. Wunderbar! So, meine Lieben, seid ihr bereit für … … 25 Fragen aus der Community?
Auf jeden Fall. Auf jeden Fall. Habt ihr Bock auf 25 Fragen aus der Community? Ich bin gespannt, ob wir die Zwei-Stunden-Marke bei Frage vier geknackt haben werden. Aber da müssen wir irgendwann fliegen! Also ich werde ein bisschen auf Zeitmanagement-Werte natürlich achtgeben, und es wird vermutlich auch so sein, dass wir in der Diskussion draufkommen, das ist eigentlich vielleicht ein Plus-eins, und ein Plus-eins ist ja … Aber es soll natürlich ein ausgewogenes Gespräch sein, und ich bin natürlich an der einen oder anderen Stelle interessiert daran oder auch neugierig, ob wir vielleicht auch unterschiedliche Meinungen haben zu gewissen Themen. Die erste Frage, also bevor ich jetzt natürlich die Fragen vorlese:
An dieser Stelle noch einmal ein großes Dankeschön an die vielen Kolleginnen und Kollegen, an die vielen Zuhörerinnen und Zuhörer, die uns diese Fragen oder mir diese Fragen auch immer schicken. Und die den Aufrufen, die ich tätige, auch immer folgen. Also auf LinkedIn, die uns per E-Mail an office@loupe.at die Fragen schicken, die dann auch in den Gesprächen, die wir auf den Konferenzen führen, konkrete Fragen auch stellen. Die Diskussionen, die wir drei zum Beispiel immer wieder führen, und es ist großartig, wie sich die Community gerade entwickelt, mit welchem Selbstverständnis sich die Community auch entwickelt und Compliance versucht neu zu denken. Und da muss man jetzt sagen, ohne dass wir drei uns selbst auf die Schulter klopfen sollten – wir könnten es tun, ja, weil wir natürlich, glaube ich, an der einen oder anderen Stelle durchaus Impulsgeber sind, denen andere Menschen auch gerne folgen, weil sie ein völlig neues Verständnis von Compliance erhalten.
Das darf man an dieser Stelle sagen, verbunden mit einem Riesen-Dankeschön für all die Fragen und das Interesse am Thema Compliance und natürlich auch am Podcast. So, das ist nämlich der Grund, warum es den Podcast gibt. Ja, ja, toll! Erste Frage: Braucht eigentlich wirklich jedes Unternehmen einen Compliance Officer? Oder verkaufen Berater manchmal Lösungen für Probleme, die es gar nicht gibt?
Mir würde da noch eine Option fehlen. Also brauchen wir die oder brauchen wir sie nicht? Und dann kommt noch die Beratungskomponente rein. Also die Antwort ist meines Erachtens ganz klar: Nein, natürlich braucht nicht jedes Unternehmen einen Compliance Officer oder eine Officerin. Nicht selten umfasst ja im Prinzip ein Tätigkeitsbereich das Thema Compliance so quasi mit zwei, drei Stunden die Woche mit, weil's einfach nicht mehr nötig ist. Aber vom Grundsatz her, ich denke, es gibt auch Branchen, die haben mit nicht allzu vielen Risiken im Alltag zu tun, das ist sicherlich auch, die Größe des Unternehmens, ein entscheidender Faktor. Welchen Risikoappetit darf ich an den Tag legen und welchen nicht? Stehe ich überhaupt jemals im Fokus? Und das Thema Beratung kann natürlich ein wunderbar ergänzendes Element sein. Wenn es denn mal knirscht bei mir im Gebälk, dann muss ich natürlich jetzt nicht den Stellenmarkt konsultieren und sagen, wo finde ich denn jetzt den hochgepriesenen Compliance Officer?
Sondern vielleicht finde ich ja einen potenten Anwalt, einen Berater, whatever, der mir im Prinzip dieses eine Problem lösen kann, respektive mir einen Impuls geben kann, ob ich vielleicht bei mir interne Strukturen, Governance, wenn es das bei den Kleinen gibt, vielleicht neu denken muss, um mich da vielleicht zu verbessern und das konkrete Problem zu beheben, das sich mir stellt. Du baust da eine wunderschöne Brücke. Also wenn ich mir jetzt die Frage überlege und wenn ich sie mir anschaue – braucht jedes Unternehmen einen Compliance Officer? –, würde ich sagen: Nein, aber Compliance brauchen wir alle. Bei der Beratung sehe ich das vielleicht ein bisschen differenzierter, und ich schaue jetzt den Heinrich an. Wir sind beide nämlich große Fans von dem Konzept Compliance as a Service. Und vielleicht ist … Ich wollte ja jetzt nicht vorgreifen, Heinrich, aber ich glaube, ich wusste oder ich weiß, was du sagen wolltest.
Also vielleicht ist Beratung und Compliance as a Service … vielleicht sollte man da unterscheiden. Da muss man unterscheiden, ja? Und das ist genau der Punkt! Also … Man muss sich von Beratern, um genau die Frage anzugehen, auf jeden Fall nichts verkaufen lassen oder keine Probleme andichten lassen, die man nicht hat. Das ist schon mal ganz wichtig. Und so wie du sagst, Martin, nicht jeder braucht einen Compliance Officer, aber jedes Unternehmen muss compliant sein. Und dass es eben … das ist, glaube ich, die zentrale wichtige Feststellung. Und ja, also es gibt Berater. Das sind die klassischen Anwälte. Das sind Compliance-Anwälte, die kommen für ein bestimmtes Problem rein und können zu einem bestimmten Problem vielleicht was sagen. Aber im Unterschied zu Compliance as a Service arbeiten die halt sehr oft aus dem Elfenbeinturm heraus. Also die kennen vielleicht auch nicht … haben keine Inhouse-Erfahrung und kennen die Prozesse nicht, steigen auch nicht in die Prozesse rein,
kommen von außen und haben eine Antwort auf ein Problem. Bei der Implementierung, da sind die halt gar nicht dabei. Compliance as a Service ist ein bisschen anders. Also ich habe, ganz kleiner Werbeblock zu Start, auch seit Kurzem ein Compliance-as-a-Service-Unternehmen gegründet mit einem guten Freund von mir, Philipp Dittmann, in dem wir genau das machen, nämlich zu sagen: Okay, man geht rein in die Unternehmen, schaut sich ganz genau die Strukturen an und gibt eben Antworten auf die Fragen: Was brauche ich wirklich? Und nicht irgendwie One-fits-all, hier, bitte schön, ein Compliance-System, sondern zu sagen, so wie der Max vorhin auch gesagt hat: Brauche ich das wirklich? Bin ich ein kleines Unternehmen, brauche ich nicht alles am Markt, da tut es auch manchmal eine ganz einfache Lösung. Und das ist, glaube ich, der ganz große Unterschied, den man machen muss zwischen einer klassischen Beratung und einem Compliance-as-a-Service-Unternehmen, das einem hilft, tatsächlich rauszufinden, was man braucht, und es mit implementiert im Unternehmen.
Mit der Inhouse-Erfahrung, die solche Leute, die das machen, hoffentlich alle haben. Also ich finde, wir haben die Frage beantwortet. Ich glaube, da zielt die Frage eher ab auf … Haben wir die richtigen Berater? Ja, und da ist natürlich Compliance as a Service schon ein gutes Konzept. Also ich würde jetzt einmal einen Haken machen bei der ersten Frage. So, zweite Frage!
„Ich bin Compliance Officer und habe manchmal das Gefühl, dass mich im Unternehmen niemand wirklich ernst nimmt. Woran erkenne ich, ob das Problem bei mir oder bei der Unternehmenskultur liegt?“ Das ist eine gute Frage. Lieber Kollege, liebe Kollegin, unsere Therapiegruppe trifft sich noch nicht, oder was?
Nein, also … ein Thema, dem sich jede compliance-verantwortliche Person irgendwann mal in irgendeiner Form gegenübersieht. Dass man sagt: Mensch, ich bin gerade nicht der gern gesehenste Gast. Aber da referenziere ich gerne auf das, was Heinrich gesagt hat: hartnäckig sein, unbequem sein gehört halt in Teilen der Arbeitswoche dazu, zu den jeweiligen Themen, und es ist part of the deal. Also ich denke, den Schönheitspreis – und da ist er ja wieder –, nine to five alle freuen sich, wenn du reinkommst, wird es selten geben. Im Idealfall findet man die Balance, dass man seinen Mehrwert hervorstellen kann, dass man im Business hilft und darüber einfach so ein Stück weit auch die persönliche Befriedigung hat: Hey, ich trage hier echt dazu bei. Aber ich glaube, geliebt werden ist nicht Teil der Job Description. Weiß nicht, ob du es anders siehst? Geliebt werden nicht. Aber ich finde, ernst genommen schon, weil das steht ja in der Frage.
Genau, und die Frage zielt … und ich musste auch manchmal … also jetzt werde ich mal unbequem, weil da kritisiere ich jetzt mal Teile unserer Zunft. Denn ich glaube, es liegt zu großen Teilen daran, warum manche nicht ernst genommen werden – und zwar nicht nur am Anfang, da ist das normal, glaube ich, aber über einen längeren Zeitraum hinweg auch nicht ernst genommen werden –, wie wir unseren oder wie viele ihren Job verstehen. Denn ich glaube, zwei Dinge sind ganz wichtig. Alarmismus vermeiden. Wenn ich wie eine Kuhglocke rumlaufe im Unternehmen und jedes Mal bimmle, wenn die kleinste Kleinigkeit passiert, und sage „Gefahr, Gefahr, Gefahr“, werde ich irgendwann nicht mehr ernst genommen. Das heißt, ich muss schon auch wissen, wann ich die Bombe zünde und wann ich mahne. Und wann ich es nicht tue. Und ich glaube, das Weitere, was ich beobachte, ist, dass viele Compliance entkoppelt vom Business verstehen, und das führt auch dazu, dass Leute, die business-driven sind, Sales, Marketing,
dass die irgendwann sagen … dass sie einen eigentlich nicht ernst nehmen, weil sie sagen: Du hast ja keine Ahnung! Du kommst hier an mit deinen Maßnahmen, die wir alle durchführen müssen, aber du denkst das Business nicht mit. Und ich hab ganz oft das Gefühl, dass Leute da kommen und sagen von außen: Das musst du machen, das musst du machen, ohne vorher drüber nachgedacht zu haben, was für ein Signal muss ich eigentlich senden, damit der versteht, dass es auch für ihn wichtig ist? Übrigens, gerade bei uns in der Medizintechnikbranche, ich muss sehr viel mit Ingenieuren sprechen. Ich muss verstehen, wie dieses Produkt funktioniert, denn ansonsten nehmen die mich auch nicht ernst. Und wenn wir beim Ernst-genommen-Werden sind und wenn wir beim Nicht-geliebt-Werden sind, dann sollten wir uns vielleicht die Frage stellen: Was ist eigentlich unser Ziel und unsere Aufgabe? Das ist, glaube ich, die Wirksamkeit. Ja, ernst genommen sein hat etwas mit Wirksamkeit zu tun.
Geliebt werden hat am Ende auch was mit Wirksamkeit zu tun, weil da immer Beziehung quasi die Grundlage ist dafür. Und wenn ich wirksam sein möchte, dann muss ich natürlich nahe beim Business sein, da bin ich bei dir. Aber wenn ich das Gefühl habe, es nimmt mich niemand ernst, dann kann ich nicht wirksam sein, ja, dann muss ich vielleicht in die Prozesse rein. Also vielleicht muss ich schauen, dass ich natürlich im Beziehungsmanagement meine Beziehungen aufbaue, mir Verbündete suche im Unternehmen und quasi diese Groundwork auch mache, um mir meine Verbündeten noch aufzubauen. Und die richtigen Hebel auch im Unternehmen zu suchen, um sie auch betätigen zu können. Aber ich glaube, dass die Wirksamkeit und das Ernstgenommen-Werden dann stattfindet, wenn ich so weit im Unternehmen etabliert bin, dass ich Prozesse mitgestalten kann. Dass ich eigentlich Teil der Prozesskette und der Prozessschritte bin. Weil dann eine Non-Compliance bei Prozessen, das ist wohl für jeden inakzeptabel.
Weil diese Workarounds und diese Abweichungen führen zu einer Ineffizienz. Und einen Geschäftsführer holt man damit ab, indem man sagt: Wir sind ineffizient, weil wir Workarounds haben. Wenn ich mich als Compliance aber in die Prozesse integriere, dann schaffe ich ja etwas, das nennt sich Lean. Dann vermeide ich … möglicherweise zusätzliche Schritte, ich bin Teil der Wertschöpfung, wie auch immer, und dann nimmt man mich auch ernst, weil ich plötzlich Teil des Business werde. Also vielleicht ist dieser Prozessfokus auch ein guter Hebel, um ernst genommen zu werden. Beziehungsweise sich auch auf die Prozesse zu fokussieren, was vor allen Dingen folgt. Über das Thema Compliance by Design haben wir, glaube ich, auch gesprochen. Diese Thematik des Prozessarchitekten finde ich auch so. Aber ich habe das Gefühl, wir Compliance-Verantwortlichen sind einfach in unserem eigenen Governance-Architekturbüro. Ich hab neulich erst mit jemandem über das Thema gesprochen, dass wir Vertrauensarchitekten sind, offensichtlich sind wir auch Prozessarchitekten.
Aber das ist vollkommen richtig, weil man sagt ja immer, die beste Compliance ist die, die du eigentlich gar nicht mitbekommst, weil im Prinzip nichts passiert. Es ist ruhig, scheinbar macht Compliance einen guten Job, und das kriegst du natürlich auch in die Prozesse rein. Also wenn du die Thematik, irgendwie eine Reisekostenabrechnung, hast und irgendwo kommt am ganz, ganz Schluss die Frage: Sind noch andere Kollegen mitgereist, und hätten die die gleichen Antworten gegeben? Das ist nichts anderes als eine Compliance-Prozessfrage. Die Kollegen sagen sich vielleicht: Ja, okay, Moment, würde ich bestätigen, und haben nicht mal gemerkt, dass sie an der Stelle Compliance gemacht haben. Insofern … Ich glaube, das Prozessthema gehört mit dazu, um einfach so ein bisschen Last von unseren Schultern runterzunehmen, dass wir alles mit unserem Gesicht verbinden müssen, sondern es gehört einfach links und rechts in die Unterwolle.
Und natürlich darf man das Thema Unternehmenskultur nicht ganz ausklammern. Es hat natürlich auch etwas mit der Kultur zu tun, wenn jemand, der eigentlich den Schutz bieten soll für die Organisation und für die Mitarbeiterinnen und Mitarbeiter, und jemand, der den Rahmen auch vorgibt für diese Organisation – wenn die Person nicht ernst genommen wird, dann spricht das natürlich auch für eine gewisse Kultur, weil dann fehlt da vermutlich auch der entsprechende Tone from und at the top. Und das ist eigentlich schon die Überleitung zur dritten Frage: „Wie überzeugt ihr einen Geschäftsführer, der sagt: Bei uns brauchen wir so etwas nicht?“
„So etwas“ finde ich eigentlich schon despektierlich. Ja, aber das ist ganz häufig gerade im Mittelstand so, weil die Geschäftsführer haben einen gewissen … Ich sag mal, sie haben ein gewisses Ethos, und ich glaube, das liegt meistens gar nicht am Geschäftsführer. Der Geschäftsführer denkt: Ich bin doch compliant! Ich habe doch meine Kaufmannsehre, und so sind dann alle im Unternehmen. Aber ich glaube, man kriegt den dazu, indem man Business spricht, Big Business. Wenn wir die ganze Zeit … also wenn ich eins gelernt hab, dann ist es: Wenn ich einmal ein paar Paragrafen erwähne vor meinem Geschäftsführer, ist es vorbei. Das heißt, er muss … Ich muss versuchen, mir vorher Gedanken zu machen. Das ist auch eine Vorbereitungsfrage. Wie gehe ich in dieses Gespräch? Wie verknüpfe ich das mit Business, und welche Sprache versteht mein Geschäftsführer? Er muss ganz genau wissen, wie tickt der, was versteht der. Ja, und mein Geschäftsführer, der spricht Business, der spricht nicht Legal.
Und ich glaube, das ist die Kunst, etwas sehr Kompliziertes auf etwas ganz Einfaches mit ganz einfachen Worten runterzubrechen und ihm dann die Verbindung, die Connection zu zeigen, wie das für sein Business, für sein Unternehmen gut ist. Und wie es das auch besser macht. Also ich denke schon, man muss die Vorteile herauskehren. Man muss das verstehen! Und Angst ist ein schlechter Ratgeber. Also ich finde auch immer diese Beratungen oder diesen Hinweis auf Geldbußen und auf Sanktionen, oder insbesondere dann, wenn es kommt: „Ja, aber da ist schon das Risiko von einem Reputationsschaden“ – quantifizier bitte einen. Das ist was sehr Abstraktes, das verstehen Menschen nicht. Da kann sich keiner was darunter vorstellen. Und ich glaube, Angst ist ein schlechter Treiber, Angst ist eine schlechte Motivation. Manchmal ist Lernen durch Schmerz eine gute Motivation, weil die einzige Motivation … aber jetzt mit diesen Angstgedanken und dem Damoklesschwert den Geschäftsführer versuchen zu überzeugen, dass Compliance funktioniert und dass wir das brauchen, ist, glaube ich, schlecht.
Ich bin auch bei Business. Vielleicht sollten wir Risiken, Chancen dann noch mitdenken, weil natürlich, wenn wir das Thema Compliance in einem Business denken, da müssen wir das immer mit Risiken und mit Chancen denken. Ich kann nun gar nicht so viel hinzufügen, außer dass ich diesem fiktiven Geschäftsführer mit aller Gewalt widersprechen wollen würde. Ich glaube, am Ende des Tages reden wir auch ein Stück über die Zeitenwende. Ich meine, natürlich ist dieser Geschäftsführer vielleicht zehn, zwanzig, dreißig Jahre schon im Business, und früher gab es noch Budgets für, ich will nicht sagen Korruption, oder für Business Enablement, sage ich mal, und Dinge konnte man lange von der Steuer absetzen. Also so lange ist das noch nicht her. Genau, da haben sich im Prinzip auch einfach Gegebenheiten verändert, muss man ein Stück weit auch sagen. Good Governance, Good Corporate Governance, Compliance, all diese Themen, die sind halt ein Stück weit Lebenswirklichkeit in Unternehmen geworden.
Und zu sagen: Ja, ich brauche es aber nicht, dass einer da irgendwie rumspringt und links und rechts mal draufschaut, beziehungsweise diese Thematik muss doch jetzt nicht noch irgendwo bei uns noch mit einfließen – das ist halt auch ein Stück weit aus der Zeit gefallen. Ich will jetzt nicht meinem Bruder beispielsweise, der einen Steinmetzbetrieb führt, sagen: Jetzt brauchst du aber noch hier einen Compliance-Prozess. Ich sage vielleicht: Hey, denk dran, Datenschutz ist auch für dich relevant. Aber am Ende des Tages ist es einfach ein Thema dieser Zeit, und das zu ignorieren, ist einfach falsch.
Der macht sich auch Gedanken über sein Business-Risiko. Er sagt: Wo sind denn bei mir Gefahrenquellen im Unternehmen? Und welchen Regelungen unterliege ich denn als Steinmetz? Weil das mein Business ist! Also was sind denn die Regelungen, unter die ich falle? Und natürlich hat er auch seine Regelungen … der hat auch Arbeitnehmerschutz, der hat auch Vorkehrungen, damit sich die Risiken nicht verwirklichen. Das Thema ist, glaube ich, dass da nicht Compliance drübersteht. Nein, da steht sorgfältiges Unternehmertum drüber, da steht sich ordentlich verhalten und richtig verhalten drüber. Und ich glaube, vielleicht ist das das Thema, weil Compliance nicht sexy ist, ja, aber ich glaub, der Gedanke per se, das ist Teil von sorgfältigem Unternehmertum, und das machen wir ja sowieso, schauen. Es gibt nur jetzt jemanden, der das framet, der Strukturen schafft, um genau richtiges Verhalten in die Organisation zu bekommen.
Ich glaube, dass wir nicht nur das Mindset ändern, sondern auch die Sprache ändern müssen. In dem Zusammenhang ist es weniger ein Problem, ihren Geschäftsführer davon zu überzeugen, dass es gewisse Strukturen auch braucht. Weil auch der Steinmetzbetrieb gewisse Strukturen hat, um Risiken minimieren zu können. Definitiv, und man spricht noch heute, auch wenn's deutlich aus der Vergangenheit kommt, immer noch vom ehrbaren Kaufmann. Früher war das eher so ein Habitus-Ding: Wir machen unser Business ordentlich. Aber der ehrbare Kaufmann, der ist halt dann auch kein, pardon my French, kein Drecksack, ja, der halt alle Regeln biegt, um irgendwie Business zu machen, sondern das gehört einfach auch zum integren Businessgehabe dazu. Absolut! Also ich glaube, wir haben viele Punkte gefunden, wo man einen Geschäftsführer oder eine Geschäftsführerin auch überzeugen kann, dass Compliance ganz super ist. Das läuft gar nicht so schlecht, ehrlich gesagt.
Na ja, also auch ganz gut, spannend auf jeden Fall. Das Problem ist, ich trink zu schnell. Ich rede so viel, dass ich viel Zeit fürs Trinken habe. Es ist aber Gin Tonic und kein Wasser. Bei mir steht das Wasser direkt neben dem Gin Tonic, und das Eis ist geschmolzen. Das heißt, ich kann es gar nicht mehr unterscheiden. Ja, es sieht auch ziemlich gleich aus! Meine Lieben, „wenn ihr heute noch einmal ganz von vorne beginnen würdet, was würdet ihr beim Aufbau eines Compliance-Management-Systems komplett anders machen?“ Das ist eine gute Frage … Du bist ja ein ganz großer Freund von Verbündeten suchen, und ich habe es in der Vergangenheit immer so gemacht, dass ich natürlich meine Einstiegsgespräche mit den Kolleginnen und Kollegen hatte. Dass man sich kennenlernt.
Ich glaube, das würde ich noch deutlich vertiefen. Also klar, die wichtigeren Kolleginnen und Kollegen aus Managementfunktionen, die das nach unten spielen müssen, die lernen wir direkt kennen. Aber in der Vergangenheit hab ich jetzt wirklich gelernt: Da, wo die eigentlichen Themen passieren, das sind die Kolleginnen und Kollegen unten runter, die im Daily Business sind. Der Manager, der hat zwar im Großen und Ganzen alles auf dem Schirm, aber die sitzen an der operativen Quelle und wissen, wo es knallt. Und ich würde wahrscheinlich viel früher irgendwelche kleineren Runden in einzelnen Abteilungen mit einzelnen Kolleginnen und Kollegen machen, um ein Gefühl dafür zu bekommen: Was macht ihr eigentlich? Und erzähl euch mal, was ich mache, damit ihr versteht, dass ich nicht so einer aus dem Elfenbeinturm bin, sondern dass ich dazugehöre und kapieren möchte, was eure tägliche Arbeit ausmacht, um direkt zu zeigen: Ich will es verstehen,
nur dann kann ich euch helfen. Ich spreche auch heute noch mit vielen Kollegen. Ich mag es, mit Menschen zusammenzuarbeiten, das habe ich schon immer gesagt, aber letzten Endes muss ich kapieren, woran die arbeiten. Und das würde ich heute noch stärker von Anfang an machen. Ich denke, es ist ein bisschen ein Henne-Ei-Problem. Weil ich bin ein großer Fan von Try and Error, ein großer Fan davon, Dinge auszuprobieren. Hätte ich die Dinge nicht falsch gemacht, die ich in der Vergangenheit falsch gemacht habe, wüsste ich jetzt nicht, was ich weiß. Das ist so ein bisschen so … Das war eine andere Frage.
Würde ich das anders machen … weiß ich ehrlich gesagt gar nicht, weil ich glaube, ich habe diese Erfahrung gebraucht, Dinge falsch zu machen. Aber ich kann sagen, was ich falsch gemacht habe. Falsch hab ich gemacht, mich am Anfang viel zu sehr auf Prozesse zu konzentrieren. Viel zu sehr auch auf Richtlinien, zu sagen: Das ist eine Richtlinie, die müsst ihr befolgen, liebe Freunde. Und dann habe ich gemerkt: Ne, die befolgen die nicht automatisch. Und auch solche Dinge wie, dass ich am Anfang ein Risk Assessment gemacht habe bei uns nach Schulbuch, so wie ich das jetzt als Anwalt gelernt habe, aber ohne große Interviews zu führen. Ich hab mich damals in der Lage gesehen, zu sagen: Das sind unsere Risiken hier. Hier seh ich doch unser Risiko, das kann ich selber einschätzen. Und auf dem Weg dahin habe ich beim ersten Assessment gemerkt: Ich kann überhaupt nix einschätzen! Ich komm doch hier gerade neu rein. Wie soll ich denn irgendwas einschätzen können?
Woran die Leute arbeiten? Ja, weil es einfach völlig irrsinnig ist, das zu denken. Aber ich glaube, zu diesem Punkt muss man erst mal kommen, und ich glaub, da muss man sich erst mal richtig mit einem Thema befassen und nicht einfach aus der Theorie kennen. Deswegen finde ich es immer schwierig, jetzt den Kollegen so einen Rat zu geben. Weil da musst du selber durchgehen, um zu verstehen: Ah ja, das hat funktioniert und das nicht. Und deswegen … Ich bin froh um die Fehler, die ich gemacht habe.
Also wenn ich mir jetzt meinen Kollegen überlege, der diese Frage stellt, oder sie wissen will: Was sollte ich denn vermeiden? Also dass auch dieses Lernen von Fehlern, die andere schon begangen haben … Wenn wir jetzt sagen: Na bitte, mach Fehler, und wir reden dann später darüber, ob du eh jetzt genug bist – das ist vielleicht für die Kollegin ein bisschen unbefriedigend oder für den Kollegen. Aber ich höre, was du sagst, und ich höre, was du sagst. Ist tatsächlich für mich der Aufbau des CMS bei mir perfekt gelaufen? Fix nicht. Also fix nicht. Bei wem läuft das denn? Und mein größter Fehler, den ich gemacht habe … Lass uns über Fehler reden vielleicht in dem Zusammenhang. Mein größter Fehler war Tod durch Papier. Also ich hab begonnen, Richtlinien zu schreiben für Risiken, die wir nicht hatten. Warum? Weil ich ja noch gar kein Risk Assessment gemacht habe. Ich hab mir klassische Compliance-Risiken genommen und hab zu klassischen Compliance-Risiken Richtlinien geschrieben, weil es mir wichtiger war, etwas vorzeigen zu können und zu sagen: Wir haben eh ein CMS, weil ihr habt ja bitte Papier, als tatsächlich mit einem Risk Assessment zu beginnen.
Weil ich dachte, ich muss schnell beweisen und zeigen, wie aktiv ich bin im Thema, und das würde ich nicht mehr machen. Jetzt bin ich nämlich an dem Punkt der Deregulierung, und ich darf an dieser Stelle wieder verweisen auf die Nina Stöckel, die mir in dem Podcast, den ich mit ihr gemacht habe, schon von der Deregulierung quasi erzählt hat. Jetzt bin ich am Punkt, die Deregulierung zum Fokus zu machen, weil ich die ganzen Richtlinien, die ich gemacht hab, halt jetzt wieder zusammenräumen muss, weil ich Regelungen habe für Risiken, die wir gar nicht haben. Und das ist was – Tod durch Papier –, ganz verheerend, würde ich nie wieder machen. Mit Risiko beginnen. Aber das verstehst du halt erst jetzt. Das ist völlig richtig! Bitte, liebe Kolleginnen, liebe Kollegen … Also lernt aus dem, was der Max sagt: mit den Verbündeten reden, um das Business zu verstehen, und bitte
Fehler als Geschenk erkennen und vielleicht nur mitnehmen, dass Papier nicht immer die Lösung ist. Gut, nächste Frage. Ich trau mich's fast nicht vorlesen. Ist das jetzt unanständig? Ja, das ist es nicht ganz, aber ich bin gespannt, ob überhaupt bzw. wie sehr wir das jetzt diskutieren. „Habt ihr schon einmal einen Geschäftsführer erlebt, der selbst das größte Compliance-Risiko war, und wie geht man damit um?“
Nein, also hab ich nicht, muss ich sagen … Also da kann ich ganz klar … Leute aus dem Management vor allen Dingen in meiner rechtsanwaltlichen Praxis gesehen, bei denen der Tone at the top nicht gestimmt hat, und vom Top. Ich muss aber sagen, in meiner Inhouse-Erfahrung habe ich … aus dem Topmanagement und vom Geschäftsführer aus so was noch nie gesehen. Da hab ich vielleicht Glück gehabt, aber überhaupt nicht! Das Problem hatte ich nicht.
Ja, es ist halt natürlich eine sehr … „Habt ihr schon mal so eine richtige Schweinerei auf Top-Level gesehen?“-Frage. Ich hab mit Sicherheit schon in vergangenen Tätigkeiten das Gefühl gehabt: Oh, Kollege, sei froh, dass kein Protokoll mitgeführt wird. Oder dass ich mir dachte: Ist das jetzt deine Meinung? Was soll ich denn da aus meiner fachlichen Brille heraus mitmachen! Ich weiß, wie du denkst, und ich soll noch meinen Job machen.
Wir haben jetzt einfach direkt einen Konflikt, weil ich nicht weiß, wie ich meine Tätigkeit weiter ausführen soll, weil ich genau weiß, du kriegst es auf den Tisch und denkst … Du weißt doch, wie ich das sehe. Deshalb, ich glaub, man trifft immer mal wieder auf Leute, die noch nicht ganz verstanden haben, was Compliance eigentlich manchmal ist, dass wir nicht nur der Spielverderber sind, sondern auch wirklich Innovationen vorantreiben können.
Also ich kann für mich es entnehmen: Ich hab's ja noch nie erlebt. Wie geht man damit um? Also ich würd wahrscheinlich zum Aufsichtsrat gehen, wenn's gar nicht anders geht. Also ich kann's nicht sagen. Ja, also ihr habt's auch noch nie erlebt! So: „Ab wann wird Compliance eigentlich ein Selbstzweck?“
Ich hoffe … ich hoffe, nie. Es gibt sicherlich Branchen, wo du sagen kannst, es ist einfach nicht diskutabel, dass wir überhaupt über die Relevanz sprechen. Aber zum Selbstzweck soll das meines Erachtens nie wirklich werden. Ich glaube, sie wird zum Selbstzweck, wenn ich den Anschluss ans Business verliere. Ja. Also wenn ich mich in meiner Selbstherrlichkeit verliere und Regeln schaffe nur der Regeln wegen, dann bin ich in einem Selbstzweck. Also, dass es das werden kann? Ja, definitiv! Definitiv, ja. Ich finde auch, jede Compliance-Abteilung muss sich das in periodischen Abständen fragen. Mir fällt das bei uns immer wieder in Kleinigkeiten auf, muss ich ehrlich gesagt sagen. Wir stoßen immer wieder auf Dinge, Deregulierung ist bei uns gerade momentan ein Riesending auch … fahren das Projekt jetzt seit ein, zwei Jahren schon. Wir stoßen immer wieder auf Dinge, bei denen wir ganz offen auch in der Abteilung zugeben müssen:
Ich glaube, wir kommen da gerade in den Selbstzweck rein. Das ist nicht nah am Business. Ich glaube, das müssen wir anders denken. Und also, da kann ich offen zugeben, wir kommen immer wieder zu dem Punkt. In Kleinigkeiten bis jetzt nur, dass man wirklich … Aber man ist auch selber vor dieser Falle nicht gefeit, in allen Aspekten. Das muss man haben, dass man die Offenheit sich selbst gegenüber hat. Und ich kann für uns sagen, es passiert uns durchaus, aber wir wollen's natürlich nicht. Compliance sollte nie ein Selbstzweck sein, keine Frage. Ich glaub, in dem Moment, wo man mit Menschen redet, die eine konkrete Frage stellen: Kann ich dieses Geschenk denn jetzt annehmen? Wenn du eine Grenze von 10 Euro hast, dann kommt er mit 12,50 Euro jetzt angelaufen und sagt: Ist das jetzt okay? Dann habe ich in manchen Situationen auch, genau um das zu vermeiden … wir reden jetzt nur von 10 Euro.
Du kennst doch die Antwort auch, oftmals gesagt. Entschuldigung, also es ist nicht der Zweck meiner Funktion, dir die 2,50 Euro freizugeben. Betrachte den Kontext, betrachte, wo's herkommt, und entscheide du. Am Ende des Tages hast du, also, blöd gesagt, auch eine gewisse Verantwortung für deinen Bereich. Und ich stelle mich jetzt nicht hin in den Vordergrund und beantworte das, was dann heißt wieder: Compliance hat gesagt, dass … Ich glaub, in dem Moment, wo auf uns gezeigt wird und gesagt wird: Ja, ich weiß nicht, ob die Verantwortung … aber ich treffe die Entscheidung, weil die gesagt haben, die da drüben – und dann wird mit dem Finger gezeigt. Das korreliert immer ganz stark damit, wenn sich Compliance wirklich genau in diese Position gebracht hat. Also ich sehe das genauso. Plus eins, plus eins.
„Welche Entwicklung macht euch in den nächsten fünf Jahren im Bereich Compliance am meisten Sorgen?“ Nicht KI! Also muss ich ja ganz ehrlich sagen, das ist ja gerade der heiße Shit, zu sagen, wir werden irgendwann alle obsolet werden und es gibt keinen mehr. Ganz ehrlich, mir macht das überhaupt keine Sorgen. Ich glaube, es gibt einen Punkt bei jüngeren Kollegen, bei Berufsanfängern, dass das schon einen Impact auf die hat. Aber ehrlicherweise hab ich noch keine KI gesehen, die kann, was ein Mensch kann, und auch keine KI gesehen, die ich nicht auf Schritt und Tritt kontrollieren muss, damit da kein Mist gebaut wird. Um's plakativ zu sagen: Vor KI habe ich keine Angst.
Ich glaube, für die Wirtschaft an sich, jetzt mal losgelöst von Compliance, wird KI ein Thema sein. Wir kriegen ja im Augenblick jeden Tag irgendwas mitgeteilt, wo wieder eine KI quasi autonom Mist gebaut hat und die Unternehmen sie wieder einfangen mussten. Aber im Compliance-Kontext sehe ich auch KI nicht. Ich glaub, KI wird, wenn wir ganz kurz dabei bleiben, zur Herausforderung in dem Moment, wo sich die Compliance-Verantwortlichen damit nicht beschäftigen und sagen: Oh Gott, ich muss mich ja wahnsinnig abgrenzen, weil die böse KI nimmt mir was weg. Eigentlich muss man es operationalisieren. Nicht die KI ist die Bedrohung für die Compliance, sondern die Bedrohung liegt in den Menschen, die nicht in der Lage sind, sich mit dem Thema zu beschäftigen, um diese zu beherrschen. Weil ich habe schon ganz wundervolle Arbeitsergebnisse unter Nutzung von KI gehabt, das hätte ich in der gleichen Zeit niemals hinbekommen.
Ich denke, für Compliance an sich ist die größte Bedrohung – jetzt werde ich ganz old school –: Korruption is back, baby. Also das ist ein ganz großes Thema, und das liegt nicht nur an unserem Freund hinterm Teich, sondern es wird einfach wieder en vogue. Die Menschen sind ruchloser und deutlich entspannter, wenn's drum geht: Mehr ist besser, und mehr ist mir … insofern Korruption für mich. Bei mir ist es auch das Thema Verrohung in der Gesellschaft, also dieses … Und da spielt wahrscheinlich Social Media auch eine gewisse Rolle. Also die Grenzen verschieben sich, ja? Die Grenzen von dem, was ist moralisch noch vertretbar und was nicht … Da sind viele Dinge salonfähig, die es vorher nicht waren. Richtig! Und ich glaube, dass das eine Entwicklung ist, vor der wir Angst haben sollten oder die wir zumindest am Schirm haben sollten, wenn wir Compliance auch als gesellschaftspolitische Verantwortung verstehen, weil sich das natürlich widerspiegelt in den Unternehmen, in denen wir tätig sind.
Und ich glaube, dass die Verrohung … und da fällt natürlich auch darunter das Thema Korruption. Und dieses „Mehr ist mir“ … Das gefällt mir gut! Es gefällt mir nicht, aber es gefällt mir, da aus … gefällt mir gut. Ich glaub, dass das vielleicht Teil davon ist, und ich glaub, also das ist zumindest mein Angstthema.
Ich wäre aber auch gar nicht so fatalistisch da, weil ich immer denke, ja, in dem Moment fühle ich das zwar genauso, wie du das gerade gesagt hast. Ich fühl das! Aber wenn man mal ein bisschen aus der Situation oder aus der Zeit, in der wir leben, rauszoomt und sich eben nicht nur die letzten zwei, drei Jahre anschaut, in denen wir alle das Gefühl haben, wir verrohen immer mehr, sondern sich einen größeren Zeithorizont anschaut, vielleicht zwanzig oder dreißig Jahre, dann sind Dinge, die vor dreißig Jahren noch völlig normal waren und sagbar, für uns heute völlig absurd. Das ist ja auch eine gute Entwicklung in sehr, sehr vielen Dingen. Und wenn ich mir das anschaue, diesen größeren Zeithorizont, dann relativieren sich meine Sorgen, ehrlich gesagt. Ich bin ein sehr positiver Mensch, auch in Grenzen. Also … Ich bin auch ein super positiver Mensch. Die Leute, die mich kennen, wissen das, aber ich würde da ein Stück weit widersprechen.
Der große Horizont ist wichtig für The Bigger Picture, und alles passiert in Wellen usw. Aber ich finde, dieses Verrohungsthema ist für mich wahnsinnig krass, weswegen ich auch ganz stark in meiner Funktion im Daily Business versuche, auf das Thema Kultur und Vertrauen immer wieder einzuzahlen. Weil ich das Gefühl habe, die Leute kommen nicht morgens zur Arbeit und hängen ihre persönlichen Meinungen an der Tür ab, so wie sie sollen. Die nehmen den Mist ja mit, den sie im Kopf haben. Und vor jetzt einigen Wochen gab es in Deutschland beim CSD diesen Anschlag.
Ich hab ein Interview gesehen. Da wurde jemand gefragt: Was sagen Sie denn dazu? In politisch problematischen Regionen gefragt. Und da hieß es: Doch, hat's ja mal den Richtigen getroffen. Und dann war ich wirklich sehr schockiert, weil ich mir dachte: Ja, diese Idioten hat's schon früher gegeben, aber dass man sich vor eine Kamera hinstellt und so einen Mist raushaut und lacht hier so – wow. Also da ist der Filter ja gar nicht da, weder individuell noch vor allem drumherum, das war einfach nur: Ist mir doch egal. Also, und sowas geht ja sofort viral. Aber ist das ein neues Phänomen? Sorry, wenn das jetzt zu weit wird.
Wir haben noch hier Rostock-Lichtenhagen gehabt, in denen die Leute genauso in die Kamera gesagt haben, dreißig Jahre weg. Also ich glaube, die Idioten, die gaußsche Verteilungskurve, die sind immer die gleichen! Aber wir waren doch schon mal weiter, würde ich an der Stelle einwerfen, weil wir waren dann doch schon einmal weiter. Oder haben wir das einfach nur gedacht?
Wir kommen nächste Woche nochmal wieder. Wartest du da eigentlich das Thema? Es ist ein super spannendes Thema, Max. Definitiv. Ja. Aber wir sehen schon die Verrohung, also zumindest der Max und ich, als Entwicklung, die uns Sorgen bereitet. Du sagst, das ist eine Welle … Ich glaube nicht, dass wir heute eine besondere Verrohung beobachten können. Ich glaub, es ist ne Wellenbewegung, die immer wieder passiert und gegen die man natürlich anarbeiten muss, keine Frage, aber ich werde da nicht so fatalistisch. Auch Social Media ist ein Problem, und nicht umsonst sind viele Landesregierungen damit beschäftigt, Social-Media-Verbote für noch nicht so resiliente Menschen, nämlich junge Menschen, einzuführen. Weil da einfach viel, viel Mist propagiert wird und einfach ganz stark daran gearbeitet wird, den EQ kleinzuhalten. Personal Take! So, nächste Frage. Aber ich merke gerade, da kommen Fragen, die haben wir vorher eigentlich in der Diskussion schon vielleicht beantwortet: „Was war eure größte Fehlentscheidung als Compliance Officer?“
Also meine größte Fehlentscheidung ist Tod durch Papier. Also wenn ich es jetzt groß festmachen möchte. Somit ist meine Antwort gegeben. Ich würde nicht auf eine einzelne individuelle Entscheidung gehen, wo ich gesagt habe, bei dem Fall, das war ein richtiger, wie sagen die Leute, Fuck-up!
Aber ich würde sicherlich auf den Punkt gehen, dass ich in Einzelsituationen zu spät gemerkt habe, dass mein Gegenüber meinen Punkt einfach nicht mitgeht. Also im Sinne von … Compliance-basierter Punkt, und hab gesagt, das ist wichtig. Weil ich habe nicht gemerkt, dass mein Gegenüber eigentlich schon in Minute zwei ausgestiegen war. Der hatte seine Meinung, und ich habe wie ein Bekloppter argumentativ lautstark … Varianz, weißt du, gar. Ich habe versucht, den mit aller Gewalt zu überzeugen. Was habe ich gemacht? Ich habe es noch viel schlimmer gemacht. Der hat sich gedacht: Ja, lasst ihn reden, den Typ. Er hat keine Ahnung vom Business, von dem, von dem. Und damit habe ich die Fronten für dieses Thema noch viel stärker verhärtet, als es zu dem Zeitpunkt gewesen wäre, wenn ich direkt gesagt hätte: Okay, du fühlst das Thema nicht, dann bin ich raus.
Das wäre nicht so schlimm gewesen, und hat mich viel, viel, viel Arbeit gekostet. Insofern besseres aktives Zuhören – obwohl ich das als Stärke von mir sehe, war das im Moment nicht da. Jetzt hatte ich ja genug Zeit, um nachzudenken. Schwierige Frage, aber ich würde sagen, dass ich am Anfang zu juristisch war, inhouse. Ich kam aus der Kanzlei, ich hab in der Kanzlei auch Wirtschaftsstrafrecht, Compliance gemacht, d. h., ich dachte, ich weiß, wovon ich spreche, und das müssen die anderen ja auch. Und ich habe mir am Anfang viel zu sehr was drauf eingebildet, glaube ich, in diesem Juristensprech einfach gut zu sein. Und mir ist es sogar peinlich, wenn ich daran denke, wie. Und heutzutage denke ich mir genau, das ist eigentlich ein richtig großer Fehler gewesen, nämlich zu denken, dass der Respekt einfach schon dadurch kommt, dass ich Jurist bin. So, und ich denke, das habe ich komplett abgelegt. Ich spreche mittlerweile überhaupt nicht mehr juristisch, würde ich behaupten, und wie mir der Schnabel gewachsen ist, nämlich so, wie ich auch privat spreche.
Thema Authentizität: Ich wollte einfach, glaube ich, jemand sein, der ich nicht bin, und das habe ich mit der Zeit einfach komplett abgelegt, und mir geht's damit heute viel besser. Und ich glaub, meinen Kolleginnen und Kollegen auch. Großartig. Das sind nur die schönen Momente, wenn das Gegenüber sagt: Ich habe eigentlich gedacht, du wärst ganz anders. Ja, genau. Du bist … was? Du bist Jurist. Echt?! Du bist ja voll normal! Ja, genau, du bist ja nett.
Gut: „Wir haben ein Compliance-Management-System eingeführt, trotzdem interessiert sich im Alltag kaum jemand dafür. Was haben wir falsch gemacht?“ Es ist eine eigene Folge vielleicht. Also das ist wirklich eine eigene Folge. Bist du dir sicher, dass das Compliance-Management wirklich schon wirksam eingeführt ist?
Was haben wir falsch gemacht? Ich glaube, Compliance-Kommunikation ist größer, als manche es denken, und ich glaub, hier ist noch ein bisschen Kommunikationsarbeit notwendig und vielleicht nochmal ein bisschen mehr Tone from the top. Weil ich kann mir nicht vorstellen, wenn der Vorstand, die Geschäftsführung, die oberen Zehntausend das Thema voll mitgetragen haben und begleitet haben, dass dann das Thema nicht angekommen ist.
Passt. Und vielleicht ein guter Shoutout: vielleicht die anderen Folgen von diesem Podcast nochmal anhören. Da gibt es vielleicht die eine oder andere Idee, den einen oder anderen Impuls und vielleicht eine kleine Bauanleitung, wie man Fehler vermeidet, aber wie man vielleicht ein effektives Compliance-Management-System aufbaut. So, meine Herren, wir sind bei Frage zehn: „Welche Compliance-Maßnahme bringt in der Praxis den größten Mehrwert? Welche wird völlig überschätzt?“ Also den größten Mehrwert:
Das bringt, wenn die Leute einem vertrauen, und diese vertrauensbildenden Maßnahmen, die dazu führen, dass es zu Vertrauen kommt. Ich glaube, das wird völlig unterschätzt, wozu das führen kann. Man kriegt Dinge früher mit, die Leute kommen direkt zu einem, die sagen einem Dinge ganz offen ins Gesicht, wenn sie einem vertrauen. Vertrauen ist das meistunterschätzte Ding, dieser Softskill als Compliance Officer, und aus meiner Sicht haben wir auch sehr oft schon drüber gesprochen heute. Was überschätzt wird, ist das Papier. Denn das Papier ist … das Papier nicht wert, auf dem es steht, wenn das Vertrauen gegenüber der Compliance-Abteilung im Unternehmen fehlt. Dann brauche ich kein Papier, dann ist es genauso gut, gar nichts zu haben. Außer ich habe das Papier als Feigenblatt gegenüber Behörden. Dann ist es doch schon recht … recht gut, aber mehr ist es dann auch nicht! Also bei Papier bin ich dabei, also Papier völlig überschätzt, da bin ich dabei.
Bei Vertrauen bin ich auch dabei. Wenn man jetzt eine Maßnahme über- oder in ein Element des CMS vielleicht überführt, dann würde ich sagen: Wo generiere ich das meiste Vertrauen? Oder sehr schnell Vertrauen? Vermutlich im Whistleblowing-Prozess. Also dann, wenn ich quasi Fälle entgegennehme, die ordentlich bearbeite, wenn ein Fehlverhalten zu einer Sanktion führt, wenn ich tatsächlich zuhöre … Also ich glaube, der Whistleblowing-Prozess ist ein guter Prozess, eine gute Maßnahme, um dieses Vertrauen auch tatsächlich unter Beweis zu stellen und auch zu gewinnen. Genau. Und Fehlerkultur? Ja, Fehlerkultur finde ich auch extrem wichtig. Denn wenn Leute zu einem kommen und sagen: Ich habe einen Fehler gemacht, das tut mir leid, wir müssen ihn jetzt lösen, dann ist immer ganz wichtig zu sagen: Alles klar. Ich abstrahiere in meinem Kopf diesen Fehler von dieser Person. Wir lösen den jetzt zusammen. Es ist super, dass du gekommen bist.
So, nachdem dieser Fehler gelöst wurde, reden wir mal drüber, wie dieser Fehler nicht mehr passieren kann. Aber einfach eine Fehlerkultur zu haben, mit der die Leute sich trauen – denn die trauen sich halt nur, wenn du nicht mit ihnen den Boden aufwischst, wenn sie zu dir kommen, sondern wenn sie Vertrauen gefasst haben –, und dann übersiehst du diese Fehler auch nicht. Dann kommen die vorher zu dir, bevor sie problematisch werden. Du hast mir eine wunderbare Brücke in eins meiner Lieblingsthemen gebaut, was meines Erachtens auch in diesen Zeiten wahnsinnig unterschätzt wird: das Thema psychologische Sicherheit. Ah ja, weil … Ja, das wird, glaube ich, immer wahnsinnig unterschätzt. Manche sind der Meinung, psychologische Sicherheit stelle ich darüber her, wenn ich einen Tischkicker hinstelle und ab und zu mal ein leckeres Obst. Nein, psychologische Sicherheit ist ja kein Kuschelkurs. Psychologische Sicherheit hat damit zu tun, dass Menschen das Gefühl haben, sie dürfen beitragen, sie dürfen challengen, sie gehören dazu!
Sie dürfen mitteilen: Hey, da ist übrigens was passiert, ups, dumm gelaufen, und das Gegenüber sagt nicht: Dann kommen wir mit in die Personalabteilung, dass wir dir etwas Schönes schreiben, was dir wehtut, sondern das heißt: Okay, dumm gelaufen, cool, dass du's ansprichst, wie lösen wir's? Hast du im Unternehmen keine psychologische Sicherheit, dann kannst du noch so viel Papier generieren oder auch sagen: In Compliance we trust, or whatever. Die Leute müssen das Gefühl haben, dass ihre Stimme zählt. Das zahlt auf alle Themen ein, sei es darum, ob sich Menschen in ihrer eigenen Haut, in ihrem Geschlecht oder in ihrer Orientierung sicher fühlen, oder ob sie der Meinung sind: Hier in diesem Unternehmen ist es wichtig, dass wir über Fehler reden, weil über Fehler werden wir besser. Wie lernen wir denn laufen? Dass du einfach das Gefühl gibst: Ich stehe an deiner Seite, egal, was du getan hast. Und das ist, finde ich, auch etwas, was ein Compliance Officer unbedingt ausstrahlen muss.
Also viele abstrahieren sich dann total und sagen: Nö, ich habe hier ein System, und da kommt ja mal ein Verstoß, und dann muss ich diesen Verstoß … ganz, ja! Ich muss neutral sein, aber die Leute müssen das Gefühl haben, ich steh in ihrem Lager, so. Ich rede jetzt nicht über groben Vorsatz, hier, ich will dem Unternehmen schaden. Ich rede über Fehler, Fehler, fahrlässige Fehler. Vielleicht auch manchmal grob fahrlässige Fehler. Die Leute müssen das Gefühl haben: Ich geh jetzt zum Heinrich, und der hilft mir dabei! Und ich kann mich ihm anvertrauen, ohne dass er mich sofort judgt und mit mir den Boden aufwischt. Das muss man in Schulungen, die dieses Thema behandeln, ganz klar sagen. Ich mache das auch immer … Ich fang so eine Schulung immer an mit „mein größter Fuck-up“. So, und dann erzähle ich intern, was ich alles schon verkackt habe in diesem Unternehmen, und das führt zu psychologischer Sicherheit.
Und das Krasse ist: Das Thema aufgebracht, und rundherum wird genickt, das ist mega wichtig. Und wenn man in der Compliance-Community quatscht, dann sind die meist so: Ja, es ist ein superwichtiges Thema. Aber ich habe das auch schon auf Veranstaltungen gehabt, wo ich das Thema in den Vortrag reingepackt hab, gesagt, wie wichtig das ist und wie gut das fürs CMS ist. Und da sind teilweise Leute von großen DAX-Konzernen auf mich zugekommen und haben gesagt: Das ist voll krass! Das ist voll gut, das nehme ich mit zu meinem Chef. Wo ich mir auch dachte: Entschuldigung, für wen arbeitest du?
Das habe ich mir doch nicht ausgedacht, das ist nichts, was letzte Woche in irgendeiner wilden Fachzeitschrift zum ersten Mal drinstand, sondern das ist auch eigentlich so ein Common Sense. Da merkt man mal, wie sehr dieses Thema noch unterschätzt wird und Performance immer noch im Vordergrund steht gegenüber Fehlerkultur. Und diese Psychological Safety, die generiert sich ja nicht dadurch oder nicht nur dadurch, dass ich über Fehler reden kann. Also da bin ich schon dabei bei dem, was du sagst.
Ich glaube, dass auch dieses Thema der Konsequenz und Sanktion und der Klarheit, dass Fehlverhalten auch zu Konsequenzen führt für dich … Ich glaube, dass diese Klarheit auch diese Sicherheit bringen kann, und das wird oft übersehen, dass dann in der Sanktion plötzlich jemand wichtiger ist als jemand anderer. Und wenn jemand plötzlich aufgrund von Leistungsträgerinnen oder Leistungsträgern plötzlich anders behandelt wird, dann führt das auch nicht zu einer Psychological Safety, weil dann sind Regelungen und Sanktionen plötzlich verhandelbar. Und ich glaube, wir schaffen es, indem wir Vertrauen aufbauen und sagen: Du kannst mit mir über deine Fehler reden und über die Dinge, die dir passiert sind. Aber du kannst vor allem auch darauf vertrauen, dass für jedes Fehlverhalten angemessene Sanktionen und Konsequenzen folgen, völlig unabhängig von deiner hierarchischen Stellung im Unternehmen. Und als Mitarbeiterin oder Mitarbeiter muss ich halt wissen: Wenn ich einen Fehler mache, dann hat das eine Konsequenz.
Und ich glaube, die Klarheit über die Sanktion führt auch zu dieser Psychological Safety, und die dürfen wir nicht außer Acht lassen. Ja, ja, du hast vollkommen recht! Das wird häufig vergessen, denn das ist genau die andere Seite der Medaille. Es muss klar sein, dass die gleichen Maßstäbe für alle gelten. Genau, weil diese Feedback- und Fehlerkultur heißt nicht, wir packen jetzt den Menschen, der Fehler gemacht hat, in Watte, und es hat keine Konsequenz. Also dieses „Wir kümmern uns um den Fehler und vergessen dann aber, dass du einen Fehler gemacht hast“ – das darf nicht passieren! Weil das führt dazu, dass Menschen dann sagen: Wenn ihr einen Fehler gemacht habt, geh hin, es passiert mir eh nix. Aber die Konsequenz steht halt am Ende des Prozesses und nicht am Anfang. Und das ist das, was viele falsch machen. Da kommt einer rein, der sagt ja erst mal: Du Idiot, und wie kann das passieren? Anstatt erst mal den Fehler zu lösen und am Ende dann den gleichen Maßstab für alle anzulegen und in aller Klarheit zu sagen: Gut, dass du gekommen bist.
Wir haben es gelöst, aber am Ende des Tages gehört doch dazu, dass es dafür eine Konsequenz geben muss. Eine gute Konsequenzkultur ist übrigens auch was, was in der Compliance sehr wichtig ist, und wenn man die nicht hat, dann tanzen einem auch alle auf der Nase rum. Da gibt's ja übrigens eine Podcastfolge.
Danke! Ich habe da jetzt gerade beim Screening des Zettels eine super spannende Zwischenfrage gefunden, die vielleicht auch ganz schnell zu beantworten ist: „Was ist gefährlicher für Compliance: Angst oder Gleichgültigkeit?“ Boah, das ist schwer. Echt? Beides. Das ist beides schlecht, und das ist beides gefährlich, aber ich glaub, für mich wird es eher Gleichgültigkeit. Definitiv. Angst ist immer blöd, weil es negativ konnotiert ist, aber Angst schützt auch ein Stück weit, und manche Regelungen, die vielleicht sogar Angst generieren können, auch können – Konjunktiv, und nicht alle Fälle –, können auch ein Stück weit Leute in die richtige Richtung schubsen, die sie vielleicht nicht vor Augen gehabt hätten.
Ich sag's mal ganz krass, der Tod jeder Compliance. Weil wenn ich sage: Ja, Compliance haben oder nicht haben, ist mir egal. Find ich deutlich schlimmer. Mhm. Ich stimme dir zu, nachdem ich jetzt drüber nachdenken darf. Es ist richtig, absolut! Also mein erster Impuls war aber, dass Angst natürlich auch immer ein schlechter Ratgeber ist. Aber du hast recht, und Gleichgültigkeit ist immer schlimmer als Angst. Ich beuge mich. Okay, so …
„Wir haben kaum Budget. Womit sollen wir trotzdem morgen beginnen?“ This is an easy one. Kultur braucht kein Budget. Genau, ich bin da wieder bei den Verbündeten, Beziehungsmanagement als vierte Säule der Aufgaben von Compliance, dafür brauche ich kein Geld. Ja, also ich glaube, ich bin beim Thema Kultur mit dabei. Ich finde es witzigerweise eine der besten Fragen bisher, weil die so die Lebenswirklichkeit von Großteilen vieler, vieler kleiner mittelständischer Unternehmen abbildet. Man muss sich den ganzen Kram ja auch leisten können, ist immer dieser Spruch. Compliance – super, aber haben wir kein Geld für! Ich hätte wahrscheinlich so einen großen Invest in das Miteinander … in das Kommunizieren der Wertvorstellungen oder des Anspruchs: Was wollen wir eigentlich sein? Und das auch authentisch leben. Also ich will nicht sagen: Schreib einen Code of Conduct, und die Welt ist golden. Nein, aber die Idee ist, wenn ich mich als CEO, als Geschäftsführer oder als der normale Chef hinstelle und sage: Hey Leute, mir ist es mega wichtig – shit happens, alles cool.
Aber wichtig ist, dass mal alle klar miteinander sind und dass wir ein klares Rückgrat haben und wir füreinander da sind, dieses Community-Feeling. Und wir kriegen das gemeinsam hin. Ich glaube, das ist das, was der erste starke Schritt in Richtung einer allgemeinen Integrität ist. Und wenn die Integrität da ist, ist der Weg zur Non-Compliance schon deutlich länger. Ja, ja, und eine Sache noch dazu, natürlich: Ist das Budget knapp? Das weiß ich auch, in kleinen und mittelständischen Unternehmen. Aber der Leitsatz gilt immer noch irgendwie: Non-Compliance kann sehr viel teurer werden als Compliance. Ja, absolut, absolut. Meine Herren, wir müssen ein bisschen auf die Zeit schauen.
Vielleicht sind 25 Fragen tatsächlich ein bissel zu viel, wenn man jetzt drei Menschen zusammenstellt, die so sind wie wir. So: „Welche Ausrede hört ihr nach einem Compliance-Verstoß so häufig, dass ihr sie fast schon auswendig kennt?“ „Ich habe es fürs Unternehmen gemacht.“ Plus eins. Voll, das ist wirklich meine absolute Nummer eins.
„Echt? Das ist nicht erlaubt?“ Echt! Das kommt bei dir. Ich muss überlegen, was habe ich schon sehr oft gehört? Und dieses „Echt?“ … Das ist ein Problem. „Wo steht denn das?“ „Wo steht denn das?“ Kommt auch ganz oft. „Wo steht denn das?“ Aber schon her, aber schon her. Das ist vielleicht auch ein Satz für die nächste Frage: „Welchen Satz hört ihr in Projekten so oft, dass ihr ihn eigentlich nicht mehr hören könnt?“ „Let's circle back to it“? Ja.
Oder? Den kann ich nicht mehr hören, muss ich ganz ehrlich sagen. Also „circle back“ will ich nicht mal in Zukunft … Nee, da ist die Varianz zu groß von Themen, wo ich schon den Kopf geschüttelt hab. Nee, wüsste ich jetzt im Compliance-Kontext nix. Gehen wir doch drüber, oder, wir haben ja eine Antwort. So:
„Gab es einen Compliance-Fall, bei dem ihr euch gedacht habt: Das kann doch nicht wirklich passiert sein?“ Ja, ja. Gut. „Welche Kennzahl sagt euch am schnellsten, ob Compliance im Unternehmen wirklich funktioniert?“ Whistleblowing ist eine gute Kennzahl. Aber was, die Anzahl der Meldungen? Die Anzahl der Meldungen finde ich gar keine schlechte Kennzahl in der Compliance. Da habe ich doch mal etwas von einem Kollegen gehört, von mir in Wien, vom lieben Max. Super schwierig. Absolut. Aber ich finde, die Anzahl und die Qualität vor allen Dingen der Whistleblowing-Meldungen sagen sehr viel darüber aus, ob die Menschen Awareness haben. Viele denken ja: wenig Whistleblowing-Meldungen, sehr gut. Nein, weil es ist ja nicht so, dass dann im Unternehmen nix passiert, sondern dass du's einfach nicht weißt. Ich glaube, das ist eine sehr gute Kennzahl. Für mich eine persönliche gute Kennzahl – ich glaube, im letzten Podcast-Auftritt hab ich's auch schon gesagt – ist: Wie viele Leute kommen persönlich zu mir?
Das ist für mich jedes Mal so ein tolles Gefühl, wenn das Vertrauen da war, es nicht anonym über den Hinweisgeberkanal zu machen, sondern einfach bei mir selbst. Ich weiß, der Hinweisgeberkanal hat für viele Sachen seine Berechtigung, und es ist gut, dass es ihn gibt. Aber ich finde das persönlich für mich einen ganz schönen, tollen Gradmesser für das Vertrauens- und das Kulturlevel im Unternehmen, wenn das passiert. Also ich bin beim Whistleblowing da dabei. Vielleicht sollte man bei der Kennzahl oder bei den KPIs nur darauf achten, dass wir nicht nur den Erfolg von Compliance in Aktivitätskennzahlen messen, sondern in Wirksamkeitskennzahlen. Also vielleicht sollte man mal überlegen: Welche Risiken haben wir denn eigentlich verhindert durch einen gewissen Prozess, den wir implementiert haben, oder so. Also auch nicht immer sagen: Wir haben jetzt eh hundert Menschen geschult. Weil, also, das sagt in Wahrheit gar nix, außer dass hundert Menschen auf den Knopf gedrückt haben beim E-Learning, und sonst gar nichts.
Kennt ihr dieses Meme? Da war ein Rentner in Vegas, vor dem Automaten sitzen und draufdrücken, mit meiner Frau auch schon mal geschickt, für … So sieht bei euch vielleicht Compliance-Training aus. Plus eins, passt wunderbar! „Warum schweigen Mitarbeiter eigentlich, obwohl es ein Hinweisgebersystem gibt?“ Das ist auch eine eigene Folge. Welcome back to Psychological Safety! Ich bin vollkommen überzeugt, dass Mitarbeitende denken: Als ob mir jemand zuhört. Es besteht kein Vertrauen in die Compliance-Organisation, und ich glaube, wir haben es beim ehemaligen Punkt besprochen, diese Konsequenz: Da wird was passieren und so weiter. Aber wenn man diese Situation hat, dann hat man noch viel Arbeit vor sich. Absolut, aber da bin ich: psychologisch, Vertrauen, Mangel an Konsequenz. Ich glaub, das ist immer wieder bei der vorherigen Frage, und ich glaube, dass das eine gute Antwort ist auf diese Frage. „Kann eine einzige schlechte Führungskraft eine gute Compliance-Kultur zerstören?“
Ja. Und da würde ich gerne ein Beispiel nennen, das jeder von uns kennt: In der Schule kann ein schlechter Lehrer an der falschen Stelle für jemanden ein Fach fürs Leben verderben. Und ein guter Lehrer an der richtigen Stelle ein Interesse für ein Fachgebiet für immer zementieren, und das ist genauso in der Compliance. An der falschen Stelle ein dummes Wort von einer falschen Person zerstört alles. Ja, absolut! Ich würde es nicht komplett mitgehen. Das hat auch ein bisschen was damit zu tun, auf welchem Level die Kultur, das Compliance-Management-System an der Stelle ist. Wenn man einen richtig stabilen CMS-Ansatz hat, und dann kommt eine Führungskraft an der falschen Stelle, einer sehr potenten Stelle, und haut etwas raus, was einfach so gar nicht geht … Ein sehr stabiles Unternehmen sagt sich: Okay, der hat's noch gar nicht kapiert. Aber vom Grundsatz her, I don't know. Nein, ich glaube auch nicht! Ich glaube, wenn die Person an einer exponierten Stelle ist, eine exponierte Person ist, und wirklich, wie du's mentioned hast, wenn sich die Person nicht an die Regel hält, Ausreden findet, dann kann jede andere Führungskraft sich an die Regel halten.
Wenn diese eine Person, die an dieser exponierten Stelle ist, sich nicht an die Regel hält, oder bei uns, beim Thema, Max, wo wir immer reden, das Thema Diskriminierung – wenn Diskriminierung zum Beispiel akzeptiert und toleriert wird, ja, dann hat das Auswirkungen aus meiner Sicht auf das gesamte Unternehmen, weil die Organisation das Vertrauen verliert, dass man die Kultur auch tatsächlich durchgängig ins Unternehmen bringt. Weil warum? Was für Konsequenzen hat das? Wenn eine Person so agiert, dann muss ja eigentlich die Konsequenz sein, dass man sagt: Du passt ja gar nicht zu unserer Kultur. Wenn ich das aber akzeptiere, dass es eine Person gibt, die das tut, dann toleriere ich diese Kultur, und dann kann eine Person die Compliance-Kultur zerstören. Gehe ich mit, wenn diese eine Person, was ja nicht in der Frage war, wiederholt so agiert und damit durchkommt. Wenn ich eine Einzelperson hab, die sich aber gleichzeitig einem CMS gegenübersieht,
das konsequent, stringent, wirklich nachvollziehbar, ohne Unterscheidung zwischen Level und Performance funktioniert, dann sagt die Person das einmal, ist Mist, aber die Konsequenz ist: Der ist raus. Also wenn er das im Vorstand sagt? Wenn das der CFO sagt? Dann muss der raus! Ich bin dabei, also im Prinzip ja: Eine Führungskraft, die aber dann weitermachen darf trotz dieser Verhaltensweise, die kann sehr viel kaputt machen. Bin ich da cool?
„Ich habe oft das Gefühl, dass Compliance gegen den Vertrieb verliert. Ist das nur mein Eindruck?“ Da gibt es keine Gewinner und Verlierer, würde ich sagen. Ich denke, man muss einfach dieses Zusammengehörigkeitsgefühl schaffen, dass wir nur gemeinsam verlieren und nur gemeinsam gewinnen.
Und ich denke, von Verlierern und Gewinnern zu sprechen, sollte … Man sollte nie in diese Competition gehen! Ich glaube, also, bin ich d'accord für die Rhetorik des Gewinners und des Verlierers. Mit Sicherheit muss man sagen, ja, oftmals, wir sind alle Angestellte von irgendwelchen Unternehmen, die unser aller Gehalt bezahlen, und das holt halt Sales, der Vertrieb oder whatever rein. Und dass man am Ende des Tages sagt: Compliance hat da Bedenken. Ja, okay, sorry, dann gehen wir einen Schritt zurück. Sind hier nur x Millionen. So funktioniert es nicht, und aus dem Grund entsteht vielleicht der Eindruck, man bekommt den Vorzug gegenüber meinen Bedenken, die ich berechtigterweise äußere. Aber vollkommen d'accord, zu sagen: Boah, dann verliere ich! Die Person müsste vielleicht noch mal darüber reden, selbst weg? Ja, nein, Fragezeichen. Insofern bin ich bei dir. Ich glaube, dass wir da viele Fragen schon gestreift haben oder bearbeitet haben oder behandelt haben, wo man sich vielleicht eine Antwort schon mitnehmen hätte können.
So … Da gibt's jetzt zwei Fragen. Ich habe es kurz überflogen, die sind gar nicht so unendlich. Beide vor, auch der Zeit geschuldet. „Woran erkennt ihr innerhalb weniger Minuten, dass eine Unternehmenskultur nicht gesund ist?“, ist die eine Frage. Und die zweite Frage ist: „Kann man Unternehmenskultur überhaupt messen, oder reden wir uns das nicht schön?“ Ja, also wir reden es nicht schön, sondern ja, wir können sie messen. Thema Psychological Safety: Wenn man jetzt in das ganze Rabbit Hole, Edmondson und wie man das messen kann usw., einsteigt – es gibt die Möglichkeit. Es braucht aber auch die Bereitschaft, dass ein Unternehmen das messen und verstehen will. Bin ich definitiv der Meinung, dass es möglich ist. Aber … das ist kein Quick Win!
Ich bin d'accord, mit plus eins. Und bei der ersten Frage, wie würde ich jetzt vielleicht … erkenne ich das nach wenigen Minuten: Wenn nicht über Fehler gesprochen wird, oder wenn das Vertrauen nicht gegeben ist, dass ich offen über meine Themen spreche. Ich habe das als Anwalt sehr oft bei Unternehmen gesehen, als Berater, wenn man reingeht. Wenn die erste Einlassung zu einem Problem ist – weil meistens kommt man als Anwalt in ein Unternehmen, wenn's ein Problem gab –: Jetzt müssen wir mal kurz das komplette Problem durchstehen. Wenn Sie wissen, was ich meine? Nicht unbedingt dieser Wortlaut, aber immer: Jetzt lassen Sie uns kurz mal das lösen. Ja, das Gedöns, ja, ich weiß, es ist für uns alle jetzt anstrengend. Aber jetzt lösen wir das mal, und dann sind wir wieder im richtigen Fahrwasser. Dann merkt man meistens: Oh, das ist nicht das einzige Problem, das wir haben. Absolut! Es gibt auch so eine
Triggerfrage: Kann man hier bei uns offen seine Meinung sagen? Und wenn dann schon eins kommt: Ja, Augen verdrehen, und dann weiß ich schon. Okay, next question. So: „Welche Eigenschaft fehlt Compliance Officern eurer Meinung nach am häufigsten?“ Verständlichkeit. Die Fähigkeit zu kommunizieren. Ich glaube, das, was Heinrich beschrieben hat, dieses … Aber das ist ja keine Eigenschaft, das sind Fähigkeiten. Welche Eigenschaft? Klarheit, also ich würde sagen, Klarheit. Also ich finde, viele sind einfach … Ja, gut, ist es auch. Das ist eigentlich auch keine Eigenschaft. Wie wär's mit Mut? Das ist gut. Mut ist gut. Aber schwierig zu sagen, was ist denn eine Eigenschaft? Vieles ist einfach eine Maßnahme und die Fähigkeit, der Fähigkeiten.
Man muss ein Menschenfreund sein, das ist eine Eigenschaft. Ich glaube, das ist wichtig. Ich glaube, jemand, der keine Menschen mag … In dem Moment war ich gerade bei Empathie. Ja, Empathie ist gut! Aber ist das wirklich was, was den meisten Compliance Officern fehlt? Empathie … Also wir sind hier in unserer Profession noch immer sehr stark von Juristen … Bis jetzt, ich bin ein ganz großer Freund von … doch, würde ich sagen. Ich glaube, das gro… Na schon! Aber wenn ich jetzt den Satz weiterdenke und man würde sagen, aber da sind Juristen und darum fehlt es an der Empathie? Nein, nein, nein. Das wollte ich natürlich nicht sagen. Wir sind immer noch sehr stark von Juristen dominiert, und ich bin ein großer Freund:
Vor allen Dingen größere Compliance-Teams brauchen Quereinsteiger aus anderen Fachrichtungen, mit Blick auf die aktuellen Entwicklungen sicherlich Leute wie IT und Co. Aber neben dem: Der Jurist denkt sehr in seinem Schema, in seinen Regelzugehörigkeiten, und nicht jeder reflektiert sich ähnlich, wie es Heinrich getan hat. Irgendwann hat er gesagt: So, ich muss noch aus diesem Juristentritt rauskommen. Ich muss connecten, ich muss vermitteln: Hey, komm zu mir, let's talk! Und ich glaube, dieses Thema geht ganz stark mit Empathie einher, oder nicht. Empathie is not rocket science, aber das kannst du dir nicht kaufen, und ich glaube, viele Juristen arbeiten sehr schematisch, und das ist nichts, womit zwingend immer Empathie einhergeht. Ich find Mut, je mehr ich drüber nachdenke, desto besser finde ich … Ich finde Mut vor allen Dingen, weil ich finde, dass das echt häufig fehlt. Den Mut zu haben, mal was Neues zu machen und etwas aufzubrechen und einfach mal nicht schon wieder eine Abhandlung darüber zu schreiben über das Three-Lines-of-Defense-Modell, sondern einfach mal ein bisschen was anderes, out of the box, zu denken.
Das fehlt oft, und da nehm ich mich gar nicht raus! An der einen oder anderen Stelle könnte ich auch mehr Mut gebrauchen. Und nämlich, wenn der Mut auch im Zusammenhang vielleicht mit unbequem sein … also wir nehmen gerne, das ist am Menschen, ja gern den Weg des geringsten Widerstands, und es wäre aber mutig, sich auch einmal in den Widerstand zu begeben, um auch am Ende des Tages wirksam werden zu können.
Super spannende Frage. Ja, total. Macht viel auf! „Wenn ihr euch für euren Compliance-Alltag eine Superkraft aussuchen dürftet, welche wäre das?“ Ich wüsste eine … Ich würde gerne in die Köpfe der Menschen reinschauen können. Ich würd gern unsichtbar sein. Unsichtbarkeit? Warum? Weil ich dann lauschen könnte, weil ich dann … das Gefühl habe, ich kann Menschen beobachten, genauso wie sie sind, ohne dass sie sich verstellen, weil ich als Compliance Officer … sage. Aber genau aus dem Grund möchte ich Gedanken lesen können, reinschauen können in die Köpfe der Menschen. Was du grade sagst, denkst du das wirklich? Oder bist du so, oder bist du nicht so? Also ich find das total spannend, glaub ich. Auch bei so einer Schulung, stell's dir mal vor! Kann auch ein bisschen blöd laufen, ne? Wenn du eine Schulung machst und kannst in die Köpfe reingucken, und die denken alle: Boah …
Lieber Diggler ist schwierig. Das ist sicherlich spannend, aber ich möchte meinen zwei abhörfreudigen Kollegen hier vielleicht noch eine andere Superkraft nahelegen. Ich hätte die Tendenz, jede Sprache der Welt sprechen zu können, weil ich glaube, in großen Unternehmen, die in mehreren Ländern aktiv sind – man hat einen super Connect zu den Menschen, die die gleiche Sprache sprechen, und dann hast du jemanden gegenüber, der aus einem osteuropäischen Land kommt oder aus Skandinavien.
Natürlich kommunizieren sie mit dir. In dem Moment, wo es die eigene Muttersprache ist, kommt das Zwischenmenschliche rein. Die Subtöne. Das kriegst du mit Englisch nicht wegübersetzt. Man fällt auch so ein bisschen dieses letzte Pseudo-Höfliche … diese letzte Bastion, wo du sagst: Jetzt in einem echten Gespräch? Echt, und das sagst du, nachdem wir unsere Superkräfte gesagt haben! Jetzt sehen wir überhaupt nicht gut aus. Danke, Max, dass du wieder den guten Menschen spielen musst hier an unserer Stelle. Aber ich gebe zu … Ab und zu mal zu hören, was meine Frau in bestimmten Situationen über mich denkt, wäre großartig. Das möchte ich zum Beispiel gar nicht.
Zum Abschluss gibt es auch eine persönliche Frage aus der Community: „Warum macht ihr diesen Beruf nach all den Jahren eigentlich immer noch mit so viel Leidenschaft?“ Ich finde, das ist der schönste Beruf der Welt. Also, ich würde es gar nicht so sehr auf Compliance beziehen. Ich weiß, das ist ein Compliance-Podcast, aber Jurist, Rechtsanwalt bin ich einfach gerne.
Ich finde, das ist der schönste, freiste Beruf … Ich hab mir als Kind schon vorgestellt, wie man für andere Leute Partei ergreift und dann irgendwie für die streitet. Klar ist es nicht so farbenfroh und Regenbogen-heiteitei, wie ich mir das als Sechsjähriger vorgestellt habe. Aber was ich find, ist immer noch einfach … Wo kann man das denn noch? Wo kann ich denn wirklich irgendwie so ein Thema mir nehmen und sagen, es ist mir wichtig, es durchzudrücken. Und Leute vielleicht auch schützen, mich schützend vor Leute stellen in dem Unternehmen und sagen: Ich bin dein Fels! Vertrau mir, ich helfe dir da durch. Wo kann man das denn noch? Also ich kann Leute nur dazu motivieren, diesen tollen Beruf zu ergreifen. Ich würde sagen, plus eins, bloß … ich habe die Möglichkeit, echt etwas zu gestalten. Ja, also wirklich etwas zu verändern.
Plus eins. Ich glaube, meine Ursprungsmotivation für Jura war so ein bisschen John Grisham: vor Gericht gehen, Einspruch usw. Jeder weiß, es ist in Deutschland und Österreich nicht so. Aber in der Compliance habe ich das gefunden, was mir in der Rechtswissenschaft gefehlt hat, nämlich den Kontakt zu Menschen, zu dem, was die bewegt. Du kannst sagen: Das ist das Gesetz, das ist richtig, das ist falsch, das ist der Vertrag, wie auch immer. Aber bei Compliance reden wir über deutlich mehr, reden wir auch über das, was Menschen antreibt. Da hab ich auch den Connect zu meinem Kriminologie-Studienanteil von früher. Compliance ist etwas, wo man innerhalb der Arbeit und auch außerhalb drumherum, so wie hier, einfach wahnsinnig interessante Menschen findet, die reflektiert sind. Und die einfach viele Dinge, die da draußen passieren, nicht einfach nur hinnehmen, weil sie halt sind, wie sie sind, sondern sagen: Ne, es geht immer noch besser.
Wir können in die Menschen vertrauen. Plus eins. Meine Lieben, das war's. Das waren jetzt 25 Fragen aus der Community. Ich finde, das war jetzt eigentlich lustig. Also das war eigentlich anders. Plus eins! Hat es euch Spaß gemacht? Ja, das war super. Definitiv. 25 Fragen. Man hat immer so ein bisschen den Ticker im Hintergrund und die sagen, wir müssen da durchkommen … Aber das war cool. Das war wirklich cool. Auch da muss man sagen, vielleicht sollten wir da in unserer Klarheit noch ein bissel arbeiten, weil wir verlieren uns in unseren Ausführungen. Weil wir das Thema so lieben.
Ich würde euch gerne einladen, dass wir das nochmal machen. Wenn ich genügend Fragen habe, dass wir uns in dieser Runde vielleicht wieder treffen und das wieder machen. Sehr gerne! Ist das vielleicht eine gute Idee? Eine fantastische Idee! Ja? Super! Plus eins! Ich lasse euch ja noch nicht gehen. Zum Abschluss gibt es ja noch ein drittes wiederkehrendes Element bei den Interviewfolgen. Das ist unser Code-of-C-Wort, Compliance in einem Wort. Lieber Max, was ist dein C-Wort? Ich find's gut, dass du eigentlich zuerst fragst.
Compliance ist für mich … alternativlos. Alternativlos? Vertrauen. Super. Das ist für mich das Allerwichtigste. Nehm ich beides. In diesem Sinne haben wir das C-Wort auch abgehandelt. Es gibt für diese Folge keine Zusammenfassung – wie soll man 25 Fragen zusammenfassen? Außer, man sagt: Die Community ist sehr aktiv. Die Community ist sehr interessiert. Compliance ist erfolgreich, wenn man sich vernetzt. Also niemand ist alleine erfolgreich. Ja, das ist auch dieser Gedanke, dass wir in den Austausch gehen, das Konzept des Podcasts, nämlich genau jetzt mit Leben befüllen. Dass wir sagen, wir reden jetzt einmal über die Themen, die tatsächlich aus der Community kommen. Vielen herzlichen Dank, dass ihr euch die Zeit genommen habt dafür. Danke für die Anreise! Danke für die Einladung! Sehr gern! In diesem Sinne darf ich euch verabschieden, und mir bleibt noch zu sagen: Bleiben Sie compliant, bleiben Sie vor allem ein guter und interessierter Mensch.
Ihr Martin Reichetseder. Dieser Podcast wurde produziert von WePod it.

